




Alibaba zeigt Qwen3.8-Max-Preview: 2,4-Billionen-Parameter, multimodal und „open weight“ in Aussicht
SHANGHAI / LONDON (IT BOLTWISE) – Alibaba hat auf der World AI Conference (WAIC) Qwen3.8-Max-Preview als „echte“ Vorschau veröffentlicht, die bereits kaufbar ist. Gleichzeitig bleiben zentrale Punkte wie Benchmark-Tabellen, Model Card und Lizenz zum Stand der Meldung noch aus. Im Kern steht ein multimodales Modell mit angeblich 2,4 Billionen Parametern sowie einer geplanten Öffnung der […]
KI formalisiert möglichen Durchbruch in der Konvexoptimierung – aber die Echtheit bleibt umstritten
LONDON (IT BOLTWISE) – Ein KI-Modell soll eine 30 Jahre alte offene Frage der Konvexoptimierung mit nur einem Prompt geschlossen haben – und das Ganze sogar formal in Lean 4 verifiziert. Entscheidend ist dabei weniger die Schlagzeile als der Ablauf: Problem zerlegen, Lean-Lemmata erstellen, nur den fehlenden Baustein iterativ nachziehen. Gleichzeitig ringt die Community mit […]
NGINX-Heap-Overflow CVE-2026-42533: F5 fixt, aber erfordert auch passendes Upgrade
LONDON (IT BOLTWISE) – F5 hat mit CVE-2026-42533 eine kritische NGINX-Schwachstelle gepatcht, die Worker-Prozesse über speziell gestaltete HTTP-Requests zum Absturz bringen kann. Besonders brisant: In Szenarien mit deaktiviertem oder umgehbarem ASLR stuft F5 die Gefahr auch Richtung Remote Code Execution ein. Betroffene Systeme müssen auf nginx 1.30.4 oder 1.31.3 bzw. NGINX Plus 37.0.3.1 aktualisieren. Eine […]
Bitcoin: Projekt Eleven liefert Proof statt Quantum-Freeze-Rettung für alle
LONDON (IT BOLTWISE) – Eine neue Methode von Project Eleven soll Bitcoin-Eigentümer nach einem zukünftigen Quantenangriff wieder an ihre Coins bringen können – zumindest dann, wenn die Wallet modernen Seed-Phrase-Strukturen folgt. Im Kern geht es um einen „Ownership-Proof“, der ohne Offenlegung des Master-Keys auskommt und damit die typische Signaturlücke nach dem Signaturbruch schließt. Gleichzeitig bleibt […]
Londoner TfL-Hack: Zwei britische Hacker erhalten 5,5 Jahre Haft
LONDON / LONDON (IT BOLTWISE) – Zwei Jugendliche, die TfL zwischen 31. August und 3. September 2024 gehackt hatten, wurden zu jeweils 5 bis 5,5 Jahren Haft verurteilt. Die Angeklagten hatten nachweislich Zugriff auf TfL-Systeme erlangt und den Angriff per Livestream begleitet. Die Störung kostete rund 29 Millionen Pfund (39,16 Millionen US-Dollar) und dauerte sechs […]
Security-Newsletter: Ransomware, WordPress-RCE und KI-Tool-Leaks im Fokus
LONDON (IT BOLTWISE) – In mehreren aktuellen Cyber-Meldungen treffen klassischer Ransomware-Betrug, technische Schwachstellen in WordPress und moderne KI-Workflows aufeinander. Besonders auffällig: Angreifer nutzen kompromittierte Repositories und KI-gestützte Entwicklungsumgebungen, um Zugangsdaten und sensible Daten abzugreifen. Dazu kommen neue Hinweise auf Malware-as-a-Service, DDoS-Weiterleitungen und großskalige Ausnutzungen von CMS-Systemen. Für Unternehmen heißt das vor allem: Patch-Disziplin, Identitätsabsicherung und […]
Cyberangriff in Kenia: Hacker fordern 5 Bitcoin nach Defacement der Ruto-Website
NAIROBI / LONDON (IT BOLTWISE) – Hacker haben am 18. Juli kurzzeitig die offizielle Website von Präsident William Ruto lahmgelegt, die Startseite verunstaltet und 5 Bitcoins als Lösegeld gefordert. Die Regierung schaltete umgehend Sicherheitsprotokolle frei, sperrte den Zugriff teilweise und startete eine forensische Untersuchung. Zwar meldeten die Behörden, es seien keine sensiblen Daten abgegriffen oder […]
SonicWall SMA: UTA0533 nutzt Zero-Days vor Patch-Veröffentlichung für Root-Zugriff
LONDON (IT BOLTWISE) – Die Angreifer UTA0533 sollen SonicWall-SMA-1000-VPN-Geräte bereits mit zwei Zero-Days angegriffen haben, bevor die Schwachstellen öffentlich bekannt wurden. Laut Volexity führte die Kette über eine wsproxy-Umgehung zu WebSocket-Tunneling zu lokal erreichbaren Diensten und endete mit Root-Rechten. Betroffen sind zwei Geräte der kompromittierten Organisation, die noch nicht genannt wurde. SonicWall hat die Patches […]
HelloNet: Angreifer missbrauchen ViPNet-Updates als Loader für Malware
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne HelloNet, die den Update-Mechanismus der russischen ViPNet-Suite als Einstiegspunkt missbraucht. Dabei platzieren Angreifer eine manipulierte DLL, die beim Systemstart in legitime Prozesse injiziert wird. Anschließend dient ein Proxy- und Backdoor-Modul zur Kommandoausführung, während ein Cleaner Logdaten entfernt. Für betroffene Unternehmen ist vor allem die Überwachung der […]
Südkorea startet Sanktionen gegen Dunamu nach Upbit-Wallet-Hack
SÜDKOREA / LONDON (IT BOLTWISE) – Die Finanzaufsicht (FSS) hat gegen Dunamu, den Betreiber von Upbit, ein Sanktionsverfahren wegen eines großen Wallet-Breaches eingeleitet. Der Fall trifft auf eine Gesetzeslage, die zwar Custody- und Kundenschutzpflichten regelt, aber keine klaren Strafrahmen für Hacking oder Systemausfälle vorsieht. Upbit erstattete betroffene Nutzer und baute Wallet-Komponenten neu auf, während die […]
Ransomware bei Coca-Cola Fairlife: US-Produktion pausiert und Systeme laufen im Restore
COOPERSVILLE (MICHIGAN) / LONDON (IT BOLTWISE) – Coca-Cola untersucht einen Ransomware-Angriff, der die Fairlife-Dairy-Einheit getroffen hat, und hat die US-Produktion an mehreren Standorten vorerst gestoppt. Laut SEC-Meldung prüft das Unternehmen noch Umfang und mögliche Auswirkungen auf den Betrieb. Fairlife betont, dass Qualität und Sicherheit der Produkte bislang nicht beeinträchtigt seien. Parallel arbeiten Sicherheits-Teams daran, Systeme […]
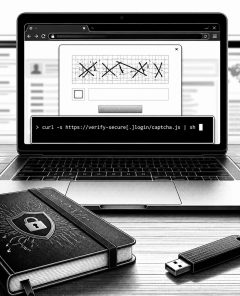
CERT-UA warnt vor ClickFix-Kampagne UAC-0145: PowerShell-CAPTCHA führt zu Datenklau
KIEW / LONDON (IT BOLTWISE) – CERT-UA beschreibt eine neue ClickFix-basierte Kampagne, bei der gefälschte CAPTCHA-Prüfungen Opfer dazu bringen, auf kompromittierten Seiten selbst schädliche PowerShell-Befehle auszuführen. Dahinter steht laut Meldung der Cluster UAC-0145, dem Sandworm-Umfeld zugeordnet. Zusätzlich nutzen die Angreifer ein dynamisches Web-Overlay, um Inhalte je nach Besucher umzuschalten, und setzen Reconnaissance-Skripte ein. Für Unternehmen […]
SonicWall SMA Zero-Days liefern Root-Zugriff: Kette mit CVE-2026-15409/15410
BERLIN / LONDON (IT BOLTWISE) – Volexity ordnet einen kompromittierenden Angriffsstrang dem Threat Actor UTA0533 zu, der SonicWall-SMA-1000er-VPNs bereits vor der öffentlichen Schwachstellenoffenlegung ausnutzte. Im Zentrum stehen die beiden Lücken CVE-2026-15409 (CVSS 10,0) und CVE-2026-15410 (CVSS 7,2), die sich zu willkürlicher Befehlsausführung und vollständigem Systemzugriff verketten lassen. Laut Analyse wurden dabei mehrere Persistenz- und Payload-Komponenten […]
GTA 6 ohne Disc: Retail-Box enthält nur Download-Code
LONDON (IT BOLTWISE) – Rockstar startet die Vorbestellungen für „Grand Theft Auto 6“ und kündigt dabei einen überraschend diskreten Formfaktor an: Die physische Version kommt ohne Disc, sondern nur als Box mit Download-Code. Parallel dazu rückt das Pre-Loading-Setup näher, sobald November-Daten erreicht werden. Damit verschiebt sich der Kaufanreiz in Richtung Verfügbarkeit, Bundle-Bonus und Plattform-Ökosystem. Für […]
Merz schließt Kabinettsumbau nach Spahn-Rücktritt nicht aus – mögliche IT-Folgen
BERLIN / LONDON (IT BOLTWISE) – Nach dem Rücktritt von Jens Spahn deutet Friedrich Merz einen möglichen Personalumbau in der Bundesregierung an. Für Unternehmen ist das vor allem deshalb relevant, weil Ressortwechsel häufig auch Prioritäten bei Digitalpolitik, IT-Sicherheit und Datennutzung verschieben. In den kommenden Wochen wird entschieden, wer Spahn an der Fraktionsspitze und welche Strukturen […]
Laundry-Bear-Fall: Russischer FSB-Verdächtiger nach Thailand-Trip vor US-Gericht
PHUKET / BOSTON / LONDON (IT BOLTWISE) – Ein mutmaßlicher russischer FSB-nahe Hacker, der laut US-Akten zuvor über gestohlene Zugangsmechanismen in E-Mail-Systeme eingedrungen sein soll, steht nach seiner Festnahme in Thailand nun vor einem Bundesgericht in Boston. Ihm wird vorgeworfen, nahezu ein Dutzend US-Unternehmen und staatliche Stellen angegriffen zu haben. Der Fall verbindet Spionage-Logik mit […]
Decoy-Font: Tarnschrift für KI scheitert an der Realität
LONDON (IT BOLTWISE) – Eine neue Schrift namens „Decoy“ soll KIs verwirren, indem sie Glyphen so gestaltet, dass Maschinen scheinbar anderes lesen als Menschen. Das Prinzip klingt nach Tarnung: Für „SORRY ROBOT“ soll im Hintergrund „HAPPY HUMAN“ verborgen sein. Doch erste Tests zeigen, dass das Verwirrspiel weder zuverlässig funktioniert noch praktische Sicherheitsgewinne bringt. Gleichzeitig liefert […]
BONK-Treasury-Exit nach Cybervorfall: Hacker verkauft weiter große Tokenmengen
LONDON (IT BOLTWISE) – Nach einem kontroversen Governance-Transfer aus der BONK-Treasury werden erneut große Tokenmengen gehandelt. Laut On-Chain-Daten soll der Abfluss-Adressinhaber weitere 800 Milliarden BONK verkauft haben, während die Preisreaktion deutlich ausfällt. Insgesamt sollen seit dem Vorfall rund 4,426 Billionen BONK unter Kontrolle des Traders geraten sein. Für Anleger und Unternehmen ist entscheidend, wie schnell […]
KI? Nein: Nordkoreanischer Hacker schleust sich in MetaMask-Entwicklung ein
NEW YORK / LONDON (IT BOLTWISE) – Consensys hat einen kompromittierten Zugriff auf das MetaMask-Entwicklerteam entdeckt, der über eine falsche Identität lief. Der Angreifer arbeitete laut interner Prüfung etwa einen Monat an Kerncode rund um Wallet-Transfers zwischen Krypto und Fiat. Nach der Entdeckung wurden die Zugriffsrechte sofort entzogen und Produkt-Release-Schritte gestoppt. Die Untersuchung kam zu […]
Ernst & Young meldet Datenschutzvorfall nach Hack eines Support-Ticket-Systems
LONDON (IT BOLTWISE) – Ernst & Young warnt Kunden vor einem Datenvorfall, der über ein kompromittiertes Support-Ticket-System ausgelöst wurde. Betroffen sein könnten Dokumente mit steuerrelevanten personenbezogenen und finanziellen Informationen, die im Rahmen von Meldungen verarbeitet oder vorbereitet wurden. EY meldet inzwischen, die unbefugte Nutzung gestoppt zu haben, und bietet 24 Monate Identity Monitoring über Experian […]
Terrorwarnung des Bundesinnenministers: Was Unternehmen jetzt IT- und Sicherheitspläne prüfen sollten
BERLIN / LONDON (IT BOLTWISE) – Die Einstufung der Terrorgefahr in Deutschland auf ein hohes Niveau erhöht den Druck auf Unternehmen, ihre Sicherheits- und Krisenprozesse zu überprüfen. Laut Meldungen aus dem Umfeld des Innenressorts steigt das Hinweisaufkommen aus internationalen und eigenen Ermittlungen. Für IT-Leitungen bedeutet das: Sicherheitskonzepte müssen nicht nur vor Ort greifen, sondern auch […]
CrashStealer, AiLock und Roaming-Tracking: Die wichtigsten Cybervorfälle der Woche
LONDON (IT BOLTWISE) – Diese Woche zeigt, wie breit Cyberangriffe inzwischen gestreut werden: Von einem neuen macOS-Stealer namens CrashStealer über eine mögliche KI-Fehlkonstruktion in WhatsApp bis hin zu Ransomware wie Spirals. Dazu kommen Desinformations- und Spionageansätze, die über Mobilfunk-Roaming und Werbedaten Bewegungsprofile erstellen können. Gleichzeitig rückt CISA mit einem Leitfaden zur Coordinated Vulnerability Disclosure den […]
Razzia nach Brandanschlag auf Berliner Stromversorgung: Vier Beschuldigte wehren sich
BERLIN / LONDON (IT BOLTWISE) – Vier Beschuldigte aus einem mutmaßlich linksextremen Umfeld wehren sich gerichtlich gegen eine große Razzia im März. Im Zentrum steht ein Brandanschlag, der im September 2025 Starkstromkabel am Technologiepark Adlershof weitgehend zerstörte. Die Ermittler gehen von verfassungsfeindlicher Sabotage aus, während die Betroffenen auch die Auswertung beschlagnahmter Geräte angreifen. Der Fall […]
Fairlife stoppt US-Produktion nach Ransomware-Angriff auf IT und Fertigungsprozesse
ATLANTA / LONDON (IT BOLTWISE) – Fairlife, eine Tochtergesellschaft der Coca-Cola Company, hat nach einem Ransomware-Vorfall die US-Produktion vorübergehend ausgesetzt. Unbefugte Zugriffe betrafen nach Angaben des Unternehmens Teile der IT-Systeme, die auch in die Produktionsumgebung hineinreichen. Das Management betont, dass Qualität und Sicherheit der Produkte nicht beeinträchtigt seien, nennt aber eine laufende Untersuchung mit externen […]
 #Sophos
 #AmazonPrime
 #Bestseller

