




Business Email Compromise: 7 Warnsignale für Schwachstellen im Unternehmen
LONDON (IT BOLTWISE) – Business Email Compromise (BEC) verursacht laut Berichten Milliardenverluste, weil Angreifer Vertrauen ausnutzen statt Software zu knacken. Der Artikel zeigt sieben konkrete Warnsignale, an denen sich Lücken in Mail-Security, Prozessen und Personal-Entscheidungen erkennen lassen. Besonders kritisch sind fehlende Verhaltensbaselines, zu langsame Incident-Response und fehlende Sicht auf interne Postfächer. Wer jetzt systematisch nachmisst, […]
Agentische Angriffe überholen Security-Remediation – wie VOCs die Lücke schließen
LONDON (IT BOLTWISE) – Agentische Angriffe laufen längst nicht mehr nur schneller, sondern auch zielgerichteter. Wenn Security-Teams weiterhin manuell validieren und über Ticket-Workflows remediieren, bleibt die entscheidende Lücke zwischen Entdeckung und bestätigter Behebung bestehen. Der Beitrag zeigt, warum ein Vulnerability Operations Center (VOC) und agentische Exposure-Validierung die Tempo-Kluft schließen sollen. Besonders im regulierten Umfeld wird […]
Time-to-Revoke: Das fehlende KPI im KI-Exploit-Zeitalter
LONDON (IT BOLTWISE) – In der KI-Exploit-Ära schrumpfen die Zeiten von der Schwachstelle bis zur Ausnutzung dramatisch. Für CISOs wird damit aber eine zweite Lücke sichtbar: Wie lange bleiben exponierte Zugriffsrechte tatsächlich gültig, bevor sie widerrufen werden können? Der Beitrag argumentiert, dass „Time-to-Revoke“ neben „Time-to-Detect“ und „Time-to-Respond“ zur zentralen Board-Kennzahl werden muss. Denn bei credential-basierten […]
MiniPlasma: Windows Cloud-Filter Zero-Day verleiht SYSTEM-Rechte trotz Patch
BERLIN / LONDON (IT BOLTWISE) – Ein neuer Windows-Zero-Day mit dem Namen „MiniPlasma“ zeigt, dass selbst vollständig gepatchte Windows-11-Systeme auf Standard-Accounts unerwartet schnell eskalieren können. Der Proof-of-Concept setzt über einen Cloud-Filter-Treiber an und verschafft einen SYSTEM-Level-Command-Prompt. Besonders brisant: Der Bug gilt als alt, wurde aber offenbar bis in aktuelle Builds nicht verlässlich unterbunden. Für Unternehmen […]
KelpDAO-Hack und die Sicherheitsreife von DeFi: von Smart Contracts zu Infrastruktur
LONDON / LONDON (IT BOLTWISE) – Ein 293-Millionen-US-Dollar-Exploit bei KelpDAO macht deutlich, dass DeFi derzeit weniger an Codefehlern scheitert als an den Schichten darum: Brücken, Governance, Betriebsprozesse und Drittanbieter. Experten ordnen den Vorfall als Wendepunkt ein, weil Risiko-Kaskaden über gemeinsam genutzte Infrastruktur entstehen. Gleichzeitig wächst der Markt für robustere, weniger experimentelle Protokolle. Für Unternehmen und […]
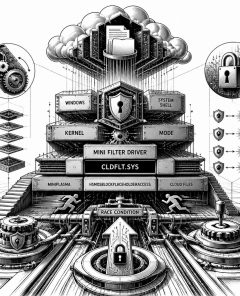
MiniPlasma: Windows-0-Day ermöglicht SYSTEM-Privilege-Eskalation auch auf gepatchten Systemen
LONDON (IT BOLTWISE) – Ein neu veröffentlichter Windows-0-Day mit dem Namen MiniPlasma nutzt eine Kernel-Komponente, um auf vollständig gepatchten Systemen SYSTEM-Rechte zu erlangen. Betroffen ist offenbar der Cloud-Files-Mini-Filter-Treiber cldflt.sys, der über eine Routine im Treiberpfad angreifbar sein soll. Sicherheitsforscher weisen zudem auf einen möglichen Patch-Rollback oder ein Wiederauftreten exakt derselben Schwachstelle hin. Für Unternehmen heißt […]
Warum Senior Developer ihre Expertise schwer kommunizieren – das Zusammenspiel von Komplexität und Unsicherheit
BERLIN / LONDON (IT BOLTWISE) – Während KI-Tools Code immer schneller erzeugen, bleibt die eigentliche Herausforderung oft menschlich: Komplexität im Zaum halten und gleichzeitig Unsicherheit über Produkt- und Marktnutzen aktiv reduzieren. Laut Branchenbeiträgen scheitert die Übertragung von Senior-Expertise häufig daran, dass technische Teams „Komplexität“ anders gewichten als Stakeholder „Ungewissheit“. Der Artikel zeigt, wie sich Senior-Leitlinien […]
Grafana lehnt Lösegeld nach Quellcode-Diebstahl ab und stärkt GitHub-Schutz
PORTLAND / LONDON (IT BOLTWISE) – Grafana Labs berichtet über unbefugten Zugriff auf Teile seiner GitHub-Umgebung, nachdem ein kompromittierter Token missbraucht wurde, um den Quellcode herunterzuladen. Das Unternehmen sagt, es gebe keine Hinweise auf eine Gefährdung von Kundendaten oder auf Auswirkungen in Kundenumgebungen. Zugleich bestätigt Grafana, dass der Angreifer anschließend Lösegeld forderte, um den veröffentlichten […]
Prudential-Deal in Indien: Was ICICI Prudential für Anleger bedeutet
MÜNCHEN / LONDON (IT BOLTWISE) – Prudential plant in Indien eine Mehrheitsbeteiligung an Bharti Life und muss dafür seine Anteile an ICICI Prudential Life Insurance auf unter 10 Prozent senken. Damit rückt nicht nur die Aktionärsstruktur, sondern auch die strategische Ausrichtung des Joint Ventures in den Fokus internationaler Anleger. Für das laufende Geschäft sind vor […]
ATG-Hack in den USA: Zweifel an Abwehr, mögliche iranische Urheberschaft
LONDON (IT BOLTWISE) – US-Behörden und Sicherheitskreise vermuten iranische Angreifer hinter kompromittierten Systemen, die in mehreren US-Bundesstaaten den Füllstand von Tankanlagen für Tankstellen überwachen. Die Einbrüche sollen vor allem auf ungeschützte Automatic Tank Gauge (ATG)-Anbindungen zurückgehen, wodurch Anzeigen manipuliert, physische Schäden aber bisher nicht nachgewiesen worden sein sollen. Gleichzeitig wächst die Sorge, dass schon der […]
KI-Hiring im Mai 2026: Was ATS- und HN-Daten über Softwarejobs verraten
LONDON (IT BOLTWISE) – Aus öffentlichen ATS-APIs und HN-Kommentaren zeichnet sich ein Mai-2026-Bild: KI bleibt der dominierende Hiring-Treiber, während klassische Softwarejobs zeitgleich unter Druck geraten. Die Daten zeigen eine deutliche Verschiebung hin zu „agentic“ KI-Stellen und weg von den Spitzenwerten beim Remote-Anteil. Gleichzeitig klaffen mehrere Messquellen auseinander, sodass „heiß“ und „kühl“ nebeneinander wahr sein können. […]
THORChain warnt nach 10-Millionen-Hack vor gefälschten Refund-Scams
LONDON (IT BOLTWISE) – THORChain meldet nach einem mehrkettenfähigen Angriff in der Größenordnung von über 10 Millionen US-Dollar einen zweiten, besonders gefährlichen Schritt: gefälschte Refund- und Airdrop-Angebote. In einer dringenden Mitteilung warnt das Team vor Fake-Accounts, täuschenden Webseiten und dem Versuch, über Wallet-Verbindungen und Signaturen Gelder abzuschöpfen. Während die technische Ursachenaufklärung weiterläuft, steht für Nutzer […]
BLM stoppt weites Dispersed Camping an SR-9 bei Zion National Park
WASHINGTON / LONDON (IT BOLTWISE) – Das US-Innenministerium verschärft den Zugang zu freiem Camping rund um den Zion National Park: Das Bureau of Land Management will Dispersed Camping entlang des State Route 9 Korridors weitgehend beenden. Die Maßnahme soll den Druck durch steigende Besucherzahlen mindern und Schäden durch wildes Campen reduzieren. Kritiker warnen jedoch, dass […]
NGINX CVE-2026-42945 im Wilden: Worker-Crashs und möglicher RCE
SAN FRANCISCO / LONDON (IT BOLTWISE) – NGINX Plus und NGINX Open sind Tage nach der Veröffentlichung von CVE-2026-42945 bereits Ziel aktiver Ausnutzung in der Praxis. Betroffen ist der ngx_http_rewrite_module mit einem Heap-Buffer-Overflow (CVSS 9,2), der bei passenden Bedingungen Worker-Prozesse zum Absturz bringen oder sogar Remote Code Execution ermöglichen kann. Branchenwarnungen betonen dabei die besondere […]
Exchange-Server-Zero-Day per E-Mail ausgenutzt: OWA-XSS ohne Permanent-Patch
LONDON (IT BOLTWISE) – Microsoft meldet eine aktive Ausnutzung einer Exchange-Server-Zero-Day-Schwachstelle (CVE-2026-42897) durch speziell präparierte E-Mails. Betroffene Unternehmen müssen vorerst eine Notfall-Minderung anwenden, weil es für On-Prem-Installationen noch keinen dauerhaften Patch gibt. Besonders kritisch ist, dass die Lücke bei geöffnetem Posteingang im Outlook-Webzugriff (OWA) unter bestimmten Bedingungen beliebigen JavaScript-Code im Browser ausführen kann. Für Cloud-Nutzer […]
Harju Elekter (EE3100004250): Warum deutsche Anleger das Netztechnik-Profil prüfen sollten
TALLINN / LONDON (IT BOLTWISE) – Harju Elekter steht für Elektrifizierung und robuste Stromverteiltechnik in Europa. Für deutsche Anleger ist vor allem das Infrastrukturprofil interessant: Schaltanlagen, stationäre Energieverteilung und kundenspezifische Industrie- und Netzinfrastrukturprojekte. Da in den letzten 30 Tagen keine neuen, belastbaren Unternehmensmeldungen vorlagen, rückt die Einordnung des Geschäftsmodells in den Vordergrund. Der Artikel ordnet […]
Grafana-Token-Leak mit Codebase-Download und Erpressungsversuch
LONDON (IT BOLTWISE) – Grafana meldet einen Token-Vorfall, bei dem Unbefugte Zugriff auf das GitHub-Umfeld erhielten und die Codebasis herunterladen konnten. Das Unternehmen betont, dass keine Kundendaten oder personenbezogene Informationen betroffen gewesen seien. Parallel kam es zu einer Erpressungs- und Lösegeldforderung, auf die Grafana nach FBI-Hinweisen nicht einzugehen will. Der Vorfall zeigt, wie schnell kompromittierte […]
Windows 11 im Fokus: Drei Zero-Days bei Pwn2Own Berlin führen zu Fix-Fenster
BERLIN / LONDON (IT BOLTWISE) – Auf Pwn2Own Berlin haben Sicherheitsforscher mehrere Zero-Day-Lücken in Windows 11 demonstriert. Die Erkenntnisse werden an Microsoft übergeben, das anschließend ein Fix-Fenster von 90 Tagen startet. Das klingt nach Alarmstimmung, ist aber auch ein Zeichen dafür, dass verantwortungsvolle Disclosure-Prozesse funktionieren. Für Unternehmen bedeutet das vor allem: Patch-Strategien und Monitoring müssen […]
Grafana-Breach: GitHub-Token gestattete Code-Download und Erpressung
Grafana hat einen Sicherheitsvorfall offengelegt, der weniger nach klassischem „Ransomware“-Szenario aussieht, aber in seiner Wirkung für Entwicklerorganisationen mindestens ähnlich kritisch ist. Laut Unternehmensangaben gelang es einer nicht autorisierten Partei, einen Token zu erlangen, der den Zugriff auf die GitHub-Umgebung von Grafana ermöglichte. Damit konnte der Angreifer den Codebestand des Unternehmens herunterladen. Bemerkenswert ist, dass Grafana […]
Hackerangriffe legten Belarussische Wahlplattform für 8+ Stunden lahm
MINSK / LONDON (IT BOLTWISE) – Eine zentrale Abstimmungsplattform für die Wahlen zum Koordinierungsrat in Belarus fiel nach Hackerangriffen länger als acht Stunden aus. Die Vorsitzende der Wahlkommission meldete die Störung, betonte aber, dass die Stimmabgabe inzwischen fortgesetzt werde und die Plattform wieder normal arbeite. Trotz der Unterbrechung wurden bereits 1.237 Stimmen abgegeben, wobei auch […]
Microsofts MDASH findet 16 Windows-Schwachstellen, bevor Angreifer sie ausnutzen
REDMOND / LONDON (IT BOLTWISE) – Microsoft zeigt mit MDASH, wie KI-gestützte Sicherheitssuche in Betriebssystemen praktisch vor Angriffen laufen kann. Das System hat 16 Windows-Schwachstellen identifiziert – darunter vier kritisch ausnutzbare Lücken mit Remote Code Execution – und alle wurden im Mai Patch Tuesday geschlossen. Entscheidend ist dabei nicht nur die Trefferquote, sondern die Art […]
Canvas-Hack zeigt: Lernplattformen sind nach Eindringen deutlich angreifbarer
NEUSEELAND / LONDON (IT BOLTWISE) – Nach dem erfolgreichen Hack des Learning-Management-Systems Canvas warnen Experten, dass Universitäten künftig deutlich verwundbarer sind, sobald Angreifer bereits „inside“ die Software gelangt sind. Betroffen waren unter anderem Namen, E-Mail-Adressen, Telefonnummern sowie Nachrichten zwischen Studierenden und Mitarbeitenden. Die Systeme waren zeitweise offline, inzwischen meldet der Betreiber zwar Entwarnung – doch […]
Seattle beschleunigt Tiny-House-Dörfer: 500 zusätzliche Microshelter bei unveränderten Standards
SEATTLE / LONDON (IT BOLTWISE) – Seattle prüft, ob der Stadtrat das „Shelter Acceleration“-Programm von Bürgermeisterin Katie Wilson übernimmt. Damit sollen Tiny-House-Dörfer schneller ausgebaut und über 500 zusätzliche Betten geschaffen werden. Entscheidend ist dabei: Die Maßnahme soll die Regeln nicht verwässern und bestehende Schutz- und Genehmigungsstandards beibehalten. Branchenbeobachter sehen darin einen Versuch, Tempo und Verantwortung […]
Salmonellen-Rückruf bei Snack-Mischungen: Wie Kontaminationsketten über Lieferanten wirken
CALIFORNIA / LONDON (IT BOLTWISE) – Ein Salmonellen-Rückruf betrifft beliebte Snack-Mischungen, die bei Target und QVC sowie weiteren Händlern unter mehreren Marken verkauft wurden. Auslöser ist eine Gewürzmischung, deren Lieferkette zuvor bereits mit trockenem Milchpulver in Verbindung stand. Zwar fielen die betroffenen Chargen in Tests zunächst negativ aus, das Unternehmen startet den Rückruf jedoch vorsorglich. […]
 #Sophos
 #AmazonPrime
 #Bestseller

