




BBC-Podcast „Cyber Hack: The Conti Files“: Ransomware-Realität im Detail
LONDON / LONDON (IT BOLTWISE) – BBC „Cyber Hack: The Conti Files“ startet als neue sechsteilige Lokalsendung und führt vom britischen Redcar bis nach Moskau. Im Mittelpunkt steht die Conti-Ransomware-Gang – inklusive Rekonstruktionen der Arbeitsweise anhand geleakter Nachrichten. Die Serie zeigt, wie sich Cyberkriminalität in Services, Daten und Menschenleben auswirkt, etwa bei kommunalen Strukturen und […]
UXLINK-Hacker tauscht 10,5 Mio. DAI in ETH und sendet sie an Tornado Cash
ZUG (IT BOLTWISE) – Laut Onchain-Analysen hat der mutmaßliche UXLINK-Hacker einen Großteil der Beute in 6.001 ETH getauscht. Dafür setzte er rund 10,54 Millionen DAI ein, bevor die Mittel an den Privacy-Mixer Tornado Cash überwiesen wurden. Der Schritt gilt als typisches Muster, um Transaktionsspuren auf dem öffentlichen Ethereum-Ledger deutlich zu erschweren. Für DeFi-Teams bedeutet das: […]
KI-gestützter Angriff nutzt SQL-Injection in Ticketing-Plattform und öffnet freie Festival-Tickets
LONDON (IT BOLTWISE) – Ein Sicherheitsforscher zeigt, wie eine bisher unbekannte SQL-Injection in der Ticketing-Plattform Front Gate Tickets (Live Nation/Ticketmaster) mit Hilfe von Anthropics Claude Code praktisch vollständig automatisiert werden kann. Über einen unauthentifizierten Zugriff gelingt die administrative Übernahme, inklusive Zugriff auf Preis-, Inventar- und Checkout-Prozesse. Damit wären Angriffe möglich, die unbegrenzt kostenlose „Comp“-Tickets ausstellen […]
mcpsnoop macht MCP-Debugging sichtbar: Proxy statt Inspektion von außen
LONDON (IT BOLTWISE) – Entwickler erhalten mit mcpsnoop erstmals eine „Wireshark für MCP“-Sicht auf echte Tool-Aufrufe zwischen Agent und Server. Das Tool liegt als transparentes Proxy in der Datenstrecke, kopiert JSON-RPC-Frames in eine Live-TUI und macht auch tool-level Fehler sichtbar, die auf HTTP-Ebene als Erfolg erscheinen. Damit lassen sich hängende Calls, Capability-Drift und fehlerhafte Argumente […]
ctx: Lokales Indexieren von Agent-Logs verhindert Kontext-Amnesie beim Programmieren
LONDON (IT BOLTWISE) – Künstliche Intelligenz-Coding-Agenten verlieren beim Start oft den roten Faden: Wochenlange Projekt-Historie passt nicht in das Token-Limit, und ungefilterte Transcript-Suchen fressen Kontextbudget. Das neue Open-Source-Tool ctx indiziert Agent-Sitzungen lokal in einer SQLite-Datenbank und macht gezielte History-Abfragen per Ein-Befehl möglich. Laut Benchmark reduziert ctx den Token-Verbrauch für eine relevante Suche von rund 45.734 […]
Credential Stuffing erkennen: 19% bis 44% der Logins in Unternehmensdaten
LONDON (IT BOLTWISE) – Credential Stuffing bleibt für viele Unternehmen ein zähes Betriebsproblem: Anmeldeversuche mit echten Passwörtern, die automatisiert in großen Mengen getestet werden. Aus Auswertungen für 2025 geht hervor, dass Credential Stuffing je nach Unternehmensgröße im Mittel 19% bis 25% der täglichen Authentifizierungsversuche ausmacht und an einzelnen Tagen auf 44% springen kann. Der Artikel […]
PolinRider: Nordkoreanische Hacker streuen 108 Malware-Pakete über npm & Co.
LONDON (IT BOLTWISE) – Nordkoreanisch verlinkte Angreifer aus der „Contagious Interview“-Kampagne veröffentlichen 108 bösartige Pakete und Browser-Extensions über mehrere Ökosysteme wie npm, Packagist, Go und Chrome. Laut einer aktuellen Analyse bleiben die Aktivitäten aktiv, weil Maintainer-Accounts kompromittiert und Versionen in legitimen Repositories infiziert werden. Für Teams, die Build-Pipelines und Abhängigkeiten pflegen, verschiebt sich damit die […]
„Kairos“-Extortion: US-Behörde zahlt rund 1 Million BTC nach Datendiebstahl ohne Verschlüsselung
OHIO / LONDON (IT BOLTWISE) – Eine US-County soll rund 9,44 Bitcoin, also etwa eine Million US-Dollar, gezahlt haben, um gestohlene Dateien nicht zu veröffentlichen. Der Fall „Kairos“ unterscheidet sich dabei von klassischem Ransomware: Laut Fallanalyse wurde nichts verschlüsselt. Stattdessen nutzten die Angreifer Datendiebstahl als Druckmittel – inklusive Countdown, Fristen und Drohung mit der Veröffentlichung […]
Kairos-Fall: 1 Million US-Dollar für gestohlene Daten ohne Verschlüsselung
UNION COUNTY, OHIO / LONDON (IT BOLTWISE) – Eine US-Behörde soll rund 1 Million US-Dollar gezahlt haben, um gestohlene Dateien nicht zu veröffentlichen. Entscheidend ist: Im beschriebenen Fall wurde offenbar keine Verschlüsselung eingesetzt, sondern die Daten selbst dienten als Druckmittel. Die Verhandlungen liefen über Wochen mit ansteigenden Forderungen bis auf einen festen Endbetrag. Experten ordnen […]
PolinRider: Nordkoreanische Angreifer kompromittieren 1.951 GitHub-Repos
LONDON (IT BOLTWISE) – Nordkoreanische Akteure hinter der KI-gestützten Job-Rekrutierungskampagne „Contagious Interview“ haben im Rahmen von „PolinRider“ 108 bösartige Pakete und Browser-Erweiterungen in mehrere Ökosysteme eingespeist. Laut Analysten sind dabei bis zum 11. April 2026 insgesamt 1.951 öffentliche GitHub-Repositories betroffen, darunter 1.047 unterschiedliche Repository-Owner. Die Angriffe umgehen typische Anzeichen kompromittierter Accounts, indem sie statt gestohlener […]
Warum die Claude-Mac-App auf Electron setzt: Plattform-Trade-offs statt KI-Lücke
LONDON (IT BOLTWISE) – Entwickler diskutieren erneut, warum die Mac-App von Claude auf Electron statt auf natives macOS-Engineering setzt. Im Zentrum steht ein Streit über Framework-Trade-offs: Wer Electron historisch mitbetreute, baue bevorzugt wieder auf gemeinsame Code-Basis statt auf getrennte native Implementierungen. Der Vorwurf lautet damit weniger „KI kann es nicht“, sondern eher „Team-Entscheidungen wählen bewusst […]
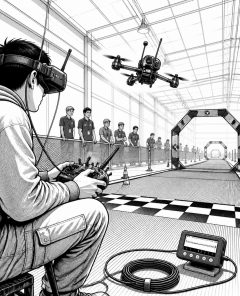
AvengerCon X: Hacker-Kultur für Cyber-Mission Force in Maryland
LAUREL, MD / LONDON (IT BOLTWISE) – AvengerCon X feierte 2026 sein 10-jähriges Bestehen und brachte die Hacker-Kultur für die Cyber Mission Force zurück nach Maryland. Neben Vorträgen, Trainings-Workshops und einem Hacker-Village stand erstmals wieder eine FPV-Drohnen-Rennstrecke auf dem Programm. Entscheidend ist dabei weniger der Event-Glanz als die Struktur: Rang wird bewusst gegen Ideen getauscht, […]
Chemiepark-Sicherheit: 24/7-Überwachung, Krisenketten und NIS-2-Pflichten
DORMAGEN / LONDON (IT BOLTWISE) – Der CHEMPARK schützt seine Standorte mit drei 24/7 besetzten Sicherheitszentralen, einer Werkfeuerwehr und einem eigenen Rettungsdienst. Gleichzeitig zeigt die Meldung über zwei Gefahrstoff-Vorfälle im Juli, wie eng Dokumentation, Reaktionszeiten und Krisenkommunikation zusammenhängen. Parallel verschiebt die NIS-2-Richtlinie den Fokus: IT- und OT-Sicherheit müssen ganzheitlich gedacht und nachweisbar umgesetzt werden. Für […]
FatFs-Mehrfachlücken: Ungepatchte FAT/exFAT-Bugs gefährden Embedded- und IoT-Geräte
LONDON (IT BOLTWISE) – Die Security-Firma runZero deckt sieben Schwachstellen in FatFs auf, einer weit verbreiteten Filesystem-Bibliothek für FAT und exFAT. Besonders kritisch wird es, wenn manipulierte Speicherinhalte oder Update-Dateien auf Geräte gelangen, die nur geringe Speicher-Schutzmechanismen besitzen. In mehreren Fällen reichen die Bedingungen bis hin zu Speicher-Korruption und möglicher Code-Ausführung. Bis auf eine GPT-Hang-Behebung […]
Bad Epoll: Linux-Kernel-Lücke ermöglicht Root für Unprivilegierte
LONDON (IT BOLTWISE) – Eine neu entdeckte Linux-Kernel-Lücke namens „Bad Epoll“ (CVE-2026-46242) erlaubt einem unprivilegierten Nutzer Root-Zugriff. Sie betrifft Linux-Desktops, Server und auch Android und wurde bereits behoben. Der Angriffsweg ist technisch anspruchsvoll: Ein Use-after-free-Race kollidiert in wenigen Maschineninstruktionen, sodass wiederholtes Ausprobieren entscheidend ist. Gleichzeitig wirft die Entdeckung ein Schlaglicht auf Grenzen KI-gestützter Bug-Suche, nachdem […]
Bad Epoll: Unprivilegiert zu Root im Linux-Kernel – inkl. Android-Fall
SILICON VALLEY / LONDON (IT BOLTWISE) – Eine neu gemeldete Linux-Kernel-Schwachstelle namens „Bad Epoll“ (CVE-2026-46242) ermöglicht unprivilegierten Nutzern vollständige Kontrolle bis hin zu Root. Der Fehler liegt in einem sehr zentralen epoll-Codepfad und basiert auf einem Race-Condition-Use-after-Free, dessen Exploit-Fenster extrem kurz ist. Laut dem Einreicher Jaeyoung Chung lässt sich die Trefferquote mit Re-Trys stark erhöhen, […]
Avalon-Malware: Phishing-Chain, ETW-Umgehung und CrownX-Ransomware-Funktion
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben das Malware-Framework Avalon, das über eine mehrstufige Phishing-Kette bis zur Auslieferung der Ransomware CrownX führt. Im Zentrum stehen eine in ISO-Dateien versteckte Ausführung, eine Störung von Event Tracing for Windows (ETW) zur Reduktion forensischer Spuren und ein breites Bündel an Credential- und Datendiebstahl-Features. Ergänzt wird das Paket […]
Avalon und agentic KI: Neue Ransomware-Frameworks umgehen Sicherheitskontrollen
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben mit „Avalon“ ein modular aufgebautes Malware-Framework, das über mehrstufiges Phishing und eine ISO/MSBuild-Kette unter anderem ETW abschwächt und am Ende verschlüsselt. Parallel meldet Sysdig eine „agentic“ Ransomware-Infektion, die von einem Large Language Model von Anfang bis Ende gesteuert und in Echtzeit nachjustiert wird. Damit verschiebt sich der Fokus von […]
Armored Likho setzt Python-Infostealer BusySnake und RATs gegen Behörden und Energie ein
MOSKAU / BRASILIEN / KASACHSTAN / LONDON (IT BOLTWISE) – Armored Likho zielt laut Kaspersky auf Behörden und den Stromsektor. Neu ist mit BusySnake Stealer ein Python-basierter Infostealer für Windows, der u. a. Browser-Cookies, Screenshots und Clipboard-Inhalte ausleitet. Der Angriffsablauf nutzt Spear-Phishing, geplante Tasks, obfuskiertes PowerShell und Reverse-Tunneling über Go2Tunnel. Gleichzeitig zeigen Overlaps mit dem […]
Nordkorea nutzt Lookalike-npm-Packages als Rollup-Polyfill-Schleusen
LONDON (IT BOLTWISE) – Nordkoreanisch verknüpfte Akteure schleusen über Lookalike-npm-Packages an Rollup-Polyfill-Schnittstellen schädlichen Code in Entwicklerumgebungen ein. Laut JFrog tarnen neue Pakete ihr Verhalten durch nahezu identische Metadaten und mehrstufige Installationsketten. Betroffen sind vor allem CI/CD- und Workstation-Kontexte, in denen Token, SSH-Schlüssel, Browserdaten und Wallet-Zugänge greifbar sind. Der Vorfall zeigt erneut, wie stark die Open-Source-Abhängigkeit […]
Cybercrime, Datenlecks und Zero-Days: die wichtigsten Security-Signale der Woche
LONDON (IT BOLTWISE) – Die aktuelle Security-Rundschau zeigt, wie heterogen die Bedrohungslage bleibt: von Haftstrafen wegen Website-Hijacking bis zu großflächigen Datenlecks in der Telekommunikation. Gleichzeitig rückt KI-gestützte Angriffs- und Testautomatisierung in den Fokus – etwa beim sogenannten LLM-Fuzzing für Zero-Days. Auf der Verteidigungsseite liefern Cisco und Synology Patches für mehrere kritische Schwachstellen. Für Unternehmen bedeutet […]
Nordkorea-verknüpfte npm-Campaign tarnt Rollup-Polyfill-Pakete zur Daten- und Credential-Diebstahl
LONDON (IT BOLTWISE) – Eine neue npm-Campaign missbraucht scheinbar harmlose Rollup-Polyfill-Werkzeuge, um bei Installation versteckt Code nachzuladen. JFrog ordnet die Aktivität Akteuren mit möglichen Verbindungen zu Nordkorea zu und beschreibt eine mehrstufige Tarnkonstruktion inklusive Install-Time-Execution und Gate-Checks. Besonders kritisch: Die Pakete zielen auf typische Entwickler-Umgebungen, in denen sich API-Keys, SSH-Credentials, Cloud-Token und Browserdaten befinden. Das […]
Armored Likho: BusySnake Stealer trifft Behörden und Stromversorger
LONDON (IT BOLTWISE) – Eine neu nachgewiesene Kampagne namens „Armored Likho“ kombiniert Spear-Phishing, Backdoor-Tunnel und einen Python-basierten Info-Stealer. Im Fokus stehen laut Branchenanalysen Behörden und der Energiesektor in Russland sowie in Teilen Lateinamerikas und Zentralasiens. Neben Cookie- und Credential-Abgriffen kommt es zu Screenshot- und Clipboard-Diebstahl, während Go2Tunnel reverse SSH-Funktionalität direkt in den Schadcode integriert. Für […]
Pegasus-Angriff auf EU-Politiker: Citizen Lab deckt iPhone-Infektionen auf
BRÜSSEL / LONDON (IT BOLTWISE) – Ein Ermittlungsbericht des Citizen Lab bringt einen früheren EU-Abgeordneten in Verbindung mit Pegasus-Infektionen. Laut forensischer Auswertung soll das iPhone von Stelios Kouloglou während seiner Arbeit in der PEGA-Kommission mehrfach kompromittiert worden sein. Der Bericht datiert Treffer auf den 21. Oktober 2022 sowie auf den 6. und 7. März 2023 […]
 #Sophos
 #AmazonPrime
 #Bestseller

