




Gesundheits-Digital-Gesetz (GeDIG) bringt eRezept, ePA und Fax-Ende
BERLIN / LONDON (IT BOLTWISE) – Das Gesundheits-Digital-Gesetz (GeDIG) macht eRezept und digitale Patientenakte schneller zum Alltag: Das Bundeskabinett beschloss am 15. Juli 2026 ein Ausbaupaket für die digitale Gesundheits-Infrastruktur. Laut Regierung sind jährliche Entlastungen von rund 445 Millionen Euro vorgesehen. Gleichzeitig zieht die Fax-Ablösung bis Herbst 2029 eine harte Linie – mit KIM- und […]
Urteil gegen Scattered Spider: TfL-Cyberangriff verursacht Millionen-Schaden und stoppt Tätergruppe teilweise
LONDON / LONDON (IT BOLTWISE) – Das UK-Justizsystem hat zwei Angeklagte zu je fünf Jahren und sechs Monaten Haft verurteilt, weil sie das Netzwerk von Transport for London (TfL) angegriffen und zehntausende Fahrgäste beeinträchtigt haben. Laut den Ermittlungen lagen die Aktivitäten im Zeitraum vom 31. August bis 3. September 2024, die Auswirkungen reichten von gestörten […]
Zwei Scattered-Spider-Hacker erhalten 5,5 Jahre wegen TfL-Angriffen
LONDON / LONDON (IT BOLTWISE) – Zwei junge Hacker sind in Großbritannien wegen des TfL-Angriffs 2024 zu jeweils rund fünfeinhalb Jahren Haft verurteilt worden. Der Fall betont, wie teuer Ausfälle im öffentlichen Verkehr werden können: 148 TfL-Systeme fielen aus, und Tausende Beschäftigte mussten Passwörter vor Ort neu setzen lassen. Im Zentrum steht die Anwendung von […]
PhantomEnigma: 20+ gehijackte.gov.br-Websites als Malware-Verteilkanal
BRASILIEN / LONDON (IT BOLTWISE) – Mehr als 20 brasilianische Regierungswebseiten wurden in einer laufenden Kampagne als Verteilkanal für Malware missbraucht. Die Angreifer verbinden dabei vertrauenswürdige.gov.br-Links und E-Mails mit mehrstufigen Installationsketten, die sich mit der Zeit anpassen. Laut Analyse entstehen zusätzliche Hürden für Security-Teams durch modulare Payloads, wechselnde Command-and-Control-Infrastruktur und eine schwer einzufangende Backdoor-Logik. Für […]
UK verurteilt Scattered-Spider-Hacker nach TfL-Angriff: 5,5 Jahre wegen 29 Millionen Pfund
LONDON / LONDON (IT BOLTWISE) – Das britische Justizsystem hat zwei mutmaßliche Scattered-Spider-Mitglieder wegen des TfL-Angriffs 2024 zu je fünf Jahren und sechs Monaten verurteilt. Laut NCA und CPS waren 148 Systeme betroffen, außerdem mussten rund 27.000 TfL-Mitarbeitende ihre Zugänge vor Ort neu setzen lassen. Die Anklage stützte sich auf den strengsten Tatbestand des Computer […]
Bedrohungs-Update: Chrome-Sync-Stalking, Ransomware in 24 Stunden und neue KEV-Patches
LONDON (IT BOLTWISE) – In diesem Bedrohungs-Update zeigt sich, wie schnell aus „harmlosen“ Konfigurationen echte Angriffe werden: Chrome-Sync kann nach kurzem Zugriff zum Überwachungshebel umgebaut werden. Gleichzeitig rückt eine neue Ransomware-Familie in den Fokus, bei der Angreifer laut Sicherheitsberichten weniger als 24 Stunden nach dem initialen Einbruch die Ausbreitung starteten. Auf Behördenseite verschärft die US-Bundessicherheitsbehörde […]
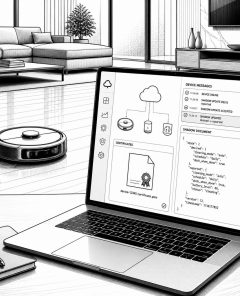
Shark-Robotervakuum: Ungepatchte AWS-IoT-Policy erlaubt Kontrolle über andere Geräte
LONDON (IT BOLTWISE) – Ein Sicherheitsforscher beschreibt eine Schwachstelle in der AWS-Cloud-Policy von Shark-Robotern, die ausgerechnet über eine fehlerhaft gebundene Zertifikatsberechtigung funktioniert. Angreifer könnten dadurch Gerätezustände (Device Shadows) auslesen oder ändern, inklusive Kamera-Feeds, Karten und Steuerbefehlen. Besonders kritisch: Die Ausnutzung soll modellübergreifend in derselben AWS-Region möglich sein. Bis ein serverseitiges Re-Scoping erfolgt, bleibt für Besitzer […]
Apple vs. OpenAI: Trade-Secret-Klage trifft das KI- und Hardware-Timing
SAN FRANCISCO / LONDON (IT BOLTWISE) – Apple reicht im Northern District of California eine Trade-Secret-Klage gegen OpenAI sowie ehemalige Mitarbeiter ein. Im Mittelpunkt stehen laut Klage ein nicht zurückgegebenes Apple-Work-Laptop, angeblich ausgenutzte Authentifizierungsfehler und ein Rekrutierungsprozess, der vertrauliche Hardware-Details in Interviews zurückführen soll. Für OpenAI und das Hardware-Projekt steigt damit das Risiko schneller gerichtlicher […]
n8n: Token-Exchange-Fehler (CVE-2026-59208) kann Nutzer-Accounts über JWT-Sub verwechseln
BERLIN / LONDON (IT BOLTWISE) – n8n hat einen Login-Sicherheitsfehler in seiner Enterprise-Token-Exchange-Implementierung geschlossen. Angreifer konnten demnach unter bestimmten Konfigurationen per JWT den sub-Claim ausnutzen und sich als Nutzer eines anderen Token-Ausstellers ausgeben. Betroffen sind Versionen unter 2.27.4 sowie 2.28.0; der Fix landete zuerst in 2.27.4 und 2.28.1. Entscheidend ist, ob Token Exchange aktiviert ist […]
TELEPUZ: Pastejacking-Modulmalware nutzt ClickFix zum Datendiebstahl und PowerShell-Start
BRASILIEN / INDIEN / LONDON (IT BOLTWISE) – Eine neue modulare Malware namens TELEPUZ verbreitet sich über kompromittierte Websites, die ClickFix-Lures mit Clipboard-„Befehle einfügen“-Workflows koppeln. Nach dem Ausführen von PowerShell lädt das Schadprogramm eine zweite Stufe, die eng mit dem Vidar Stealer-Ökosystem zusammenhängt. TELEPUZ spürt Sandbox- und VM-Umgebungen auf, schaltet Sicherheitsüberwachung unter Windows ab und […]
ClickLock: Neue macOS-Infostealer erzwingt per 210‑ms-App-Kills das Entsperr-Passwort
SILICON VALLEY / LONDON (IT BOLTWISE) – Ein neuer macOS-Infostealer namens ClickLock stellt Opfer vor eine brutale Wahl: Er tötet innerhalb von Millisekunden-System-Apps und blockiert das Desktop-Umfeld, bis das Login-Passwort eingegeben wird. Erst danach setzt die Malware auf Diebstahl von Browser-Credentials, Keychain-Daten und Kryptowallet-Informationen. Gruppen-telemetrie zu Folgefällen deutet auf eine laufende Kampagne mit mindestens 100 […]
PhantomEnigma: Über 20 brasilianische.gov.br-Websites als Malware-Zugang
BRASILIEN / LONDON (IT BOLTWISE) – Eine aktive Kampagne namens PhantomEnigma missbraucht mehr als 20 brasilianische Regierungs-Websites und verlagert damit den Malware-Zugriff in eine vermeintlich vertrauenswürdige Infrastruktur. Angreifer kombinieren gefälschte polizeibezogene Dokumente mit authentisch wirkenden E-Mails, die SPF, DKIM und DMARC bestehen. Entscheidend ist die nächste Stufe: Von kompromittierten.gov.br Hosts oder Lookalike-Domains wird der Weg […]
Agent Data Injection: So täuscht man KI-Agenten über „trusted“ Daten
SEOUL / LONDON (IT BOLTWISE) – Ein neues Angriffsmuster namens „Agent Data Injection“ (ADI) nutzt nicht die üblichen Prompt-Injection-Schwächen, sondern fälscht die „kleinen“ Daten, die KI-Agenten im Hintergrund als vertrauenswürdig behandeln. In Tests kann ein Agent dadurch trotz Sicherheitschecks Fehlklicks ausführen oder auf Basis manipulierten Prüfprotokollen falsche Code-Schritte freigeben. Entscheidend ist die Art, wie Sprachmodelle […]
Daxin-Rootkit und Stupig-Backdoor: Neue Hinweise aus Taiwan
TAIPEH / LONDON (IT BOLTWISE) – Ein seit Jahren im Verborgenen agierendes Kernel-Rootkit namens Daxin ist nach mehr als vierjähriger Funkstille erneut aufgetaucht. Gleichzeitig melden Analysten eine bislang unbeschriebene Vorstufe: die Backdoor Stupig, die sich als Tastaturlayout-Komponente tarnt und vor der Anmeldung SYSTEM-Kommandos ermöglicht. Die Funde zeigen außerdem, dass sowohl Daxin als auch Stupig Kompilationszeitstempel […]
KI beschleunigt Bug-Suche – doch Beweise bleiben der Maßstab im Pentest
BERLIN / LONDON (IT BOLTWISE) – KI kann Schwachstellen schneller finden, aber sie ersetzt nicht die zentrale Prüfpflicht: Ein Finding muss reproduzierbar und nachweisbar sein. Moderne Assistenzsysteme lesen Code, generieren Payloads, erklären unbekannte APIs und automatisieren Tests. Gleichzeitig steigt der Overhead, weil immer mehr Berichte nach „Looks Vulnerable“-Mustern klingen, ohne echte Beweiskraft. Der Artikel zeigt, […]
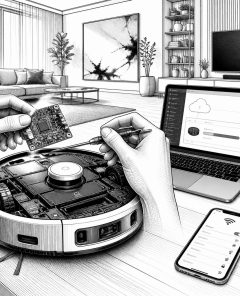
Shark-Roboterstaubsauger: Ungepatchte AWS-IoT-Policy ermöglicht Fernsteuerung
SAN FRANCISCO / LONDON (IT BOLTWISE) – Ein Sicherheitsforscher zeigt, wie eine falsch begrenzte AWS-IoT-Zertifikats-Policy es ermöglichen kann, über ein einziges Robotergerät Befehle an andere Shark-Staubsauger derselben Region zu senden. Betroffen sind vor allem Geräte, deren Cloud-Shadow ein Exec_Command-Feld an einen Handler übergibt. Statt auf einen Firmware-Update zu warten, liegt die Behebung serverseitig im AWS-Konto […]
GPT-Red: OpenAI automatisiert Prompt-Injection-Tests für robustere GPT-5.6 Sol
LONDON (IT BOLTWISE) – OpenAI stellt mit „GPT-Red“ ein internes automatisiertes Red-Teaming vor, das Prompt-Injection-Schwächen in GPT-Modellen in großem Maßstab sucht. Die Methode soll Fehler bereits im Training erkennen und beheben, bevor Systeme breiter ausgeliefert werden. Laut Angaben erreicht GPT-5.6 Sol gegenüber dem Vorgänger eine deutlich geringere Fehlerquote bei direkten Injection-Benchmarks. Gleichzeitig zeigt ein Realwelt-Test, […]
Zoom behebt kritische Windows-Sicherheitslücke gegen Account-Übernahmen
LONDON (IT BOLTWISE) – Zoom hat Sicherheitsupdates für eine kritische Windows-Schwachstelle veröffentlicht, die laut Advisory eine Account-Übernahme über Netzwerkzugriff ermöglichen kann. Betroffen sind mehrere Zoom-Clients und SDK-Komponenten, darunter der Desktop Client sowie der Meeting SDK für Windows. Zusätzlich schließt Zoom weitere Hochrisiko-Lücken, die bis in den Bereich Privilege Escalation reichen. Für Unternehmen bedeutet das: kurzfristig […]
Lottery Corp: Warum das Lotteriegeschäft für Anleger defensiv wirken kann
LONDON (IT BOLTWISE) – Die Lottery-Corp-Aktie wird häufig als defensiver Baustein gesehen, weil die Erlöse aus regelmäßig wiederkehrenden Spieleinsätzen stammen. Im Zentrum steht ein Modell, das staatlich regulierte Lotterieprodukte in einen planbaren Cashflow übersetzt. Gleichzeitig verändert die Digitalisierung über Online- und Mobile-Kanäle die Kostenstruktur und eröffnet Skaleneffekte in der IT. Für Anleger bleibt damit entscheidend, […]
Kiwoom-Aktie: Wie das digitale Broker-Modell in Korea skaliert
SEOUL / LONDON (IT BOLTWISE) – Kiwoom setzt als Online-Broker in Südkorea auf eine technologiegetriebene Plattform, die Orderausführung und Depotprozesse automatisiert. Der Geschäftshebel liegt vor allem in transaktionsnahen Gebühren und ergänzenden Zinsmargen aus Margin-Finanzierungen. Für Anleger spiegelt die Kiwoom-Aktie damit stark das Aktivitätsniveau am Kapitalmarkt wider, aber auch die Qualität der IT-Betriebsstabilität. Gleichzeitig wirkt der […]
Fifth Third: Stabilitätsfaktor Zinsmarge und Kreditqualität für die Aktie
CINCINNATI / LONDON (IT BOLTWISE) – Fifth Third Bancorp rückt mit seiner Aktie in den Fokus, weil regionale Banken im US-Kreditmarkt stark von der Zinsmarge und der Kreditqualität abhängen. Anleger schauen dabei auf die Fähigkeit, Aktiv- und Passivseite in Zinszyklen auszubalancieren, ohne die Risikovorsorge ausufern zu lassen. Gleichzeitig zeigt das Unternehmen, wie wichtig digitaler Zahlungsverkehr […]
Truist Financial: US-Regionalbank zwischen Zinszyklus, Kreditrisiko und IT-Modernisierung
CHARLOTTE / LONDON (IT BOLTWISE) – Truist Financial bleibt anlegerseitig im Fokus, weil die Ergebnisfähigkeit der US-Regionalbank stark vom Zinszyklus, der Kreditqualität und der regulatorischen Kapitalbasis abhängt. Gleichzeitig zeigt sich am Markt immer deutlicher, wie stark moderne IT- und Datenarchitekturen die Risikosteuerung sowie die Kostenstruktur beeinflussen. Für Investoren bedeutet das: Nicht nur die Bilanzkennzahlen zählen, […]
TuxBot v3 Evolution: Hinweis auf LLM-unterstützte IoT-Botnet-Entwicklung
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben ein zuvor nicht dokumentiertes IoT-Botnet-Framework namens TuxBot v3 Evolution, das offenbar mit Unterstützung durch ein LLM entstanden ist. In den analysierten Artefakten liefert die KI zwar Botnet-Code, aber mit übersehenen Sicherheits- und Funktionsdetails: Mehrere Implementierungsstellen sollen nicht zuverlässig arbeiten. Auffällig sind die modularen Komponenten, darunter ein Go-basiertes Command-and-Control-System, ein […]
OkoBot steckt in Wallet-Apps: Seed-Phrase-Phishing per USB-Trigger und C2-Flags
LONDON (IT BOLTWISE) – Kaspersky warnt vor dem Malware-Framework OkoBot, das Wallet-Nutzer über die Desktop-Apps von Ledger und Trezor gezielt zur Eingabe von Recovery Phrases bringt. Besonders tückisch: Das Phishing rendert die Betrugsseite in der legitimen Elektron-App selbst und wartet teils, bis ein Gerät per USB tatsächlich angeschlossen ist. Laut Telemetrie des GReAT-Teams liefen die […]
 #Sophos
 #AmazonPrime
 #Bestseller

