




SQL-Injection bleibt präsent: Warum sie überlebt und wie man sie eliminiert
LONDON (IT BOLTWISE) – SQL-Injection taucht im Web-Sicherheitsalltag weiterhin auf – obwohl die wirksame Lösung seit Jahrzehnten bekannt ist. Der Beitrag ordnet ein, warum die Schwachstelle selbst im OWASP Top 10 2025 auf Platz fünf bleibt und welche Angriffsmuster im Feld typischerweise zum Einsatz kommen. Entscheidend ist dabei die Kombination aus parametrisierten Queries, restriktiven Berechtigungen […]
Guardz gewinnt MDR-Award: Identitätszentrierte Security für MSPs
MIAMI / LONDON (IT BOLTWISE) – Guardz erhält den Best Managed Detection and Response (MDR)-Preis bei den 2026 Cybersecurity Stars Awards. Das Unternehmen positioniert sein agentisches Security-Operations-Setup als Ersatz für fragmentierte MSP-Sicherheitsstacks und setzt dabei auf eine identitätszentrierte Sicht über Benutzer, Endpunkte, E-Mail und Cloud. Ziel ist es, Bedrohungen früher im Angriffsverlauf zu erkennen und […]
Woche der Browser- und EDR-Angriffe: FortiBleed, Splunk-CVE und Rokarolla
BERLIN / LONDON (IT BOLTWISE) – Eine neue Welle aus kompromittierten Integrationen, bösartigen Browser-Erweiterungen und Ransomware-Ketten zeigt erneut: Viele Angriffe gewinnen durch fehlende Hygiene, nicht durch Genialität. Besonders auffällig sind die FortiBleed-Kampagne gegen FortiGate/SSL-VPN-Endpunkte, eine aktiv ausgenutzte Splunk-Schwachstelle sowie ein Android-Trojaner wie Rokarolla, der Banking-Funktionalität mit Screen-Überwachung kombiniert. Dazu kommen unpatchbare Hardware-Exploits, manipulierter WordPress-Delivery und […]
Legacy-Infrastruktur als Einfallstor für KI-Agenten: So stoppen Security-Teams den Missbrauch
LONDON (IT BOLTWISE) – Während Unternehmen ihre KI-Agenten in Produktion bringen, bleibt eine gefährliche Lücke oft ungeprüft: Angreifer nutzen alte, verwundbare Systeme, um die Abhängigkeiten der Agenten zu übernehmen. Der Artikel zeigt anhand eines mehrstufigen Angriffspfads, wie ein ungepatchter Webserver, eine Active-Directory-Fehlkonfiguration und überprivilegierte Cloud-Zugriffe gemeinsam eine kompromittierende Kette bilden. Security-Teams erhalten konkrete Leitplanken, wie […]
Kommerzielle Cyber-Contractor in China: Botnets, Datenhandel und Composite Responsibility
Peking / LONDON (IT BOLTWISE) – Chinesische Cyberoperationen funktionieren zunehmend als kommerzielles Ökosystem: Private Firmen liefern Malware, Botnet-Zugänge und gestohlene Daten an staatliche Auftraggeber. Neue Analysen sprechen dabei von „composite responsibility“, weil eine Kampagne nicht mehr sauber einer einzigen APT-Bezeichnung zugeordnet werden kann. Ein Leck aus einem Umfeld, das mit Sicherheitsbehörden verknüpft ist, zeigt zudem, […]
Sicherheitslücken in Freibädern: Warum smarte Zugangskontrolle nachts Leben schützen kann
LANDSHUT / LONDON (IT BOLTWISE) – In einem Freibad nahe Landshut ist ein 20-Jähriger nach einem nächtlichen Eindringen über den Zaun schwer verletzt worden und später gestorben. Die Polizei untersucht insbesondere die Todesursache und mögliche Hintergründe wie Alkoholeinfluss; zudem laufen Ermittlungen wegen Hausfriedensbruchs. Aus Sicht von Schwimmmeistern zeigt der Fall ein wiederkehrendes Muster: Ohne Aufsicht […]
MBB im Strategieprofil: Buy-and-Build, Eigenkapitalstärke und IT-Security-Portfolio
BERLIN / LONDON (IT BOLTWISE) – MBB setzt im Kern auf eine langfristige Buy-and-Build-Logik und kombiniert dabei eine sehr eigenkapitalstarke Bilanz mit dezentralen Beteiligungsstrukturen. Im Unternehmensporträt rückt vor allem der Mix aus IT-Sicherheit, Cloud-nahen Managed Services und industriellen Nischenprofilen wie Holzwerkstoffen und E-Mobility-Anlagenbau in den Fokus. Die Kapitalreserve und die niedrige Verschuldung sollen weitere Zukäufe […]
Brasiliens Notfall-Warnsystem nach Cyberangriff abgeschaltet
BRASILIEN / LONDON (IT BOLTWISE) – Behörden in Brasilien gehen laut Berichten von einem Cyberangriff als Ursache für eine unbefugte Notfallwarnung aus. In der Nacht zum 20. Juni erreichte eine Nachricht mit dem Wort „misanthropy“ zahlreiche Mobiltelefone in mehreren Regionen. Nach der Entdeckung schalteten Experten das öffentliche Warnsystem vollständig ab. Der Vorfall wirft Fragen nach […]
Sinkende Miet-Einnahmen in New York: Warum Affordable Housing unter Druck gerät
NEW YORK / LONDON (IT BOLTWISE) – In New York zahlen deutlich weniger Mieter in preisgebundenen Wohnungen ihre Miete zuverlässig als vor der Pandemie. Der Rückgang trifft vor allem gemeinnützige Träger und bringt ihre ohnehin knappen Budgets unter Druck, weil Versicherung, Instandhaltung und Finanzierungskosten weiter steigen. Branchenakteure diskutieren, ob strukturelle Armut oder bewusstes Nichtzahlen das […]
Hexaware holt Sunil Varkey als EVP & CISO für Cybersecurity-Governance
CHENNAI / LONDON (IT BOLTWISE) – Hexaware Technologies erweitert sein Security-Leadership-Team: Sunil Varkey übernimmt als EVP und CISO die Verantwortung für Informationssicherheitsstrategie, Governance, Risiko- und Resilience-Programme. Die Berufung des Cybersecurity-Veteranen fällt in eine Phase, in der Unternehmen ihre digitalen Risiken unter komplexen Hybrid- und Cloud-Umgebungen härter steuern müssen. Für Varkey stehen dabei neben dem GRC-Ansatz […]
DeFi verliert fast 14 Milliarden US-Dollar nach Großangriffen auf Kreditplattformen
LONDON (IT BOLTWISE) – Nach einer Serie hochkarätiger Cyberangriffe auf wichtige DeFi-Kredit- und Handelsplattformen sind laut Tracking-Daten fast 14 Milliarden US-Dollar aus dem dezentralen Finanzsektor abgezogen worden. Besonders zwei Exploits im April 2026 erschütterten das Vertrauen: ein Drift-Event mit rund 285 Millionen US-Dollar Verlust und ein KelpDAO-Vorfall, bei dem etwa 292 Millionen US-Dollar in rsETH […]
Kodak-Datenleck: ShinyHunters soll 2,2 Mio Datensätze erbeutet haben
ROCHESTER / LONDON (IT BOLTWISE) – Kodak bestätigt eine unautorisierte Unterbrechung seiner Systeme und geht von einem begrenzten Datenabfluss aus. Der Vorfall steht nach Angaben eines Erpressungs-Akteurs mit der Gruppe ShinyHunters in Verbindung, die 2,2 Millionen Datensätze nennt. Während das Unternehmen externe Forensik einbindet und Behörden informiert, bleibt unklar, wie Angreifer zuerst Zugang erhielten. Für […]

CSIS darf erstmals Botnet-Geräte in Kanada per Urteil neutralisieren
OTTAWA / LONDON (IT BOLTWISE) – Kanadas Geheimdienst CSIS hat per gerichtlicher Anordnung erstmals eine Botnet-Bereinigung durchgeführt, die auch Heimrouter, Server und IoT-Geräte direkt betrifft. Das Urteil erlaubt es dem Dienst, Botnet-Daten auf kompromittierten Systemen gezielt zu verändern, zu schwächen oder zu löschen und die Geräte aus den Netzen zu lösen. Entscheidend ist dabei: Das […]
Identity Security 2026: Warum Unternehmen Vertrauen verteidigen müssen
LONDON (IT BOLTWISE) – Identity Security 2026 verschiebt den Fokus: Angreifer knüpfen nicht nur an Schwachstellen an, sondern übernehmen den betrieblichen Vertrauensraum über gestohlene Credentials, Tokens und privilegierte Service Accounts. Der Beitrag argumentiert, dass viele Organisationen weiterhin Architekturmodelle aus der Vergangenheit verteidigen, während kompromittierende Zugriffe längst innerhalb legitimer Zugangswege stattfinden. Statt Identität als isolierte Disziplin […]
INTERPOL warnt vor KI-Phishing und Ransomware in Asien-Pazifik
SINGAPUR / LONDON (IT BOLTWISE) – INTERPOL meldet einen deutlichen Anstieg von Phishing, Ransomware und KI-getriebenen Betrugsmaschen im Asien-Pazifik-Raum. Laut Bericht steigen die Fallzahlen vor allem wegen stärkerer Digitalisierung, wachsender Internetnutzung und ungleicher Sicherheitsreife. Besonders problematisch sind industrialisierte Scam-Strukturen, die mit Ransomware-as-a-Service und Deepfakes auf Massentäuschung setzen. Für Unternehmen wird damit der Handlungsdruck bei Identitätsschutz, […]
MEV-Bot ae13 setzt 50%-White-Hat-Bounty nach Hack aus und droht rechtlich
LONDON (IT BOLTWISE) – Der MEV-Bot ae13 hat nach einem Hack eine White-Hat-Bounty direkt auf der Ethereum-Blockchain ausgerufen: Wer gestohlene Mittel zurücksendet, soll 50% als Belohnung erhalten. Andernfalls kündigt der Betreiber weitreichende rechtliche und Vollzugsmaßnahmen an. Damit rückt ein typisches Risiko automatisierter Execution-Systeme wieder in den Fokus, inklusive der Frage, wie sich solche Angriffspfade künftig […]
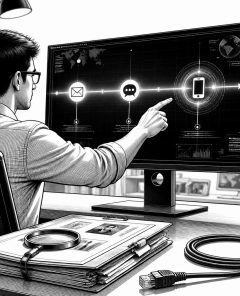
Social-Engineering-Angriffsketten wirksam stören statt nur blockieren
LONDON (IT BOLTWISE) – Während bisherige Verteidigung vor allem auf das Blockieren einzelner Phishing-Instanzen setzte, verschieben KI-gestützte Angreifer die Regeln: Sie bauen mit leicht verfügbarem Setup-Infrastruktur und personalisierten Multichannel-Lures eine zusammenhängende Angriffskette. Der Artikel zeigt, wie diese Kette vom „Setup“ über „Launch“ und „Contact“ bis zur „Engagement“-Phase läuft und warum Edge-Filter dabei zu spät kommen. […]
AryStinger: Recon-Proxys aus alten Routern – 4.300 Legacy-Geräte betroffen
BERLIN / LONDON (IT BOLTWISE) – Eine neue Malware-Familie namens AryStinger macht alte Home-Router zu verteilten Recon- und Proxy-Knoten. Laut Sicherheitsforschung wurden bereits mindestens 4.300 Geräte infiziert, wobei die Zahl weiter steigen soll. Der Angriff setzt nicht auf den klassischen DDoS-Botnet-Ansatz, sondern auf die Vorbereitung von Einbrüchen: Fingerprinting, Subdomain-Enumeration, Traffic-Tunneling und Remote-Befehle laufen aus der […]
INTERPOL warnt: Phishing, Ransomware und KI-Betrug nehmen im APAC-Raum zu
LONDON (IT BOLTWISE) – INTERPOL meldet eine deutliche Zunahme von Cyberkriminalität im Asien-Pazifik-Raum, angetrieben durch Digitalisierung, Lücken in der Cyberhygiene und hochgradig industrialisierte Betrugsmaschen. Besonders Phishing steht dem Bericht zufolge für die häufigsten und zugleich finanziell schmerzhaftesten Vorfälle. Ransomware, KI-gestützte Deepfakes und Erpressung nehmen parallel zu, während gleich mehrere Angriffswege wie DDoS und unsichere Schnittstellen […]
Digitale Unterweisungsnachweise: Bundesrat plant Klarstellung zur Textform
BERLIN / LONDON (IT BOLTWISE) – Digitale Unterweisungsnachweise rücken in den Fokus, weil der Bundesrat über eine gesetzliche Klarstellung zur Textform berät. Unternehmen müssen dabei nicht nur nachweisen, wer wann welche Inhalte vermittelt hat, sondern auch sicherstellen, dass Dokumente dauerhaft speicherbar und gegen nachträgliche Änderungen geschützt sind. Gleichzeitig treiben KI-gestützte Überwachung, vernetzte Gebäude und Wearables […]
Klue-Breach: Angreifer stehlen OAuth-Tokens und greifen Salesforce-Konten an
BERLIN / LONDON (IT BOLTWISE) – Bei Klue hat eine kompromittierte Integrations-Authentifizierung offenbar ausgereicht, um OAuth-Tokens zu erbeuten und damit Zugriff auf Kunden-Salesforce-Konten zu gewinnen. Mindestens fünf Security-Firmen berichten von gestohlenen Salesforce-Business-Accounts, und bisher sind acht kluebezogene Folgebreaches bestätigt. Klue will die Angreifer durch Token- und Integrations-Revocation aus dem System drängen und arbeitet hierfür mit […]
Canvas-Hack legt Hochschulen lahm – Risiken für EdTech und Daten
KALIFORNIEN / LONDON (IT BOLTWISE) – Ein Hackerangriff auf Canvas hat in Kalifornien zeitweise den Zugriff auf Lernmaterial, Tests und Kommunikation zwischen Studierenden und Lehrenden gekappt. Betroffen waren laut Berichten mehrere Hochschulsysteme mit insgesamt potenziell mehr als einer Million Lernenden. Inzwischen meldet der Betreiber eine Einigung mit der Angreifergruppe und verweist auf unkritische Beeinträchtigungen zentraler […]
Unbefugte Notfallwarnung per Funk: Brasilien untersucht Hackangriff
SÃO PAULO / LONDON (IT BOLTWISE) – Brasilien nimmt sein B Benachrichtigungssystem nach einer unbefugten Push-Nachricht vorbergehend offline. Betroffen waren offenbar mehrere Bundesstaaten, w Nutzer erhielten eine Nachricht, die per Fernzugriff ausgelt wurde. Die Behörden wollen die Ursache durch die Bundespolizei aufklären und das System so schnell wie möglich wieder in Betrieb nehmen. Sicherheitsverantwortliche sehen […]
Hacker-Zugriff auf Robotervakuum-Kameras: DJI patched Auth-Lücke
LONDON (IT BOLTWISE) – In Tausenden Fällen konnten Angreifer Berichten zufolge Live-Kamera- und Mikrofondaten von Robotervakuums erreichen, weil eine Authentifizierung zu schwach implementiert war. Entscheidend ist: Betroffen war nicht nur das lokale Gerät, sondern auch der Zugriff über den Hersteller-Server. DJI hat die Lücke inzwischen laut Bericht durch eine Einschränkung des Authentifizierungswegs geschlossen und das […]
 #Sophos
 #AmazonPrime
 #Bestseller

