




WhatsApp-Betrug mit VBScript installiert ManageEngine-RMM zentral
LONDON (IT BOLTWISE) – Eine aktuelle Kampagne nutzt WhatsApp Desktop und Web, um über manipulierte VBScript-Dateien scheinbar harmlose Finanzdokumente zu verbreiten. Nach dem Start wird eine mehrstufige Infektionskette angestoßen, die am Ende eine legitime Remote Monitoring- und -Management-Lösung installiert. Besonders kritisch: Die Schadsoftware versucht dabei auch Schutzmechanismen wie UAC zu beeinflussen und gibt Angreifern anschließend […]
OpenAI erweitert Daybreak: GPT-5.5-Cyber und „Patch the Planet“
LONDON (IT BOLTWISE) – OpenAI stellt mit Daybreak eine verbesserte GPT-5.5-Cyber-Version für vertrauenswürdige Security-Teams bereit und aktualisiert den Codex Security Plugin, um das Finden, Validieren und Patchen von Schwachstellen zu beschleunigen. Parallel startet „Patch the Planet“ mit Trail of Bits, um Open-Source-Projekte über den gesamten Defensiv-Loop hinweg zu unterstützen. Die Meldung kommt, weil KI die […]
OpenAI Daybreak: GPT-5.5-Cyber & Patch the Planet für schnelle Patches
LONDON (IT BOLTWISE) – OpenAI macht mit Daybreak einen Schritt vom reinen Finden von Schwachstellen hin zur beschleunigten Patch-Entwicklung: GPT-5.5-Cyber soll Code tief analysieren, Findings in kontrollierten Umgebungen verifizieren und konkrete Fixes erzeugen. Ergänzend aktualisiert das Unternehmen den Codex Security Plugin-Flow für Scans, Triage, Validierung und Berichte. Parallel startet „Patch the Planet“ in Zusammenarbeit mit […]
Rumäniens Regierungsbildung scheitert: Folgen für IT-Sicherheit und Digitalpolitik
BUKAREST / LONDON (IT BOLTWISE) – In Rumänien ist die geplante Regierungsbildung nach einer Parlamentsabstimmung gescheitert. Der Kandidat für das Amt des Ministerpräsidenten erhielt nicht die erforderliche absolute Mehrheit. Damit muss Staatspräsident Nicusor Dan erneut einen Vorschlag einreichen, während Koalitionspläne ausgerechnet im EU- und Nato-Kontext ins Wanken geraten. Für Unternehmen wird insbesondere relevant, wie stabil […]
VHS Bonn startet „Digitale Kulturen“: 1.300 Kurse zu KI, Resilienz und IT-Sicherheit
BONN / LONDON (IT BOLTWISE) – Die Volkshochschule Bonn startet im Herbstsemester 2026 unter dem Titel „Digitale Kulturen“ mehr als 1.300 Kurse zu digitaler Resilienz, IT-Sicherheit und den psychischen Herausforderungen der Digitalisierung. Damit verknüpft die Kommune Medienkompetenz mit praktischen Entlastungsstrategien – inklusive einer Achtsamkeitsreihe ab Juli. Das Programm setzt zudem auf niedrigschwellige, inklusive Formate, die […]
BarracudaONE gewinnt Best Unified Cybersecurity Platform bei den 2026 Stars
CAMPBELL (KALIFORNIEN) / LONDON (IT BOLTWISE) – Barracuda Networks positioniert seine integrierte Sicherheitsplattform BarracudaONE als Best Unified Cybersecurity Platform bei den 2026 Cybersecurity Stars Awards. Die Auszeichnung setzt einen Fokus auf eine Plattform-Strategie, die Sicherheitsfunktionen für ressourcenarme Organisationen und Managed Service Provider (MSPs) vereinheitlicht. Für Unternehmen bedeutet das vor allem: weniger Insellösungen, zentralere Abläufe und […]
Werbekennzeichnung & DSGVO: Landgericht Köln verschärft Social-Media-Regeln
KÖLN / LONDON (IT BOLTWISE) – Das Landgericht Köln stellt klar: Eine Werbekennzeichnung nur in der Bildunterschrift genügt im Social-Media-Kontext nicht. Damit rückt die Praxis näher an die Compliance-Anforderungen der DSGVO und an die Frage, wie sauber Datenflüsse in Marketingprozessen dokumentiert werden müssen. Ergänzend liefern weitere Gerichte Impulse zu gemeinsamer Verantwortlichkeit, zu Beweisregeln bei rechtswidrig […]
WordPress: Supply-Chain-Angriff manipuliert ShapedPlugin-Pro-Updates mit Backdoor
LONDON (IT BOLTWISE) – Ein Supply-Chain-Angriff hat mehrere Pro-WordPress-Plugins von ShapedPlugin kompromittiert und Backdoor-Code über offizielle Update-Kanäle ausgeliefert. Betroffen sind ausschließlich lizenzierten Builds, die über die EDD-Infrastruktur und den Account des Anbieters verteilt wurden. Die Malware lädt per HTTP Payloads nach, tarnt sich als vermeintliches Plugin und kann Anmeldedaten, 2FA-Codes sowie Web-Shells ablegen. Für betroffene […]
Banca Monte dei Paschi: 1,9 Milliarden Euro für Mediobanca treiben den Kurs
LONDON (IT BOLTWISE) – Banca Monte dei Paschi di Siena drückt die Übernahme von Mediobanca mit einer Kaufoption über 1,9 Milliarden Euro weiter voran und untermauert das Vorhaben mit starken Quartalszahlen. Der Umsatz liegt im ersten Quartal 2026 bei 1,96 Milliarden Euro, der operative Nettogewinn bei 947 Millionen Euro. Gleichzeitig deutet der Aktienkurs auf anhaltende […]
BarracudaONE erhält Auszeichnung für Unified Cybersecurity Platform
LONDON (IT BOLTWISE) – BarracudaONE wurde als beste „Unified Cybersecurity Platform“ in den Cybersecurity Stars Awards 2026 ausgezeichnet. Im Mittelpunkt steht ein integrierter Ansatz, der Schutz, Erkennung und Reaktion über mehrere Domänen hinweg zusammenführt – von E-Mail bis Identitäten und Endpoints. Damit adressiert der Anbieter vor allem das Problem fragmentierter Tools, die in modernen Angriffsketten […]
BarracudaONE erhält Best Unified Cybersecurity Platform Award für KI-Ära-Schutz
CAMPBELL / LONDON (IT BOLTWISE) – Barracudaone wurde bei den 2026 Cybersecurity Stars Awards als „Best Unified Cybersecurity Platform“ ausgezeichnet. Die Begründung: eine integrierte Plattformstrategie mit Managed XDR und 24/7 SOC, die blinde Flecken reduzieren und Sicherheitsprozesse vereinfachen soll. Besonders betont wird die „Integrated Email Protection“ als durchgängige Abwehr über Microsoft 365 und Google Workspace […]
DifyTap: Vier Schwachstellen in Dify könnten KI-Chats zwischen Mandanten offenlegen
LONDON (IT BOLTWISE) – Zafran Security beschreibt unter dem Namen DifyTap vier Schwachstellen in der Open-Source-Agentic-Workflow-Plattform Dify. Besonders kritisch: Authentifizierung war in Teilen offenbar nicht nötig, und fehlende Mandanten-Checks hätten private KI-Chats zwischen Kundenanwendungen sichtbar machen können. Zusätzlich greifen Angreifer laut Analyse interne Dify-APIs an, um Inhalte aus Dateivorschauen oder kompletten Uploads zu exfiltrieren. Für […]
Android-Developer-Verifizierung: Google startet Sperre für unregistrierte Apps
MOUNTAIN VIEW / LONDON (IT BOLTWISE) – Ab dem 30. September 2026 beginnt Google mit der Durchsetzung einer Android-Developer-Verifizierung in vier Ländern: Brasilien, Indonesien, Singapur und Thailand. Zertifizierte Geräte blockieren dann die reguläre Installation von Apps, deren Entwickler keine verifizierte Identität registriert haben. Für die meisten Nutzer bleibt das unsichtbar, weil verifizierte Apps wie gewohnt […]
Squidbleed: Heap-Over-Read im Squid-Proxy kann HTTP-Cleartext samt Tokens leaken
LONDON (IT BOLTWISE) – In Squid steckt mit „Squidbleed“ (CVE-2026-47729) eine Heap-Over-Read-Lücke, die Klartext-HTTP-Anfragen anderer Nutzer aus demselben Proxy-Kontext auslesen kann. Betroffen sind typische Umgebungen wie Schul-, Büro- oder Public-Wi‑Fi-Netze, in denen viele Clients den gleichen Proxy verwenden. Der Leak greift jedoch nur bei HTTP ohne Ende-zu-Ende-Verschlüsselung und erfordert zusätzlich ein FTP-Ziel auf Port 21, […]
OXLOADER nutzt maliziöse Google Ads zur Auslieferung von CastleStealer
LONDON (IT BOLTWISE) – Sicherheitsforscher haben einen neuen Loader namens OXLOADER beschrieben, der über bösartige Google-Anzeigen die Infektion startet und so CastleStealer ausliefert. Besonders relevant ist die Kombination aus ausgefeilten Obfuscation-Techniken und zielgerichteten Geo-Exklusionen, die das Kampagnenprofil schärfen. Damit rückt vor allem die Frage in den Fokus, wie Unternehmen Werbe- und Suchkanal-Risiken in der Endpoint-Abwehr […]
Squidbleed: Squid-Webproxy leakt Cleartext-HTTP samt Credentials (CVE-2026-47729)
LONDON (IT BOLTWISE) – Eine Lücke im Webproxy Squid kann in bestimmten FTP-Ausnahmekonfigurationen fremde Cleartext-HTTP-Anfragen offenlegen, inklusive Credentials und Session-Tokens. Da der Fehler in der Standardkonfiguration nach wie vor aktiv sein kann, steigt der Handlungsdruck für Organisationen mit gemeinsamen Proxy-Nutzern. Sicherheitsforscher haben die Schwachstelle als Squidbleed (CVE-2026-47729) dokumentiert und zeigen einen Proof-of-Concept. Der Beitrag ordnet […]
Kommunen in Bayern rufen zur Finanzreform: „Zwei vor Zwölf“ und Folgen für digitale Verwaltung
MÜNCHEN / BERLIN / LONDON (IT BOLTWISE) – Kommunale Spitzenverbände schlagen kurz vor der Ministerpräsidentenkonferenz Alarm: Die Zahlungsfähigkeit der Städte und Gemeinden gerät wegen explodierender Sozial- und Personalkosten unter Druck. Während Bund und Länder über Soforthilfen und Kostenübernahmen diskutieren, rückt die Frage in den Vordergrund, wie kommunale Daseinsvorsorge technisch überhaupt noch skalierbar bleibt. Für die […]
Android-Developer-Verifizierung ab 30. September: Google sperrt unregistrierte Apps auf zertifizierten Geräten
LONDON (IT BOLTWISE) – Google startet am 30. September 2026 in vier Ländern eine gerätebasierte App-Prüfung für registrierte Android-Entwickler. Zertifizierte Geräte blockieren dann Neuinstallationen unregistrierter Apps über den normalen Installationsweg, während ein bewusst umständlicher Umweg weiter möglich bleibt. Betroffen sind unter anderem Nutzer von alternativen App-Stores der großen OEMs, nicht nur Google Play. Der Schritt […]
Security-Recap: FortiBleed, EDR-Killer und neue Browser-/Android-Angriffe
LONDON (IT BOLTWISE) – Diese Woche zeigt sich in der Breite, wie eng Angriffsoberflächen und Sicherheitslücken inzwischen gekoppelt sind: Von tausenden FortiGate-Backdoors über EDR-Killer-Ketten bis zu neuen Browser- und Android-Trojanern. Besonders kritisch ist der Mix aus kompromittierten Integrationen, kompromittierter Infrastruktur und schwer zu patchenden Hardware-/Treiberfehlern, der Teams zur schnellen Priorisierung zwingt. Dazu kommen Supply-Chain-Angriffe über […]
OXLOADER-Loader missbraucht Google Ads für CastleStealer: neue Umgehungskette
LONDON (IT BOLTWISE) – Eine neue Malware-Ladekette namens OXLOADER verteilt den .NET-Infostealer CastleStealer über missbräuchliche Google-Ads-Weiterleitungen und täuscht Nutzer mit einer gefälschten Installationsoberfläche. Laut Elastic Security nutzt die Kampagne Obfuskations- und Anti-Analyse-Techniken wie Control-Flow-Flattening, und sie lädt die nächste Stufe über PowerShell nach. Besonders relevant für Unternehmen: Die Angreifer missbrauchen zudem legitime Dienste wie dezentrale […]
SQL-Injection bleibt präsent: Warum sie überlebt und wie man sie eliminiert
LONDON (IT BOLTWISE) – SQL-Injection taucht im Web-Sicherheitsalltag weiterhin auf – obwohl die wirksame Lösung seit Jahrzehnten bekannt ist. Der Beitrag ordnet ein, warum die Schwachstelle selbst im OWASP Top 10 2025 auf Platz fünf bleibt und welche Angriffsmuster im Feld typischerweise zum Einsatz kommen. Entscheidend ist dabei die Kombination aus parametrisierten Queries, restriktiven Berechtigungen […]
Guardz gewinnt MDR-Award: Identitätszentrierte Security für MSPs
MIAMI / LONDON (IT BOLTWISE) – Guardz erhält den Best Managed Detection and Response (MDR)-Preis bei den 2026 Cybersecurity Stars Awards. Das Unternehmen positioniert sein agentisches Security-Operations-Setup als Ersatz für fragmentierte MSP-Sicherheitsstacks und setzt dabei auf eine identitätszentrierte Sicht über Benutzer, Endpunkte, E-Mail und Cloud. Ziel ist es, Bedrohungen früher im Angriffsverlauf zu erkennen und […]
Woche der Browser- und EDR-Angriffe: FortiBleed, Splunk-CVE und Rokarolla
BERLIN / LONDON (IT BOLTWISE) – Eine neue Welle aus kompromittierten Integrationen, bösartigen Browser-Erweiterungen und Ransomware-Ketten zeigt erneut: Viele Angriffe gewinnen durch fehlende Hygiene, nicht durch Genialität. Besonders auffällig sind die FortiBleed-Kampagne gegen FortiGate/SSL-VPN-Endpunkte, eine aktiv ausgenutzte Splunk-Schwachstelle sowie ein Android-Trojaner wie Rokarolla, der Banking-Funktionalität mit Screen-Überwachung kombiniert. Dazu kommen unpatchbare Hardware-Exploits, manipulierter WordPress-Delivery und […]
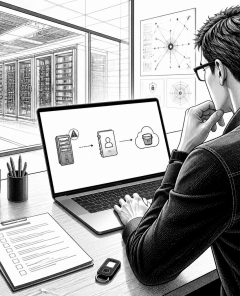
Legacy-Infrastruktur als Einfallstor für KI-Agenten: So stoppen Security-Teams den Missbrauch
LONDON (IT BOLTWISE) – Während Unternehmen ihre KI-Agenten in Produktion bringen, bleibt eine gefährliche Lücke oft ungeprüft: Angreifer nutzen alte, verwundbare Systeme, um die Abhängigkeiten der Agenten zu übernehmen. Der Artikel zeigt anhand eines mehrstufigen Angriffspfads, wie ein ungepatchter Webserver, eine Active-Directory-Fehlkonfiguration und überprivilegierte Cloud-Zugriffe gemeinsam eine kompromittierende Kette bilden. Security-Teams erhalten konkrete Leitplanken, wie […]
 #Sophos
 #AmazonPrime
 #Bestseller

