




INC-Ransomware als RaaS: Rust-Payload, 830 Opfer und neue Ableger
LONDON (IT BOLTWISE) – Eine Auswertung zeigt: INC entwickelt sich 2026 von einer noch jungen RaaS-Gruppe zu einem der aktivsten Akteure im Ransomware-Ökosystem. Seit August 2023 sollen über 830 Opfer aufgelistet sein, und der Großteil betrifft Organisationen in den USA. Besonders auffällig ist die technische Modernisierung: Verschlüssungs-Komponenten wurden in Rust neu geschrieben, und die Angriffe […]
Windows-Clipper-Kampagne: USB-LNK-Wurm, Tor-C2 und Clipboard-Diebstahl
MÜNCHEN / LONDON (IT BOLTWISE) – Microsoft beschreibt eine laufende Windows-Kampagne, die seit Februar 2026 über USB-Speicher per LNK-Wurm gestartet wird und einen Tor-basierten Command-and-Control-Kanal nutzt. Im Kern blendet die Schadsoftware Clipboard-Themen ein: Sie stiehlt zwischenzeitlich kopierte Wallet-Daten, ersetzt Wallet-Adressen und exfiltriert Seed Phrases, private Keys sowie Screenshots. Besonderes Augenmerk verdient die Ausführung ohne klassischen […]
DragonForce: Backdoor.Turn versteckt C2-Traffic in Microsoft-Teams-Relays über TURN und QUIC
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, wie die DragonForce-Akteure über Microsoft-Teams-Relay-Infrastruktur C2-Verbindungen tarnt. Mit einem Go-basierten RAT namens Backdoor.Turn holen sich die Angreifer anonyme Visitor-Tokens aus den Skype/Teams-Identitätsdiensten, nutzen legitime TURN-Relays und schalten danach eine direkte QUIC-Sitzung zu einem echten Kommando- und Kontrollserver. Die Beobachtungen umfassen zudem einen BYOVD-gestützten DLL-Side-Loading-Angriff und Hinweise auf […]
PCI DSS v4.0.1 macht Checkout-Skripte zur Pflichtprüfung
LONDON / LONDON (IT BOLTWISE) – Neue PCI-DSS-v4.0.1-Anforderungen rücken die Drittskripte auf Ihrer Checkout-Seite ins Zentrum: Sie müssen Script-Bestand, Autorisierung und Integrität nachweisen sowie Laufzeitmanipulationen in Content und HTTP-Headern erkennen. Ein PCI-QSA-Assessor hat dafür ein Plattform-Ansatz gegen die neuen Kontrollen bewertet und sieht einen Weg, die Nachweispflichten skalierbar zu erfüllen. Entscheidend ist, dass Prüfungen nicht […]
Crypto Clipper: Kampagne mit Fake-Reviews, KI-Narratoren und VirusTotal-Manipulation
LONDON (IT BOLTWISE) – Eine neue Kampagne nutzt bezahlte oder gepushte Posts, gefälschte fünf Sterne-Rezensionen und KI-generierte Video-Kommentare, um einen „Crypto Clipper“-Schadcode als harmlos erscheinen zu lassen. Im Zentrum steht eine WordPress-Phishing-Page sowie koordinierte Fake-Accounts auf Plattformen wie GitHub, SourceForge und YouTube. Besonders kritisch: Der Angreifer versucht über Ghost Networks, Ergebnisse in Reputation-getriebenen Prüfsystemen wie […]
Fake-Reviews, KI-Narratoren und VirusTotal-Manipulation: Kampagne kapert Krypto-Clipboard
BERLIN / LONDON (IT BOLTWISE) – Eine aktuelle Kampagne nutzt bezahlte Aktionen in vertrauenswürdigen News-Umfeldern, gefälschte Nutzerbewertungen und KI-narrator-ähnliche Tutorial-Videos, um Malware in eine vermeintlich sichere „Download“-Welt einzubetten. Im Zentrum steht eine Clipboard-Hijacking-Software, die Krypto-Wallet-Adressen in der Zwischenablage austauscht und damit Transaktionen umleitet. Auffällig ist dabei die gezielte „Reputation Poisoning“-Strategie über Ghost Networks, unter anderem […]
Tailscale-Backdoor macht C2-Abschaltung wirkungslos: Fallbericht zu Keylogger und OpenSSH-Persistenz
LONDON (IT BOLTWISE) – In einem Cato-Analysebericht zeigt ein Angreifer, wie sich Zugriff trotz Offline-Schaltung der Command-and-Control-Infrastruktur fortsetzen lässt. Er installierte vor dem „Go-dark“-Moment OpenSSH und Tailscale auf einem kompromittierten Windows-System und baute damit einen separaten Rückweg. Der Fall macht deutlich, dass Remediation bei reiner C2-Tötung oft zu kurz greift, sobald eine Persistenzschicht existiert. Besonders […]
Bedrohung bleibt nach C2-Ausfall: Angreifer nutzt OpenSSH und Tailscale als Persistence
PARIS / LONDON (IT BOLTWISE) – Ein französischsprachiger Angreifer hielt trotz Offline-Schaltung seines Command-and-Control-Servers Zugriff auf eine kompromittierte Windows-Maschine. Der Trick: Er installierte OpenSSH Server und Tailscale und baute damit einen separaten, verschlüsselten Rückkanal ohne offene Ports. Als die Havoc-Infrastruktur Stunden später ausfiel, reaktivierten sich die Agenten automatisch, sobald der C2 wieder online war. Der […]
Die häufigsten Attack-Surface-Exposures 2026: Admin-Panels, APIs und Datenbanken
LONDON (IT BOLTWISE) – In vielen Organisationen beginnt die nächste Sicherheitslücke nicht mit einem Zero-Day, sondern mit einer falsch exponierten Angriffsfläche: Admin-Panels, leicht zu findende API-Dokumentation und direkt aus dem Internet erreichbare Datenbanken. Eine aktuelle Auswertung, die tausende Angriffsflächen untersucht hat, zeigt besonders auffällige Muster bei MySQL und Postgres, aber auch bei Remote-Diensten und Legacy-Protokollen. […]
Microsoft arbeitet an Patch für Defender Zero-Day „RoguePlanet“ (CVE-2026-50656)
REDMOND / LONDON (IT BOLTWISE) – Microsoft bestätigt einen Defender Zero-Day mit dem Codenamen „RoguePlanet“ und hat dafür die CVE-Nummer CVE-2026-50656 vergeben. Der Fehler ist als Privilege-Escalation im Microsoft Malware Protection Engine beschrieben, der erfolgreiche Ausnutzung theoretisch zu SYSTEM-Rechten führen kann. Ein Sicherheitsforscher ordnet den Exploit als Race-Condition ein, die je nach Systemzustand unterschiedlich zuverlässig […]
Adversarial Exposure Validation macht Security-Entscheidungen zuverlässiger statt nur sichtbar zu sein
LONDON (IT BOLTWISE) – Security-Teams stehen vor einer neuen Art von Flaschenhals: Nicht mehr die Sichtbarkeit auf Schwachstellen ist das Hauptproblem, sondern die belastbare Entscheidung, welche Risiken sofort gehandelt werden müssen. Adversarial Exposure Validation (AEV) setzt dafür auf realistische Angreifer-Simulationen, um erreichbare und wirklich ausnutzbare Angriffsflächen von theoretischer Exponierung zu trennen. Der Beitrag ordnet ein, […]
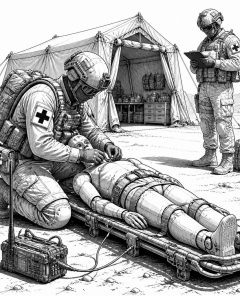
Joint Emergency Medicine Exercise: Militärmediziner trainieren Einsätze unter Beschuss
FORT HOOD / LONDON (IT BOLTWISE) – Mehr als 130 Militärmediziner und Combat Medics haben beim jährlichen Joint Emergency Medicine Exercise unter realistischen Gefechtsbedingungen kritischste Erste Hilfe trainiert. Das Training, das vom Carl R. Darnall Army Medical Center organisiert wird, kombiniert standardisierte Triage- und Versorgungsabläufe mit kompetenzübergreifender Zusammenarbeit zwischen Teilstreitkräften und verbündeten Teams. Im Mittelpunkt […]
Adversarial Exposure Validation: Von Security-„Sichtbarkeit“ zu belastbaren Prioritäten
LONDON (IT BOLTWISE) – Security-Teams sehen heute mehr potenzielle Schwachstellen denn je – aber damit steigt der Entscheidungsdruck. Adversarial Exposure Validation (AEV) setzt deshalb auf Validierung statt reiner Beobachtung: Sie prüft, welche Exposures real erreichbar und ausnutzbar sind. Damit sollen Teams ihre knappe Reaktions- und Remediation-Kapazität schneller dort einsetzen, wo tatsächlich Risiko für Geschäftsprozesse entsteht. […]
Angriffsfläche 2026: Intruder zeigt typische Exposures und warum Patchen allein nicht reicht
LONDON (IT BOLTWISE) – Angriffsflächen bleiben 2026 ein unterschätztes Einfallstor: Eine Auswertung von 3.000 Umgebungen zeigt, wie häufig Admin- und Management-Interfaces, riskante Ports sowie direkt erreichbare Datenbanken ohne Not ins Internet gelangen. Besonders kritisch ist der Rückstand bei der Reduktion von Exposures gegenüber dem klassischen Vulnerability-Management. Analysten verweisen darauf, dass eine geringe „Time-to-Exploit“ nicht nur […]
Malware in JetBrains-Plugins und Prompt-Diebstahl in Chrome-Erweiterungen
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor zwei getrennten Angriffswellen: Erst stehlen bösartige JetBrains-Plugins bei der Eingabe von KI-API-Keys die Zugangsdaten und missbrauchen sie für LLM-Calls. Parallel dazu wurden im Chrome Web Store ältere Adblocker-Erweiterungen entdeckt, die KI-Chatverläufe und Nutzungsdaten über ein verstecktes Telemetrie-Backend abgreifen. Beide Fälle zeigen, wie schnell sich Angreifer von […]
Mastra-npm-Welle: 144 Pakete über Hijacked-Account mit Loader kompromittiert
LONDON (IT BOLTWISE) – Eine Angreifergruppe hat offenbar über einen kompromittierten npm-Account im Mastra-Namespace innerhalb kurzer Zeit 144 Pakete mit einem mehrstufigen Loader ausgeliefert. Der Schadcode sitzt dabei nicht direkt in den betroffenen Bibliotheken, sondern wird über eine zusätzlich eingetragene Drittanbieter-Abhängigkeit („easy-day-js“) nach dem Installieren aktiviert. Besonders kritisch: Der Angriff startet im postinstall-Hook, kann also […]
Mastra-spezifische npm-Pakete kompromittiert: 144 Trojaner über easy-day-js
LONDON (IT BOLTWISE) – Eine Supply-Chain-Attacke hat im Mastra-npm-Scope 144 Pakete kompromittiert: Der Schadcode wird nicht direkt in den Paketen selbst versteckt, sondern über eine manipulierte Abhängigkeit („easy-day-js“) nach der Installation nachgeladen. Besonders kritisch ist die postinstall-Ausführung, die Build-Umgebungen und Workstations bereits im Setup-Phase gefährden kann, bevor Entwickler den Code überhaupt importieren. Im npm-Ökosystem schlägt […]
CISA stuft Joomla-JCE-Fehler CVE-2026-48907 als aktiv ausnutzbar ein
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Behörde CISA hat den Joomla-JCE-Fehler CVE-2026-48907 mit Höchstpriorität in ihr KEV-Katalogwerk aufgenommen, weil Hinweise auf eine aktive Ausnutzung vorliegen. Der Zugriff nutzt unzureichende Zugriffskontrollen, um über neue Editor-Profile für nicht authentifizierte Nutzer PHP-Code hochzuladen und auszuführen. Parallel beschreibt die Sicherheitsbranche neue Supply-Chain-Angriffe gegen WordPress-Plugins mit Backdoor-Mechanismen und persistenter […]
Intezer gewinnt „Autonomous Security Operations Platform“-Award für forensische KI
BERLIN / LONDON (IT BOLTWISE) – Intezer wurde als Gewinner in der Kategorie „Autonomous Security Operations Platform“ ausgezeichnet und positioniert sein KI-gestütztes SOC als neue Betriebslogik gegen Alarmfluten. Die Plattform soll 24/7 forensische Triage und Untersuchung für nahezu alle Alerts übernehmen und nur einen kleinen Anteil zur manuellen Prüfung eskalieren. Entscheidend ist dabei der Ansatz, […]
Hamburgs Innenminister fordert niedrigere Hürden bei Abschiebungen straffälliger Schutzberechtigter
HAMBURG / LONDON (IT BOLTWISE) – Hamburgs Innenminister Andy Grote will, dass Deutschland bei der Rückführung straffälliger Schutzberechtigter die rechtlichen Hürden senkt. Er argumentiert, dass eine zu hohe Schwelle die öffentliche Akzeptanz für Schutz von Geflüchteten untergräbt, vor allem wenn schwere Straftaten erst später folgen. Grote sieht außerdem Bedarf, die Rückführungen nach Syrien und Afghanistan […]
Low-Carbon-Computing mit alten Smartphones: Googles Ansatz im Rechenzentrum
LONDON (IT BOLTWISE) – Google skizziert, wie sich alte Smartphones als Low-Carbon-Computing-Knoten in Rechenzentren nutzen lassen. Der Vorschlag setzt darauf, nur die energie- und rechenrelevanten Bauteile nach einer Aufbereitung weiterzuverwenden und den mobilen Software-Stack durch eine servertaugliche Linux-Umgebung zu ersetzen. Zusätzlich adressiert das Team die Praxisfrage der Skalierung: Containerisierte Workloads sollen über Kubernetes über viele […]
CyberSense erhält Auszeichnung: KI-basierte Ransomware-Recovery für vertrauenswürdige Backups
NEW JERSEY / LONDON (IT BOLTWISE) – CyberSense wurde als Best Ransomware Recovery Platform ausgezeichnet und setzt dabei auf KI-gestützte Datenintegritätsanalyse statt reiner Malware-Erkennung. Die Plattform soll kompromittierte Backups zuverlässig erkennen und Unternehmen helfen, nach einem Angriff schnell auf echte, unveränderte Wiederherstellungspunkte zuzugreifen. Damit verschiebt sich der Fokus der Cyber-Resilienz stärker von Prävention und Detektion […]
ClickFix erweitert Malware-Zustellung mit neuen Loadern und Fake-Updates
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor neuen ClickFix-Kampagnen, die über gefälschte Browser-Updates und Installer-Umwege mehrere Loader nachladen. Dabei kombinieren die Angreifer PowerShell im Verborgenen, In-Memory-Ausführung, DLL-Side-Loading und modulare Staging-Ketten, um Analysefenster zu verkleinern. Besonders auffällig: eine Mischung aus zielgerichtetem Profiling, DGA-basiertem C2-Finden und späterer Ausbreitung über WMI und SMB. Für Unternehmen bedeutet das: Security-Awareness, […]
Vertex AI SDK: Bucket-Squatting lässt Model-Uploads kapern – Patch auf v1.148.0
LONDON (IT BOLTWISE) – Eine Schwachstelle im Google-Vertex-AI-SDK für Python kann es Angreifern ermöglichen, Model-Uploads umzuleiten und beim Laden bösartigen Code auszuführen. Der Angriff „Pickle in the Middle“ nutzt dabei eine vorhersehbare Temporary-Bucket-Logik, um in der Serving-Umgebung Code laufen zu lassen und Tokens abzugreifen. Google hat den Fehler behoben; wer das SDK nutzt, muss auf […]
 #Sophos
 #AmazonPrime
 #Bestseller

