




TinyPulse-Angriff bei Nintendo: Was zur Datenexposition wirklich bekannt ist
REDMOND / LONDON (IT BOLTWISE) – Nintendo bestätigt eine Datenexposition im Umfeld der TinyPulse-Umfrageplattform, die intern für Mitarbeiterbefragungen genutzt wird. Laut Unternehmen seien dabei keine Nintendo-eigenen Systeme kompromittiert worden und es habe kein Zugriff auf Kundendaten oder Finanzinformationen stattgefunden. Gleichzeitig behauptet der Angreifer Shadowbyt3$, er habe mehr persönliche Mitarbeiterdaten exfiltriert und fordert 2 Millionen US-Dollar […]
FortiBleed: Hudson Rock beschleunigt Disclosure mit Look-up-Portal und APIs
LONDON (IT BOLTWISE) – Hudson Rock beschreibt, wie nach den FortiBleed-Offenlegungen innerhalb weniger Tage ein globaler Disclosure- und CERT-Wirkverbund in Gang kam. Das Unternehmen integriert den Datensatz nativ in seine Cavalier-Plattform sowie in eine API, damit betroffene Organisationen schneller Abfragen und Warnungen ausspielen können. Gleichzeitig betreibt Hudson Rock ein kostenloses Look-up-Portal, über das Firmen ihre […]
Salesforce sperrt Klue-Integration nach OAuth-Token-Missbrauch
SAN FRANCISCO / LONDON (IT BOLTWISE) – Salesforce hat die App-Integration von Klue Battlecards vorerst deaktiviert, nachdem ein Missbrauch von OAuth-Tokens ungewöhnliche Aktivitäten ausgelöst haben soll. Betroffen ist nach Angaben des Unternehmens ausschließlich die Verbindung über die Klue-App zu Salesforce, nicht aber eine Schwachstelle in der Salesforce-Plattform selbst. Parallel berichtet Klue von Zugriffen über eine […]
Beats Studio Buds: Apple schließt Bluetooth-Spy-Lücke (CVE-2025-20701)
CUPERTINO / LONDON (IT BOLTWISE) – Apple hat ein schwerwiegendes Sicherheitsproblem in den Beats Studio Buds behoben, das das unautorisierte Mithören über das Mikrofon in Bluetooth-Nähe ermöglichen konnte. Betroffen ist die Implementierung des Airoha Bluetooth Audio SDK, bei der sich ein Gerät ohne Nutzerfreigabe koppeln ließ. Die Schwachstelle erhielt die Kennung CVE-2025-20701 mit einem CVSS-Score […]
Auftragsreserven in Deutschland steigen, Chemie rutscht ab
WIESBADEN / LONDON (IT BOLTWISE) – Die Auftragsreserven im deutschen verarbeitenden Gewerbe wachsen im April spürbar: Kalenderbereinigt steigen Bestellungen im Jahresvergleich um 8,4 Prozent. Treiber bleibt vor allem das Auslandsgeschäft, während die Chemiebranche im selben Zeitraum deutliche Einbußen meldet. Für Industrieunternehmen wird damit nicht nur der Konjunkturzyklus greifbar, sondern auch die Dringlichkeit, digitale Produktions- und […]
NIS2 und EU AI Act erhöhen den Druck: IT-Sicherheit und KI-Compliance 2026
DEUTSCHLAND / LONDON (IT BOLTWISE) – Seit Dezember 2025 greifen in Deutschland strengere NIS2-Pflichten für zehntausende Unternehmen. Parallel rückt der EU AI Act näher: Für Hochrisiko-KI-Systeme stehen ab August 2026 Compliance- und Dokumentationsaufgaben an, die in die IT- und Rechtsprozesse hineinreichen. Dienstleister reagieren mit beschleunigten ISMS-Ansätzen, automatisierten Compliance-Workflows und Plattformen für Risiko- und Geldwäsche-Analysen. Der […]
F5 schließt zwei kritische RCE-Lücken in NGINX Open Source
SEATTLE / LONDON (IT BOLTWISE) – F5 veröffentlicht Sicherheitsupdates für zwei kritische Lücken in NGINX Open Source, die unter bestimmten HTTP/3- und Proxy-Konfigurationen zu Remote Code Execution führen können. Besonders heikel ist, dass die Fehler Remote und ohne Authentifizierung ausgenutzt werden können, abhängig von Modul-Setup und Puffer-/Header-Parametern. Der Hersteller nennt konkrete Versionen zum Patchen sowie […]
DoH, KI-Chat und npm-Lieferketten: Warum Vertrauen heute der neue Angriffsvektor ist
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – In dieser Woche zeigt sich erneut: Angreifer brechen selten „von außen“ ein, sondern missbrauchen schon vorhandenes Vertrauen—von Browser-Add-ons über OAuth-Device-Flow bis hin zu KI-Chatlinks. Microsoft macht DNS-over-HTTPS auf dem Windows-DNS-Server allgemeingültig, während parallel Search-Hijacks, fileless macOS-Ketten und neuartige Stealer unter Nutzung legitimer Plattformsignale Geld und Zugang abgreifen. Gleichzeitig […]
DragonForce nutzt QUIC über Microsoft-Teams-Relays, um C2 zu tarnen
LONDON (IT BOLTWISE) – Angreifer, die mit der DragonForce-Ransomware in Verbindung stehen, haben einen Go-basierten Backdoor-Typ entwickelt, um C2-Verbindungen in den Microsoft-Teams-Relay-Fluss zu verstecken. Laut Analysen von Symantec- und Carbon-Black-Expertise läuft aus Sicht der Verteidiger überwiegend „nur“ legitimer Teams-Traffic aus dem Netzwerk. Entscheidend ist dabei die Nutzung eines QUIC-Streams über einen TURN-Relay sowie ein anonymer […]
INC-Ransomware als RaaS: Rust-Payload, 830 Opfer und neue Ableger
LONDON (IT BOLTWISE) – Eine Auswertung zeigt: INC entwickelt sich 2026 von einer noch jungen RaaS-Gruppe zu einem der aktivsten Akteure im Ransomware-Ökosystem. Seit August 2023 sollen über 830 Opfer aufgelistet sein, und der Großteil betrifft Organisationen in den USA. Besonders auffällig ist die technische Modernisierung: Verschlüssungs-Komponenten wurden in Rust neu geschrieben, und die Angriffe […]
Windows-Clipper-Kampagne: USB-LNK-Wurm, Tor-C2 und Clipboard-Diebstahl
MÜNCHEN / LONDON (IT BOLTWISE) – Microsoft beschreibt eine laufende Windows-Kampagne, die seit Februar 2026 über USB-Speicher per LNK-Wurm gestartet wird und einen Tor-basierten Command-and-Control-Kanal nutzt. Im Kern blendet die Schadsoftware Clipboard-Themen ein: Sie stiehlt zwischenzeitlich kopierte Wallet-Daten, ersetzt Wallet-Adressen und exfiltriert Seed Phrases, private Keys sowie Screenshots. Besonderes Augenmerk verdient die Ausführung ohne klassischen […]
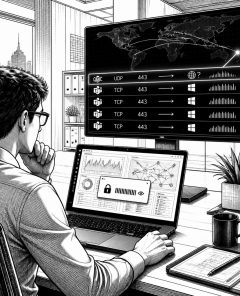
DragonForce: Backdoor.Turn versteckt C2-Traffic in Microsoft-Teams-Relays über TURN und QUIC
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, wie die DragonForce-Akteure über Microsoft-Teams-Relay-Infrastruktur C2-Verbindungen tarnt. Mit einem Go-basierten RAT namens Backdoor.Turn holen sich die Angreifer anonyme Visitor-Tokens aus den Skype/Teams-Identitätsdiensten, nutzen legitime TURN-Relays und schalten danach eine direkte QUIC-Sitzung zu einem echten Kommando- und Kontrollserver. Die Beobachtungen umfassen zudem einen BYOVD-gestützten DLL-Side-Loading-Angriff und Hinweise auf […]
PCI DSS v4.0.1 macht Checkout-Skripte zur Pflichtprüfung
LONDON / LONDON (IT BOLTWISE) – Neue PCI-DSS-v4.0.1-Anforderungen rücken die Drittskripte auf Ihrer Checkout-Seite ins Zentrum: Sie müssen Script-Bestand, Autorisierung und Integrität nachweisen sowie Laufzeitmanipulationen in Content und HTTP-Headern erkennen. Ein PCI-QSA-Assessor hat dafür ein Plattform-Ansatz gegen die neuen Kontrollen bewertet und sieht einen Weg, die Nachweispflichten skalierbar zu erfüllen. Entscheidend ist, dass Prüfungen nicht […]
Crypto Clipper: Kampagne mit Fake-Reviews, KI-Narratoren und VirusTotal-Manipulation
LONDON (IT BOLTWISE) – Eine neue Kampagne nutzt bezahlte oder gepushte Posts, gefälschte fünf Sterne-Rezensionen und KI-generierte Video-Kommentare, um einen „Crypto Clipper“-Schadcode als harmlos erscheinen zu lassen. Im Zentrum steht eine WordPress-Phishing-Page sowie koordinierte Fake-Accounts auf Plattformen wie GitHub, SourceForge und YouTube. Besonders kritisch: Der Angreifer versucht über Ghost Networks, Ergebnisse in Reputation-getriebenen Prüfsystemen wie […]
Fake-Reviews, KI-Narratoren und VirusTotal-Manipulation: Kampagne kapert Krypto-Clipboard
BERLIN / LONDON (IT BOLTWISE) – Eine aktuelle Kampagne nutzt bezahlte Aktionen in vertrauenswürdigen News-Umfeldern, gefälschte Nutzerbewertungen und KI-narrator-ähnliche Tutorial-Videos, um Malware in eine vermeintlich sichere „Download“-Welt einzubetten. Im Zentrum steht eine Clipboard-Hijacking-Software, die Krypto-Wallet-Adressen in der Zwischenablage austauscht und damit Transaktionen umleitet. Auffällig ist dabei die gezielte „Reputation Poisoning“-Strategie über Ghost Networks, unter anderem […]
Tailscale-Backdoor macht C2-Abschaltung wirkungslos: Fallbericht zu Keylogger und OpenSSH-Persistenz
LONDON (IT BOLTWISE) – In einem Cato-Analysebericht zeigt ein Angreifer, wie sich Zugriff trotz Offline-Schaltung der Command-and-Control-Infrastruktur fortsetzen lässt. Er installierte vor dem „Go-dark“-Moment OpenSSH und Tailscale auf einem kompromittierten Windows-System und baute damit einen separaten Rückweg. Der Fall macht deutlich, dass Remediation bei reiner C2-Tötung oft zu kurz greift, sobald eine Persistenzschicht existiert. Besonders […]
Bedrohung bleibt nach C2-Ausfall: Angreifer nutzt OpenSSH und Tailscale als Persistence
PARIS / LONDON (IT BOLTWISE) – Ein französischsprachiger Angreifer hielt trotz Offline-Schaltung seines Command-and-Control-Servers Zugriff auf eine kompromittierte Windows-Maschine. Der Trick: Er installierte OpenSSH Server und Tailscale und baute damit einen separaten, verschlüsselten Rückkanal ohne offene Ports. Als die Havoc-Infrastruktur Stunden später ausfiel, reaktivierten sich die Agenten automatisch, sobald der C2 wieder online war. Der […]
Die häufigsten Attack-Surface-Exposures 2026: Admin-Panels, APIs und Datenbanken
LONDON (IT BOLTWISE) – In vielen Organisationen beginnt die nächste Sicherheitslücke nicht mit einem Zero-Day, sondern mit einer falsch exponierten Angriffsfläche: Admin-Panels, leicht zu findende API-Dokumentation und direkt aus dem Internet erreichbare Datenbanken. Eine aktuelle Auswertung, die tausende Angriffsflächen untersucht hat, zeigt besonders auffällige Muster bei MySQL und Postgres, aber auch bei Remote-Diensten und Legacy-Protokollen. […]
Microsoft arbeitet an Patch für Defender Zero-Day „RoguePlanet“ (CVE-2026-50656)
REDMOND / LONDON (IT BOLTWISE) – Microsoft bestätigt einen Defender Zero-Day mit dem Codenamen „RoguePlanet“ und hat dafür die CVE-Nummer CVE-2026-50656 vergeben. Der Fehler ist als Privilege-Escalation im Microsoft Malware Protection Engine beschrieben, der erfolgreiche Ausnutzung theoretisch zu SYSTEM-Rechten führen kann. Ein Sicherheitsforscher ordnet den Exploit als Race-Condition ein, die je nach Systemzustand unterschiedlich zuverlässig […]
Adversarial Exposure Validation macht Security-Entscheidungen zuverlässiger statt nur sichtbar zu sein
LONDON (IT BOLTWISE) – Security-Teams stehen vor einer neuen Art von Flaschenhals: Nicht mehr die Sichtbarkeit auf Schwachstellen ist das Hauptproblem, sondern die belastbare Entscheidung, welche Risiken sofort gehandelt werden müssen. Adversarial Exposure Validation (AEV) setzt dafür auf realistische Angreifer-Simulationen, um erreichbare und wirklich ausnutzbare Angriffsflächen von theoretischer Exponierung zu trennen. Der Beitrag ordnet ein, […]
Joint Emergency Medicine Exercise: Militärmediziner trainieren Einsätze unter Beschuss
FORT HOOD / LONDON (IT BOLTWISE) – Mehr als 130 Militärmediziner und Combat Medics haben beim jährlichen Joint Emergency Medicine Exercise unter realistischen Gefechtsbedingungen kritischste Erste Hilfe trainiert. Das Training, das vom Carl R. Darnall Army Medical Center organisiert wird, kombiniert standardisierte Triage- und Versorgungsabläufe mit kompetenzübergreifender Zusammenarbeit zwischen Teilstreitkräften und verbündeten Teams. Im Mittelpunkt […]
Adversarial Exposure Validation: Von Security-„Sichtbarkeit“ zu belastbaren Prioritäten
LONDON (IT BOLTWISE) – Security-Teams sehen heute mehr potenzielle Schwachstellen denn je – aber damit steigt der Entscheidungsdruck. Adversarial Exposure Validation (AEV) setzt deshalb auf Validierung statt reiner Beobachtung: Sie prüft, welche Exposures real erreichbar und ausnutzbar sind. Damit sollen Teams ihre knappe Reaktions- und Remediation-Kapazität schneller dort einsetzen, wo tatsächlich Risiko für Geschäftsprozesse entsteht. […]
Angriffsfläche 2026: Intruder zeigt typische Exposures und warum Patchen allein nicht reicht
LONDON (IT BOLTWISE) – Angriffsflächen bleiben 2026 ein unterschätztes Einfallstor: Eine Auswertung von 3.000 Umgebungen zeigt, wie häufig Admin- und Management-Interfaces, riskante Ports sowie direkt erreichbare Datenbanken ohne Not ins Internet gelangen. Besonders kritisch ist der Rückstand bei der Reduktion von Exposures gegenüber dem klassischen Vulnerability-Management. Analysten verweisen darauf, dass eine geringe „Time-to-Exploit“ nicht nur […]
Malware in JetBrains-Plugins und Prompt-Diebstahl in Chrome-Erweiterungen
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor zwei getrennten Angriffswellen: Erst stehlen bösartige JetBrains-Plugins bei der Eingabe von KI-API-Keys die Zugangsdaten und missbrauchen sie für LLM-Calls. Parallel dazu wurden im Chrome Web Store ältere Adblocker-Erweiterungen entdeckt, die KI-Chatverläufe und Nutzungsdaten über ein verstecktes Telemetrie-Backend abgreifen. Beide Fälle zeigen, wie schnell sich Angreifer von […]
 #Sophos
 #AmazonPrime
 #Bestseller

