




Phantom Squatting: KI halluziniert Domains und Angreifer registrieren sie zuerst
PALO ALTO / LONDON (IT BOLTWISE) – Berichten zufolge zeigt Unit 42, wie Angreifer von KI-Halluzinationen profitieren: Modelle erfinden Domains, und wer sie zuerst registriert, erbt den Vertrauensvorschuss. In Tests wurden 685.339 Fragen zu 913 Marken in Millionen Links übersetzt, darunter bereits tausende als klar bösartig eingestufte Adressen. Besonders kritisch ist, dass viele Phantom-Domains neu […]
ClickFix verlagert Malware-Payloads auf API-Server und umgeht Windows-Scans
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, dass ClickFix seine schädlichen Befehle nicht mehr nur lokal ausliefert, sondern per API-Server on demand bereitstellt. Dadurch erhält jeder Besucher eine andere „Verkleidung“, während das zugrunde liegende Script vergleichbar bleibt. Zusätzlich drängt eine neue Downloads-Ordner-Variante die Ausführung näher an AMSI vorbei, weil das Clipboard nur eine harmlose Orchestrator-Zeile enthält. […]
Rokarolla: Banking-Trojaner trifft 217 Android-Finanz-Apps und kappt 2FA per SMS
LONDON (IT BOLTWISE) – Ein neuer Android-Banking-Trojaner namens Rokarolla tarnt sich als legitime App und zielt auf 217 Finanz- und Banking-Apps ab. Laut Sicherheitsforschern kann die Malware gefälschte Login-Masken über echten Bankoberflächen einblenden und Zugangsdaten inklusive PINs abgreifen. Besonders kritisch: Rokarolla fängt auch SMS-Codes für die Zwei-Faktor-Authentifizierung ab, wodurch Angreifer Transaktionen vollständiger kontrollieren. Parallel dazu […]
CrowdStrike und Palo Alto mit Best-Quartal: Mythos treibt KI-Cyber-Rüstung
SAN FRANCISCO / LONDON (IT BOLTWISE) – CrowdStrike und Palo Alto Networks melden ihre besten Quartale seit Börsenbeginn: +95% bzw. +113% zwischen April und Juni. Der Grund ist nicht nur ein allgemeiner Cyber-Boom, sondern eine neue Angriffswelle aus leistungsstarken Künstliche-Intelligenz-Modellen. Branchenbeobachter sehen vor allem in Agenten- und Identitätsschutz den Kern, während Unternehmen ihre Sicherheitsbudgets angesichts […]
WM 2026: 92 Prozent illegaler Streams treiben KI-Phishing und Malware
LONDON (IT BOLTWISE) – Sicherheitsbehörden und Forscher warnen vor einem massiven WM-2026-Betrugs- und Malware-Ökosystem: 92 Prozent illegaler Stream-Seiten sollen Schadsoftware enthalten. Gleichzeitig zeigen neue Phishing-Techniken mit KI, wie Lookalike-Domains, personalisierte E-Mails und täuschend echte Buchungs-Chatbots die Erkennung erschweren. Besonders kritisch: Die Kampagnen zielen auf Vertrauen in vermeintlich legitime Infrastruktur und treffen zunehmend auch mobile Nutzer. […]
Neue SCA-, Biometrie- und Digital-ID-Regeln in der Finanzbranche
LONDON (IT BOLTWISE) – Neue Authentifizierungstechniken, biometrische Checks und digitale Identitäten rücken in der Finanzbranche gleichzeitig in den Fokus. Mehrere Initiativen treten zum Jahresstart in Kraft und zielen darauf, KI-gestützten Betrug, Kontoübernahmen und manipulierte Transaktionen auszubremsen. Dabei treffen PSD2-Compliance, passwortlose Anmeldung und staatlich verankerte digitale Ausweise auf neue Malware-Bedrohungen. Unternehmen müssen ihre Identitäts- und Sicherheitsarchitekturen […]
WhatsApp-Betrug: Polizei nimmt sechs Täter fest und friert 5,6 Mio. Euro ein
MÜNCHEN / LONDON (IT BOLTWISE) – Indische Ermittler melden sechs Festnahmen wegen WhatsApp-Identitätsdiebstahl: In nur zwölf Tagen sollen 10,4 Millionen Euro erbeutet worden sein. Besonders relevant ist, dass bereits 5,6 Millionen Euro eingefroren wurden. Die Fälle zeigen außerdem, wie schnell sich Betrugspraktiken von klassischen Überweisungsbetrügereien zu technisch anspruchsvollen Zugriffen auf Sitzungsdaten entwickeln. Ergänzend sorgen neue […]
Manipulierte iOS-Kurzbefehle und AirDrop-Lücken: iPhones in Gefahr
BERLIN / LONDON (IT BOLTWISE) – Manipulierte Siri-Kurzbefehle können iPhones wiederholt in den Flugmodus versetzen und Display- sowie Bedienfunktionen bis auf Maximum treiben. Gleichzeitig melden Sicherheitsforscher Lücken in Apples AirDrop, die Dienste wie AirPlay und Handoff in Funkreichweite stören können. Auch Googles Quick Share ist betroffen, während ein neuer Android-Banking-Trojaner wie Rokarolla gefälschte Anmeldebildschirme für […]
KI-getarnte Malware trifft KMU: 33.300 Angriffe und verschärfte CRA-Regeln
WASHINGTON / LONDON (IT BOLTWISE) – Der US-Kongress beauftragt die GAO mit einer Studie zu Cybersicherheitsprogrammen für kleine Betriebe, während sich zugleich die Lage verschärft: In den ersten vier Monaten 2026 stieg die Zahl KI-getarnter Malware-Angriffe auf KMU auf über 33.300 Fälle. Sicherheitsforscher berichten von gefälschten Versionen populärer KI-Tools, die als Einstieg für Schadsoftware dienen. […]
ClayRat-Spyware: Über 600 Varianten tarnt sich als Android-App und stiehlt SMS, Anrufe und Fotos
BERLIN / LONDON (IT BOLTWISE) – In nur 90 Tagen haben Zimperium zLabs mehr als 600 Varianten von ClayRat entdeckt, die sich als scheinbar harmlose Android-Apps wie WhatsApp, TikTok oder Google Photos ausgeben. Die Spionage liest SMS und Anruflisten aus, sammelt Gerätedaten und kann sogar heimlich Fotos über die Frontkamera aufnehmen. Besonders kritisch: ClayRat missbraucht […]
Silent Swap: Browser-Extensions manipulieren Krypto-Adressen im Clipboard
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne „Silent Swap“, die über manipulierte Chromium-Extensions Krypto-Zahladressen im Clipboard austauscht. Laut McAfee Labs laufen diese Angriffe teils über unsigned Installer und injizieren die Schadkomponente, ohne den üblichen Store-Prozess zu durchlaufen. Zusätzlich verknüpft die Malware die Ermittlung der Command-and-Control-Serverdetails mit der Blockchain, um Updates ohne erneutes Ausrollen […]
CVE-2026-48558: SimpleHelp wird als OIDC-Angriffspunkt für TaskWeaver und Djinn Stealer genutzt
LONDON (IT BOLTWISE) – Angreifer missbrauchen die Schwachstelle CVE-2026-48558 in SimpleHelp, um über einen manipulierten OpenID-Connect-Ablauf eine vollauthentifizierte „Technician“-Sitzung zu erlangen. Die Kampagne liefert dabei gleich zwei bekannte Muster: einen stark verschleierten Node.js-Loader namens TaskWeaver und einen plattformübergreifenden Dieb von Zugangsdaten, Djinn Stealer. Entscheidend ist, dass der Fehler als CVSS 10,0 eingestuft wurde und damit […]
RustDuck: Botnetz-Malware wird von C auf Rust umgebaut und tarnt sich vor Analyse
LONDON (IT BOLTWISE) – RustDuck nutzt infizierte Router, IP-Kameras und Server für Distributed Denial of Service. Auffällig ist die komplette Umschreibung zentraler Komponenten von C nach Rust sowie ein mehrstufiger Tarnmechanismus, der Analyseumgebungen früh erkennt. Damit verlagert sich der Fokus für Verteidiger von einzelnen Fixes auf das Schließen ganzer Angriffswege: schwache Fernzugänge, ungepatchte Geräte und […]
Silent Swap: Kryptowährungs-Clipper tarnt sich als „Google Notes“ in Browsern
MÜNCHEN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne „Silent Swap“, die Wallet-Adressen heimlich im Browser austauscht, sobald Nutzer eine Transaktion starten. Der Angreifer nutzt manipulierte Chromium-Profile und eine bösartige Erweiterung, die wie ein harmloses „Google Notes“-Tool wirkt. Mit der „EtherHiding“-Technik löst der Malware-Angreifer C2-Details über die Blockchain auf, wodurch Domains schnell rotierbar […]
FIFA 2026 Cyber-Risiko: Zahlen zeigen vorbereitete Phishing- und Betrugsinfrastruktur
ZÜRICH / LONDON (IT BOLTWISE) – Schon vor dem Anpfiff des FIFA World Cup 2026 war laut Check Point Research ein großer Teil der Betrugsinfrastruktur gegen das Turnier aufgebaut und teils bereits live. Der Bericht beschreibt unter anderem gravierende Lücken bei DMARC-Setups von FIFA-Partnern, einen massiven Anstieg gefälschter Wett-App-Veröffentlichungen und früh registrierte Hotel- sowie Reise-Domains. […]
Gamaredon: Neue Malware und Cloud-Umgehung steigern Cyberangriffe auf Ukraine
UKRAINE / LONDON (IT BOLTWISE) – Gamaredon hat 2025 seine Angriffe auf die Ukraine spürbar intensiviert und dabei neue Schadsoftware sowie Cloud-Dienste als Tarnschicht eingesetzt. Laut ESET zielte die Kampagne vor allem auf das Abgreifen vertraulicher Informationen und kritischer Daten. Besonders auffällig sind Kombinationen aus Phishing mit eingebetteten Archiven, HTA-Downloadern, persistenter Ausführung über Windows-Startup-Mechanismen sowie […]
WinRAR-Bounty in Höhe von 70.000 Euro: RCE-Angebot wirkt fragwürdig
LONDON (IT BOLTWISE) – Ein Anbieter verlangt rund 70.000 Euro für einen angeblichen WinRAR-RCE-Exploit und verspricht eine vollständige Kompromittierung von Systemen. Sicherheitsexperten sehen dafür bisher keinen verlässlichen Nachweis und warnen vor gefälschten oder wertlosen Angeboten auf solchen Marktplätzen. Gleichzeitig zeigen die Meldungen zu mehreren laufenden Schwachstellen, wie schnell sich Angriffe ausrollen können. Für Unternehmen bedeutet […]
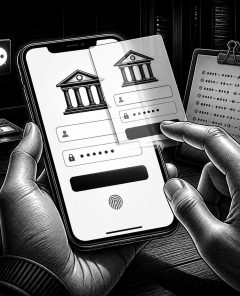
Rokarolla-Trojaner: 217 Banking- und Krypto-Apps im Visier
LONDON (IT BOLTWISE) – Rokarolla tarnt sich als beliebte Android-Apps und fälscht Banking- sowie Krypto-Anmeldeseiten, um Zugangsdaten und PIN-Codes abzugreifen. Der Trojaner kombiniert Overlay-Phishing mit Keylogging, Screenshot-Erstellung und dem Abfangen von SMS-Codes, wodurch sogar die Multi-Faktor-Authentifizierung umgangen werden kann. Parallel dazu schließt Google im Juni-Sicherheitsupdate 124 Schwachstellen und adressiert eine bereits aktiv ausgenutzte Lücke im […]
PROMPTSPY: Android-Hintertür nutzt Gemini-API für automatisierte Angriffe
LONDON (IT BOLTWISE) – Sicherheitsforscher haben mit PROMPTSPY eine Android-Hintertür identifiziert, die Bildschirminhalte über die Gemini-API interpretiert und damit automatisch auf dem Gerät „wie ein Nutzer“ interagiert. Die Malware kombiniert das mit Accessibility-Missbrauch und Fernzugriff per VNC, wodurch Sperrbildschirmdaten abgegriffen und die Entfernung erschwert werden können. Parallel wird eine kritisch bewertete Schwachstelle im Gemini-CLI samt […]
Miasma: Selbstverbreitender npm-Wurm mit Phantom Gyp befallen GitHub Actions
LONDON (IT BOLTWISE) – Eine neue npm- und GitHub-Actions-Kampagne namens Miasma wird seit Juni 2026 aktiv ausgenutzt und setzt auf eine „Phantom Gyp“-Technik, um Install-Schutzmechanismen zu umgehen. Angreifer schleusen dabei Schadcode über manipulierte binding.gyp-Dateien in Paket-Archives ein und erreichen so CI/CD-Persistenz sowie Credential Harvesting. Besonders brisant: Die Malware injiziert Konfigurationsdateien in Repositories, die von KI-Coding-Assistenten […]
Mustang Panda missbraucht Zoho WorkDrive als Kommando-Kanal in Indien
NEW DELHI / LONDON (IT BOLTWISE) – Eine China-verbundene Spionagegruppe nutzt Zoho WorkDrive als verdeckten Kommando- und Exfiltrationskanal gegen indische Behörden. Laut Acronis wurde die Kompromittierung auf Systemen nachgewiesen, die auch von ranghohen Verwaltungskräften genutzt werden. Die Angreifer tarnten den Datenverkehr als normale Cloud-Aktivität und kombinierten dies mit Side-Loading über legitime, signierte Tools. Für Anwender […]
StegoAd: Microsoft entfernt 119 Browser-Add-ons mit 2,6 Mio. Installationen aus dem Edge Store
LONDON (IT BOLTWISE) – Microsoft hat ein Netzwerk betrügerischer Browser-Erweiterungen mit Steganographie geschlossen und 119 Add-ons aus dem Edge Add-ons Store entfernt. Nach Angaben aus der Branche war „StegoAd“ seit 2021 aktiv und kam auf rund 2,6 Millionen Installationen. Die Täter versteckten schädlichen Code in Bild- und Schriftdateien, um Sicherheitsprüfungen zu umgehen. Besonders kritisch: Es […]
Security-Wochenrückblick: DirtyClone, Gaslight, PTC-Server und KI-Dual-Use
LONDON / LONDON (IT BOLTWISE) – Diese Woche zeigte, wie schnell aus kleinen Lücken große Vorfälle werden: DirtyClone erlaubt unter bestimmten Bedingungen Root-Rechte per manipulierten Paketen, während Gaslight KI-gestützte Analyseumgebungen mit Prompt-Injection-Strings aushebeln soll. Gleichzeitig wurden PTC Windchill und FlexPLM-Installationen offenbar aktiv ausgenutzt, um JSP-Webshells nachzuladen. Auf der defensiven Seite rücken koordinierte Disclosure-Ansätze und Patch-Priorisierung […]
DirtyClone, Gaslight und MaaS-Erfolge: Sicherheitslage zeigt „kleine“ Lücken als Brandbeschleuniger
LONDON (IT BOLTWISE) – In dieser Woche zeigt sich die Sicherheitslage besonders lehrbuchartig: kleine Konfigurationsfehler oder Altpfade reichen Angreifern, um Root-Privilegien, persistente Zugriffe oder Credential-Diebstahl zu erreichen. Gleichzeitig nutzen Malware-Entwickler anti-analysis Techniken wie Prompt-Injection in ausführbaren Dateien, um KI-gestützte Analyse abbrechen oder verwirren zu lassen. Parallel verschiebt sich der Kampf um KI-Modelle in den Bereich […]
 #Sophos
 #AmazonPrime
 #Bestseller

