




ClickOnce-Lücke: Warum Microsofts Deployment-Technologie zur Malware-Schleuse wird
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, dass Microsofts ClickOnce nicht nur für einfache Deployments gedacht ist, sondern gezielt zur Malware-Verteilung missbraucht werden kann. Besonders kritisch: Das Design umgeht UAC und klassische Sicherheitsfilter, wodurch Infektionen deutlich leichter werden. Angreifer nutzen dabei die Auto-Update-Funktion über dfsvc.exe, um Schadcode regelmäßig zu aktualisieren. Da es sich um ein missbrauchsfähiges […]
Quishing nimmt Fahrt auf: QR-Code-Betrug trifft US-Touristenstädte stark
MIAMI / LONDON (IT BOLTWISE) – In US-Touristenstädten sind Quishing-Angriffe mit manipulierten QR-Codes im ersten Halbjahr 2026 deutlich stärker geworden. Laut aktuellen Branchenauswertungen stiegen die Fälle um 146 Prozent, weil Kriminelle Aufkleber über legitime Codes kleben und Nutzer auf gefälschte Seiten führen. Dort geht es häufig um Kreditkartendaten, aber auch um Schadsoftware und das Abfangen […]
macOS unter Druck: Infostealer dominieren neue Schädlinge – plus Lieferkettenrisiko
LONDON (IT BOLTWISE) – Mehr als 65 % der neuen macOS-Schädlinge zielen als sogenannte Infostealer auf Datendiebstahl. Sicherheitsforscher beobachten, dass Angreifer immer häufiger über täuschend echte Disk-Images (.dmg) und manipulierte Installationsroutinen einsteigen. Gleichzeitig verschiebt sich die Bedrohung vom einzelnen Download hin zu Lieferkettenangriffen, bei denen kompromittierte Maintainer-Accounts schadhaften Code in viele Pakete tragen. Für Unternehmen […]
Google verschärft Android-Entwickler-Verifizierung gegen Banking-Trojaner
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von Android-Banking-Trojanern wie Rokarolla und Anatsa (TeaBot), die bereits rund 19 Millionen Installationen erreicht haben. Gleichzeitig steigt der Druck auf Nutzer und Unternehmen: automatisiertes Phishing, gefälschte Logins und Dropper-Techniken umgehen Sicherheitsprüfungen. Mit der neuen Entwickler-Verifikation (Start 30. September 2026, zunächst in ausgewählten Ländern) will Google die Veröffentlichung anonym erstellter […]
Lieferkettenangriff auf npm: Nordkorea kompromittiert 140 Pakete
LONDON (IT BOLTWISE) – Ein mutmaßlich nordkoreanischer Akteur hat über die Open-Source-Lieferkette 140 npm-Pakete kompromittiert. Der Angriff lief über Typosquatting und das Übernehmen von Maintainer-Zugriffen, um Schadcode in die Abhängigkeiten vieler Projekte einzuschleusen. Besonders kritisch ist die Verbindung zu Wallet-Ökosystemen: Die Malware suchte gezielt nach Browser- und App-Erweiterungen. Für Unternehmen bedeutet das, dass KI- und […]
Ransomware-Startup-Modell: „The Gentlemen“ bietet 90%-Cut für Affiliates
LONDON (IT BOLTWISE) – Die Ransomware-Gruppe „The Gentlemen“ gewinnt rasant an Reichweite, weil sie Affiliates mit einem ungewöhnlich hohen 90-%-Anteil finanziell anreizt. Laut Branchenanalysen setzt das Kollektiv dabei auf das moderne Franchise-Prinzip mit klarer Rollenverteilung, Skalierungsfokus und Double-Extortion. Entscheidend für Unternehmen wird damit weniger die einzelne Schadsoftware, sondern die gesamte Angriffs- und Unterstützungs-Kette von der […]
G7 warnt vor Milliarden-Kryptodiebstahl: KI trifft Lieferketten und Wallets
LONDON (IT BOLTWISE) – Die G7 stuft die systematischen Kryptowährungsdiebstähle mit Nordkorea-Bezug als akute Gefahr für die internationale Sicherheit ein. Für 2025 nennen Branchenanalysten mehr als 1,8 Milliarden Euro erbeutete Gelder und insgesamt rund 6,75 Milliarden Euro über die Jahre. Besonders schwer wiegen Kampagnen, die KI-gestütztes Social Engineering mit Supply-Chain-Manipulationen und Wallet-Zielen kombinieren. Der Text […]
BlankBot & weitere Banking-Trojaner: 34 Familien zielen auf 1.243 Banken
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer neuen Welle von Banking-Trojanern: BlankBot kombiniert Fernsteuerung, Screen-Recording und Keylogging, um Kontodaten in Echtzeit abzugreifen. Parallel zeigen aktuelle Reports, dass weltweit 34 aktive Malware-Familien 1.243 Finanzinstitute in 90 Ländern ins Visier nehmen. Besonders kritisch: Viele Stämme nutzen Erpressungs- und Tarnmechanismen, während Angriffe bereits im Play Store sichtbar […]
Identitätsdiebstahl: Zunehmende Gerätezugriffe setzen IT-Sicherheitsmaßnahmen unter Druck
HONGKONG / LONDON (IT BOLTWISE) – Gerätezugriffe treiben den Identitätsdiebstahl spürbar nach oben: Laut aktuellen Erhebungen machen unbefugte Smartphone- und Computerübernahmen bereits rund ein Viertel der gemeldeten Fälle aus. Besonders kritisch ist, dass technische Infostealer-Malware Zugangsdaten direkt abgreift, während Opfer häufig mehrere Identitätsdelikte parallel erleben. Gleichzeitig steigt der finanzielle Druck für Unternehmen und Finanzinstitute, weil […]
EchoCreep und GraphWorm: Webworm tarnt C2 über Discord und Microsoft Graph
LONDON (IT BOLTWISE) – Neue Webworm-Backdoors namens EchoCreep und GraphWorm nutzen legitime Cloud-Dienste als Tarnkanal für Command-and-Control. Während EchoCreep über Discord Nachrichten austauscht, arbeitet GraphWorm direkt über die Microsoft-Graph-API und mischt sich in normalen OneDrive- bzw. Cloud-Traffic. Sicherheitsforscher berichten von über 400 identifizierten Discord-Kommandonachrichten seit Frühjahr 2024 und ordnen die Kampagne einer länger aktiven Gruppe […]
Gen Digital: Herabstufung auf Hold belastet das Chance-Risiko-Profil
NEW YORK / LONDON (IT BOLTWISE) – Die Aktie von Gen Digital gerät am Wochenende unter Druck, weil eine neue Analystenstudie die Empfehlung von Buy auf Hold anpasst. Im Kern geht es um ein verändertes Chance-Risiko-Profil: Ein Teil des erwarteten Ergebnis-Potenzials gilt als bereits eingepreist, während operative Impulse sichtbar werden müssen. Für Anleger und das […]
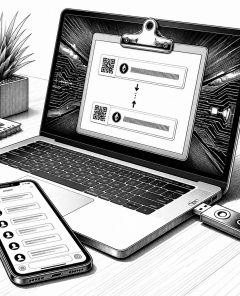
Microsoft warnt vor CryptoBandits: Clipboard-Hijacking trifft Krypto-Betrug
WASHINGTON / LONDON (IT BOLTWISE) – Microsoft warnt vor der neuen „CryptoBandits“-Clipper-Malware, die Windows-Zwischenablagen gezielt überwacht und Kryptowährungsadressen austauscht. Parallel verschärfen US-Behörden die Ermittlungen gegen Phishing- und Identitätsdiebstahlmaschen, die gezielt Krypto-Investoren treffen. Besonders die Kombination aus Betrugswebsites, Social-Media-Ansprache und Manipulation über USB-Sticks erhöht das Risiko für erfolgreiche Übergriffe. Der Bericht zeigt außerdem, warum Krypto-Broker künftig […]
Telegram-Betrug mit Mini-Apps: Fake-Logins gefährden Bezahldaten und Krypto
BERLIN / LONDON (IT BOLTWISE) – Kriminelle missbrauchen Telegram-Min-Apps, um Nutzer mit gefälschten Login-Seiten in die Falle zu locken. Laut Sicherheitsberichten tarnten Angreifer ihre Angebote zuletzt häufig als bekannte Marken und kombinierten Phishing mit Schadsoftware, die Zugangsdaten gezielt ausliest. Besonders kritisch: Werden Seed-Phrasen oder Wallet-Schlüssel in der Messenger-Umgebung eingegeben, kann der Schaden schnell eskalieren. Behörden […]
Popa-Botnetz: Millionen Android-TV-Boxen als Proxy für Betrug missbraucht
LONDON (IT BOLTWISE) – Kriminelle missbrauchen Millionen Android-TV-Boxen als versteckte Proxy-Server und verschleiern damit Werbebetrug, Datenscraping und Kontoübernahmen. Laut Sicherheitsforschern greift das Botnetz täglich auf etwa 1,5 bis 2,5 Millionen aktive IP-Adressen zu und ist technisch ein Plugin eines bekannten Botnetzes. Die Ermittlungen zeigen zudem mögliche Lücken im Identitätscheck bei der Neukundenaufnahme eines kommerziellen Proxy-Anbieters. […]
Crypto Clipper und DragonForce: Neue Malware klaut Krypto über USB & Teams-Relays
LONDON (IT BOLTWISE) – Zwei aktuelle Angriffswellen zeigen, wie schnell sich Malware von klassischen USB-Infektionen hin zu präzisen Diebstahls- und Tarnmechanismen entwickelt. Crypto Clipper ersetzt bei Krypto-Transaktionen in der Zwischenablage Wallet-Adressen in Millisekunden und sammelt anschließend Screenshots sowie sensible Daten. Parallel nutzt die DragonForce-Kampagne legitime Microsoft-Teams-Relay-Infrastruktur, um Backdoor-Traffic als normalen Unternehmensverkehr zu tarnen. Ergänzt wird […]
AMD schaltet TSME bei Consumer-Ryzen ab: Folgen für Cold-Boot-Schutz und Windows-Strategie
LONDON (IT BOLTWISE) – AMD hat TSME bei Consumer-Ryzen-Chips per Firmware-Update deaktiviert und damit eine wichtige Schutzschicht gegen Cold-Boot-Angriffe aus dem Produktsegment herausgezogen. Betroffen sind mehrere Ryzen-Generationen, während Enterprise-Varianten wie Ryzen Pro und EPYC die Funktion behalten. Sicherheitsforscher haben die Änderung u. a. an einem Ryzen 7 9700X nachvollzogen; offen bleibt, warum AMD diese Einschränkung […]
Android-Verifikation ab 2026: Google fordert Identitätsprüfung für Entwickler
SAN FRANCISCO / LONDON (IT BOLTWISE) – Google führt ab September 2026 eine verpflichtende Identitätsprüfung für App-Entwickler ein. Start ist in Brasilien, Indonesien, Singapur und Thailand, bevor die Regeln 2027 weltweit auf Android-8+-Geräte ausgeweitet werden. Gleichzeitig werden Hürden gegen Sideloading nicht verifizierter Apps erhöht und für Entwickler neue Prozesse rund um Registrierung und Nachweise eingeführt. […]
Malware über Steam: Wallpaper Engine wird seit 2025 missbraucht
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einer seit 2025 laufenden Malware-Kampagne, die Steam-Nutzer über präparierte Wallpaper tarnt. Täter missbrauchen dabei eine Wallpaper-Engine-Funktion, die eingebettete, ausführbare Inhalte ausführen kann. Nach dem Aufspielen stehlen die Schadprogramme Kontodaten, kapern laufende Sessions und laden weitere schädliche Inhalte in die Steam-Workshops hoch. Steam hat die betroffenen Wallpaper inzwischen entfernt, […]
KI-beschleunigte Cyberangriffe: Warum Patches allein nicht mehr genügen
LONDON (IT BOLTWISE) – KI treibt Cyberangriffe derzeit in ein Tempo, das viele Organisationen mit klassischen Patch-Zyklen kaum einholen. Zwei Berichte zeichnen nach, wie stark Daten aus alltäglicher Web- und Kommunikationsnutzung exponiert sein können – und wie schnell selbst bekannte Schwachstellen ausgenutzt werden. Gleichzeitig zeigen Sicherheits- und Analystenstimmen, dass KI-gestützte Code-Assistenz sowohl Angreifern als auch […]
Operation Endgame: SocGholish-Botnetz aus WordPress entfernt
NIEDERLANDE / LONDON (IT BOLTWISE) – Ermittler haben im Rahmen der internationalen Operation Endgame das SocGholish-Botnetz-Infrastruktur-Ökosystem getroffen und fast 15.000 kompromittierte WordPress-Webseiten bereinigt. Dabei wurden 106 Server außer Betrieb gesetzt und Website-Betreiber per Sicherheitshinweis zur sofortigen Aktualisierung von CMS, zum Credential-Reset und zum Löschen verdächtiger Konten aufgefordert. SocGholish nutzt dabei täuschend echte Browser-„Updates“ als Einstieg […]
Avast Free Antivirus: Gratis-Schutz für Windows und macOS im Gen-Digital-Ökosystem
LONDON (IT BOLTWISE) – Avast Free Antivirus bleibt für viele Windows- und macOS-Nutzer der unkomplizierte Einstieg in den Echtzeit-Malware- und Phishing-Schutz. Die Free-Version deckt zentrale Bereiche wie Web-, E-Mail- und WLAN-Inspektion ab und blockiert riskante Downloads oft bereits bevor Schadcode aktiv wird. Gleichzeitig zeigt das Geschäftsmodell den typischen Freemium-Charakter: Gratisnutzer sehen gelegentlich Werbe- und Upgrade-Hinweise. […]
Rokarolla: Neuer Android-Bankentrojaner kompromittiert 217 Finanz-Apps
LONDON (IT BOLTWISE) – Ein neuer Android-Bankentrojaner namens Rokarolla zielt auf rund 217 Banking- und Krypto-Apps und missbraucht nach der Installation sogar Accessibility-Dienste. Dabei nimmt er Sperrbildschirm-PINs, OTP-SMS und Tastatureingaben ins Visier und steuert den Abfluss von Daten über zahlreiche Befehle an die Command-and-Control-Infrastruktur. Parallel rücken Unternehmen stärker spezialisierte Enterprise-Browser und härtere Authentifizierung in den […]
RoguePlanet: Zero-Day in Microsoft Defender zeigt, warum Linux-Rettungsmedien Pflicht werden
LONDON (IT BOLTWISE) – Neue Hinweise auf die Zero-Day-Schwachstelle RoguePlanet zeigen, dass selbst vollständig gepatchte Windows-10- und -11-Systeme unter Druck geraten können. Die Lücke nutzt eine Race-Condition in Microsoft Defender, wodurch Angreifer trotz aktueller Updates Zugriff erlangen. Parallel warnen Sicherheitsforscher vor einem USB-basierten Wurm, der Krypto-Stealer-Malware über manipulierte Verknüpfungen ausrollt und über das Tor-Netzwerk kommuniziert. […]
CryptoBandits: Microsoft warnt vor USB-Wurm und Tor-Backdoor gegen Kryptowallets
LONDON (IT BOLTWISE) – Microsoft Threat Intelligence meldet den seit Februar aktiven Trojaner CryptoBandits, der sich über USB-Sticks wie ein Wurm verbreitet und via Tor mit Steuerservern kommuniziert. Besonders kritisch: Alle 500 Millisekunden überwacht die Malware die Zwischenablage und ersetzt Wallet-Adressen in Sekundenbruchteilen. Zusätzlich arbeitet sie als echte Hintertür, sammelt Screenshots und lässt gezielt Code […]
 #Sophos
 #AmazonPrime
 #Bestseller

