




Popa-Botnet kapert Millionen Android-Boxen: Werbebetrug und Proxy-Abfluss
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor dem Popa-Botnet, das schätzungsweise 1,5 bis 2,5 Millionen Android-basierte Geräte für Werbebetrug und Datendiebstahl missbraucht. Im Kern nutzt das Netzwerk Residential Proxys, die den IP-Adressen echter Haushalte entsprechen, wodurch betrügerische Klicks und Traffic besonders schwerer als solche erkennbar werden. Berichte verknüpfen den Dienst „NetNut“ mit einem börsennotierten Unternehmen, […]
Android-Banking-Trojaner Rokarolla und DoubleTrouble greifen 217 Apps an
LONDON (IT BOLTWISE) – Zwei Android-Trojaner kombinieren aggressives Banking-Targeting mit bislang besonders auffälliger Persistenz. Rokarolla richtet sich auf 217 Banking- und Krypto-Apps aus und kann sogar Googles Play Protect gezielt ausschalten. DoubleTrouble missbraucht Accessibility-Services, um Bildschirminhalte und Tastatureingaben mitzulesen, und täuscht Nutzer während sensibler Prozesse über gefälschte Wartungsmeldungen hinweg. Für Unternehmen und Privatanwender wird damit […]
Steam-Workshop und Wallpaper Engine: Malware in Desktop-Packages mit Account-Diebstahl
BERLIN / LONDON (IT BOLTWISE) – Kaspersky warnt davor, dass Angreifer über Steam-Workshops und Wallpaper-Engine-Pakete Schadcode verteilen und dabei vor allem Steam-Konten übernehmen. Laut Analyse stecken Malware-Codes in interaktiven oder animierten Desktop-Hintergründen, die als harmlose Personalisierungstools wirken. Die Pakete sind teils über passwortgeschützte Archive so präpariert, dass der schädliche Code beim Installieren automatisch startet. Betroffen […]
Android-Banking-Trojaner Rokarolla und LunaSpy: 217 Apps unter Angriff
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Welle von Android-Trojanern: LunaSpy tarnt sich als Antivirus-Tool und entwendet Bankdaten, während Rokarolla gezielt 217 Banking- und Krypto-Apps angreift. Besonders kritisch ist die Kombination aus umfangreichen Berechtigungsanforderungen und aktiver Manipulation von Benutzereingaben wie Zwischenablage und SMS-TANs. Parallel bleibt auch die Bedrohung durch weitere Banking-Malware bestehen, die bis […]
Windows-Clipper-Kampagne: USB-LNK-Wurm, Tor-C2 und Clipboard-Diebstahl
MÜNCHEN / LONDON (IT BOLTWISE) – Microsoft beschreibt eine laufende Windows-Kampagne, die seit Februar 2026 über USB-Speicher per LNK-Wurm gestartet wird und einen Tor-basierten Command-and-Control-Kanal nutzt. Im Kern blendet die Schadsoftware Clipboard-Themen ein: Sie stiehlt zwischenzeitlich kopierte Wallet-Daten, ersetzt Wallet-Adressen und exfiltriert Seed Phrases, private Keys sowie Screenshots. Besonderes Augenmerk verdient die Ausführung ohne klassischen […]
Android 17, Play Protect und Rokarolla: Neuer Banking-Trojaner erhöht Risiko
LONDON (IT BOLTWISE) – AV-Comparatives nimmt Android-Sicherheits-Apps unter die Lupe, während Android 17 mit neuen Sperr- und Privatsphärenfunktionen startet. Gleichzeitig zeigt der Banking-Trojaner Rokarolla, wie perfide Angriffe über Accessibility Services, Overlays und Keylogger laufen. Für Unternehmen und Nutzer wird damit klar: Schutzstrategien müssen stärker auf aktuelle OS-Versionen, Erkennung von Overlay-Angriffen und sauberes Rollen- und Berechtigungsmanagement […]
Android 17 behebt kritische CVE-2025-48595 und stärkt Datenschutz
LONDON (IT BOLTWISE) – Google liefert mit Android 17 ein Update, das eine bereits ausgenutzte Schwachstelle im Android-Framework (CVE-2025-48595) schließt und gleichzeitig neue Sicherheitsfunktionen ausrollt. Besonders relevant sind die Fixes gegen lokale Rechteausweitungen sowie Verbesserungen beim Diebstahlschutz. Darüber hinaus schärft das Betriebssystem den Datenschutz mit feineren Standort- und Kontaktberechtigungen und macht aktive Zugriffe sichtbar. Parallel […]
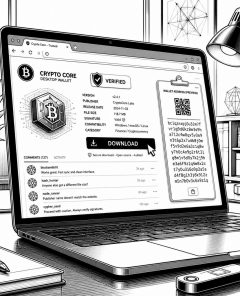
Crypto Clipper: Kampagne mit Fake-Reviews, KI-Narratoren und VirusTotal-Manipulation
LONDON (IT BOLTWISE) – Eine neue Kampagne nutzt bezahlte oder gepushte Posts, gefälschte fünf Sterne-Rezensionen und KI-generierte Video-Kommentare, um einen „Crypto Clipper“-Schadcode als harmlos erscheinen zu lassen. Im Zentrum steht eine WordPress-Phishing-Page sowie koordinierte Fake-Accounts auf Plattformen wie GitHub, SourceForge und YouTube. Besonders kritisch: Der Angreifer versucht über Ghost Networks, Ergebnisse in Reputation-getriebenen Prüfsystemen wie […]
CrowdStrike Falcon Pro: Endpoint-Security als Cloud-Schutz ab dem ersten Klick
LONDON (IT BOLTWISE) – CrowdStrike bringt mit Falcon Pro ein cloudbasiertes Endpoint-Security-Paket in den Fokus, das verdächtige Aktivitäten nicht erst nach Signaturtreffern, sondern möglichst früh im Nutzerklick abblocken soll. Die Lösung kombiniert Telemetrie-Auswertung in der Falcon-Cloud mit KI-gestützter Erkennung und zentralem Management über ein Web-Dashboard. Für Unternehmen verschiebt sich damit die Sicherheitsarbeit spürbar in Richtung […]
Have I Been Pwned: 124 Millionen Passwörter aus Infostealer-Logs prüfen
LONDON (IT BOLTWISE) – Have I Been Pwned hat seine Datenbank um 124 Millionen kompromittierte Passwörter erweitert, die jetzt auf betroffene Konten geprüft werden können. Auffällig ist dabei die Quelle: Die Datensätze sollen direkt von infizierten Endgeräten stammen, nicht ausschließlich aus einem einzelnen Unternehmens-Datenleck. Damit rückt eine neue Angriffswelle in den Fokus, die über Infostealer-Malware […]
Fake-Reviews, KI-Narratoren und VirusTotal-Manipulation: Kampagne kapert Krypto-Clipboard
BERLIN / LONDON (IT BOLTWISE) – Eine aktuelle Kampagne nutzt bezahlte Aktionen in vertrauenswürdigen News-Umfeldern, gefälschte Nutzerbewertungen und KI-narrator-ähnliche Tutorial-Videos, um Malware in eine vermeintlich sichere „Download“-Welt einzubetten. Im Zentrum steht eine Clipboard-Hijacking-Software, die Krypto-Wallet-Adressen in der Zwischenablage austauscht und damit Transaktionen umleitet. Auffällig ist dabei die gezielte „Reputation Poisoning“-Strategie über Ghost Networks, unter anderem […]
24 Milliarden Passwörter: Mega-Leak, neue Trojaner und Supply-Chain-Angriffe
LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine offen zugängliche Elasticsearch-Datenbank mit mutmaßlich 24 Milliarden gestohlenen Zugangsdaten entdeckt. Die Veröffentlichung zeigt neben Klartext-Passwörtern auch große Mengen aus Telegram-Datenablagen, was die Lage für Unternehmen und Privatnutzer eskaliert. Parallel laufen neue Kampagnen mit Android-Banking-Trojanern und macOS-Stealern, während Entwickler-Ökosysteme durch kompromittierte npm-Pakete und schädliche JetBrains-Plugins angreifbar werden. Behörden verschärfen […]
124 Millionen Passwörter kompromittiert: So prüfst du dich und handelst jetzt
LONDON (IT BOLTWISE) – HaveIbeenPwned hat einen neuen Datensatz mit 56 Millionen E-Mail-Adressen und 124 Millionen Passwörtern in sein Verzeichnis aufgenommen. Laut dem Dienst sollen die Informationen aus sogenannten Stealer-Logs stammen, die von Infostealern auf infizierten Endgeräten gesammelt werden. Für Betroffene ist jetzt entscheidend, die eigenen Konten sofort zu prüfen, Passwörter zu ändern und das […]
Malware in JetBrains-Plugins und Prompt-Diebstahl in Chrome-Erweiterungen
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor zwei getrennten Angriffswellen: Erst stehlen bösartige JetBrains-Plugins bei der Eingabe von KI-API-Keys die Zugangsdaten und missbrauchen sie für LLM-Calls. Parallel dazu wurden im Chrome Web Store ältere Adblocker-Erweiterungen entdeckt, die KI-Chatverläufe und Nutzungsdaten über ein verstecktes Telemetrie-Backend abgreifen. Beide Fälle zeigen, wie schnell sich Angreifer von […]
Mastra-npm-Welle: 144 Pakete über Hijacked-Account mit Loader kompromittiert
LONDON (IT BOLTWISE) – Eine Angreifergruppe hat offenbar über einen kompromittierten npm-Account im Mastra-Namespace innerhalb kurzer Zeit 144 Pakete mit einem mehrstufigen Loader ausgeliefert. Der Schadcode sitzt dabei nicht direkt in den betroffenen Bibliotheken, sondern wird über eine zusätzlich eingetragene Drittanbieter-Abhängigkeit („easy-day-js“) nach dem Installieren aktiviert. Besonders kritisch: Der Angriff startet im postinstall-Hook, kann also […]
HaveIBeenPwned meldet 124 Millionen neue Passwörter aus Stealer-Logs
LONDON (IT BOLTWISE) – HaveIBeenPwned (HIBP) nimmt neue Zugangsdaten in seine Datenbank auf: 56 Millionen E-Mail-Adressen und 124 Millionen Passwörter, offenbar aus sogenannten Stealer-Logs. Anders als bei klassischen Leaks von Webdiensten stammen die Datenmutmaßlich direkt von infizierten Endgeräten, was die Risiken für Betroffene verschärft. Der Beitrag ordnet ein, wie solche Infostealer-Daten in Sicherheitsdienste gelangen, wie […]
Steam-Workshop missbraucht: Wallpaper Engine liefert Malware und Krypto-Miner
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor Malware, die über den Steam Workshop als Wallpaper-Pakete in „Wallpaper Engine“ eingeschleust wird. Betroffene Wallpaper enthalten teils ausführbare Bestandteile oder verstecken Payloads in passwortgeschützten Archiven, die beim Installieren automatisch starten. Dadurch können Angreifer Steam-Konten kapern, Backdoors installieren und sogar Krypto-Mining oder Infostealer ausführen. Wichtig: Steam hat zwar bereits […]
Reisebranche unter Druck: 2.291 Cyberangriffe pro Woche im Mai 2026
LONDON / LONDON (IT BOLTWISE) – Reise- und Hotelunternehmen mussten im Mai 2026 im Schnitt 2.291 Cyberangriffe pro Woche abwehren, ein deutlicher Anstieg gegenüber Vormonat und Vorjahr. Gleichzeitig explodierten reisebezogene Domain-Neuanmeldungen, während gefälschte Buchungs- und Ticketseiten Nutzer mit Social Engineering und manipulierten QR-Codes in betrügerische Abläufe lockten. Besonders zur Fußball-Weltmeisterschaft nahm die Flut an WM-bezogenen […]
HaveIBeenPwned aktualisiert Datenbank um 56 Mio. E-Mails und 124 Mio. Passwörter aus Infostealer-Logs
LONDON (IT BOLTWISE) – HaveIBeenPwned hat seine Datenbank mit einer ungewöhnlichen Quelle erweitert: Millionen Datensätze stammen diesmal aus Infostealer-Malware, die Zugangsdaten direkt von infizierten Geräten ausliest. Insgesamt wurden laut Dienst etwa 56 Millionen eindeutige E-Mail-Adressen und 124 Millionen Passwörter integriert. Für Unternehmen und IT-Teams bedeutet das Update vor allem mehr sichtbare Risiken in Bestandskonten und […]
SprySOCKS-Hintertür: FishMonger erweitert Windows um Kernel-Rootkit
TAIWAN / LONDON (IT BOLTWISE) – Eine vormals vor allem auf Linux bekannte Malware-Familie wie SprySOCKS wird nun gezielt gegen Regierungsnetzwerke auf Windows-Systemen eingesetzt. Laut Sicherheitsanalyse nutzt die China-nah zugeschriebene Gruppe FishMonger dabei Kernel-Level-Techniken, um Erkennung durch Standard-Tools zu umgehen. Besonders brisant ist die Kombination aus signiertem Treiber-Loading, Persistenzmechanismen und Hinweisen auf eine mögliche UEFI-nahe […]
Rokarolla: 137 Fernbefehle übernehmen Android-Geräte und manipulieren Zahlungen
LONDON (IT BOLTWISE) – Der Android-Trojaner Rokarolla nutzt eine Bibliothek aus 137 Fernbefehlen, um Geräte komplett zu kapern und Nutzer per Overlay-Angriffen in betrügerische Logins zu treiben. Zusätzlich unterdrückt die Malware Anrufe, manipuliert Tastatureingaben und Umleitungsmechanismen für Kryptotransaktionen. Parallel kündigt Samsung Sicherheitsfunktionen für One UI 9 an, während Appdome eine SDK-freie Schutzplattform für mobile Bedrohungen […]
ClickFix erweitert Malware-Zustellung mit neuen Loadern und Fake-Updates
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor neuen ClickFix-Kampagnen, die über gefälschte Browser-Updates und Installer-Umwege mehrere Loader nachladen. Dabei kombinieren die Angreifer PowerShell im Verborgenen, In-Memory-Ausführung, DLL-Side-Loading und modulare Staging-Ketten, um Analysefenster zu verkleinern. Besonders auffällig: eine Mischung aus zielgerichtetem Profiling, DGA-basiertem C2-Finden und späterer Ausbreitung über WMI und SMB. Für Unternehmen bedeutet das: Security-Awareness, […]
Earth Lusca baut SprySOCKS von Linux auf Windows aus
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten, dass die mit chinesischer Cyberspionage in Verbindung gebrachte Gruppe Earth Lusca ihre Schadsoftware SprySOCKS spürbar erweitert hat. Neben Linux-Varianten sind nun auch Windows-Versionen im Einsatz, darunter Komponenten mit Kernel-Mode-Treibern und Rootkit-Fähigkeiten. Die Aktivität der Angriffe erstreckte sich nach aktuellen Analysen auf den Zeitraum 2023 bis 2024 und richtete sich […]
GhostTree: NTFS-Junctions schicken Windows-Scanner in Endlosschleifen
BERLIN / LONDON (IT BOLTWISE) – GhostTree zeigt, wie Angreifer eine native Windows-Funktion missbrauchen können, um Sicherheitsscanner in Endlosschleifen zu treiben. Grundlage sind rekursive NTFS-Junctions, die beim Routinescan extrem viele Pfade erzeugen und so die Analyse überlasten. Nach der Veröffentlichung hat Microsoft sein Verhalten bei rekursiven Junctions angepasst, jedoch bleibt das Muster für zukünftige Umgehungen […]
 #Sophos
 #AmazonPrime
 #Bestseller

