




Sicherere Smartphone-Settings gegen Spyware: Lockdown, Advanced Protection und Strict Account
LONDON (IT BOLTWISE) – Zielgerichtete Spyware trifft immer häufiger Journalistinnen, Menschenrechtsverteidiger und politische Dissidenten – teils sogar per Zero-Click-Angriffen. Apple, Google und Meta sowie WhatsApp haben daher optionale Schutzfunktionen ausgebaut, die Angriffsflächen spürbar reduzieren. Der Beitrag erklärt, welche Features es gibt, wie sie aktiviert werden und welche Trade-offs Unternehmen bei der Sicherheitsstrategie berücksichtigen sollten. Zielgerichtete […]
KI treibt mobile Betrugswellen: Apple & Google schließen Lücken
BERLIN / LONDON (IT BOLTWISE) – Die Prognosen zu mobilem Betrug werden 2026 deutlich düster: Branchenanalysen rechnen mit rund 442 Milliarden Euro Schaden durch Angriffe auf Smartphones. Verantwortlich sind auch KI-gestützte Phishing-Varianten, die skalieren und dabei zunehmend authentisch wirken. Zeitgleich schieben Apple und Google Sicherheitsupdates nach, um Vishing, Malware und gefährliche Authentifizierungswege einzugrenzen. Ergänzend rücken […]
LEGO-Batman-Spiel: voices38 umgeht Denuvo ohne Hypervisor – was das für DRM heißt
LONDON (IT BOLTWISE) – Beim neuen LEGO-Batman-Titel wird Künstliche Intelligenz nicht zum Thema, aber Kettensicherheit schon: Schon am Launch-Tag soll der Kopierschutz Denuvo durch einen Hackerbypass überwunden worden sein. Statt auf einen komplizierten Hypervisor-Ansatz zu setzen, soll der Angreifer unter dem Alias voices38 die Hürde ohne zusätzliche Emulationsschicht genommen haben. Für Entwickler und Publisher ist […]
Avast Antivirus für Windows: Gratis-Schutz, Stärken und Grenzen im Überblick
LONDON (IT BOLTWISE) – Avast Antivirus bleibt in Deutschland ein verbreiteter Einstieg in den Basisschutz gegen Malware und Phishing für Windows-PCs. Der Artikel ordnet ein, wie Echtzeitscanner, Signatur- und heuristische Erkennung sowie Webschutz im Alltag zusammenspielen. Gleichzeitig beleuchtet er Risiken wie Telemetrie-Transparenz, Systemlast und die Grenzen von Antivirenprogrammen bei gezielten Angriffen. Für Unternehmen und Privatanwender […]
Supply-Chain-Angriff auf Laravel-Lang: Credential Stealer über kompromittierte PHP-Packages
LONDON (IT BOLTWISE) – Neue Hinweise zu einem kompromittierten Laravel-Lang-Ökosystem zeigen, wie Angreifer über manipulierte Composer-Tags einen automatisierten Credential-Stealer ausrollen. Betroffen sind zahlreiche Paketversionen, wobei ein eingebetteter Helfer-Code bei jeder PHP-Anfrage im Autoload-Kontext startet. Der Angriffsablauf zielt auf Token und Secrets in Cloud-, CI/CD- und Browser-Umgebungen und exfiltriert die Daten an einen externen Server. Für […]
North-Korea-Angriff: Hugging-Face-Hosting für Second-Stage-Malware im npm-Ökosystem
BERLIN / LONDON (IT BOLTWISE) – Angreifer nutzen den KI-Dienst Hugging Face als Tarnplattform, um Second-Stage-Malware in einen npm-Lieferkettenangriff einzuschleusen. Startpunkt sind scheinbar harmlose Pakete, deren postinstall-Mechanismen Binärdaten nachladen und anschließend Daten von Geräten exfiltrieren. Besonders kritisch: Betroffene Entwickler müssen nicht nur bereinigen, sondern auch Schlüssel und Authentifizierungen sofort rotieren. Der Vorfall zeigt, wie unscharf […]
442 Milliarden Euro Schaden: KI-Phishing und Banking-Trojaner auf dem Smartphone
LONDON (IT BOLTWISE) – Für 2026 wird ein Gesamtschaden von 442 Milliarden Euro durch mobile Angriffe erwartet. KI-gesteuertes Phishing und Banking-Trojaner treffen dabei besonders stark, weil sie psychologisches Social Engineering mit sehr glaubwürdigen Nachrichten verbinden. Apple, Google und Microsoft verschieben Gegenmaßnahmen in Richtung stärkerer Erkennung, schnellere Updates und weniger anfällige Authentifizierung. Der Beitrag ordnet ein, […]
LiteSpeed cPanel-Plugin: CVE-2026-48172 wird aktiv ausgenutzt
LONDON (IT BOLTWISE) – Eine maximale Schwachstelle im LiteSpeed-Plugin für cPanel wird bereits aktiv in echten Systemen ausgenutzt. Die Sicherheitslücke mit CVE-2026-48172 (CVSS 10,0) erlaubt Angreifern die Ausführung beliebiger Skripte mit Root-Rechten. Für Admins zählt jetzt vor allem das schnelle Patchen auf die betroffenen Plugin-Versionen sowie die Suche nach Indikatoren im Logverzeichnis. Zusätzlich empfiehlt LiteSpeed, […]
Mobile Phishing schlägt E-Mail: Neue OAuth-Angriffe gefährden Unternehmen
LONDON (IT BOLTWISE) – Mobile Phishing-Angriffe erzielen erstmals höhere Klickraten als klassische E-Mail-Betrügereien und treffen damit direkt Unternehmens-Accounts. Besonders kritisch: Mit OAuth-Token-Diebstahl können Täter den Zugriff auf Microsoft 365 wie Outlook, Teams und OneDrive dauerhaft übernehmen – selbst bei aktivierter Zwei-Faktor-Authentifizierung. Zusätzlich zeigen neue Kampagnen und BootROM-Schwachstellen, wie eng Social Engineering und Hardware-Risiken inzwischen verzahnt […]
Iran-gebundene Hacker setzen auf Spear-Phishing und neue RATs für Espionage
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Laut Unit 42 von Palo Alto Networks intensivieren Iran-gebundene Angreifer ihre Cyber-Spionage in den USA und im Nahen Osten. Im Fokus stehen vor allem Luft- und Raumfahrt, Verteidigung sowie Telekommunikation. Neue Remote-Access-Trojaner (RATs) werden dabei mit stark personalisierten Ködern kombiniert, sodass Opfer den Infektionsprozess selbst anstoßen. Für Unternehmen […]
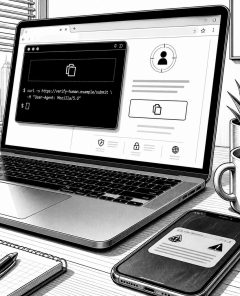
Gefälschte Cloudflare-Seite auf BasedApparel.com: ClickFix-Malware für macOS
LISSABON / LONDON (IT BOLTWISE) – Auf BasedApparel.com wird macOS-Nutzerinnen und -Nutzern eine gefälschte Cloudflare-Bestätigungsseite als DDoS-Schutz getarnt. Wer auf den „Copy“-Button klickt, bekommt jedoch keinen harmlosen Text, sondern einen versteckten, mehrstufigen Befehl für Terminal-Ausführung. Die Attacke lädt anschließend eine Shell-Skript-Payload nach, die gezielt Credentials und Wallet-Daten einsammeln kann. Damit zeigt sich erneut, wie effektiv […]
„Cockroach Janta Party“: Neue Android-Malware stiehlt Banking-Daten
INDIEN / LONDON (IT BOLTWISE) – Sicherheitsforscher schlagen Alarm: Eine neue Android-Schadsoftware namens „Cockroach Janta Party“ kombiniert mehrere Angriffsrollen in einer einzigen Kampagne und zielt besonders auf mobile Bank- und Zahlungsdaten. Die Malware missbraucht dafür den Android Accessibility Service und kann Bildschirmaktivitäten auslesen, OTPs abgreifen und Geräte fernsteuern. Während sich Angreifer dabei auf Messenger und […]
Hacker missbrauchen Cloudflare-Bestätigung auf Merch-Seite: ClickFix installiert Infostealer
LONDON (IT BOLTWISE) – Ein gehackter Shop für Merchandising rund um den FBI-Direktor führte Nutzer auf eine manipulierte Cloudflare-„Verification“-Seite. Danach sollten Besucher einen Code in ein Terminal kopieren und damit unbemerkt Malware installieren. Experten ordnen den Angriff als ClickFix-Variante ein, die Identitätsdaten und Browserinformationen ausliest. Zusätzlich soll eine Zahlungskomponente auf der Checkout-Seite Kreditkartendaten abgreifen. Ein […]
Prometheus-Phishing setzt Ghostwriter Malware in ukrainischen Behörden ein
KYIV / LONDON (IT BOLTWISE) – Ghostwriter, ein Belarus-naher Angreifer, nutzt Prometheus-Bezüge aus der Ukraine, um über Phishing-Mails kompromittierte Zugänge zu Regierungsorganisationen zu gewinnen. Laut CERT-UA wird die Kette über eine PDF-Attrappe mit ZIP-Download und eine verschleierte JavaScript-Nachladung bis hin zu einer Cobalt-Strike-nahen Endkomponente geführt. Besonders kritisch ist die Datenerfassung direkt über Windows-Systeminformationen, die anschließend […]
Prometheus-Phishing gegen Ukraines Regierungsstellen: Ghostwriter missbraucht Malware-Kette
LONDON (IT BOLTWISE) – Ukraine berichtet von einer neu beobachteten Phishing-Welle gegen Regierungsstellen: Dabei werden Prometheus-bezogene Köder eingesetzt, um über PDF-Links ZIP-Archive nachzuladen. Hinter den Downloads steckt eine mehrstufige Malware-Kette mit verschleiertem Payload-Writer, Systemabfrage per HTTP-C2 und anschließender Ausführung weiterer Skripte. Besonders kritisch: Die letzte Stufe wird als Cobalt Strike-ähnliche Operator-Umgebung eingeordnet, was Folgeangriffe wahrscheinlicher […]
Kash Patels Based Apparel: Bekleidungs-Website offline nach Malware-Verdacht
LONDON (IT BOLTWISE) – Nachdem Berichte über einen möglichen Malware-Angriff auf die Merchandise-Seite von Based Apparel aufkamen, wurde die Domain am Freitag abgeschaltet. Sicherheitsforscher hatten zuvor Hinweise auf einen Infostealer beschrieben, der Besucher gezielt kompromittieren und Zugangsdaten abgreifen könnte. Parallel zeigt ein weiterer Vorfall im Umfeld eines Mobilfunkanbieters, wie schnell persönliche Daten in den Fokus […]
Datenhandel im Darknet und Missbrauch von Cloud-Zertifikaten: So reagieren Microsoft & Co.
MÜNCHEN / LONDON (IT BOLTWISE) – Sicherheitsvorfälle aus Indien, Schwachstellen in Finanz-Workflows und ein Missbrauch von Microsoft-nahen Lieferketten zeigen: Angreifer kombinieren gestohlene Identitäten mit Cloud-Mechanismen und automatisieren den Angriffsbau. Während Microsoft gegen die Gruppe Fox Tempest vorgeht und Zertifikate abschaltet, steigt der Druck auf Unternehmen, Identitäten, Cloud-Integrationen und Mobile-Deployments konsequent härter zu überwachen. Der Trend […]
Megalodon: Angriffe auf 5.561 GitHub-Repos über bösartige CI/CD-Workflows
LONDON (IT BOLTWISE) – Eine groß angelegte Kampagne namens „Megalodon“ hat in nur sechs Stunden Tausende GitHub-Repositories über manipulierte Actions-Workflows kompromittiert. Betroffen sind laut Sicherheitsforschung 5.561 Repos, in denen insgesamt 5.718 bösartige Commits auftauchten. Die Schadsoftware zielt dabei gezielt auf CI-Geheimnisse, Cloud-Zugriffsdaten und Token wie OIDC und GITHUB_TOKEN ab, um im laufenden Pipeline-Kontext weitere Schritte […]
Android-Banking-Trojaner: 2026 explodieren Angriffe, KI und Passkeys rücken vor
BERLIN / LONDON (IT BOLTWISE) – Im ersten Quartal 2026 steigen Banking-Trojaner auf Android-Geräten sprunghaft um 196 Prozent auf 1,24 Millionen Fälle. Angreifer kombinieren Premium-Deception, Social Engineering und neue NFC-basierte Abgriffe, um Finanzdaten und Passcodes abzuluchsen. Gleichzeitig verschiebt sich die Abwehrstrategie: KI-gestützte Live-Erkennung und passwortlose Authentifizierung mit Passkeys sollen Phishing-Angriffe spürbar reduzieren. Parallel treiben EU-Vorgaben […]
Taiwan stoppt Chip-Schmuggel: Gefälschte Nvidia-KI-Ware landet in China
TAIWAN / LONDON (IT BOLTWISE) – Taiwan geht mit einem Festnahmeantrag gegen einen Schmuggelring vor, der gefälschte Exportunterlagen nutzte, um leistungsfähige Nvidia-KI-Chips nach China zu bringen. Der Fall zeigt, wie lukrativ Umgehungswege im Halbleiterhandel geworden sind, obwohl die offiziellen Lieferwege weiter ausdünnen. Parallel steigt der Druck auf Unternehmen, Compliance in der gesamten Lieferkette belastbar umzusetzen. […]
KI-getriebenes Social Engineering im Online-Banking: 2FA unter Druck
LONDON (IT BOLTWISE) – Social Engineering treibt im Finanzsektor einen massiven Wechsel bei Betrugsmaschen an: Kriminelle kombinieren KI-gestützte Phishing-Kampagnen mit automatisierten OTP-Abläufen und kompromittieren so immer häufiger die Zwei-Faktor-Authentifizierung. Besonders betroffen sind Nutzer von Android-Banking-Trojanern, während OTP-Bots auf Plattformen wie Telegram weiter professionalisiert werden. Hinzu kommt ein Trend zu dezentraler „Botnet“-Infrastruktur, die Ermittlungen erschwert. Für […]
PayPals PYUSD wächst auf 70 Märkte – und verschärft den Kampf gegen Mobile-Banking-Malware
BERLIN / LONDON (IT BOLTWISE) – PayPal treibt seinen Dollar-Stablecoin PayPal USD (PYUSD) stark voran und bringt ihn in 70 Länder. Für Unternehmen heißt das: grenzüberschreitende Zahlungen sollen künftig schneller und planbarer ablaufen. Gleichzeitig warnt die Sicherheitslage vor einer wachsenden Welle aus Mobile-Banking-Angriffen, die mit neuer Malware und KI-gestütztem Phishing immer effektiver werden. Parallel schafft […]
Showboat-Linux-Malware: SOCKS5-Proxy und Rootkit-ähnliche Backdoor
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Linux-Malware namens Showboat, die seit spätestens Mitte 2022 Telekommunikationsnetze im Nahen Osten kompromittiert. Das modulare Framework nutzt einen SOCKS5-Proxy, verschickt Systeminformationen über einen C2-Server und tarnt sich mit Mechanismen, die bis in Richtung rootkit-ähnlicher Fähigkeiten reichen. Die Analyse deutet zudem auf chinesisch verknüpfte Angreifer hin, die offenbar […]
iCloud-Phishing: So erkennen und stoppen Betrug mit gefälschtem Apple-Login
LONDON (IT BOLTWISE) – Betrüger locken iPhone-Nutzer mit scheinbar echten Nachrichten, behaupten einen vollen iCloud-Speicher und erzeugen Zeitdruck, um Apple-ID-Zugangsdaten abzufragen. Hinter den Links steckt meist eine professionell wirkende Fake-Seite, die Anmeldedaten und teils sogar Kreditkarteninformationen einsammelt. Gleichzeitig ist nicht ausgeschlossen, dass auf das Smartphone zusätzliche Schadsoftware gelangt. Der Artikel erklärt, woran Betroffene die Masche […]
 #Sophos
 #AmazonPrime
 #Bestseller

