




Prometheus-Phishing gegen Ukraines Regierungsstellen: Ghostwriter missbraucht Malware-Kette
LONDON (IT BOLTWISE) – Ukraine berichtet von einer neu beobachteten Phishing-Welle gegen Regierungsstellen: Dabei werden Prometheus-bezogene Köder eingesetzt, um über PDF-Links ZIP-Archive nachzuladen. Hinter den Downloads steckt eine mehrstufige Malware-Kette mit verschleiertem Payload-Writer, Systemabfrage per HTTP-C2 und anschließender Ausführung weiterer Skripte. Besonders kritisch: Die letzte Stufe wird als Cobalt Strike-ähnliche Operator-Umgebung eingeordnet, was Folgeangriffe wahrscheinlicher […]
Kash Patels Based Apparel: Bekleidungs-Website offline nach Malware-Verdacht
LONDON (IT BOLTWISE) – Nachdem Berichte über einen möglichen Malware-Angriff auf die Merchandise-Seite von Based Apparel aufkamen, wurde die Domain am Freitag abgeschaltet. Sicherheitsforscher hatten zuvor Hinweise auf einen Infostealer beschrieben, der Besucher gezielt kompromittieren und Zugangsdaten abgreifen könnte. Parallel zeigt ein weiterer Vorfall im Umfeld eines Mobilfunkanbieters, wie schnell persönliche Daten in den Fokus […]
Datenhandel im Darknet und Missbrauch von Cloud-Zertifikaten: So reagieren Microsoft & Co.
MÜNCHEN / LONDON (IT BOLTWISE) – Sicherheitsvorfälle aus Indien, Schwachstellen in Finanz-Workflows und ein Missbrauch von Microsoft-nahen Lieferketten zeigen: Angreifer kombinieren gestohlene Identitäten mit Cloud-Mechanismen und automatisieren den Angriffsbau. Während Microsoft gegen die Gruppe Fox Tempest vorgeht und Zertifikate abschaltet, steigt der Druck auf Unternehmen, Identitäten, Cloud-Integrationen und Mobile-Deployments konsequent härter zu überwachen. Der Trend […]
Megalodon: Angriffe auf 5.561 GitHub-Repos über bösartige CI/CD-Workflows
LONDON (IT BOLTWISE) – Eine groß angelegte Kampagne namens „Megalodon“ hat in nur sechs Stunden Tausende GitHub-Repositories über manipulierte Actions-Workflows kompromittiert. Betroffen sind laut Sicherheitsforschung 5.561 Repos, in denen insgesamt 5.718 bösartige Commits auftauchten. Die Schadsoftware zielt dabei gezielt auf CI-Geheimnisse, Cloud-Zugriffsdaten und Token wie OIDC und GITHUB_TOKEN ab, um im laufenden Pipeline-Kontext weitere Schritte […]
Android-Banking-Trojaner: 2026 explodieren Angriffe, KI und Passkeys rücken vor
BERLIN / LONDON (IT BOLTWISE) – Im ersten Quartal 2026 steigen Banking-Trojaner auf Android-Geräten sprunghaft um 196 Prozent auf 1,24 Millionen Fälle. Angreifer kombinieren Premium-Deception, Social Engineering und neue NFC-basierte Abgriffe, um Finanzdaten und Passcodes abzuluchsen. Gleichzeitig verschiebt sich die Abwehrstrategie: KI-gestützte Live-Erkennung und passwortlose Authentifizierung mit Passkeys sollen Phishing-Angriffe spürbar reduzieren. Parallel treiben EU-Vorgaben […]
Taiwan stoppt Chip-Schmuggel: Gefälschte Nvidia-KI-Ware landet in China
TAIWAN / LONDON (IT BOLTWISE) – Taiwan geht mit einem Festnahmeantrag gegen einen Schmuggelring vor, der gefälschte Exportunterlagen nutzte, um leistungsfähige Nvidia-KI-Chips nach China zu bringen. Der Fall zeigt, wie lukrativ Umgehungswege im Halbleiterhandel geworden sind, obwohl die offiziellen Lieferwege weiter ausdünnen. Parallel steigt der Druck auf Unternehmen, Compliance in der gesamten Lieferkette belastbar umzusetzen. […]
KI-getriebenes Social Engineering im Online-Banking: 2FA unter Druck
LONDON (IT BOLTWISE) – Social Engineering treibt im Finanzsektor einen massiven Wechsel bei Betrugsmaschen an: Kriminelle kombinieren KI-gestützte Phishing-Kampagnen mit automatisierten OTP-Abläufen und kompromittieren so immer häufiger die Zwei-Faktor-Authentifizierung. Besonders betroffen sind Nutzer von Android-Banking-Trojanern, während OTP-Bots auf Plattformen wie Telegram weiter professionalisiert werden. Hinzu kommt ein Trend zu dezentraler „Botnet“-Infrastruktur, die Ermittlungen erschwert. Für […]
PayPals PYUSD wächst auf 70 Märkte – und verschärft den Kampf gegen Mobile-Banking-Malware
BERLIN / LONDON (IT BOLTWISE) – PayPal treibt seinen Dollar-Stablecoin PayPal USD (PYUSD) stark voran und bringt ihn in 70 Länder. Für Unternehmen heißt das: grenzüberschreitende Zahlungen sollen künftig schneller und planbarer ablaufen. Gleichzeitig warnt die Sicherheitslage vor einer wachsenden Welle aus Mobile-Banking-Angriffen, die mit neuer Malware und KI-gestütztem Phishing immer effektiver werden. Parallel schafft […]
Showboat-Linux-Malware: SOCKS5-Proxy und Rootkit-ähnliche Backdoor
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Linux-Malware namens Showboat, die seit spätestens Mitte 2022 Telekommunikationsnetze im Nahen Osten kompromittiert. Das modulare Framework nutzt einen SOCKS5-Proxy, verschickt Systeminformationen über einen C2-Server und tarnt sich mit Mechanismen, die bis in Richtung rootkit-ähnlicher Fähigkeiten reichen. Die Analyse deutet zudem auf chinesisch verknüpfte Angreifer hin, die offenbar […]
iCloud-Phishing: So erkennen und stoppen Betrug mit gefälschtem Apple-Login
LONDON (IT BOLTWISE) – Betrüger locken iPhone-Nutzer mit scheinbar echten Nachrichten, behaupten einen vollen iCloud-Speicher und erzeugen Zeitdruck, um Apple-ID-Zugangsdaten abzufragen. Hinter den Links steckt meist eine professionell wirkende Fake-Seite, die Anmeldedaten und teils sogar Kreditkarteninformationen einsammelt. Gleichzeitig ist nicht ausgeschlossen, dass auf das Smartphone zusätzliche Schadsoftware gelangt. Der Artikel erklärt, woran Betroffene die Masche […]
GitHub-Bresche durch vergiftete Nx Console VS-Code-Erweiterung
SAN FRANCISCO / LONDON (IT BOLTWISE) – GitHub bestätigt, dass eine Kompromittierung interner Repositories auf ein vergiftetes Nx-Console-Update für Visual Studio Code zurückgeht. Laut Unternehmen wurde die Erweiterung nrwl.angular-console nach dem Einbruch in das System eines Entwicklers des Nx-Teams manipuliert. Der Angreifer konnte in kurzer Zeit tausende Repositories ausfiltern und dabei offenbar Credentials aus verschiedenen […]
GitHub-Sicherheitsvorfall: Poisoned VS-Code-Extension führt zu kompromittierten Repos
LONDON (IT BOLTWISE) – GitHub meldet einen Sicherheitsvorfall, der auf ein kompromittiertes Mitarbeitergerät zurückgeht. Betroffen war offenbar eine „poisoned“ Visual-Studio-Code-Erweiterung, die Login-Daten für zentrale Entwickler- und Cloud-Services abgreifen kann. Das Unternehmen hat „critical secrets“ rotiert und schätzt, dass primär GitHub-interne Repositories exfiltriert wurden. Für Unternehmen und Tooling-Teams wird damit einmal mehr klar, wie verletzlich Software-Supply-Chains […]
GitHub bestätigt Diebstahl von 3.800 Repositories durch manipulierte VS-Code-Erweiterung
SAN FRANCISCO / NEW YORK / LONDON (IT BOLTWISE) – GitHub bestätigt einen Vorfall, bei dem Angreifer rund 3.800 interne Code-Repositories über eine manipulierte Visual-Studio-Code-Erweiterung abgriffen. Parallel meldet Microsoft die Zerschlagung der „Fox Tempest“-Signing-as-a-Service-Infrastruktur, die Malware über kurzlebige Verifikationszertifikate tarnte. Der Doppel-Schlag zeigt, wie stark moderne Angriffe inzwischen auf die Identitäts- und Lieferkettenebene von Entwicklerplattformen […]
Android-Sicherheit: KI-Betrugs-Apps und Botnetze nehmen Fahrt auf
LONDON (IT BOLTWISE) – KI-gestützte Betrugs-Apps und infizierte Android-Geräte verschieben das Risiko weg von einzelnen Schadprogrammen hin zu mehrstufigen Kampagnen. Sicherheitsforscher berichten von Fake-Apps, die über Mobilfunkabrechnung abrechnen, sowie von Werbebetrug im großen Stil. Zusätzlich zeigen kompromittierte Streaming-Boxen, wie stark Botnetze inzwischen auch die Heim-IT durch Lieferketten prägen. Der Artikel ordnet ein, welche technischen Kontrollpunkte […]
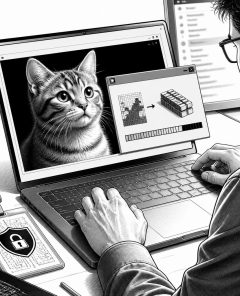
Steganografie in Katzenfotos: Neue Malware-Kampagnen treffen Unternehmen
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor Steganografie-Kampagnen, die Schadsoftware in vermeintlich harmlosen Bildern verstecken. Mit Ladern wie „PawsRunner“ und Angriffen wie „Operation SilentCanvas“ gelangen Angreifer über Phishing-Anhänge in Unternehmensumgebungen. Besonders kritisch: Die Malware kann ressourcenreich Daten wie Tokens, Passwörter und Cookies auslesen und teils komplett „fileless“ im Arbeitsspeicher laufen lassen. Unternehmen stehen damit vor […]
Malware in VS-Code-Extension kompromittiert 3.800 GitHub-Repositories
LONDON (IT BOLTWISE) – Eine kompromittierte Visual-Studio-Code-Erweiterung soll Angreifer in den GitHub-Betrieb eingeschleust haben. GitHub bestätigt die Auswirkung auf rund 3.800 Repositories und betont, man prüfe Logs und lasse Secrets rotieren, um Folgeaktionen zu verhindern. Die Meldung unterstreicht einmal mehr, wie stark der Software-Lieferketten-Vektor und die Tooling-Ebene inzwischen für Angriffe genutzt werden. GitHub steht erneut […]
MSHTA wird zum LOLBIN: Cyberkriminelle missbrauchen Microsoft-Tool massiv
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einem massiven Anstieg von Malware-Kampagnen, die mshta.exe als vertrauenswürdige Eintrittstür missbrauchen. Das Microsoft-Tool wird dabei nicht für legitime Verwaltungsaufgaben genutzt, sondern lädt Schadcode über mehrere Stufen in den Arbeitsspeicher. Besonders gefährlich sind Social-Engineering-Varianten wie ClickFix sowie Infektionen über gefälschte Medien und modulare Loader-Ketten. Bis Microsoft VBScript schrittweise abschaltet […]
GitHub meldet Datenabfluss aus Tausenden internen Repositories via kompromittierte VS-Code-Erweiterung
SAN FRANCISCO / LONDON (IT BOLTWISE) – GitHub hat bestätigt, dass Angreifer Daten aus rund 3.800 internen Code-Repositories entwendet haben. Auslöser der Untersuchung war offenbar die Kompromittierung eines Mitarbeitergeräts durch eine „poisoned“ VS-Code-Erweiterung. GitHub betont zwar, es gebe keine Hinweise auf Kundendaten außerhalb der eigenen internen Repositorien, während die Ermittlungen weiterlaufen. Der Vorfall zeigt, wie […]
Webworm erweitert Backdoors: EchoCreep via Discord und GraphWorm via Microsoft Graph API
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Stufe der Webworm-Aktivität: Zwei maßgeschneiderte Backdoors, EchoCreep und GraphWorm, nutzen Discord bzw. Microsoft Graph API als Kommunikations- und Steuerkanal. Damit verschiebt sich der Fokus weiter von klassischen „Full-Backdoors“ hin zu halb-legitimen Werkzeugen, die sich im Netzwerk besser tarnen. Gleichzeitig setzen die Angreifer auf Proxy-Ketten und […]
Reise-Schnäppchen: So erkennen Sie KI-Fakes, QR-Phishing und Betrugsseiten
BERLIN / LONDON (IT BOLTWISE) – In der Reisevorbereitung nehmen Betrüger KI-gestützte Fake-Angebote, manipulierbare QR-Codes und täuschend echte Buchungsbestätigungen ins Visier. Gerade unter Zeitdruck werden Links schneller angeklickt und Warnsignale übersehen. Der Beitrag ordnet ein, warum diese Maschen funktionieren, welche technischen Merkmale verräterisch sind und wie Unternehmen sowie Reisende Sicherheitsroutinen umsetzen können. Außerdem wird beleuchtet, […]
GitHub prüft mutmaßlichen Leak von internen Repos durch TeamPCP und warnt vor Supply-Chain-Wurm
SAN FRANCISCO / LONDON (IT BOLTWISE) – GitHub untersucht einen mutmaßlichen unautorisierten Zugriff auf interne Repositories, nachdem der Threat Actor TeamPCP Quellcode und interne Strukturen zum Verkauf angeboten haben soll. Parallel wächst eine selbstverbreitende Malware-Kampagne weiter, die über kompromittierte Python-Pakete in automatisierten Build- und Deployment-Prozessen Fuß fasst. Besonders kritisch: der Code läuft ohne sichtbare Spuren […]
Android-Apps unter Druck: Fast alle Ziele von Angriffen – Phishing mit KI eskaliert
MÜNCHEN / LONDON (IT BOLTWISE) – Branchenberichte warnen: Angriffen auf Android-Apps kommt kaum noch Entkommen, besonders bei Finanz- und Auto-Anwendungen. Gleichzeitig senkt KI die Kosten für personalisierte Phishing-Mails drastisch und macht Social Engineering effizienter. Neue Wellen von QR- und PDF-basierten Betrugsmaschen sowie steigende Versuche, Zwei-Faktor-Authentifizierung zu umgehen, verschärfen das Risiko. Unternehmen und Nutzer müssen deshalb […]
KI-gesteuerte Angriffe 2026: Banken und Passkeys unter Druck
BERLIN / LONDON (IT BOLTWISE) – Für 2026 prognostizieren Sicherheitsbehörden massiv steigende Schäden durch mobile Malware, die zunehmend mit KI-gestützten Methoden arbeitet. Im Zentrum der Warnungen stehen vollautomatisierte Angriffe, Deepfakes und neue Schwachstellenketten, die herkömmliche Schulungen überfordern. Gleichzeitig beschleunigen Branchenakteure den Umstieg auf passwortlose Authentifizierung mit Passkeys, während Interpol- und Anbieteraktionen die kriminelle Infrastruktur treffen. […]
Windows-11-Kritik: MiniPlasma ermöglicht womöglich Vollzugriff trotz angeblichem Patch
LONDON / LONDON (IT BOLTWISE) – Ein Sicherheitsforscher warnt vor der Schwachstelle „MiniPlasma“ in Windows 11, die weiterhin Zugriff mit erhöhten Rechten ermöglichen könnte. Obwohl Microsoft bereits 2020 einen Patch angekündigt habe, deuten aktuelle Analysen darauf hin, dass das Problem womöglich nie vollständig behoben wurde. Besonders kritisch ist die Aussicht, dass Angreifer so im System […]
 #Sophos
 #AmazonPrime
 #Bestseller

