




1,96 Milliarden Zugangsdaten: So sichern Sie Konten und digitale Nachlässe
BERLIN / LONDON (IT BOLTWISE) – Ein im November 2025 bekannt gewordenes Leck mit 1,96 Milliarden E-Mail-Adressen und 1,3 Milliarden Passwörtern zeigt, wie schnell Angreifer Wiederverwendung von Zugangsdaten ausnutzen. Gleichzeitig steigt der Druck, nicht nur Logins zu härten, sondern auch digitale Nachlässe sauber zu planen. Ein Blick auf Browser-Funktionen wie AutoFill verdeutlicht, wo zusätzliche Angriffsfläche […]
Phishing-Boom mit Deepfake-Tools: MFA wird zunehmend umgangen
BERLIN / LONDON (IT BOLTWISE) – Ermittler warnen vor einem starken Anstieg hochprofessioneller Phishing-Angriffe, bei denen KI-gestützte Täuschung und Deepfake-Elemente eine größere Rolle spielen. Besonders kritisch: Angreifer nutzen eine Phishing-as-a-Service-Plattform, um Multi-Faktor-Authentifizierung bei Microsoft-365-Konten über Device-Code-Logins zu umgehen. Parallel dazu schlagen Sicherheitsteams Alarm wegen einer Oracle E-Business-Suite-Lücke mit sehr hohem CVSS-Score. Für Unternehmen und Bankkunden […]
Azure-CLI-Credential-Spray nutzt ROPC und umgeht Conditional Access
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einem massiven Credential-Spray gegen die Azure-CLI. In einem Zeitraum von 12 bis 26. Juni sollen mehr als 81 Millionen Login-Versuche mindestens 78 Konten in 64 Organisationen kompromittiert haben. Besonders kritisch: Viele Ziele hatten Conditional-Access-Richtlinien aktiv, die jedoch offenbar nicht für den verwendeten OAuth-Flow griffen. Der Angriff […]
FortiBleed: 86.000 gekaperte FortiGate-Firewalls und was Unternehmen jetzt tun müssen
WASHINGTON / LONDON (IT BOLTWISE) – Sicherheitsbehörden warnen vor der groß angelegten Kampagne „FortiBleed“: Angreifer haben laut CISA bereits 86.644 FortiGate-Geräte kompromittiert. Im Fokus stehen vor allem Zugangsdaten und persistenter Zugriff, nicht eine einzelne neue Sicherheitslücke. Die Angriffe basieren auf Credential-Stuffing, Brute-Force und werden offenbar zusätzlich durch KI-gestützte Automatisierung verfeinert. Der Kurs der betroffenen Firma […]
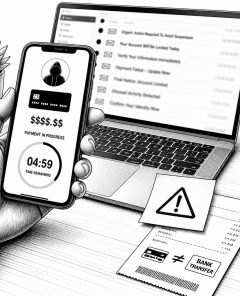
Online-Betrug in Deutschland: 39% betroffen, PayPal-Falle und Phishing-Welle
BIELEFELD / BERLIN / LONDON (IT BOLTWISE) – Die Polizei warnt vor einer besonders tückischen Masche bei Online-Käufen: Betrüger drängen Käufer zur Zahlung über PayPal „Freunde und Familie“, um Käuferschutz auszuschalten. Laut Umfragen sind in Deutschland bereits 39 Prozent der Internetnutzer von Online-Betrug betroffen. Parallel steigen die Hinweise auf massives Phishing, oft mit gefälschten Zahlungsaufforderungen […]
Datenlecks werden teurer: KI treibt Sicherheits- und GRC-Migration in die nächste Phase
LONDON / LONDON (IT BOLTWISE) – Datenlecks kosten Unternehmen inzwischen im Schnitt 10,22 Millionen Euro, während KI die Angriffsfläche beschleunigt. Parallel dazu schieben Anbieter wie FlowForma und ServiceNow GRC- und Lieferanten-Risikoprüfungen in Richtung Automatisierung. Microsoft erweitert zur gleichen Zeit Rechte- und Vertraulichkeitsfunktionen in Browser-Apps, warnt aber auch vor dem Auslaufen von Store-Updates und neuen Installationspfaden. […]
Microsoft 365: 66% der Mandanten ohne ausreichende MFA-Sicherung
ZUG / LONDON (IT BOLTWISE) – Sicherheitsstudien zeigen dramatische Lücken in vielen Microsoft-365-Umgebungen: In 66 Prozent der Mandanten fehlt eine ausreichend konfigurierte Multifaktor-Authentifizierung. Parallel laufen zentrale Secure-Boot-Zertifikate für Windows-Systeme in den kommenden Monaten aus, wodurch die Secure-Boot-Funktion ohne Updates verloren gehen kann. Gleichzeitig bringt Huntress ein neues Managed-Identity-Sicherheitsmodell in die Testphase, während Microsoft und Partner […]
iOS 26.5.2 stoppt 25 Schwachstellen: KI-Phishing wächst rasant
LONDON (IT BOLTWISE) – Apple rollt seit Ende Juni iOS 26.5.2, iPadOS 26.5.2 und macOS Tahoe 26.5.2 aus und schließt dabei über 25 Sicherheitslücken. Der Konzern reagiert damit auf die Beschleunigung von KI-gestützten Angriffen, bei denen sich aus der Entdeckung einer Schwachstelle deutlich schneller funktionsfähige Exploits ableiten lassen. Gleichzeitig warnen Sicherheitsexperten, dass Social Engineering mit […]
Phishing-as-a-Service Kali365: OAuth-Token statt Passwörter umgehen MFA
BERMUDA / ÖSTERREICH / LONDON (IT BOLTWISE) – Während Phishing bisher vor allem auf gestohlene Passwörter zielte, setzen neue Angreifer mit „Kali365“ gezielt auf OAuth-Tokens, um Multi-Faktor-Authentifizierung (MFA) zu umgehen. Betroffen sind laut FBI und CISA insbesondere Microsoft-365-Konten. Parallel verschärfen Messenger-Anbieter wie WhatsApp mit neuen Benutzernamen-Strukturen die Lage für Social-Engineering-Angriffe. Der Beitrag ordnet ein, wie […]
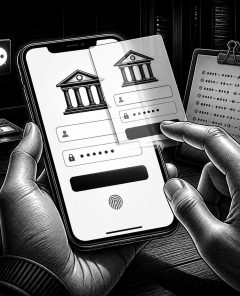
Rokarolla-Trojaner: 217 Banking- und Krypto-Apps im Visier
LONDON (IT BOLTWISE) – Rokarolla tarnt sich als beliebte Android-Apps und fälscht Banking- sowie Krypto-Anmeldeseiten, um Zugangsdaten und PIN-Codes abzugreifen. Der Trojaner kombiniert Overlay-Phishing mit Keylogging, Screenshot-Erstellung und dem Abfangen von SMS-Codes, wodurch sogar die Multi-Faktor-Authentifizierung umgangen werden kann. Parallel dazu schließt Google im Juni-Sicherheitsupdate 124 Schwachstellen und adressiert eine bereits aktiv ausgenutzte Lücke im […]
Sommerurlaub: Phishing und MFA-Bypass treffen Microsoft-365-Nutzer
LONDON (IT BOLTWISE) – Im Sommer häufen sich Phishing-Angriffe mit Reisebezug, und Experten warnen vor neuen Wegen, MFA bei Cloud-Konten auszuhebeln. Besonders kritisch ist ein Missbrauch des Device-Code-Login-Prozesses, bei dem Angreifer OAuth-Tokens abgreifen. Betroffene sollen unerwartete Codes konsequent ignorieren, Kontenaktivitäten prüfen und in Mobilgeräten sowie beim Zugang zu Unterkünften zusätzliche Schutzmaßnahmen umsetzen. Der Beitrag ordnet […]
Kali365: Phishing-as-a-Service umgeht MFA in Microsoft 365
SINGAPUR / LONDON (IT BOLTWISE) – Die Ermittler warnen vor Kali365, einer Phishing-as-a-Service-Plattform, die gezielt MFA-Abläufe in Microsoft 365 unterläuft. Angreifer verleiten Nutzer dazu, Codes auf einer scheinbar legitimen Microsoft-Seite einzugeben und geben so OAuth-Tokens preis. Für Unternehmen wird damit klar: Der Schutz lässt sich nicht mehr nur am Netzwerk-Perimeter festzurren, sondern muss entlang der […]
Bluekit: Browser-in-the-Middle-Phishing umgeht Sicherheitschecks
LONDON (IT BOLTWISE) – Bluekit ist nach Berichten von Sicherheitsforschern als voll funktionsfähige Phishing-as-a-Service-Plattform im großen Stil aktiv geworden. Die Plattform nutzt eine Browser-in-the-Middle-Technik (BitM), um echte Login-Seiten in einem von Angreifern kontrollierten Browser-Kontext auszuliefern. Dadurch reagieren moderne Erkennungssysteme oft zu spät, weil die Sitzungs- und Browsermerkmale konsistent bleiben. Unternehmen müssen Phishing-Schutz daher stärker an […]
KI-Phishing trifft 45 Prozent: Spear-Angriffe wachsen und Behörden schärfen Regeln
LONDON (IT BOLTWISE) – Laut einer Erhebung von März 2026 wurden im vergangenen Jahr 45 Prozent der Internetnutzer tatsächlich zu Opfern von Betrugsversuchen, häufig getrieben durch KI-gestütztes Phishing. Besonders Spear-Phishing treibt Datenlecks voran, während KI-generierte Köder Klickraten von bis zu 54 Prozent erreichen. Gleichzeitig steigen die finanziellen Schäden durch Business Email Compromise, und die sogenannte […]
NCSC empfiehlt Passkeys statt Passwörter: weniger Phishing, neue MFA-Regeln
LONDON / LONDON (IT BOLTWISE) – Das britische NCSC stuft Passkeys als deutlich robustere Alternative zu klassischen Passwörtern ein. Die Behörde begründet das mit Public-Key-Kryptografie, die Phishing-Angriffe weitgehend aushebelt. Gleichzeitig kündigen kommende Cyber-Essentials-Plus-Vorgaben ab 2026 eine stärkere MFA-Pflicht für Cloud-Nutzer an. Für Unternehmen heißt das: Identitäts- und Zugriffsmanagement muss mittelfristig passkeyfähig werden, sonst drohen Compliance- […]
Baloise Cyber-Versicherung: Modularer Schutz für KMU gegen digitale Risiken
BASEL / LONDON (IT BOLTWISE) – Baloise bringt eine Cyber-Versicherung auf den Markt, die sich gezielt an kleine und mittlere Unternehmen richtet. Im Fokus stehen nicht nur Schäden durch Hackerangriffe und Datenverlust, sondern auch Forensik-Unterstützung, Krisenkommunikation und die Wiederherstellung von IT-Systemen. Entscheidend ist der modulare Baukasten, mit dem Tarife nach Risiko, Selbstbehalt und Zusatzbausteinen flexibel […]
Microsoft Edge for Business: On-Device-KI gegen Scareware und Shadow AI
REDMOND / LONDON (IT BOLTWISE) – Microsoft bringt mit Updates vom 29. Juni 2026 neue Schutzmechanismen in „Edge for Business“. Das Herzstück ist eine On-Device-KI, die Scareware-ähnliche Warnfenster per Computer Vision in Echtzeit erkennt – ohne Cloud-Abfluss. Gleichzeitig verzahnt Microsoft den Browser stärker mit Microsoft Defender, Microsoft Purview und Microsoft Entra und baut Data-Loss-Prevention-Richtlinien für […]
Microsoft 365 auf 64 Bit: Mehr Speicher, bessere Sicherheit für Unternehmen
LONDON (IT BOLTWISE) – Microsoft 365 und Office laufen für die meisten Unternehmen bereits standardmäßig auf 64-Bit-Systemen. Der Wechsel verschafft vor allem mehr nutzbaren Arbeitsspeicher und verbessert die Robustheit sicherheitsrelevanter Komponenten. Gleichzeitig trifft die Architekturentscheidung auf einen Markt, der sich rasant in Richtung Cloud verschiebt und höhere Sicherheitsanforderungen wie MFA mitbringt. Der Beitrag zeigt, wann […]
Microsoft schließt Excel- und Exchange-Lücken, warnt aber vor Word-Zero-Click
LONDON (IT BOLTWISE) – Microsoft verteilt dringend nötige Sicherheitsupdates für Excel und Exchange und adressiert dabei mehrere Remote-Code-Lücken. Gleichzeitig melden Sicherheitsteams eine bereits aktive Zero-Click-Schwachstelle in Microsoft Word, die allein durch die Vorschau einer manipulierten Datei ausgelöst werden kann. Ergänzend werden riskante Edge-Erweiterungen aus dem Store entfernt und Warnungen vor MFA-Bypass-Kampagnen laut FBI/CISA eingeordnet. Für […]
FBI warnt vor Kali365: Phishing-as-a-Service zielt auf Microsoft 365
LONDON (IT BOLTWISE) – Die FBI-Warnung zu Kali365 zeigt, wie Betrüger Künstliche Intelligenz nutzen, um Nutzer von Microsoft 365 per Device-Code-Phishing auszumanövrieren. Entscheidend ist der Trick ohne Passwortdiebstahl: Ein Opfer genehmigt unwissentlich den Zugriff auf dem Angreifer-Device. Selbst aktiviertes MFA kann daran scheitern, wenn es um die Freigabe von Prompt- oder Device-Code-Anfragen geht. Für Unternehmen […]
NISG 2026 ab Oktober: Lieferketten-Security unter KI-Druck
BERLIN / LONDON (IT BOLTWISE) – Ab Oktober verschärft das NISG 2026 die Pflichten zur Informationssicherheit, erstmals mit konkretem Druck auf Lieferketten. Branchenberichte verweisen zugleich auf eine Trendwende: KI-gestützte Angriffe, insbesondere über Phishing und Social Engineering, gewinnen weiter an Tempo. Unternehmen setzen deshalb zunehmend auf MFA, bessere Backup-Strategien und kontinuierliche Identitätsschutz-Workflows. Der Beitrag zeigt, wo […]
KDDI, Nissan und Messenger-Phishing: Warum MFA und Passkeys jetzt Pflicht sind
TOKYO / LONDON (IT BOLTWISE) – KDDI meldet einen Vorfall, bei dem potenziell 14,22 Millionen Kundenkonten betroffen sind: Eine Drittanbieter-Komponente öffnete das interne E-Mail-System. Parallel geraten Unternehmens- und Bildungsdaten in die Schlagzeilen, während russische Akteure mit Phishing- und „Browser-in-the-Middle“-Techniken Angriffe verfeinern. Die Konsequenz für Unternehmen und Nutzer ist klar: Ein starkes Passwort allein reicht nicht […]
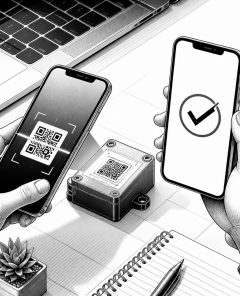
Android 17 & iOS 26.6: Neue Systemintegritätschecks, mehr Mobil-Sicherheit
LONDON (IT BOLTWISE) – Google führt in Android 17 eine Systemintegritätsprüfung per QR-Code ein, die die Authentizität des Betriebssystems gegen Manipulationen verifizieren soll. Apple rüstet parallel iOS 26.6 mit einem Sandbox-Framework für Maps und einem groß skalierbaren Alarmsystem aus. In Großbritannien erhöht der Gesetzgeber den Druck durch Meldepflichten und Resilienz-Fonds, während neue Phishing- und Trojaner-Varianten […]
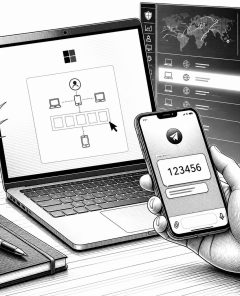
Kali365 kapert Microsoft-Konten über Gerätecode-Login
LONDON (IT BOLTWISE) – Kriminelle nutzen seit April 2026 einen Gerätecode-Login von Microsoft 365, um MFA-geschützte Konten dennoch zu übernehmen. Die Phishing-Plattform Kali365 sammelt dafür OAuth-Token und öffnet so Zugriff auf Outlook, Teams und OneDrive. Sicherheitsforscher ordnen das als Missbrauch eines legitimen Authentifizierungswegs ein – und verknüpfen es mit weiterem Phishing-as-a-Service wie Bluekit. Für Unternehmen […]
 #Sophos
 #AmazonPrime
 #Bestseller

