




GrapheneOS setzt Pixel 11 aus: Arm Memory Tagging fehlt
LONDON (IT BOLTWISE) – GrapheneOS hat für die Pixel-11-Serie vorerst keine Unterstützung vorgesehen, weil eine zentrale Sicherheitsfunktion fehlt. Nach einer Woche Analyse stellten die Entwickler fest, dass Arm Memory Tagging (MTE) nicht verfügbar ist. Die Funktion ordnet Speicherblöcken Tags zu und vergleicht sie bei Zugriffen, um Memory-Fehler wie Buffer Overflows besser zu begrenzen. Stattdessen empfehlen […]
Android 17 bringt ECH: SNI im TLS-Handshake verschlüsselt und Netzschutz verschärft
LONDON (IT BOLTWISE) – Mit Android 17 integriert Google das Sicherheitsprotokoll Encrypted Client Hello (ECH) erstmals systemweit in ein mobiles Betriebssystem. Dabei wird die Server Name Indication (SNI) im TLS-Handshake verschlüsselt, sodass Netzbetreiber nicht mehr direkt sehen, welche Domains Nutzer ansteuern. ECH läuft für kompatible Anwendungen standardmäßig, setzt aber auch Unterstützung durch die Zielserver sowie […]
Pixel 11: GrapheneOS warnt wegen fehlender MTE-Sicherheitsfunktion
LONDON (IT BOLTWISE) – GrapheneOS warnt vor dem Kauf der Pixel-11-Serie von Google. Der Grund ist die Entscheidung, die Unterstützung für die Memory Tagging Extension (MTE) einzustellen. Ohne diese Hardware-Funktion sehen die Entwickler einen vollständigen Port ihres Systems auf die neue Generation als nicht abgeschlossen. Als Alternative nennen sie Pixel 8 bis Pixel 10 und […]
GrapheneOS kommt auf Motorola Razr Fold & Razr Ultra sowie Pixel 11 – mit Blick auf MTE und Secure Element
LONDON (IT BOLTWISE) – GrapheneOS erweitert seine Gerätebasis: Eine Motorola-Sparte bekommt die datenschutzorientierte Android-Variante bereits im nächsten Jahr. Neben einem klassischen Smartphone sollen künftig auch der Razr Fold und Razr Ultra (Flip-Formfaktor) unterstützt werden. Für 11.-Gen-Pixel ist ebenfalls Support vorgesehen, nachdem bereits frühere Pixel-Fold-Modelle abgedeckt sind. Entscheidend ist dabei, dass es langfristig um Funktionen wie […]
Öffentliches macOS-Kernel-Exploit-Update: M5-MIE fällt bei lokaler Root-Schwachstelle
CUPERTINO / LONDON (IT BOLTWISE) – Forschende melden erstmals einen öffentlichkeitsnahen macOS-Kernel-Exploit auf Apples M5-Plattform. Der Angriff zeigt, dass sich eine lokale Memory-Corruption-Kette zu einer vollständigen Root-Shell führen lässt, obwohl Apples Hardware-Schutzschicht „Memory Integrity Enforcement“ aktiv ist. Der Zeitplan ist dabei bemerkenswert: Aus zwei bekannten Bug-Klassen wurden innerhalb von fünf Tagen eine funktionierende Ausnutzungskette. Entscheidend […]
Sicherere Smartphone-Settings gegen Spyware: Lockdown, Advanced Protection und Strict Account
LONDON (IT BOLTWISE) – Zielgerichtete Spyware trifft immer häufiger Journalistinnen, Menschenrechtsverteidiger und politische Dissidenten – teils sogar per Zero-Click-Angriffen. Apple, Google und Meta sowie WhatsApp haben daher optionale Schutzfunktionen ausgebaut, die Angriffsflächen spürbar reduzieren. Der Beitrag erklärt, welche Features es gibt, wie sie aktiviert werden und welche Trade-offs Unternehmen bei der Sicherheitsstrategie berücksichtigen sollten. Zielgerichtete […]
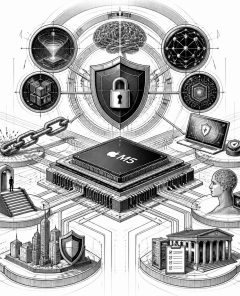
M5-Schutz MIE unter Druck: KI-gestützter Exploit bringt Kernel-Root auf macOS
CUPERTINO / LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, dass Apples Memory Integrity Enforcement (MIE) auf dem M5-Stack mit KI-Unterstützung umgehen lässt und lokale Angreifer bis zur Root-Shell kommen. Apple hat den Bericht bestätigt und arbeitet an einem Patch für macOS, während die Branche die Tragfähigkeit moderner Hardware-Schutzmechanismen neu bewertet. Im Mittelpunkt steht eine Angriffskette, die […]
 #Sophos
 #AmazonPrime
 #Bestseller

