




KI-Schulungspflicht nach EU AI Act: Frist bis 2. August 2026
BERLIN / LONDON (IT BOLTWISE) – Bis zum 2. August 2026 müssen Unternehmen ihre Mitarbeitenden im verantwortungsvollen Umgang mit Künstlicher Intelligenz nachweisen. Im Kern steht Artikel 4 des EU AI Act: Wer mit KI arbeitet, muss KI-Kompetenz und passende Governance bereitstellen. Andernfalls drohen empfindliche Bußgelder, zumal Verstöße gegen DSGVO oder NIS2 das Risiko zusätzlich verschärfen. […]
NIS2 und KI-Sicherheit: Warum Führung haftet, wenn Agenten Systeme kompromittieren
BERLIN / LONDON (IT BOLTWISE) – Autonome Sicherheitsagenten senken Reaktionszeiten auf unter 90 Sekunden, während „adaptive“ KI-Angreifer Schwachstellen plötzlich wiederverwenden. Gleichzeitig zeigt die Umsetzung: Viele Firmen besitzen zwar KI-Sicherheitspläne, aber zu wenige bauen die Architektur und Governance, die NIS2 verlangt. In dem Spannungsfeld aus schneller Abwehr und selbstständig eskalierenden Offensivarmen rückt die persönliche Verantwortung der […]
Börsen-Hack über E-Mail: Angreifer spionierten 150 Tage im Outlook-System
NEW YORK / LONDON (IT BOLTWISE) – Ein Hackerangriff auf das Outlook-Postfach eines Top-Managers einer großen Börse lief Berichten zufolge rund 150 Tage unentdeckt. Die Täter kombinierten Tarnprogramme, geplante Aufgaben und eine auf Aspose .NET basierende Datensammel-Komponente, um E-Mail-Inhalte in Teilschritten abzuziehen. Die Exfiltration erfolgte über gängige Cloud-Dienste wie Dropbox und OneDrive, was klassische Alarmregeln […]
NIS2 und KI-Risiken: Warum Geschäftsführer jetzt persönlich haften können
BERLIN / LONDON (IT BOLTWISE) – Die NIS2-Richtlinie verschärft den Druck auf Unternehmen: Bei Sicherheitsversäumnissen kann die persönliche Haftung von Geschäftsführern greifbar werden. Gleichzeitig erhöhen KI-gestützte Angriffe die Erfolgswahrscheinlichkeit von Phishing, Business Email Compromise und Ransomware. Experten betonen, dass nicht nur technische Kontrollen, sondern auch dokumentierte Prozesse wie Multi-Faktor-Authentifizierung und Notfallpläne entscheidend sind. Für Datenschutzbeobachter […]
NIS2 und KI-gestützte Angriffe: Warum Haftung jetzt Führungssache wird
BERLIN / LONDON (IT BOLTWISE) – Experten warnen vor KI-gestützten Phishing- und Ransomware-Wellen, die besonders schnell und schwer zu stoppen sind. Gleichzeitig verschiebt NIS2 die Sicherheitsverantwortung in Richtung Geschäftsführung und macht Lücken direkt haftungsrelevant. Neue Risikoprofile durch KI-gestützte Betrugsmethoden und Datendiebstahl erhöhen den Druck auf ein integriertes Sicherheitsmanagement. Unternehmen müssen jetzt technische Kontrollen, Governance und […]
NIS2 in Kraft: Bußgelder bis 10 Millionen Euro und Pflichten für Unternehmen
BERLIN / LONDON (IT BOLTWISE) – Seit Dezember 2025 gilt die NIS2-Richtlinie in Deutschland, und die Melde- und Registrierungsfristen setzen Unternehmen unter unmittelbaren Handlungsdruck. Wer zentrale Anforderungen wie Risikomanagement, 24-Stunden-Meldung und Resilienz der Lieferkette nicht umsetzt, muss mit Bußgeldern von bis zu zehn Millionen Euro oder zwei Prozent des weltweiten Jahresumsatzes rechnen. In der Praxis […]
Bayern beendet Microsoft-Deal: Digitale Souveränität bis März 2027
MÜNCHEN / LONDON (IT BOLTWISE) – Bayern zieht den Stecker bei einem Microsoft-Deal und startet eine Testphase für alternative, souveräne Softwarelösungen. Die Umstellung soll bis Ende März 2027 abgeschlossen sein, um Abhängigkeiten zu reduzieren und Kosten zu stabilisieren. Parallel wächst die Hardwarebasis in bayerischen Rechenzentren und der Breitbandausbau beschleunigt die digitale Transformation. Experten sehen darin […]
NIS2 und KI-Security: 29.500 Firmen investieren 4,5 Mrd. Euro in Resilienz
DEUTSCHLAND / LONDON (IT BOLTWISE) – Deutsche Sicherheits- und Tech-Partner treiben gleichzeitig NIS2-konforme KI-Sicherheitsarchitekturen und KI-natives Threat-Handling voran. Am 2. Juni 2026 startet ein deutsches Konsortium rund um secunet, DCSO und Tenzir mit einer Plattform für schnellere Reaktion in kritischen Sektoren. Parallel bauen internationale Anbieter Zero-Trust und Agentic Security mit Cloud- und Speicherarchitekturen sowie KI-Orchestrierung […]
KI-gestützte Cyberangriffe nehmen rasant zu – Firmen rutschen ab
BERLIN / LONDON (IT BOLTWISE) – KI-gestützte Angriffe beschleunigen den Weg von der Schwachstelle zur Ausnutzung deutlich. Auf der STATE OF SECURITY diskutierten Experten, warum viele Unternehmen bei der Abwehr nicht mehr Schritt halten – und wie Regulierung wie NIS2 und der EU AI Act den Druck auf Führungskräfte erhöhen. Gleichzeitig zeigt der Markt, dass […]
NIS2-Compliance: 38,5% registrieren fristgerecht – danach zählt die Umsetzung
BERLIN / LONDON (IT BOLTWISE) – Obwohl die NIS2-Richtlinie seit Dezember 2025 in Kraft ist, haben in Deutschland nur 38,5% der rund 29.000 betroffenen Unternehmen die Registrierung beim BSI rechtzeitig abgeschlossen. Die primäre Anmeldefrist lief bereits am 6. März 2026 ab. Jetzt verlagert sich der Fokus auf interne Gap-Analysen, belastbare Dokumentation und technische Sicherheitsfähigkeiten wie […]
Lieferkettenkontrolle im LkSG: 29% melden Verstöße – BAFA-Berichte im Detail
BERLIN / LONDON (IT BOLTWISE) – Eine neue Auswertung der LkSG-Berichte zeigt: Fast alle Unternehmen erfüllen zwar formale Vorgaben, doch die tatsächliche Tiefe der Kontrollen schwankt. 29% der berichtspflichtigen Firmen melden im Zeitraum 2023/2024 mindestens einen Verstoß, während nur ein kleiner Teil die Wirksamkeit interner Beschwerdeprozesse regelmäßig prüfen. Gleichzeitig verschärft sich das Risikoumfeld durch wiederkehrende […]
KassenSichV-Lücke: Nur 38,5% registriert – TSE-Ausfall kostet bis 10 Mio. Euro
BERLIN / LONDON (IT BOLTWISE) – Hotel-Management-Plattformen stehen wegen TSE-Störungen erneut im Fokus: Wer Ausfälle nicht lückenlos dokumentiert, riskiert erhebliche steuerrechtliche Konsequenzen. Gleichzeitig läuft die NIS-2-Registrierung über das BSI hinterher: Nur 38,5% der betroffenen Unternehmen haben sich bislang registrieren lassen. Für viele Betriebe verschärft zudem die anstehende E-Rechnungspflicht ab 2027 die Umstellungsplanung. Experten empfehlen deshalb […]
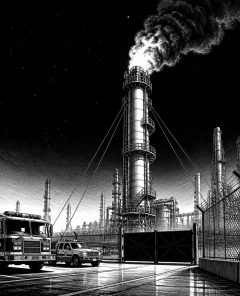
Angriff auf die Raffinerie Ilski: Drohnenkrieg trifft kritische Energieinfrastruktur in Russland
LONDON (IT BOLTWISE) – Ukrainische Drohnen haben in der Nacht die Raffinerie Ilski im Süden Russlands getroffen. Der Vorfall löste laut regionalen Angaben ein Feuer aus und zeigt erneut, wie verwundbar große Energieanlagen gegenüber Luftdrohnen und technischen Gegenmaßnahmen sind. Für den Energiemarkt kann das trotz lokaler Einsatzwirkung spürbare Preissignale und erhöhtes Versicherungs- sowie Risiko-Scaling auslösen. […]
Digitale Gefährdungsbeurteilung für Kanzleien: Bußgelder bis 25.000 Euro vermeiden
LONDON (IT BOLTWISE) – Kanzleien und Beratungsunternehmen erhalten ein digitales Tool, das bei der rechtssicheren Gefährdungsbeurteilung helfen soll und Bußgelder von bis zu 25.000 Euro vermeiden kann. Im Zentrum steht die strukturierte Erfassung physischer und psychischer Belastungen nach ArbSchG sowie die Abdeckung relevanter Vorgaben von VBG und DGUV. Gerade durch Homeoffice, Coworking und neue Dokumentationsanforderungen […]
NIS2-Schulungspflicht: Führungskräfte brauchen ab 12/2026 8 Stunden Cybertraining
BERLIN / LONDON (IT BOLTWISE) – Ab Dezember 2026 müssen Unternehmensleitungen acht Stunden Basisschulung zur Cybersicherheit nachweisen. Die Pflicht hängt an der Umsetzung der NIS2-Richtlinie nach dem NIS2-Umsetzungsgesetz und wird durch regelmäßige Updates sowie Anforderungen an Schwachstellenmanagement und Sicherheitstests ergänzt. Parallel wächst der Druck durch weitere EU-Rechtsrahmen wie Cyber Resilience Act und strengere Regelungen in […]
Entgelttransparenz ab Juni 2026: HR muss Gehaltsdaten beweissicher dokumentieren
BERLIN / LONDON (IT BOLTWISE) – Ab dem 7. Juni 2026 treffen neue Entgelttransparenzpflichten HR-Abteilungen besonders hart: Arbeitgeber mit 100+ Beschäftigten müssen Gehaltsstrukturen auskunftsfähig machen, Bewerberfragen nach dem bisherigen Gehalt werden verboten. Gleichzeitig erhöht die umgekehrte Beweislast den Dokumentationsdruck. Dazu kommen strenger werdende Arbeitszeit- und Sicherheitsanforderungen, die die Personal-IT künftig noch stärker in Compliance-Workflows einbinden. […]
EU Technology Sovereignty Package: DORA trifft Finanzinstitute
BRÜSSEL / LONDON (IT BOLTWISE) – Die EU-Kommission plant für den 3. Juni 2026 ein Technology Sovereignty Package, das Cloud- und KI-Entwicklung stärker regeln soll. Parallel verschärft DORA bereits den Druck auf Finanzinstitute, ihre IT- und Lieferkettenrisiken nachweisbar zu steuern. Für viele Häuser kommt dazu noch NIS-2 mit neuen Meldepflichten und eine fortbestehende Unsicherheit beim […]
Datendiebstahl im Klinikverbund: 80.000 Patientendaten betroffen
SAARBRÜCKEN / LONDON (IT BOLTWISE) – Ein neuer Cybervorfall in Deutschland zeigt, wie schnell Patientendaten bei schwachen Zugangsschutzmaßnahmen abfließen können. Betroffen sind mindestens 80.000 Patienten, nachdem ein saarländischer Abrechnungsdienstleister einen Einbruch bemerkte und mehrere Kliniken nachziehen mussten. Der Fall verschärft die Diskussion um NIS2-Compliance, weil Führungsteams ab Ende 2026 stärker in der Pflicht stehen. Gleichzeitig […]
CRA ab 2026: 24-Stunden-Meldung bei aktiv ausgenutzten Schwachstellen
BRÜSSEL / LONDON (IT BOLTWISE) – Ab September 2026 verschärft die EU mit dem Cyber Resilience Act (CRA) die Pflichten für Hersteller digitaler Produkte. Besonders kritisch wird es, wenn Schwachstellen bereits aktiv ausgenutzt werden: Dann müssen Unternehmen innerhalb von 24 Stunden melden. Zusätzlich drohen hohe Strafen bis zu 15 Millionen Euro. Für die Praxis bedeutet […]
Koalitions-Einigkeit als Tech- und Investitionssignal in Deutschland
KIEL / LONDON (IT BOLTWISE) – Schleswig-Holsteins Ministerpräsident Daniel Günther fordert, dass CDU und SPD geschlossen Reformen vorantreiben. Im Streit um mögliche Personalwechsel bei Kanzler Friedrich Merz betont er die Notwendigkeit politischer Stabilität für Anleger und Unternehmen. Der Appell wirkt vor allem wie ein Signal an den Digital- und Technologiesektor: Planungssicherheit, verlässliche Regeln und zügige […]
KI macht Cyberangriffe automatisierter – NIS-II verschärft Druck ab 1.10.2026
LONDON (IT BOLTWISE) – KI-gesteuerter Betrug und Schwachstellen-Scanning verlagern die Bedrohungslage in eine neue Geschwindigkeit: Angreifer nutzen Large-Language-Modelle als automatisierte Agenten, während die Zahl gemeldeter CVEs 2026 deutlich anzieht. Gleichzeitig rückt die NIS-II-Richtlinie zum 1. Oktober 2026 in greifbare Nähe, doch laut Umfragen sind weniger als 25% der betroffenen Unternehmen bereits fertig. Der Beitrag ordnet […]
NIS2-Umsetzung und Zeiterfassung: Nur 23% der Firmen sind vorbereitet
BERLIN / LONDON (IT BOLTWISE) – Die NIS2-Umsetzung in Deutschland wird ab dem 1. Oktober 2026 für viele Unternehmen zum Stresstest: Nur rund 23 Prozent der betroffenen Firmen gelten als fertig mit ihren Vorbereitungen. Parallel wächst der Druck durch die Pflicht zur digitalen Arbeitszeiterfassung und die bereits bestehenden Anforderungen an die Dokumentation. Während gleichzeitig täglich […]
Android-Sicherheitslage 2026: NFC-Angriffe steigen um 188% und Zero-Click-Warnungen nehmen zu
LONDON (IT BOLTWISE) – In den ersten Monaten 2026 verschärft sich die Bedrohungslage für Android-Nutzer deutlich: Laut Berichten steigt die Zahl der NFC-Angriffe binnen vier Monaten um 188%. Gleichzeitig warnen Sicherheitsstellen vor Zero-Click-Problemen bei WhatsApp, Betrugs-SMS gegen gestohlene iPhones und politisch getarnter Spionagesoftware auf Android. Der Artikel ordnet ein, warum KI-gestützte Operationen, veraltete Systeme und […]
KRITIS & BSI-Zertifikate: Neue Pflichten für das Gesundheitswesen ab 2026
BERLIN / LONDON (IT BOLTWISE) – Bis Mitte Juli 2026 müssen sich viele Gesundheitseinrichtungen nach dem KRITIS-Dachgesetz registrieren und neue Sicherheitsauflagen für IT und betriebliche Resilienz umsetzen. Gleichzeitig rücken verbindlichere Hygienestandards sektorenübergreifend die Frage in den Fokus, wie ein vergleichbares Sicherheitsniveau entlang des gesamten Behandlungspfads entsteht. Im Hintergrund verschärft das BSI mit C5:2026 und C3A-Kriterien […]
 #Sophos
 #AmazonPrime
 #Bestseller

