




Vergabebeschleunigung in der Bauwirtschaft: Neue Regeln und KI-Risiken ab Juli 2026
BERLIN / LONDON (IT BOLTWISE) – Seit dem 1. Juli 2026 sollen öffentliche Bauvergaben schneller und digitaler ablaufen: Direktaufträge bis 50.000 Euro, weniger Bürokratie durch Eigenerklärungen und mehr Flexibilität bei der Ausschreibung. Gleichzeitig steigt der Druck, Nachunternehmer sauber zu integrieren und Tätigkeiten lückenlos nachweisbar zu dokumentieren. Die Verschärfung betrifft nicht nur Vergabeprozesse, sondern auch Cybersicherheit […]
Digitaler Souveränitätsplan und Microsoft-Rechenzentren: Deutschland baut KI-Infrastruktur um
BERLIN / LONDON (IT BOLTWISE) – Die Bundesregierung startet mit 37 strategischen Maßnahmen den nächsten Schritt Richtung digitaler Souveränität – parallel treibt Microsoft den Bau zusätzlicher KI-Rechenzentren im Rheinischen Revier voran. Während ein neuer „Deutschland-Stack“ Infrastruktur und interoperable Open-Source-Modelle verbinden soll, stellt sich für Unternehmen vor allem eine Frage: Wie lassen sich KI-Workloads mit Kontrolle […]
BSI startet kostenlose NIS2-Seminare: So gelingt die Umsetzung in der Praxis
BERLIN / LONDON (IT BOLTWISE) – Das BSI bietet am 8. und 16. Juli kostenlose Online-Seminare zur praktischen NIS2-Umsetzung an. Im Mittelpunkt stehen operative Anforderungen wie Gap-Analysen, Maßnahmenpläne und die verpflichtenden Management-Schulungen. Gleichzeitig rücken Resilienz und neue Aufsichtspflichten in den Fokus, während das Cyberresilienz-Gesetz das BSI als zentrale Marktüberwachungsbehörde stärkt. Für Unternehmen bedeutet das: Compliance […]
NIS-2 zum 31. Juli: OT-Anlagen brauchen jetzt TRBS-Umsetzung
BONN / LONDON (IT BOLTWISE) – Der 31. Juli 2026 wird zur operativen Zäsur: Unternehmen mit Industrieanlagen müssen die NIS-2-Registrierung fristgerecht abschließen und gleichzeitig die TRBS 1115-1 für die OT-Sicherheit konkret umsetzen. Im Fokus stehen Schutzmechanismen für Mess-, Steuer- und Regeltechnik, etwa Netzwerksegmentierung, Zugriffskontrolle und Systemhärtung. Gleichzeitig verschärft die KRITIS-Regulierung den Blick von IT-Schutz hin […]
Yubico tritt der ECSO bei: Passkey-Schutz gegen KI-Phishing nimmt Fahrt auf
STOCKHOLM / LONDON (IT BOLTWISE) – Yubico ist der European Cyber Security Organisation (ECSO) beigetreten und will phishing-resistente Authentifizierungslösungen stärker im EU-Ökosystem verankern. Der Schritt erfolgt, während Berichten zufolge KI-gesteuerte Phishing-Angriffe in Europa zuletzt um mehr als 200 % zugenommen haben. Damit rückt der praktische Einsatz von Passkeys und FIDO-Standards in den Fokus von Forschung, […]
RBC bestätigt Schneider Electric: Cognite-Deal als strategisches „Bolt-on“
TORONTO / LONDON (IT BOLTWISE) – RBC hält an der Einschätzung für Schneider Electric fest und bestätigt „Outperform“ bei einem Kursziel von 290 Euro. Ausschlaggebend ist die geplante Übernahme des Industrial-Software-Anbieters Cognite für rund 3,1 Milliarden US-Dollar. Der Analyst Mark Fielding sieht den Preis nicht als Schnäppchen, ordnet den Deal aber als strategisch sinnvoll ein. […]
Datenlecks werden teurer: KI treibt Sicherheits- und GRC-Migration in die nächste Phase
LONDON / LONDON (IT BOLTWISE) – Datenlecks kosten Unternehmen inzwischen im Schnitt 10,22 Millionen Euro, während KI die Angriffsfläche beschleunigt. Parallel dazu schieben Anbieter wie FlowForma und ServiceNow GRC- und Lieferanten-Risikoprüfungen in Richtung Automatisierung. Microsoft erweitert zur gleichen Zeit Rechte- und Vertraulichkeitsfunktionen in Browser-Apps, warnt aber auch vor dem Auslaufen von Store-Updates und neuen Installationspfaden. […]
Schneider Electric übernimmt Cognite: Industrie-Datenplattform wird in AVEVA integriert
LONDON (IT BOLTWISE) – Schneider Electric hat die Übernahme von Cognite abgeschlossen und will dessen Dateninfrastruktur direkt in sein Industrie-Softwareportfolio, insbesondere AVEVA, integrieren. Damit rückt der französische Konzern laut CEO Olivier Blum näher an die nächste Phase industrieller Intelligenz. Die Zusammenführung soll in den kommenden Quartalen finalisiert werden, bevor Cognite dem Bereich Industrieautomation zugeordnet wird. […]
KI-Agenten als Software-Treiber: Von technischen Schulden zu 46 Milliarden Dollar Markt 2030
BERLIN / LONDON (IT BOLTWISE) – Agentische KI-Systeme rücken in den Fokus, weil sie Software-Migrationen beschleunigen und gleichzeitig neue Sicherheits- und Compliance-Anforderungen verschärfen. Prognosen sehen den Markt für KI-Agenten von 7 Milliarden US-Dollar (2026) auf bis zu 46 Milliarden US-Dollar (2030) wachsen. Im gleichen Zeitraum geraten Organisationen unter Druck, technische Schulden systematisch abzubauen und ihre […]
Siemens Healthineers startet SHIELD für Medizincybersicherheit in Princeton
PRINCETON / LONDON (IT BOLTWISE) – Siemens Healthineers startet mit dem Projekt „SHIELD“ ein ARPA-H-Forschungsvorhaben zur Cybersicherheit für vernetzte Medizingeräte. In der ersten Phase fließen rund 6,9 Millionen US-Dollar, während das Unternehmen parallel messbare KI-Performance bei Bildgebung und Workflows liefert. Der Ansatz zielt auf schnellere Abwehr und geringere Update-Latenzen in Klinikumgebungen. Gleichzeitig bleibt die Aktie […]
Lancashire Cyber Insurance Tower: Mehrschichtschutz für komplexe Angriffe
BERMUDA / LONDON (IT BOLTWISE) – Der Lancashire Cyber Insurance Tower bündelt mehrere Versicherungsschichten zu einem Programm, das besonders große Organisationen gegen schwere Cybervorfälle absichern soll. Statt nur eine Police anzubieten, zeichnet das Unternehmen gezielt obere Layers in umfangreichen Platzierungen mit Maklern und Co-Teilnehmern. Damit lassen sich höhere Gesamtdeckungen erreichen, ohne dass ein einzelner Versicherer […]
EU AI Act ab 2. August: Welche Bußgelder, Pflichten und Übergänge Unternehmen jetzt treffen
BRÜSSEL / LONDON (IT BOLTWISE) – Der EU AI Act startet zum 2. August 2026 mit scharfen Sanktionen: Unternehmen riskieren bis zu 35 Millionen Euro oder 7 Prozent des weltweiten Jahresumsatzes. Gleichzeitig zeigt sich, wie eng KI-Regulierung mit Hinweisgeberschutz, IT-Sicherheit und operativer Resilienz verzahnt ist. Viele Mittelständler bleiben bei internen Meldestellen hinter den Anforderungen zurück, […]
KI-Verordnung: Hochrisiko-Pflichten und Gerichts-Entscheidungen ab August 2026
BERLIN / LONDON (IT BOLTWISE) – Ab August 2026 greifen verschärfte Pflichten für Hochrisiko-KI-Systeme, während Anbieter bereits ab August 2025 mehr Transparenz zu Trainingsdaten liefern müssen. Gleichzeitig liefern zwei EuGH-Entscheidungen neue Leitplanken für Auskunftsanträge und die Frage, ob DSGVO-Verstöße in Gerichtsverfahren automatisch zu einem Verwertungsverbot führen. Auf der operativen Ebene kämpfen Unternehmen zudem weiter mit […]
EU AI Act, NIS2 und DSGVO: Neuer Compliance-Fahrplan für Hochrisiko-KI
BRÜSSEL / DEUTSCHLAND / LONDON (IT BOLTWISE) – Ab August müssen viele Unternehmen ihre KI-Prozesse deutlich härter absichern: Der EU AI Act wird für Hochrisiko-Systeme praktisch wirksam und verlangt Risikomanagement, belastbare Daten-Governance sowie detaillierte technische Dokumentation. Gleichzeitig verschärft NIS2 die Erwartungen an Lieferketten-Sicherheit, sodass Sicherheitsniveau und Verantwortlichkeiten entlang der Wertschöpfung nachweisbar werden. Hinzu kommen neue […]
BKA stoppt Malware-Netzwerk: MFA, Identitäts-Checks und neue EU-Pflichten im Fokus
BERLIN / LONDON (IT BOLTWISE) – Das BKA hat gemeinsam mit Microsoft und Europol in der Operation „Endgame“ mehr als 200 Steuerungs-Server abgeschaltet und über 18.000 infizierte Rechner bereinigt. Gleichzeitig verschärft das BSI die Warnung vor einer Rekordmenge gestohlener Identitäten – mit klarer Empfehlung für Multi-Faktor-Authentifizierung und sichere Zugangswege. Auf der anderen Seite treiben Open-Source-Ökosysteme […]
Cyber Risk Management bei Arthur J. Gallagher: modular, datengestützt und auf mittelständische IT zugeschnitten
LONDON (IT BOLTWISE) – Arthur J. Gallagher & Co. baut seinen Cyber Risk Management Service als modularen Beratungs- und Versicherungsbaukasten aus, der Risikoanalysen mit dem Underwriting von Cyberpolicen verzahnt. Im Mittelpunkt stehen Assessments, Policy-Reviews, Awareness-Trainings und die Abstimmung technischer Kontrollen, damit Deckungslücken bei Ransomware, Datenlecks und Betriebsunterbrechungen sinken. Für mittelständische Unternehmen wird dabei besonders relevant, […]
NISG 2026 und SAP-Patchday: Compliance-Druck trifft kritische Schwachstellen
POTSDAM / LONDON (IT BOLTWISE) – Der Compliance-Zug für kritische Infrastrukturen fährt ab Oktober 2026: Das NISG 2026 verlangt bis zum 1. Oktober nachweisbare Umsetzungen. Gleichzeitig sorgen neue SAP-Security-Hinweise für erhöhte Alarmbereitschaft, darunter kritische Lücken im ABAP-Kern. Experten warnen zudem vor Manipulationsmöglichkeiten bei signierten SAML-Nachrichten und vor einem RFC-basierten Kernel-Absturz ohne vorherige Anmeldung. Für Unternehmen […]
KI im Outsourcing: Governance-Lücken bei Code und die Compliance-Falle
BERLIN / LONDON (IT BOLTWISE) – KI beschleunigt Outsourcing-Projekte bei der Software-Modernisierung deutlich, aber die Governance bleibt oft hinterher. Laut einer GitLab-Studie stammen bereits 40 Prozent des neuen Codes von KI, während 85 Prozent der Anwender bei der Überprüfung von KI-generiertem Code Engpässe spüren. Parallel verschärfen DSGVO, NIS2 und KRITIS sowie arbeitsrechtliche Mitbestimmung in Deutschland […]
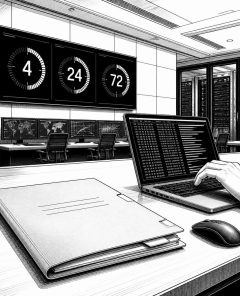
Ransomware-Meldefristen: 4h, 24h, 72h und was Unternehmen jetzt tun müssen
BERLIN / LONDON (IT BOLTWISE) – Ransomware-Angriffe werden 2025 häufiger und treffen laut Lagebilder besonders die Industrie. Für betroffene Unternehmen werden parallele Meldepflichten schnell zur Zeitfalle: DORA verlangt 4 Stunden, NIS2 24 Stunden und die DSGVO 72 Stunden. Entscheidend ist dabei nicht nur die technische Eindämmung, sondern die lückenlose Dokumentation ab Minute 1. Der Beitrag […]
Datenschutz 2026: Wegfall der DSB-Pflicht steht vor neuen EU-Haftungsrisiken
BERLIN / LONDON (IT BOLTWISE) – Die geplante Lockerung der Benennungspflicht für Datenschutzbeauftragte in Deutschland steht im Widerspruch zu strengeren EU-Regeln: Wer 2026 genauer hinsieht, erkennt ein Verschiebespiel von Organisationspflichten hin zu Haftungs- und Nachweisdruck. Gleichzeitig laufen bei Datenpannen und IT- bzw. Cyber-Vorfällen immer engere Meldefristen zusammen. Besonders KI- und vernetzte Informationssysteme erhöhen die Wahrscheinlichkeit, […]
GOP 03100 ab 1. Juli: Hausarztpauschale für chronisch Kranke und neue Versorgungsziele
HAMBURG / POTSDAM / LONDON (IT BOLTWISE) – Ab dem 1. Juli 2026 ersetzt die neue GOP 03100 in Hausarztpraxen mehrere bisherige Abrechnungsziffern und schafft eine altersgestaffelte Versorgungspauschale für chronisch kranke Patienten. Gleichzeitig verstärken Bildungsträger Programme für moderne Ausbildung, darunter Module zu Generationen in der Ausbildung und Angebote zur Deeskalation. Die Digitalisierung rückt zudem in […]
Datenschutz 2026: DSB-Pflicht fällt weg – Haftungsrisiken bleiben hoch
BERLIN / LONDON (IT BOLTWISE) – Zum Jahresende 2026 soll die pauschale Benennungspflicht für Datenschutzbeauftragte nach § 38 BDSG fallen. Gleichzeitig erhöhen EU-Regeln wie AI Act, DORA und NIS2 den Druck auf Unternehmen: Dokumentation, Meldewege und Governance werden strenger. Der zentrale Punkt: Ein Wegfall der DSB-Bestellung entbindet nicht von Datenschutzpflichten, sondern verlagert die Verantwortung in […]
Arbeitsschutz-Reform: Sicherheitsbeauftragte erst ab 50 Beschäftigten
LONDON (IT BOLTWISE) – Der Bundestag senkt die Bürokratie im Arbeitsschutz spürbar: Sicherheitsbeauftragte sind künftig erst ab 50 Beschäftigten Pflicht, während die Ausnahmen für besonders gefährliche Branchen bei 20 bleiben. Gleichzeitig erlaubt die novellierte DGUV Vorschrift 2 ab dem 1. Juli 2026 digitale Beratungsformate per Video – allerdings erst nach einer vorherigen Vor-Ort-Besichtigung. Für Unternehmen […]
Accenture-Aktie unter Druck: Minus fast 50% seit Jahresbeginn
LONDON (IT BOLTWISE) – Die Accenture-Aktie gibt erneut nach und hat seit Jahresbeginn fast 50% an Börsenwert verloren. Frische Analystenabstufungen verweisen auf schwache Wachstumserwartungen und einen verlangsamten Geschäftsausblick für 2026. Um die Stimmung zu stabilisieren, kündigt der Konzern ein massives Aktienrückkaufprogramm an und verstärkt parallel gezielt sein Cybersecurity-Portfolio. Für Unternehmen wird damit besonders relevant, wie […]
 #Sophos
 #AmazonPrime
 #Bestseller

