




IronWorm: Supply-Chain-Angriff stiehlt npm- und KI-API-Schlüssel in Linux-Rootkits
LONDON (IT BOLTWISE) – Eine Supply-Chain-Kampagne namens IronWorm nutzt kompromittierte npm-Pakete, um Entwicklerumgebungen auszulesen und Zugangsdaten abzugreifen. Sicherheitsforscher berichten von manipulierten Commits und einem rustbasierten Linux-Binary, das bereits beim Paket-Setup aktiviert wird. Besonders kritisch sind gestohlene Cloud- und KI-API-Schlüssel sowie Token für npm-Workflows. Parallel bedroht eine zweite Wurmwelle KI-Coding-Tools und Red-Hat-nahe Cloud-Komponenten. Unternehmen, die ihre […]
Miasma-Wurm sperrt GitHub-Repos: Supply-Chain-Angriff trifft 73 Projekte
SEATTLE / LONDON (IT BOLTWISE) – Ein selbstreplizierender Supply-Chain-Wurm hat in mehreren Microsoft-GitHub-Organisationen insgesamt 73 Repositories getroffen und den Zugriff für Nutzer per GitHub deaktivieren lassen. Besonders kritisch ist die erneute Kompromittierung eines PyPI-Pakets im Durable-Task-Umfeld, wodurch auch benachbarte Implementierungen und Monitor-Komponenten verschwanden. Die Kampagne zielt auf Entwickler ab, die betroffene Projekte in KI-Coding-Agents öffnen, […]
Miasma-Wurm deaktiviert 73 Microsoft-GitHub-Repos und zeigt Schwächen im Open-Source-Trust
LONDON (IT BOLTWISE) – Ein selbstreplizierender Miasma-Wurm hat in einer groß angelegten Software-Supply-Chain-Attacke 73 Microsoft-Repositories in mehreren GitHub-Organisationen stillgelegt. Betroffen sind unter anderem Projekte rund um Azure, Azure-Samples sowie Dokumentations- und Beispiel-Stacks, die in der Praxis häufig als Ausgangspunkt für Entwickler-Workflows dienen. Laut Sicherheitsbeobachtern zeigt der Vorfall besonders deutlich, wie Angreifer Vertrauensannahmen im Open-Source-Ökosystem ausnutzen, […]
Android stopft 124 Lücken – inklusive Zero-Day (CVE-2025-48595)
SAN FRANCISCO / LONDON (IT BOLTWISE) – Google meldet mit einem aktuellen Security-Update gleich 124 Schwachstellen für Android, darunter eine Zero-Day-Lücke, die bereits für gezielte Angriffe genutzt wird. Besonders kritisch ist dabei CVE-2025-48595: ein Integer-Overflow im Android Framework, der Berechtigungen lokal ausweiten kann. Während Behörden wie CISA den Bug bereits als aktiv ausgenutzt einstufen, rücken […]
IronWorm und Miasma-Variante: npm-Chain-Errors treffen Dev- und CI-Sicherheit
BERLIN / LONDON (IT BOLTWISE) – In der npm-Ökosystemlandschaft sind erneut umfangreiche Supply-Chain-Angriffe aufgetaucht: IronWorm kombiniert Secret-Stealing mit einem selbstverteilenden Mechanismus über trojanisierte Pakete, während eine Miasma-Variante Bindings über npm-Install-Hooks nutzt und dabei auch CI/CD-Abläufe kompromittiert. Besonders kritisch ist, dass Backdoors in Repositories so abgelegt werden, dass sie beim Öffnen von Projekten in KI-gestützten IDEs […]
Microsoft 365 unter Druck: Kali365-Phishing umgeht MFA per OAuth-Trick
LONDON (IT BOLTWISE) – Eine neue Phishing-as-a-Service-Welle zielt auf Microsoft 365: Angreifer nutzen den OAuth-Geräteautorisierungsablauf, um MFA auszuhebeln und dann dauerhaft Zugriff auf Teams, Outlook und OneDrive zu erhalten. Parallel dazu zeigen Teams- und Android-Sicherheitsvorfälle, wie schnell Angriffsflächen in Cloud- und Office-Ökosystemen wachsen. Für Unternehmen bedeutet das: Identitäts- und Geräteschutz müssen jetzt enger verzahnt werden, […]
macOS-Malware FlutterBridge tarnt sich als Podcast-App und klaut Browserdaten
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der macOS-Kampagne „Operation FlutterBridge“: Die FlutterShell-Backdoor tarnt sich als legitime Podcast- und PDF-Apps, um über manipulierte Anzeigen und Browserzugriffe sensible Daten abzugreifen. Besonders kritisch ist, dass die schädlichen Komponenten nicht nur signiert, sondern auch notarisiert sind und damit Sicherheitsprüfungen gezielt aushebeln. Parallel zeigt der Blick auf […]
Red Hat-Lieferkettenleck: Infostealer kapern npm-Pakete und zielen auf Entwickler
LONDON (IT BOLTWISE) – Red Hat meldet einen gravierenden Lieferkettenvorfall: Angreifer schleusen Schadcode in npm-Pakete der redhat-cloud-services-Reihe ein, nachdem sie zuvor Entwicklerkonten kompromittiert hatten. Der Fall macht sichtbar, wie eng Künstliche Intelligenz-fähige Produktivumgebungen, Open-Source-Ökosysteme und Identitätsmanagement mittlerweile miteinander verflochten sind. Gleichzeitig zeigt die Breite weiterer Kampagnen, dass Infostealer nicht nur Endgeräte treffen, sondern vor allem […]
Microsoft warnt vor zwei kompromittierten npm-Paketen mit Krypto-Wallet-Diebstahl
LONDON (IT BOLTWISE) – Microsoft hat zwei schädliche npm-Pakete identifiziert, die über einen Remote-Access-Trojaner Kryptowährungen und Entwickler-Zugangsdaten auslesen. Die Angreifer tarnen den Datenabfluss als KI-Entwicklungsverkehr und nutzen dafür sogar Repositories auf einer populären KI-Plattform. Parallel wurde Red Hats Cloud-Ökosystem kurz zuvor durch manipulierte Pakete und eine kompromittierte GitHub-Workflow-Pipeline belastet. Für Unternehmen bedeutet das: Sicherheitsprüfungen in […]
npm-Angriffswelle: Manipulierte Red-Hat-Pakete stehlen Tokens über CI
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine koordinierte Angriffswelle gegen npm-Pakete im Umfeld von Red Hat Cloud-Services. Dabei manipulierten Angreifer mindestens 31 Pakete, ließen bösartigen Code in CI-Workflows aktiv werden und stahlen Umgebungsvariablen sowie npm-Token. Parallel wurde eine Android-Variante entdeckt, die Authentifizierungs- und teils nicht ablaufende Refresh-Token exfiltriert. Der Vorfall zeigt, wie eng Supply-Chain-Risiken, KI-gestützter […]
Miasma Supply-Chain-Angriff manipuliert npm-Pakete bei Red Hat und stiehlt Credentials
BERLIN / LONDON (IT BOLTWISE) – Eine neue Supply-Chain-Kampagne namens Miasma hat offenbar npm-Pakete manipuliert, um beim Installieren geheime Daten aus Entwicklerumgebungen zu extrahieren. Besonders kritisch ist, dass der Angriff auf CI/CD-Workflows abzielt, verschlüsselte Exfiltration nutzt und gestohlene Zugriffe zur weiteren Verbreitung vorbereiten kann. Analysten berichten zudem von variantenabhängiger Verschlüsselung, die Erkennung und Nachverfolgung erschwert, […]
Miasma-Angriff: Gefälschte npm-Pakete bei Red Hat stehlen Credentials und verbreiten sich
LONDON (IT BOLTWISE) – Eine neue Supply-Chain-Kampagne namens Miasma hat offenbar npm-Pakete kompromittiert, um Installationsskripte als Trojaner zu missbrauchen. Laut Sicherheitsanalysen sammelt die Malware kurz nach dem npm-Installationsprozess GitHub-Aktions-Secrets, Token und Cloud-Zugänge, exfiltriert die Daten verschlüsselt und kann sie über GitHub-Commits in CI/CD-Pipelines weiter pushen. Besonders kritisch: Hinweise deuten darauf, dass ein kompromittierter GitHub-Account als […]
Codex-Zugangstoken über npm-Remote-UI abgezogen: Neue Supply-Chain-Kampagne
LONDON (IT BOLTWISE) – Eine aktuelle Supply-Chain-Kampagne missbraucht ein scheinbar legitimes npm-Paket, um Codex-Authentifizierungstokens heimlich an einen Angreifer-Server zu exfiltrieren. Betroffen sind Entwickler, die über eine Remote-Web-UI auf Künstliche Intelligenz-Workflows zugreifen und dabei lokale OAuth-Blobs für die spätere Nutzung speichern. Anders als bei klassischen Typosquats wird keine „faul wirkende“ Attrappe eingesetzt, sondern Code in einer […]
Npm-Paket stiehlt OpenAI-Refresh-Tokens: 27.000 Downloads pro Woche
LONDON (IT BOLTWISE) – Ein kompromittiertes npm-Paket namens „codexui-android“ entwendet offenbar OpenAI-Refresh-Tokens und nutzt dabei täuschend ähnliche Telemetrie-Namen, um Erkennungssysteme zu verwirren. Sicherheitsforscher konnten Verbindungen zu konkreten Android-Apps im Google Play Store nachweisen und berichten von rund 27.000 Downloads pro Woche. Besonders kritisch ist die persistente Natur von Refresh-Tokens, die typischerweise dauerhaft gültig bleiben und […]
Android-Sicherheit unter Druck: NFC-Angriffe + Supply-Chain-Strategien
REDMOND / LONDON (IT BOLTWISE) – Microsoft warnt vor neuen Supply-Chain-Angriffen über npm und zeigt, wie Typosquatting sowie Dependency Confusion Entwicklerumgebungen kompromittieren können. Parallel steigt die mobile Bedrohung: NFC-basierte Angriffe auf Android klettern in den ersten Monaten 2026 um 188 %. Hinzu kommt eine wachsende Angriffsfläche durch ungepatchte Netzwerk- und Endpoint-Schwachstellen sowie die ersten realen […]
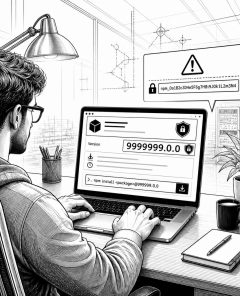
Microsoft meldet 45 bösartige npm-Pakete: Dependency Confusion & Typosquatting
LONDON (IT BOLTWISE) – Microsofts Sicherheitsanalyse deckt 45 bösartige npm-Pakete auf, die Zugangsdaten stehlen und Unternehmensumgebungen kompromittieren können. Die Angreifer missbrauchen Dependency Confusion und Typosquatting, um manipulierte Bibliotheken in die Software-Lieferkette zu schleusen. Besonders gefährlich sind Szenarien rund um Cloud-Infrastrukturen und CI/CD-Pipelines. Entwickler und Security-Teams sollten die betroffenen Secrets gezielt rotieren und ihre Egress-Controls verschärfen. […]
TrapDoor: Supply-Chain-Angriff zielt auf Wallet- und Cloud-Keys von Entwicklern
LONDON (IT BOLTWISE) – Eine neue Angriffswelle mit dem Namen TrapDoor kompromittiert offenbar gezielt Entwickler-Workstations: über 34 schädliche Pakete in npm, PyPI und crates.io werden Wallet-Dateien, SSH-Schlüssel und Cloud-Login-Daten abgegriffen. Besonders kritisch ist, dass die Malware nicht bei Zufallsnutzern ansetzt, sondern dort, wo Tokens und Produktionszugänge bereits auf dem gleichen Rechner liegen. Zusätzlich hinterlassen die […]
Malware stiehlt Claude-User-„Secrets“ über npm-Paket – Angreifer leakt eigenen GitHub-Token
LONDON (IT BOLTWISE) – Ein offenbar KI-unterstützter Angreifer versucht, über ein bösartiges npm-Paket Dateien von Claude-Usern abzugreifen. Das Paket wird nach nur wenigen Tagen wieder aus dem Registry entfernt, doch zuvor wurden Hunderte Downloads gezählt. Der entscheidende Fehler: Der Malware-Autor leakte bei sich selbst einen privaten GitHub-Token, wodurch Forschende die gestohlenen Daten und das Vorgehen […]
MicrosoftSystem64: Trojaner tarnt sich über HuggingFace und kapert npm-Workflows
LONDON (IT BOLTWISE) – Eine neue Malware-Kampagne nutzt manipulierte npm-Pakete, um Entwicklerrechner zu kompromittieren und anschließend Daten wie Krypto-Wallets sowie Zugangsdaten abzugreifen. Besonders brisant: Die Angreifer „tarnen“ die Infrastruktur über HuggingFace und leiten gestohlene Inhalte in öffentlich scheinende Datensätze um. Die Schadsoftware implementiert Remote-Control-Funktionen über WebSocket und setzt plattformübergreifend auf Node.js-Mechanismen. Für Unternehmen bedeutet das […]
Maliziöses NuGet-SDK stiehlt Sicoob-Zertifikate und ergänzt Angriffe auf npm-Supply-Chain
BRASILIEN / LONDON (IT BOLTWISE) – Eine gefälschte NuGet-Bibliothek tarnt sich als Sicoob-Entwicklungs-SDK und soll PFX-Zertifikate sowie Boleto-Transaktionsdaten exfiltrieren. Damit ließen sich Kunden-Integrationen missbrauchen, um Authentifizierungen zu imitieren und Zahlungsabwicklung zu verfälschen. Parallel zeigen neue npm-Funde, dass Angreifer inzwischen stärker „verpackte Plausibilität“ statt simpler Tippfehler einsetzen, um Entwickler beim Installieren in kompromittierende Pfade zu lenken. […]
Betrügerischer NuGet-Zugang stiehlt Sicoob- Zertifikate und Pix-Integrationen
BRASILIEN / LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine bösartige NuGet-Komponente entdeckt, die als Sicoob-„SDK“ getarnt ist und PFX-Zertifikate sowie Client-IDs exfiltriert. Wer das Paket einbindet, überträgt beim Instanziieren von Objekten automatisch sensible Authentifizierungsdaten an einen fremden Endpoint. Zusätzlich zielt die Schadsoftware auf Boleto-API-Antworten und kann damit Transaktions- und Zahlungsdetails gefährden. Die Supply-Chain-Angriffe setzen sich […]
Fake-Codex-Tool im npm stiehlt OpenAI-Token: 27.000 Downloads/Woche
BERLIN / LONDON (IT BOLTWISE) – Ein manipuliertes npm-Paket hat sich als „Codex“-Tool getarnt und in kurzer Zeit rund 27.000 Downloads pro Woche generiert, während es im Hintergrund OpenAI-Zugangsdaten abgriff. Besonders kritisch: Es zielte offenbar auf Refresh-Token ab, die – im Gegensatz zu manchen anderen Token-Typen – nicht automatisch verfallen. Dadurch können Angreifer auch nach […]
CISA nimmt Supply-Chain-Bugs für Daemon Tools und TanStack in KEV auf
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Die US-Cybersecurity-Behörde CISA ergänzt mit mehreren Supply-Chain-Fällen die Known Exploited Vulnerabilities (KEV) und nennt dabei unter anderem Daemon Tools Lite, TanStack und Nx Console. Für betroffene Systeme ist ein schneller Patch-Zyklus entscheidend, weil die Angriffe gültig signierte Artefakte und kompromittierte Release-Prozesse ausnutzten. Bundesbehörden sollen die Lücken bis zum […]
Software-Lieferkette: Siebenfach mehr Kompromittierungen treffen Entwicklerworkflows
UNITED KINGDOM / LONDON (IT BOLTWISE) – Angreifer nutzen eine wachsende Erkennungslücke in typischen EDR-Setups aus und kompromittieren Softwareabhängigkeiten direkt im Entwicklerworkflow. In einem beobachteten Zeitraum stieg die Zahl verwundbarer Abhängigkeiten in Entwicklungsumgebungen auf das Siebenfache. Besonders kritisch ist, dass Manipulationen oft über Post-Install-Skripte laufen, bevor Entwickler den Schaden bemerken. Die Folge: Sicherheitsverantwortliche müssen stärker […]
 #Sophos
 #AmazonPrime
 #Bestseller

