




KI-Betrug im Stresstest: 92.000 Angriffe, ChatGPT & „agentische KI“ im Visier
LONDON (IT BOLTWISE) – Sicherheitsforscher melden in den ersten vier Monaten 2026 über 92.000 Angriffe auf KI-Plattformen, häufig getarnt als bekannte KI-Dienste. Besonders oft wird dabei ChatGPT imitiert, während „agentische KI“ als Tarnsprache für Schadsoftware auftaucht. Gleichzeitig zeigen Fälle aus dem Open-Source-Ökosystem, wie gefälschte Tools, kompromittierte Repositories und manipulierte Pakete Entwickler direkt in die Angriffsschleife […]
JINX-0164: Fake-Recruiter-Lures und macOS-Malware für Kryptodiebstahl
LONDON (IT BOLTWISE) – Eine neue Kampagne unter dem Namen JINX-0164 nutzt recruiter-ähnliche Lockangebote, um Entwickler in gefälschte Videokonferenz-Links zu manövrieren. Dahinter steckt eine passgenaue macOS-Malware-Kette, die sensible Daten aus Endpunkten abgreift und sich anschließend in interne Code-Verteilung und Entwicklungsumgebungen seitlich bewegt. Besonders brisant: In mindestens einem Fall wird auch von einem Supply-Chain-Angriff berichtet, wodurch […]
Glassworm-Botnetz zerschlagen: CrowdStrike stoppt vier Steuerkanäle
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsbehörden haben das Glassworm-Botnetz mit einer koordinierten Aktion von CrowdStrike, Google und der Shadowserver Foundation gestoppt. Der besondere Hebel: Vier redundante Steuerkanäle wurden gleichzeitig deaktiviert, bevor die Infrastruktur wieder anspringen konnte. Besonders kritisch ist zudem der Lieferketten-Angriff, der Entwickler über manipulierte Open-Source-Pakete und Erweiterungen kompromittiert. Für Unternehmen heißt das […]
Maliziöses npm-Paket stiehlt Dateien aus dem Claude-User-Verzeichnis über GitHub
BERLIN / LONDON (IT BOLTWISE) – Eine neue Malware auf dem npm-Registry-Ökosystem kapert Dateien aus dem Upload-Verzeichnis von Claude und exfiltriert sie über GitHub in ein vom Angreifer kontrolliertes Repository. Laut OX Security tarnt sich das Paket als scheinbares „Repository-Sync“-Tool und missbraucht dabei GitHub-Token, die entweder im Umfeld der Opfer stecken oder fest eingebaut sind. […]
NPM-Backdoor stiehlt Dateien aus Claude-Verzeichnis über GitHub-Upload
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Supply-Chain-Attacke über den npm-Registry-Eintrag „mouse5212-super-formatter“, die lokale Dateien aus einem Claude-Arbeitsverzeichnis ausliest. Im „postinstall“-Schritt authentifiziert die Schadsoftware an GitHub und synchronisiert anschließend rekursiv die Workspace-Daten in ein vom Angreifer kontrolliertes Repository. Auffällig ist, dass dabei sogar Details des GitHub-Kontos mitsamt Token mitgeliefert werden, was auf riskantes Vorgehen […]
GlassWorm: Takedown lahmt C2-Kanäle und trifft Entwickler-Supply-Chain
BERLIN / LONDON (IT BOLTWISE) – CrowdStrike lässt die Kommando- und Steuerkanäle (C2) von GlassWorm gleichzeitig neutralisieren, um weitere Anweisungen und Payloads zu stoppen. Die Kampagne richtet sich seit 2025 gezielt gegen Softwareentwickler über manipulierte VS-Code-Erweiterungen sowie kompromittierte npm- und Python-Pakete. Besonders brisant ist die Resilienz-Architektur der Angreifer, die unter anderem Blockchain-, Peer-to-Peer- und Kalenderdaten […]
GlassWorm: CrowdStrike und Partner stoppen C2-Server der Supply-Chain-Kampagne
LONDON (IT BOLTWISE) – CrowdStrike stoppt gemeinsam mit Google und der Shadowserver Foundation die gesamten Command-and-Control-Kanäle einer langlaufenden Software-Supply-Chain-Kampagne namens GlassWorm. Die Operation richtet sich gezielt an Entwickler: über getarnte VS-Code-Erweiterungen sowie kompromittierte npm- und Python-Pakete werden Credentials abgegriffen und kompromittierte Hosts in stille Infrastruktur verwandelt. Besonders wirksam macht das Vorgehen die Kombination mehrerer, voneinander […]
SHub Reaper: Neuer macOS-Trojaner stiehlt Krypto-Wallets und legt Hintertüren an
LONDON (IT BOLTWISE) – Mehrere neue Schadsoftware-Kampagnen zeigen, wie schnell sich Angriffe gegen macOS und die Entwickler-Toolchain professionalisieren. Im Mittelpunkt steht SHub Reaper: Der Trojaner täuscht Nutzer mit vermeintlich legitimen Updates, stiehlt aus 23 Krypto-Wallets und etabliert zugleich dauerhafte Hintertüren. Parallel offenbaren weitere Kampagnen Schwachstellen in npm, PyPI und Crates sowie automatisierte Takeovers großer Repos […]
Project Glasswing & KI-Exploits: 10.000 Schwachstellen und die wachsende Patch-Krise
LONDON (IT BOLTWISE) – Google- und Anthropic-Berichte zeigen, wie schnell Künstliche Intelligenz heute Schwachstellen findet und in funktionsfähige Exploits überführt. Gleichzeitig rückt die Europäische Zentralbank den Patch-Zyklen im Finanzsektor zu Leibe, weil die Zeit bis zum Missbrauch auf Minuten schrumpfen kann. Ergänzend warnen Sicherheitsforscher vor Supply-Chain-Angriffen im Developer-Ökosystem, die KI-gestützte Code-Tools gezielt manipulieren. Für Unternehmen […]
Nimbus Manticore nutzt SEO-Poisoning und MiniFast für Langzeitspionage
LONDON (IT BOLTWISE) – Staatlich gesteuerte Angreifer rund um Nimbus Manticore kombinieren SEO-Poisoning mit einer neuen 64-Bit-Backdoor namens MiniFast. Dabei sollen Entwickler über manipulierte Suchtreffer gezielt auf eine präparierte Download-Seite gelotst werden, um über Monate Zugang und Daten zu exfiltrieren. Der Vorfall zeigt zudem, wie eng KI-fokussierte Supply-Chain- und Token-Abgriffe inzwischen mit klassischen Web-Angriffen verwoben […]
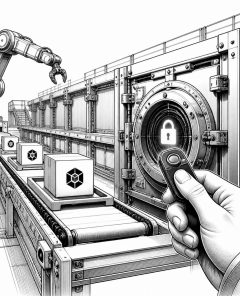
npm führt staged publishing ein: 2FA-Freigabe stoppt riskante Supply-Chain-Publishes
LONDON (IT BOLTWISE) – npm bekommt mit staged publishing ein neues Kontrollmodell: Maintainer laden Pakete zunächst in eine Stage-Queue hoch und müssen dann per 2FA manuell freigeben, bevor Versionen installierbar werden. Damit schafft GitHub nach dem Prinzip „proof of presence“ eine zusätzliche Hürde gegen automatisierte Manipulationen aus kompromittierten Accounts oder fehlerhaften CI/CD-Pipelines. Die Umstellung ist […]
TrapDoor: Supply-Chain-Angriff mit 34 Paketen in npm, PyPI und Crates.io
LONDON (IT BOLTWISE) – Eine neue Supply-Chain-Kampagne namens „TrapDoor“ hat offenbar 34 kompromittierte Pakete in npm, PyPI und Crates.io in Umlauf gebracht und dabei Entwicklerdaten sowie Krypto-Wallet-Zugänge abgegriffen. Wie aus Sicherheitsanalysen hervorgeht, tarnen die Angreifer die Schadsoftware als harmlose Tools für Entwicklung und Sicherheitsprüfungen. Besonders kritisch: Die Kampagne zielt auch auf Konfigurationsdateien von KI-Coding-Assistants, sodass […]
Samsung One UI 8.5: KI-Update triggert Dark-Mode- und Anruf-Bugs
SÜDKOREA / LONDON (IT BOLTWISE) – Samsung beschleunigt den Rollout von One UI 8.5 auf Basis von Android 16, doch zahlreiche Nutzer melden Stabilitätsprobleme. Besonders der Dark Mode wirkt fehlerhaft und auch Anrufe sowie Videoanrufe sollen nach dem Update vereinzelt ausfallen. Parallel verschärft sich die Sicherheitslage: Sicherheitsforscher warnen vor neuer Android-Malware, die gezielt Banking-Daten in […]
Anthropic offenbart Sicherheitslücken: Claude Mythos als Schutzschild
LONDON (IT BOLTWISE) – Anthropic musste im Frühjahr 2026 zwei schwere Sicherheitsvorfälle einräumen: einmal waren interne Artefakte über Cache-Zugriffe abrufbar, einmal gelangte eine fehlerhafte Source-Map-Datei in ein öffentliches npm-Paket. Auffällig ist jedoch die Gegenstrategie: Das Unternehmen setzt auf genau das Modell, dessen Details zuvor versehentlich offengelegt wurden, und startet parallel Project Glasswing als kontrolliertes Scouting […]
TrapDoor: Supply-Chain-Angriff verteilt Credential-Stealer über npm, PyPI und Crates.io
BERLIN / LONDON (IT BOLTWISE) – Eine neue, koordiniert über mehrere Software-Ökosysteme laufende Supply-Chain-Kampagne verteilt Credential-Stealing-Malware über npm, PyPI und Crates.io. Unter dem Namen TrapDoor werden in Wellen dutzende Pakete veröffentlicht, die Entwicklerdaten wie SSH-Keys, Wallet-Zugänge und Cloud-Credentials gezielt abgreifen. Auffällig ist die tiefe Integration in typische Workflows: von Rust-build.rs und npm-postinstall bis hin zu […]
npm führt staged publishing ein: 2FA-Freigabe vor Paket-Installation
LONDON (IT BOLTWISE) – GitHub macht npm-Deployments sicherer: Mit „staged publishing“ müssen Maintainer eine 2FA-Pflichtaktion ausführen, bevor ein Paket öffentlich installierbar wird. Zusätzlich ergänzt npm gezielte Install-Quellen-Flags, die Nicht-Registry-Quellen besser kontrollierbar machen. Die Änderungen kommen in einer Phase steigender Angriffe auf Open-Source-Ökosysteme und richten sich besonders an CI/CD-Workflows, die bisher unbemerkt kompromittiert werden konnten. Wer […]
North-Korea-Angriff: Hugging-Face-Hosting für Second-Stage-Malware im npm-Ökosystem
BERLIN / LONDON (IT BOLTWISE) – Angreifer nutzen den KI-Dienst Hugging Face als Tarnplattform, um Second-Stage-Malware in einen npm-Lieferkettenangriff einzuschleusen. Startpunkt sind scheinbar harmlose Pakete, deren postinstall-Mechanismen Binärdaten nachladen und anschließend Daten von Geräten exfiltrieren. Besonders kritisch: Betroffene Entwickler müssen nicht nur bereinigen, sondern auch Schlüssel und Authentifizierungen sofort rotieren. Der Vorfall zeigt, wie unscharf […]
Megalodon-Angriff: Maliziöse GitHub-Actions kompromittiert Tausende Repositories
BERLIN / LONDON (IT BOLTWISE) – Eine groß angelegte automatisierte Kampagne namens Megalodon hat in einem Sechs-Stunden-Fenster tausende GitHub-Repositories mit bösartigen CI/CD-Workflows infiziert. Laut Forschern gelang es dem Angriff, in den Pipelines sensible Daten wie Cloud-Credentials, SSH-Keys und OIDC-Token zu exfiltrieren. Besonders kritisch: Nach dem Merge läuft die Schadsoftware im Kontext des CI-Systems und kann […]
GitHub-Sicherheitsvorfall: Poisoned VS-Code-Extension führt zu kompromittierten Repos
LONDON (IT BOLTWISE) – GitHub meldet einen Sicherheitsvorfall, der auf ein kompromittiertes Mitarbeitergerät zurückgeht. Betroffen war offenbar eine „poisoned“ Visual-Studio-Code-Erweiterung, die Login-Daten für zentrale Entwickler- und Cloud-Services abgreifen kann. Das Unternehmen hat „critical secrets“ rotiert und schätzt, dass primär GitHub-interne Repositories exfiltriert wurden. Für Unternehmen und Tooling-Teams wird damit einmal mehr klar, wie verletzlich Software-Supply-Chains […]
Microsoft stoppt Fox Tempest: Malware-Signing-as-a-Service aufgedeckt
NEW YORK / LONDON (IT BOLTWISE) – Microsofts Digital Crimes Unit hat Fox Tempest zerschlagen, das Schadsoftware mit echten Code-Signing-Zertifikaten tarnte. Über den Dienst signspace[.]cloud sollen Angreifer Azure-Tenants erschaffen und für kurze Zeit gültige Zertifikate erhalten haben. Die Aktion lief koordiniert mit dem FBI und Europol EC3, inklusive Beschlagnahme von Infrastruktur und Widerruf von mehr […]
Typosquatting in der KI-Ära: Jetzt greifen Angriffe in die Supply Chain
MÜNCHEN / LONDON (IT BOLTWISE) – KI erzeugt Tausende täuschend ähnliche Domains in Minuten und macht Kampagnen damit schneller als Abwehrprozesse. Entscheidend ist aber der neue Hebel: Angreifer platzieren Lookalike-Ziele direkt in legitime Dritt-Skripte, die im Browser ausführen. Firewalls, WAFs, EDR und auch CSP bleiben dabei oft blind, weil sie nicht beobachten, was die freigegebenen […]
TanStack-npm-Kette trifft Grafana: GitHub-Workflows kompromittiert
BERLIN / LONDON (IT BOLTWISE) – Grafana Labs meldet, dass die jüngste Sicherheitslücke in erster Linie auf sein GitHub-Umfeld beschränkt war, jedoch sensible interne Artefakte betraf. Laut dem Unternehmen begann der Vorfall über einen TanStack-npm-Supply-Chain-Angriff, der über eine fehlende Rotation eines Workflow-Tokens erst die tiefere Kompromittierung von Repositorys ermöglichte. Zusätzlich erhielt Grafana Berichten zufolge eine […]
Mini Shai-Hulud: Kompromittierte @antv-npm-Accounts pushen Credential-Stealer
ZÜRICH / LONDON (IT BOLTWISE) – Neue Erkenntnisse zeigen, wie eine kompromittierte npm-Publisher-Identität im @antv-Umfeld massenhaft manipulierte Pakete verteilt. Die Angreifer nutzen automatisierte Publish-Bursts, injecten Code über preinstall Hooks und stehlen dabei breit Zugangsdaten aus Cloud- und DevOps-Umgebungen. Besonders kritisch: Viele betroffene Abhängigkeiten sind in Datenvisualisierung und React-Komponenten etabliert und werden oft automatisch aktualisiert. Damit […]
TanStack-Supply-Chain-Angriff trifft OpenAI: macOS-Code-Signing und Token-Rotation
LONDON (IT BOLTWISE) – OpenAI hat bestätigt, dass zwei Mitarbeitergeräte im Rahmen eines TanStack-abhängigen Supply-Chain-Angriffs kompromittiert wurden. Betroffen waren dabei macOS-Produkte, weil Code-Signing-Zertifikate aus einer internen Repository-Kette neu bewertet und teils widerrufen werden müssen. Der Vorfall zeigt, wie Angreifer über npm-Pakete und manipulierte CI/CD-Schritte Zugriffstoken abgreifen und gezielt exfiltrieren. Für Unternehmen bedeutet das: Dependency- und […]
 #Sophos
 #AmazonPrime
 #Bestseller

