




FBI warnt: Kali365-Phishing und OAuth-Diebstahl bedrohen Excel & Microsoft 365
WASHINGTON D.C. / LONDON (IT BOLTWISE) – Das FBI warnt vor Kali365-Phishing, das über Device-Code-Mechanismen OAuth-Tokens abgreift und damit Zugriff auf Microsoft-365-Konten ermöglicht. Besonders kritisch: Die Angriffe sollen selbst mehrstufige Authentifizierung umgehen. Für Unternehmen heißt das, dass Excel als Frontend für Cloud-Daten künftig stärker als Identitäts- und Zugriffsthema betrachtet werden muss. Gleichzeitig zeigt der Markt […]
KI-Phishing 2026: 442 Milliarden Euro Schaden und neue Betrugswege
LONDON (IT BOLTWISE) – Für 2026 prognostizieren Branchenbeobachter einen Schaden von 442 Milliarden Euro durch KI-gestütztes Phishing. Neue Varianten wie Quishing über manipulierte QR-Codes und NFC-Angriffe auf Android verschieben die Angriffe von der E-Mail auf Alltagsschnittstellen. Gleichzeitig steigen Phishing-Vorfälle in Unternehmen, während Angreifer MFA durch Token-Diebstahl und spezialisierte Kits zunehmend umgehen. Der Artikel ordnet ein, […]
Kali365-Phishing-Kit: MFA-Bypass und Token-Diebstahl unter Druck durch Passkeys
BERN / LONDON (IT BOLTWISE) – Ein aktuelles Phishing-Kit namens Kali365 soll seit April 2026 MFA und OAuth-Tokens umgehen, indem es Sitzungstokens aus Browser-Caches missbraucht. Parallel demonstrieren Finanzakteure, wie Passkeys mit FIDO2-Mechanismen Phishing deutlich erschweren. Der Artikel ordnet ein, warum diese Verschiebung für KI-Agenten, digitale Identitäten und die nächsten regulatorischen Schritte wie eIDAS 2.0 zentral […]
KI-Stimmenbetrug: Ermittler melden fast 900 Millionen Euro Schaden und neue Angriffswege
BERLIN / LONDON (IT BOLTWISE) – Ermittler berichten von rund 893 Millionen Euro Schaden in den USA durch KI-Stimmenbetrug, bei dem Täter teils nur wenige Sekunden Audio als Trainingsmaterial nutzen. Die Fälle zeigen, wie schnell sich Angriffsabläufe von „manueller“ Betrugsmasche zu hochautomatisierten Kampagnen entwickeln. Parallel steigt die Sorge, dass autonome KI-Agenten und automatisierte Hacking-Schritte Reaktionsfenster […]
WhatsApp-Betrug per QR-Code: KI-Cheater rücken in den Fokus
BERLIN / LONDON (IT BOLTWISE) – Betrüger missbrauchen WhatsApp mit QR-Code- und Verifizierungscode-Tricks, um Konten zu übernehmen. Parallel dazu wächst im E-Sport die Sorge vor KI-gestütztem Cheaten, worauf FACEIT und Google mit einer gemeinsamen Integritätsinitiative reagieren. Der Artikel zeigt die technischen Angriffsmuster, ordnet sie historisch ein und leitet konkrete Schutzmaßnahmen für Unternehmen und Nutzer ab. […]
Outlook August 2026: Copilot wird schneller, Inbox „All Accounts“ kommt
LONDON (IT BOLTWISE) – Microsoft macht Outlook im Umfeld August 2026 deutlich bedienbarer: Ein schnellerer Copilot lädt laut Angaben doppelt so schnell und blendet Funktionen progressiv erst nach Bedarf ein. Für die Verwaltung mehrerer Konten plant der Konzern zudem eine vereinheitlichte Inbox namens „All Accounts“, die Web und Windows-App zusammenführt. Gleichzeitig rückt Microsoft Sicherheitsfunktionen wie […]
Kali365: FBI warnt vor Phishing, das MFA via OAuth-Token umgeht
WASHINGTON / LONDON (IT BOLTWISE) – Das FBI warnt vor der Phishing-as-a-Service-Plattform Kali365, die Microsoft-365-Konten gezielt angreift. Entscheidend ist der Mechanismus: Durch OAuth-Token-Diebstahl lässt sich die mehrstufige Authentifizierung (MFA) umgehen, obwohl kein klassisches Passwort abgegriffen wird. Die Kampagnen laufen offenbar automatisiert und werden über ein Abo-Modell vertrieben, was Hürden für Einsteiger senkt. Für Unternehmen bedeutet […]
FBI warnt vor KI-Phishing Kali365 gegen Microsoft 365 und verschärftes Sicherheits-Chaos
WASHINGTON / LONDON (IT BOLTWISE) – Das FBI warnt vor der KI-gestützten Phishing-as-a-Service-Plattform Kali365, die gezielt Microsoft-365-Dienste angreift und statt Passwörtern OAuth-Zugriffstoken stiehlt. Damit können Angreifer Multi-Faktor-Authentifizierung umgehen und über längere Zeit Zugriff auf E-Mails sowie Dateien behalten. Parallel eskaliert der Konflikt zwischen Microsoft und Sicherheitsforschern rund um ungepatchte Zero-Days. Zusätzlich nähert sich die Secure-Boot-Frist […]
Shadow AI als Produkt: 2.000 Vibe-Coding-Apps zeigen Lücken in Security-Stacks
LONDON (IT BOLTWISE) – Unternehmen sehen derzeit eine neue Form von Shadow AI: Mitarbeitende bauen nicht nur Prompts, sondern veröffentlichen ganze Applikationen per KI-gestützter Entwicklungsumgebung direkt ins Web. Eine Analyse fand Tausende solcher Apps mit sensiblen Daten und ohne grundlegende Zugriffskontrollen. Der Kern der Sicherheitslücke liegt weniger in einzelnen Tools, sondern in fehlender Sicht entlang […]
Shadow AI als Produkt: Warum Session-Layer-Security bei Vibe-Coding jetzt zählt
LONDON (IT BOLTWISE) – Eine neue Untersuchung zeigt, wie Vibe-Coding-Apps in großem Stil ohne saubere Zugriffskontrollen auf dem offenen Internet landen. Besonders kritisch: Über einfache URL-Links werden teils sensible Unternehmens- und Personendaten, Betriebsinformationen sowie Admin-Rechte zugänglich. Klassische Security-Stacks wie EDR, DLP, CASB und Firewalls erkennen solche Risiken oft nur fragmentiert, weil die entscheidenden Schritte im […]
KnowBe4 erweitert Teams-Schutz gegen Phishing und Token-Diebstahl
LONDON (IT BOLTWISE) – KnowBe4 bringt ein neues Sicherheits-Tool für Microsoft Teams auf den Markt, das Phishing, Social Engineering und Credential-Diebstahl in Kollaborationsräumen adressieren soll. Zeitgleich warnt das FBI vor der Phishing-Plattform Kali365, die Microsoft-365-Token und damit potenziell auch Multi-Faktor-Authentifizierung umgehen kann. Die Meldung fällt zudem in eine Phase, in der Microsoft mit zusätzlichen Schutzmechanismen […]
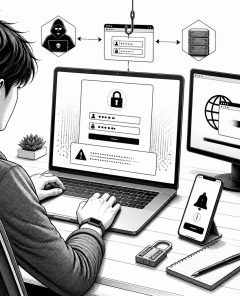
FBI-Warnung: Neuer Scam zielt auf Microsoft-365-Konten ab
WASHINGTON D.C. / LONDON (IT BOLTWISE) – Das FBI warnt vor einem neuen Betrugsmaschen-Szenario, das darauf abzielt, Microsoft-365-Konten zu übernehmen. Angreifer versuchen dabei, Nutzer über täuschend echte Anmeldeseiten oder damit verknüpfte Schritte zur Preisgabe von Zugangsdaten zu bewegen. Für Unternehmen wird das besonders kritisch, weil dabei nicht nur E-Mail, sondern oft auch Kalender, Dateien und […]
FBI warnt vor Kali365: Phishing kapert Microsoft 365 via Device Code Flow
LONDON (IT BOLTWISE) – Das FBI warnt vor einem neuen Phishing-Werkzeug namens Kali365, das Microsoft-365-Konten über den Device-Code-Flow kompromittiert, ohne dass Angreifer Passwörter kennen müssen. Die Kampagne wird vor allem über Telegram verteilt und kann auch Multi-Faktor-Authentifizierung umgehen, indem sie legitime Verifizierungsseiten missbraucht. Nach der Freigabe können Angreifer OAuth-/Autorisierungs-Token abgreifen und damit auf Outlook, Teams […]
FBI warnt vor „Kali 365“: OAuth-Token-Phishing kapert Microsoft 365
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI warnt vor einer neuen Phishing-Kampagne, die gezielt Microsoft-Office- und Outlook-Nutzer trifft. Laut Behörden nutzen Angreifer ein vorkonfiguriertes Toolkit namens „Kali 365“, um OAuth-Zugriffstokens abzugreifen und so den Schutz von Multi-Faktor-Authentifizierung zu umgehen. Besonders brisant: Die Plattform soll die Einstiegshürde senken und auch weniger erfahrenen Tätern automatisierte […]
KI-Security-Plugin, Azure-Lücke und Kali365: Angreifer eskalieren schnell
BERLIN / LONDON (IT BOLTWISE) – Neue Angriffswellen treffen 2026 viele Ebenen der IT-Stack: von Massendiensten für Command-and-Control über eine kritisch gepatchte Privilege-Eskalation in Azure Backup for AKS bis hin zu KI-gestützter Sicherheitsprüfung bei Claude. Besonders brisant ist, wie schnell aus kleinen Zugängen vollständige Kontenkompromittierungen werden – etwa bei Token-Diebstahl und MFA-Umgehung. Dazu kommen Supply-Chain-Manipulationen […]
FBI warnt vor „Kali365“: Phishing-as-a-Service für Microsoft-365-Zugriff trotz MFA
LONDON (IT BOLTWISE) – Das FBI warnt vor einer Phishing-as-a-Service-Plattform namens Kali365, die Angreifern Zugang zu Microsoft-365-Tokens ermöglicht und so Multi-Faktor-Authentifizierung umgehen kann. Laut Advisory verschaffen sich Täter per „device code“-Trick Zugriff auf OAuth-Zugriffstoken und Refresh Tokens, wodurch kompromittierte Konten langfristig nutzbar bleiben. Die Infrastruktur senke die Einstiegshürde, sodass auch weniger versierte Teams Kampagnen schneller […]
Microsoft 365 E7 und Agent 365: Autonome KI-Agenten ab Mai – mit Governance- und Security-Bremse
REDMOND / LONDON (IT BOLTWISE) – Microsoft macht mit Microsoft 365 E7 und der Agent-365-Verwaltungsplattform aus Chat-Assistants echte KI-Agenten, die Aufgaben eigenständig steuern können. Die neue Frontier Suite bündelt Copilot, Entra, Defender und einen Governance-Ansatz, der vor allem Shadow AI sichtbar machen soll. Gleichzeitig steigt der Druck: Mit autonomen Workflows wächst die Angriffsfläche, etwa durch […]
Kali365-Phishing: FBI warnt vor MFA-Umgehung in Microsoft 365
WASHINGTON / LONDON (IT BOLTWISE) – Das FBI warnt vor der Phishing-as-a-Service-Plattform Kali365, die Microsoft-365-Logins gezielt über eine Device-Code-Authentifizierung statt per Passwort abzuschöpfen versucht. Damit entziehen sich Angriffe häufig dem klassischen MFA-Zugangskontroll-Ansatz, obwohl scheinbar legitime Authentifizierungsschritte durchlaufen werden. Parallel zeigen neue Kampagnen, wie filelose Infostealer und Process-Hollowing-Techniken weiter in Windows-Umgebungen eindringen. Der Artikel ordnet die […]
Kali365 nutzt OAuth-Device-Codes: Microsoft-365-Phishing ohne Passwort
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Cyberkriminelle vertreiben mit Kali365 einen Phishing-Service, der Microsoft-365-Zugriffe ohne Passwort absichern umgeht. Statt klassischer Credential-Steals setzen die Täter auf gestohlene OAuth-Gerätecodes, sodass Outlook, Teams und OneDrive in Reichweite geraten. Parallel verschärfen KI-Stimmklone und Einladungsbetrug die Telefon- und Login-Angriffe. Der Artikel ordnet ein, wie Unternehmen 2FA-Illusionen erkennen und Zugriffsflüsse […]
Kali365: Phishing-as-a-Service missbraucht Device-Code-Flow und schwächt Microsoft-365-MFA
WASHINGTON / LONDON (IT BOLTWISE) – Die als Kali365 bekannte Phishing-as-a-Service-Plattform nutzt den Device-Code-Flow, um Microsoft-365-Konten zu übernehmen und MFA-Hürden faktisch auszuschalten. Der Angriff zielt besonders auf Outlook, Teams und OneDrive und setzt auf täuschend echte E-Mails, Gerätecodes und OAuth-Token für dauerhaften Zugriff. Für Unternehmen verschiebt sich damit der Fokus von klassischen Passwortrisiken hin zu […]
FBI warnt vor Kali365: Phishing-as-a-Service trifft Microsoft 365 stärker
LONDON (IT BOLTWISE) – Die FBI-Warnung zur Phishing-as-a-Service-Plattform „Kali365“ zeigt, wie schnell sich Angriffe skalieren lassen. Durch ein sofort nutzbares Toolkit sinken die Einstiegshürden für Phishing-Akteure, während die missbräuchliche Nutzung von legitimer Microsoft-Infrastruktur die Erkennung erschwert. Experten berichten von wachsender Infrastruktur und wiederkehrenden Mustern über mehrere Kampagnen hinweg. Für Unternehmen bedeutet das: Security-Teams müssen Signale […]
Shadow AI kontrollieren: Governance, Fast Lane und Monitoring für Unternehmen
BERLIN / LONDON (IT BOLTWISE) – Unternehmen kämpfen zunehmend mit Shadow AI: Mitarbeitende nutzen KI-Tools parallel zu offiziellen Systemen, oft ohne dass Security-Teams Zugriff oder Sichtbarkeit haben. Der Text zeigt einen praxisnahen Ansatz mit Bestandsaufnahme, einer arbeitenden Policy, einer „Fast Lane“ für neue Tools, browser-nativem Monitoring sowie Just-in-time-Coaching. So lassen sich Produktivitätsgewinne absichern, ohne Mitarbeiter […]
Shadow AI sicher managen: 5 Schritte für Enterprise-Governance ohne Produktivitätsverlust
LONDON (IT BOLTWISE) – Wenn Mitarbeitende KI-Tools wie Schreibassistenten oder Coding Copilots installieren, wächst parallel ein Kontrollverlust: OAuth-Zugriffe, Browser-Extensions und nachträglich aktivierte KI-Funktionen umgehen häufig klassische Sicherheitschecks. Der Artikel zeigt deshalb einen fünfstufigen Ansatz, der Shadow AI in einen sichtbaren, genehmigten Pfad lenkt – ohne den Alltag auszubremsen. Im Fokus stehen Inventarisierung, eine praktikable Policy, […]
Microsoft setzt Claude-Lizenzen ab, Copilot wird für GitHub zur Pflicht
LONDON (IT BOLTWISE) – Microsoft beendet interne Claude-Lizenzen zum 30. Juni und stellt für GitHub ein nutzungsbasiertes Abrechnungsmodell auf. Gleichzeitig rücken neue Cloud-Phishing-Methoden und ein Architekturansatz zum Schutz autonomer KI-Agenten in den Fokus. Microsoft zieht in seinem KI-Portfolio die Zügel an: Interne Lizenzen für Claude Code in der Experiences & Devices-Sparte laufen nach Unternehmensangaben bis […]
 #Sophos
 #AmazonPrime
 #Bestseller

