




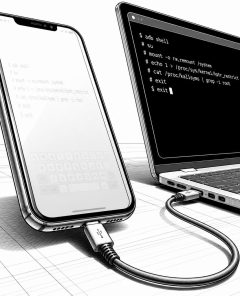
Unsichtbarer Text und Screenshot-Payloads: Open-Source Android-KI-Agenten riskieren Code auf Host-PCs
LONDON (IT BOLTWISE) – Forschende zeigen, wie offene Android-Agent-Frameworks mithilfe von nahezu unsichtbarem Text aus Screenshots Befehle auf den Host-PC durchreichen können. Dafür reicht ein präpariertes App-Verhalten, das über ADB getippte Kommandos aus dem Modell heraus ausführt. Entscheidend ist dabei weniger die KI selbst als die fehlende Absicherung in den Kontroll- und Input-Pfaden. Für Teams, […]
Android-Banking-Trojaner Hook v3 nutzt ADB für Fernsteuerung
MÜNCHEN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor dem Android-Banking-Trojaner Hook v3, der über die Android-Debug-Schnittstelle (ADB) eine weitreichende Fernsteuerung ermöglicht. Die Malware bringt laut Analysen mehr als 100 Befehle mit, um Angriffe auf Konten, Sperrbildschirme und sogar den SMS-Fluss auszubauen. Parallel steigt die Zahl von Quishing- und Smishing-Vorfällen, während in Indien der „Boss […]
Hook v3: 107-Befehliger Banking-Trojaner tarnt sich mit Overlay-Techniken
LONDON (IT BOLTWISE) – Künstliche Intelligenz hilft Angreifern zunehmend beim Täuschen, doch der neue Banking-Trojaner Hook v3 zeigt, wie stark klassische Malware längst „multiklassig“ geworden ist. Sicherheitsforscher identifizierten eine Version mit 107 Fernsteuerungsbefehlen, darunter 38 komplett neu. Besonders kritisch: Hook v3 kann Live-Streaming auslösen, gesperrte Bildschirme manipulieren und Nutzeroberflächen so überlagern, dass Datendiebstahl bis zu […]
ONTO Innovation: Anleger honorieren Margenplus durch Chip-Inspektionsnachfrage
LONDON (IT BOLTWISE) – ONTO Innovation treibt seine Aktie mit weiterem Umsatzwachstum und steigenden Margen an. Im jüngsten berichteten Quartal 2024 lag der Umsatz bei rund 250 Millionen US-Dollar, während das Ergebnis je Aktie (Non-GAAP) von etwa 1,00 auf rund 1,20 US-Dollar stieg. Entscheidend ist dabei die anhaltende Nachfrage nach Inspektions- und Metrologie-Tools, die Chiphersteller […]
RedWing-Malware als Abo-Service: Android zielt auf Bankdaten und 2FA
LONDON (IT BOLTWISE) – Die Android-Schadsoftware RedWing wird offenbar als Abo-Service über Telegram vermarktet und liefert pro Kunde eigene APK-Dateien. Besonders kritisch: Sie kombiniert das Auslesen von SMS-Einmalpasswörtern mit einer versteckten Anrufweiterleitung, um 2FA beim Online-Banking zu unterlaufen. Damit sinken Einstiegshürden für Angreifer deutlich, während typische Abwehrmaßnahmen bei Banken und Nutzern nur teilweise greifen. Der […]
RedWing als Mietmodell: Android-Bankbetrug über Telegram
LONDON (IT BOLTWISE) – Eine neue Android-Malware namens RedWing wird als Mietservice über Telegram angeboten und verschafft auch unerfahrenen Tätern Zugriff auf die Kontositzung des Opfers. Das Paket täuscht Nutzer mit gefälschten App-Store-Seiten, baut bei Bedarf eine individuelle Installation und missbraucht anschließend Barrierefreiheitsrechte für Bildschirmlese und Fernsteuerung. Besonders kritisch: RedWing kann Einmalcodes (OTP) auslesen, Login- […]
ServiceFabric Cloud von Digital Realty: hybrides SDN für globale Datenpfade
SAN FRANCISCO / LONDON (IT BOLTWISE) – Digital Realty bringt mit „ServiceFabric Cloud“ eine softwaredefinierte Vernetzung für hybride und Multi-Cloud-Setups in die Fläche. Der Dienst zielt darauf ab, virtuelle Verbindungen zwischen Kundenumgebungen und Cloud-Providern über eine zentrale Oberfläche aufzubauen. Dadurch müssen Unternehmen weniger physische Cross-Connects pro Standort planen und betreiben. Für CIOs und Netzwerkarchitektinnen verschiebt […]
Lumen Hyper WAN: SD-WAN-Overlay für standortübergreifende Unternehmensnetze
LONDON (IT BOLTWISE) – Lumen bringt mit „Hyper WAN“ einen gemanagten SD-WAN-Ansatz auf den Markt, der mehrere WAN-Verbindungen in ein einheitliches Overlay bündelt. Das Angebot richtet sich an IT-Teams, die Standorte und Provider konsistent steuern möchten – inklusive Performance-Transparenz bis auf Anwendungsebene. Laut Anbieter werden Policies zur Priorisierung und ein integriertes Monitoring im Kundenportal bereitgestellt. […]
ASML YieldStar 385C: Optische Metrologie für EUV- und DUV-High-Volume-Fertigung
VELDHOVEN / LONDON (IT BOLTWISE) – ASML bringt mit dem YieldStar 385C eine optische Metrologie-Plattform in den Fokus, die EUV- und ArF-Immersionsknoten bei enger CD- und Overlay-Toleranz stabilisieren soll. Der Ansatz kombiniert Scatterometrie und bildbasierte Messung, liefert Parameter in Echtzeit für Scanner- und Prozessregelkreise und reduziert damit den Handlingsaufwand gegenüber reinen Messinseln. Entscheidend ist die […]
Rokarolla-Trojaner: 217 Banking- und Krypto-Apps im Visier
LONDON (IT BOLTWISE) – Rokarolla tarnt sich als beliebte Android-Apps und fälscht Banking- sowie Krypto-Anmeldeseiten, um Zugangsdaten und PIN-Codes abzugreifen. Der Trojaner kombiniert Overlay-Phishing mit Keylogging, Screenshot-Erstellung und dem Abfangen von SMS-Codes, wodurch sogar die Multi-Faktor-Authentifizierung umgangen werden kann. Parallel dazu schließt Google im Juni-Sicherheitsupdate 124 Schwachstellen und adressiert eine bereits aktiv ausgenutzte Lücke im […]
Mobile-Banking-Trojaner, vorinstallierte Malware und KI-Datenlecks: Sicherheitslage Juni 2026
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher melden im Juni 2026 eine besonders unübersichtliche Mischung aus Banking-Trojanern im Play Store, vorinstallierter Schadsoftware in Firmware und neuen Betrugsmaschen über Messaging-Kanäle. Besonders relevant ist, dass sich mehrere Angriffe direkt auf Finanz- und Identitätsdaten fokussieren, während Overlay-Techniken und schwer entfernbarer Code die Abwehr erschweren. Ergänzt wird die Lage […]
Rokarolla: Neuer Android-Trojaner zielt auf 217 Finanz-Apps
LONDON (IT BOLTWISE) – Ein neuer Android-Trojaner namens Rokarolla soll gezielt Anmeldedaten aus 217 Apps abgreifen und dafür eine glaubwürdige Oberfläche vor den eigentlichen Banking-Anwendungen setzen. Die Malware tarnt sich dabei als „Google Play Protect“ und lädt nach der Installation weitere Schadfunktionen nach. Besonders kritisch: PINs, Passwörter und Einmalcodes landen direkt bei den Angreifern, während […]
Scurrows auf Twitch: Live-Bilanz, Formatlogik und die Regulierungsfrage
LONDON (IT BOLTWISE) – Scurrows gehört seit Jahren zu den sichtbaren Größen im deutschsprachigen Twitch-Umfeld und setzt vor allem auf nahezu tägliche, mehrstündige Live-Sessions. Der Kanal kombiniert Casino-Content, Sportwetten-Talk und gelegentliche IRL-Formate – mit starker Chat-Interaktion als wiederkehrendem Motor. Dabei steht nicht nur die Community-Bindung im Fokus, sondern auch die Frage, wie Streaming Plattformregeln, Jugendschutz […]
Steam Machine mit 8 GB VRAM: Valve setzt auf Upscaling und VRAM-Swap statt 4K
LONDON (IT BOLTWISE) – Valve erklärt, warum die Steam Machine mit 8 GiByte VRAM auskommen soll, obwohl 8 GB bei aktuellen AAA-Titeln an Grenzen stoßen können. Im Fokus stehen realistische 1080p-Workloads, der Verzicht auf natives 4K sowie ein SteamOS-Notfallkonzept mit aggressiverem VRAM-Management und Swap zwischen VRAM und System-RAM. Für die Praxis bedeutet das: bessere Stabilität […]
Android 17, Play Protect und Rokarolla: Neuer Banking-Trojaner erhöht Risiko
LONDON (IT BOLTWISE) – AV-Comparatives nimmt Android-Sicherheits-Apps unter die Lupe, während Android 17 mit neuen Sperr- und Privatsphärenfunktionen startet. Gleichzeitig zeigt der Banking-Trojaner Rokarolla, wie perfide Angriffe über Accessibility Services, Overlays und Keylogger laufen. Für Unternehmen und Nutzer wird damit klar: Schutzstrategien müssen stärker auf aktuelle OS-Versionen, Erkennung von Overlay-Angriffen und sauberes Rollen- und Berechtigungsmanagement […]
JSR ArF-Photoresist für 5-nm-Linien: Präzision im Chipwerk
TOKIO / LONDON (IT BOLTWISE) – JSR rückt mit seinem ArF-Photoresist erneut die Details in den Fokus, die in modernen 5-nm-Workflows über Erfolg oder Ausschuss entscheiden. In der 193-nm-ArF-Lithografie steuert der Resist die Schärfe von Linien und beeinflusst direkt, wie stabil ein Prozessfenster über Wochen hinweg bleibt. Für Fabs zählt dabei nicht nur die theoretische […]
Rokarolla: 137 Fernbefehle übernehmen Android-Geräte und manipulieren Zahlungen
LONDON (IT BOLTWISE) – Der Android-Trojaner Rokarolla nutzt eine Bibliothek aus 137 Fernbefehlen, um Geräte komplett zu kapern und Nutzer per Overlay-Angriffen in betrügerische Logins zu treiben. Zusätzlich unterdrückt die Malware Anrufe, manipuliert Tastatureingaben und Umleitungsmechanismen für Kryptotransaktionen. Parallel kündigt Samsung Sicherheitsfunktionen für One UI 9 an, während Appdome eine SDK-freie Schutzplattform für mobile Bedrohungen […]
Rokarolla: Neuer Android-Banking-Trojaner stiehlt PINs, SMS-Codes und Krypto
LONDON (IT BOLTWISE) – Ein neuer Android-Banking-Trojaner namens Rokarolla entzieht Opfern Zugriff auf Sperrbildschirm-PINs, liest SMS inklusive Einmalcodes und lenkt Krypto-Zahlungen per Clipboard-Manipulation um. Laut Sicherheitsforschern kombiniert die Schadsoftware Fake-Apps, Overlay-Loginseiten und eine missbräuchliche Nutzung der Android-Accessibility-Schnittstelle zu einer durchgängigen Angriffskette. Zusätzlich schaltet Rokarolla Schutzfunktionen wie Play Protect gezielt aus und kann sogar Sperrbildschirm-Informationen auslesen, […]
ASML Twinscan NXT: Hochvolumen-DUV für 5-nm- und 3-nm-Chips
LONDON (IT BOLTWISE) – ASML rückt mit der Twinscan-NXT-Familie die hochvolumige 193-nm-DUV-Lithografie in den Mittelpunkt der 5-nm- und 3-nm-Fertigung. Der Ansatz setzt auf Immersion, eine leistungsfähige Projektionsoptik und präzise Overlay-Mechanismen, um Produktivität und Genauigkeit in einem engen Zielkorridor zu halten. Zugleich verspricht ASML modulare Upgrades sowie ein weltweites Service- und Diagnosekonzept, das für 24/7-Fabs auf […]
Google testet „Minimize Gemini“-Button für flüssiges Multitasking auf Android
LONDON (IT BOLTWISE) – Google testet in der Android-App neue UI-Elemente, die Gemini künftig während der Nutzung des Smartphones im Hintergrund laufen lassen. Statt in einen Voll-Overlay-Modus festzusitzen, soll ein klar hervorgehobener „Minimize Gemini“-Button das Gespräch auf einen schwebenden Zustand reduzieren. Zusätzlich wirkt die Kontenumschaltung in Google- und Gemini-Apps kompakter und nutzerfreundlicher. Für Vielnutzer von […]
ClickFix: Gefälschte CAPTCHA-Seiten schleusen Schadsoftware ein
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Die US-Verbraucherschutzbehörde FTC warnt vor „ClickFix“-Seiten, die gefälschte CAPTCHA-Fenster als Köder nutzen, um Schadsoftware auszuführen. Angreifer tarnen die Manipulation so geschickt, dass auch vorsichtige Nutzer den Anweisungen scheinbar legitimer Sicherheitschecks folgen. Laut der Warnung wird dabei über Zwischenablage und ein PowerShell-Skript ein Infostealer auf dem System installiert. Für […]
Chrome auf iOS: Google verankert Gemini als KI-Button statt Navigation
LONDON (IT BOLTWISE) – Google testet eine iPhone-Version von Chrome, in der ein „Ask Gemini“-Button die klassische Navigation deutlich verdrängt. Statt separatem Wechsel erscheint Gemini Live als Overlay über der aktuellen Webseite und soll Analysen und Fragen direkt im Kontext erlauben. Gleichzeitig kündigt Google Sicherheits- und Herkunftsfunktionen wie SynthID und C2PA an, während die KI-Nutzung […]
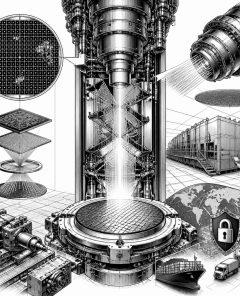
ASML EUV-Lithografie: So entstehen Nanometer-Chips für KI und Industrie
LONDON (IT BOLTWISE) – ASMLs EUV-Lithografiesysteme machen Chipstrukturen im Nanometerbereich erst möglich und prägen damit die Leistungsfähigkeit aktueller Prozessoren. Im Fokus stehen die technisch anspruchsvolle Lichtquelle, spiegelbasierte Optik und hochpräzise Positionsmessung, die für sauberes „Overlay“ über mehrere Schichten sorgen. Für Deutschland wird die Technologie vor allem über eine ganze Zulieferkette relevant – von Optik bis […]
Gemini-Dauer-UI könnte zur UX-Falle werden
SAN FRANCISCO / LONDON (IT BOLTWISE) – Nutzer berichten über eine zunehmende „KI-Überall“-Präsenz in Produktivitäts- und Browser-Workflows, die sich eher wie ein Dauer-Overlay anfühlt als wie ein hilfreiches Feature. Im Artikel steht die Frage im Mittelpunkt, wie gut Künstliche Intelligenz in Arbeitsumgebungen integriert werden kann, ohne die Nutzerführung zu überladen. Der Beitrag verknüpft dabei die […]
 #Sophos
 #AmazonPrime
 #Bestseller

