




Windows 11 24H2: Support endet Oktober 2026 – Unternehmen planen bis 2027 um
LONDON (IT BOLTWISE) – Microsoft beendet den Support für Windows 11 24H2 für Privatanwender früher als für Unternehmen. Für Home- und Pro-Editionen laufen die monatlichen Sicherheitspatches bis zum 13. Oktober 2026, während Enterprise- und Education noch bis zum 12. Oktober 2027 weiter versorgt werden. Parallel behebt Microsoft technische Probleme wie einen Speicherfresser in einem Capability-Access-Update. […]
81 Millionen Login-Versuche: Microsoft 365 rüstet MFA und Entra ID nach
LONDON (IT BOLTWISE) – In zwei Wochen wurden auf Microsoft-365-Konten rund 81 Millionen Anmeldeversuche durch eine Password-Spraying-Kampagne registriert. Besonders kritisch: Teile der Zielorganisationen hatten MFA zwar aktiviert, aber fehlerhafte Einstellungen machten den Schutz praktisch unwirksam. Microsoft verschärft deshalb Conditional-Access-Regeln in Entra ID und drängt mit FIDO2-Passkeys auf phishing-resistente Logins. Die Branche zieht parallel nach, während […]
WhatsApp iOS: Neuer Kontakte-Tab, Status in Chats und Passkeys im Fokus
BERLIN / LONDON (IT BOLTWISE) – WhatsApp testet für iOS eine deutlich geänderte Navigation: Ein eigener Kontakte-Tab löst den bisherigen Updates-Bereich ab, während Status-Updates künftig direkt in den Chat-Bereich integriert werden. Parallel rollt der Dienst ein System für Benutzernamen aus, damit Kontakte auch ohne Weitergabe der Telefonnummer möglich bleiben. Dazu kommen Sicherheitsanpassungen rund um Passkeys […]
Yubico tritt der ECSO bei: Passkey-Schutz gegen KI-Phishing nimmt Fahrt auf
STOCKHOLM / LONDON (IT BOLTWISE) – Yubico ist der European Cyber Security Organisation (ECSO) beigetreten und will phishing-resistente Authentifizierungslösungen stärker im EU-Ökosystem verankern. Der Schritt erfolgt, während Berichten zufolge KI-gesteuerte Phishing-Angriffe in Europa zuletzt um mehr als 200 % zugenommen haben. Damit rückt der praktische Einsatz von Passkeys und FIDO-Standards in den Fokus von Forschung, […]
1,96 Milliarden Zugangsdaten: So sichern Sie Konten und digitale Nachlässe
BERLIN / LONDON (IT BOLTWISE) – Ein im November 2025 bekannt gewordenes Leck mit 1,96 Milliarden E-Mail-Adressen und 1,3 Milliarden Passwörtern zeigt, wie schnell Angreifer Wiederverwendung von Zugangsdaten ausnutzen. Gleichzeitig steigt der Druck, nicht nur Logins zu härten, sondern auch digitale Nachlässe sauber zu planen. Ein Blick auf Browser-Funktionen wie AutoFill verdeutlicht, wo zusätzliche Angriffsfläche […]
iOS 26.5.2 schließt über 25 WebKit- und WebRTC-Sicherheitslücken
CUPERTINO / LONDON (IT BOLTWISE) – Apple verteilt iOS 26.5.2, iPadOS 26.5.2 und macOS Tahoe 26.5.2 mit Fokus auf mehr als 25 geschlossene Sicherheitslücken. Besonders WebKit und WebRTC stehen im Visier, weil sie als beliebter Angriffsweg gelten. Während der Rollout je nach Gerät unterschiedlich verläuft, laufen parallel bereits Entwickler-Betas für iOS 26.6. Der Zyklus wird […]
X Money startet mit 6% Zinsen und Bankkonto für Nutzer
NEW YORK / LONDON (IT BOLTWISE) – X Money startet ausgewählten Nutzern ein integriertes Bankkonto und verspricht 6 Prozent Zinsen auf Guthaben. Damit zielt das Angebot auf eine „Financial Super App“-Erzählung, bei der Bezahlen und Sparen direkt in die Plattformlogik integriert werden. Für die Refinanzierung und Absicherung spielt eine Partnerschaft mit der Cross River Bank […]
NCSC empfiehlt Passkeys statt Passwörter: weniger Phishing, neue MFA-Regeln
LONDON / LONDON (IT BOLTWISE) – Das britische NCSC stuft Passkeys als deutlich robustere Alternative zu klassischen Passwörtern ein. Die Behörde begründet das mit Public-Key-Kryptografie, die Phishing-Angriffe weitgehend aushebelt. Gleichzeitig kündigen kommende Cyber-Essentials-Plus-Vorgaben ab 2026 eine stärkere MFA-Pflicht für Cloud-Nutzer an. Für Unternehmen heißt das: Identitäts- und Zugriffsmanagement muss mittelfristig passkeyfähig werden, sonst drohen Compliance- […]
KDDI, Nissan und Messenger-Phishing: Warum MFA und Passkeys jetzt Pflicht sind
TOKYO / LONDON (IT BOLTWISE) – KDDI meldet einen Vorfall, bei dem potenziell 14,22 Millionen Kundenkonten betroffen sind: Eine Drittanbieter-Komponente öffnete das interne E-Mail-System. Parallel geraten Unternehmens- und Bildungsdaten in die Schlagzeilen, während russische Akteure mit Phishing- und „Browser-in-the-Middle“-Techniken Angriffe verfeinern. Die Konsequenz für Unternehmen und Nutzer ist klar: Ein starkes Passwort allein reicht nicht […]
Cyber Essentials Plus macht MFA für alle Nutzer Pflicht ab 27. April 2026
LONDON (IT BOLTWISE) – Cyber Essentials Plus verschärft die Anforderungen an IT-Sicherheit: MFA muss ab dem 27. April 2026 für sämtliche Benutzerkonten nachgewiesen werden, nicht nur für Admin-Zugänge. Damit rücken Cloud-Dienste, Remote-Endgeräte und sogar Firmware-Updates direkt in den Prüfbereich. Gleichzeitig lockt die Pflicht neue Angriffsflächen an, weil Angreifer MFA über Phishing-as-a-Service und man-in-the-browser-Techniken umgehen wollen. […]
Passkeys statt Passwörter: 7.000 Angriffe pro Sekunde treiben Behörden
LONDON / NIGERIA / BERLIN / CHINA / EUROPÄISCHE UNION / SCHWEIZ – Behörden in mehreren Regionen erhöhen den Druck auf eine phishing-resistente Authentifizierung und nennen Passkeys als nächsten Schritt. Microsoft beziffert weltweit rund 7.000 passwortbasierte Angriffe pro Sekunde, während das britische NCSC identitätsbezogene Vorfälle auf etwa 80 Prozent zurückführt. Während Deutschland seine Verwaltung bis […]
SIM-Swapping in Polen: Bande plündert Krypto-Konten – Schaden bis zu 50 Mio. Euro
KRAKAU / LONDON (IT BOLTWISE) – Polnische Ermittler haben gemeinsam mit FBI und HSI eine SIM-Swapping-Bande gestoppt, die Krypto-Konten über gekaperte Telefonnummern leergeräumt haben soll. Nach Angaben der Behörden reichten die Vorwürfe von Hacking über Diebstahl bis Geldwäsche. Der mutmaßliche Schaden wird auf mindestens fünf Millionen Euro geschätzt, einzelne Schätzungen gehen deutlich höher. Der Fall […]
24 Milliarden Zugangsdaten: Session-Cookies umgehen 2FA, Behörden reagieren
LONDON (IT BOLTWISE) – Ein Rekordfund von 24 Milliarden Zugangsdaten zeigt, wie leicht Angreifer bestehende Schutzschichten aushebeln können. Entscheidend ist dabei nicht nur schwache Passworhygiene, sondern vor allem der Missbrauch gestohlener Session-Cookies, der 2FA-Anfragen effektiv überflüssig macht. Gleichzeitig laufen Gegenmaßnahmen: Europol stoppt mit der Operation Endgame große Infostealer-Infrastrukturen, während die Politik auf post-quantum-fähige Kryptografie und […]
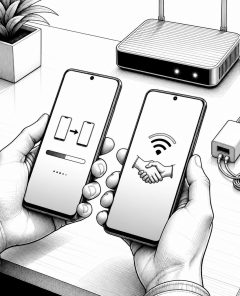
Android 17 macht den iPhone-Umstieg deutlich leichter per WLAN-Transfer
LONDON (IT BOLTWISE) – Android 17 erweitert den Gerätemigrationsprozess deutlich: Mit der systemintegrierten App „Android Switch“ können Nutzer viele Inhalte vom iPhone auf ein Android-Handy nicht nur per Kabel, sondern auch drahtlos über WLAN übertragen. Besonders relevant sind Passwörter, Passkeys, WLAN-Anmeldedaten und sogar verschlüsselte Nachrichtenformate. Das Rollout startet zunächst bei Google-Pixel-Geräten, während andere Hersteller die […]
Passkeys statt Passwörter: Warum große Apps noch immer hinterherhinken
LONDON / LONDON (IT BOLTWISE) – Passkeys gelten längst als der sicherste Standard für Log-ins, aber laut einer neuen „Name-and-Shame“-Website fehlt die Funktion in vielen bekannten Apps noch immer. Der Beitrag erklärt, wie Passkeys technisch arbeiten, warum sie deutlich schwerer auszuspähen oder zu fälschen sind als Passwörter, und welche Hürden Unternehmen offenbar bremsen. Besonders im […]
Chrome Autofill verknüpft Google Wallet stärker und füllt Ausweisdaten automatisch
MOUNTAIN VIEW / LONDON (IT BOLTWISE) – Google verknüpft Chrome Autofill enger mit Google Wallet, damit sich Formulare im Browser künftig automatisch mit Wallet-Daten befüllen lassen. Die Funktion greift auf sensible Identitäts- und Reiseinformationen zu, darunter Führerschein-Details, Passdaten und die Known-Traveler-Nummer. Chrome zeigt dabei eine gezielte Einwilligungsabfrage, speichert oder füllt nur mit Erlaubnis und verschlüsselt […]
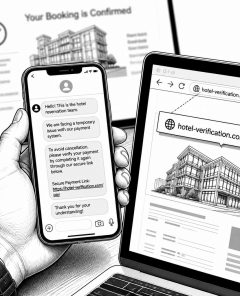
Phishing-Welle trifft Reisende: Datenleck bei Booking.com und KI erhöhen Betrugsquote
BERLIN / LONDON (IT BOLTWISE) – Eine neue Phishing-Welle kombiniert gestohlene Reisedaten aus einem Booking.com-Vorfall mit KI-generierten Nachrichten und trifft damit vor allem Reisende sowie Kunden großer Onlinehändler. Besonders kritisch: Die Betrüger nutzen glaubwürdige Details, schreiben in mehreren Sprachen und führen Opfer häufig über Messenger wie WhatsApp auf gefälschte Webseiten. Parallel sorgen Rabatt-Events wie der […]
Android 17 und iOS 26.4 stärken Diebstahlschutz mit Fernsperren und Ortung
LONDON / LONDON (IT BOLTWISE) – Mobilfunkanbieter und Betriebssystemhersteller ziehen die Sicherheitskette enger: Android 17 führt eine biometrisch verschlüsselte Diebstahlsicherung ein, während iOS 26.4 den Schutz für gestohlene Geräte standardmäßig aktiviert. In Großbritannien starten Anbieter zudem Kill Switches, mit denen Smartphones aus der Ferne dauerhaft deaktiviert werden können. Parallel werden im E-Bike-Markt Ortungsfunktionen stärker in […]
KI-Sicherheit unter Druck: Session-Hijacking nimmt stark zu
LONDON (IT BOLTWISE) – Session-Hijacking-Angriffe rund um KI-Agenten nehmen laut einer neuen Erhebung massiv zu, während viele Unternehmen ihre Identitätskontrollen nicht entsprechend ausweiten. Besonders kritisch: Die Mehrheit erwartet zwar, kompromittierte oder ausgeschiedene Konten binnen 24 Stunden sperren zu können, doch ein großer Teil meldet spürbare Verzögerungen. Gleichzeitig bleiben Passkeys und moderne Authentifizierung im Alltag vieler […]
Operation Level Up: FBI schlägt 9 Betrugszentren mit 276 Festnahmen
WASHINGTON / LONDON (IT BOLTWISE) – Das FBI hat zusammen mit internationalen Partnern im Rahmen der „Operation Level Up“ neun Betrugszentren zerschlagen und 276 Personen festgenommen. Laut Behörden beginnen viele Fälle mit unaufgeforderten Kontaktaufnahmen, bevor Opfer auf gefälschte Handelsplattformen gelockt werden. Besonders perfide Maschen wie „Pig Butchering“ zielen dabei mit langen Aufbauphasen und der Nutzung […]
Galaxy-Updates im Juni: Akku, Sicherheit und Stabilität bei 27 Verbesserungen
LONDON (IT BOLTWISE) – Samsung liefert im Juni mehrere Updates, die vor allem den Akkuverbrauch und Verbindungsabbrüche bei Galaxy-Geräten adressieren. Parallel stärkt Google mit einem Paket von 77 Megabyte die Play-Protect-Prüfungen und erweitert Sicherheitsmechanismen rund um Passwörter und Passkeys. Für die nächste Generation der Oberfläche geht Samsung zudem mit einer One-UI-9-Beta 3 in den Stabilitätsfokus […]
Kali365-Kit nutzt Device-Code-Phishing, um MFA zu umgehen und OAuth-Zugriffe zu kapern
LONDON (IT BOLTWISE) – Kali365 wird seit April 2026 als Phishing-as-a-Service über Messenger vermarktet und zielt mit Device-Code-Phishing gezielt auf die Umgehung von MFA ab. Dabei werden OAuth-Tokens erzeugt, sobald Nutzer einen vermeintlichen Gerätecode bestätigen – ohne Passwort oder zusätzliche Bestätigung. Parallel häufen sich Angriffe auf OAuth-Integrationen, während Microsoft mit mehreren Sicherheitsupdates gegen bekannte Schwachstellen […]
 #Sophos
 #AmazonPrime
 #Bestseller

