




Android 17 stärkt Privatsphäre: Gemini Omni, neue App-Zugriffe und Security-Tests
LONDON / LONDON (IT BOLTWISE) – Google liefert Android 17 für Pixel-Geräte aus und kombiniert das Update mit einer tiefen Gemini-Omni-Integration, die Privatsphäre und Kontrolle verbessern soll. Neue Funktionen wie „Mark as Lost“ mit biometrischer Sperre sowie eine Einmal-Standortfreigabe verändern, wie Apps künftig Zugriff erhalten. Gleichzeitig führt Google automatisierte Sicherheitsprüfungen für Hersteller ein und verschärft […]
Microsoft beendet SMS-2FA: Passkeys als Antwort auf KI-Phishing und Smishing
REDMOND / LONDON (IT BOLTWISE) – Microsoft stoppt die SMS-basierte Zwei-Faktor-Authentifizierung und setzt künftig stärker auf passwortlose Passkeys. Der Wechsel adressiert eine rasant gewachsene Angriffsfläche, da KI-gestütztes Phishing und Smishing deutlich erfolgreicher werden. Ergänzend treibt der Konzern eine aggressive Patch-Strategie voran und schließt zahlreiche kritische Lücken inklusive Zero-Days. Für Unternehmen bedeutet das: Identitäts- und Sicherheitsarchitekturen […]
E-Commerce-Betrug steigt: Echte Käufer treiben First-Party-Fraud an
POTSDAM / LONDON (IT BOLTWISE) – Laut aktuellen Auswertungen sind echte Kundinnen und Kunden zunehmend selbst Teil betrügerischer Transaktionen: Der Anteil des sogenannten First-Party-Fraud steigt auf 38,8 Prozent. Besonders in Europa erreicht dieser Trend nahezu 52 Prozent. Parallel warnen Behörden und Sicherheitsfachleute vor neuen Phishing-Wellen vor dem nächsten Prime-Day und kritisieren, dass bestehende Regelwerke wie […]
KI-Phishing treibt Klickraten: 86% der Angriffe sind KI-gestützt
BERLIN / LONDON (IT BOLTWISE) – KI-Phishing wird zum dominierenden Angriffshebel: In aktuellen Auswertungen basieren 86 Prozent der Phishing-Kampagnen auf KI-gestützten Verfahren. Während klassische Massenmails vergleichsweise selten funktionieren, steigt die Klickrate bei KI-generierten Ködern deutlich an. Besonders betroffen sind Reiseangebote und Kommunikationsketten, in denen Betrüger mit gefälschten Links, Rechnungen und Jobangeboten schnelle Handlungen erzwingen. Zusätzlich […]
Neues Schutzgesetz gegen Seniorenbetrug: Transaktionen vorerst stoppen
WASHINGTON / LONDON (IT BOLTWISE) – Die gemeldeten Schäden durch Seniorenbetrug steigen rasant: In den USA reichen Schätzungen bis zu 81,5 Milliarden US-Dollar pro Jahr, die Verluste haben sich seit 2020 vervierfacht. Ab 1. Juli dürfen in Iowa Versicherungen und Finanzfirmen verdächtige Transaktionen zeitweise stoppen. Parallel laufen auf Bundesebene Initiativen wie der „Financial Exploitation Prevention […]
Arbeitszeitgesetz: 48-Stunden-Woche nur bei Tarifbindung – Digitalisierung von Erfassung und Homeoffice
BERLIN / LONDON (IT BOLTWISE) – Die Bundesregierung plant mit einem Referentenentwurf zur Reform des Arbeitszeitgesetzes eine wöchentliche Höchstarbeitszeit von 48 Stunden – gekoppelt an Tarifbindung oder passende Betriebsvereinbarungen. Gleichzeitig rückt die elektronische Arbeitszeiterfassung in den Fokus, um Vorgaben aus EU- und Bundesrecht operativ sauber umzusetzen. Ergänzende Finanzierungsrichtlinien sollen die steuerliche Einordnung von Homeoffice und […]
macOS unter Druck: Infostealer dominieren neue Schädlinge – plus Lieferkettenrisiko
LONDON (IT BOLTWISE) – Mehr als 65 % der neuen macOS-Schädlinge zielen als sogenannte Infostealer auf Datendiebstahl. Sicherheitsforscher beobachten, dass Angreifer immer häufiger über täuschend echte Disk-Images (.dmg) und manipulierte Installationsroutinen einsteigen. Gleichzeitig verschiebt sich die Bedrohung vom einzelnen Download hin zu Lieferkettenangriffen, bei denen kompromittierte Maintainer-Accounts schadhaften Code in viele Pakete tragen. Für Unternehmen […]
KI treibt Telefonbetrug: 585.942 Spam-Anrufe im April und 54% KI-Phishing-Erfolg
DEUTSCHLAND / LONDON (IT BOLTWISE) – Im April 2026 wurden hierzulande laut Messdaten erneut Hunderttausende Spam-Anrufe registriert, während Künstliche Intelligenz Betrug wirksamer macht. Sicherheitsberichte sehen KI-gestützte Phishing-Angriffe inzwischen als dominantes Muster. Für Betroffene bedeutet das: weniger Zeit zum Nachdenken, mehr Druck durch gefälschte Absender und gezielte Gesprächsführung. Der Artikel ordnet ein, warum das so ist […]
2FA-Tools im Aufwind: Proton Authenticator stärkt Passkeys gegen Phishing
ZÜRICH / LONDON (IT BOLTWISE) – Während Phishing-Kampagnen und gestohlene Zugangsdaten weiter zunehmen, treiben mehrere Anbieter den Umstieg auf Zwei-Faktor-Authentifizierung und passwortlose Verfahren voran. Proton hat mit „Proton Authenticator“ eine quelloffene App veröffentlicht, die 2FA plattformübergreifend verwaltet und auf Ende-zu-Ende-Verschlüsselung sowie sichere Synchronisation setzt. Zeitgleich rücken Passkeys in neuen Regionen stärker in den Fokus, während […]
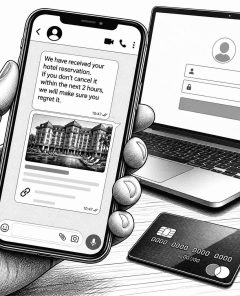
Reisebranche unter Cyberdruck: KI treibt „Storno-Falle“ per WhatsApp
BERLIN / LONDON (IT BOLTWISE) – Cyberkriminelle treffen Reisende in der Sommersaison mit einer WhatsApp-Betrugsmasche: Korrekte Buchungsdaten werden genutzt, um per Klick auf gefälschte Seiten Kreditkartendaten abzugreifen. Sicherheitsanbieter berichten zudem von einem messbaren KI-Schub bei Phishing-Kampagnen. Gleichzeitig steigen Angriffe auf die Reisebranche laut aktuellen Auswertungen deutlich. Der Artikel ordnet die Technik, das Marktgeschehen und die […]
Google Workspace: Neue KI-Funktionen für Sheets, Drive und Sicherheit ab sofort
MÜNCHEN / LONDON (IT BOLTWISE) – Google rollt ab sofort mehrere KI-Funktionen in Workspace aus: von Gemini Deep Research in Sheets und NotebookLM bis zu einer Suche in Drive-Videos über Transkripte. Parallel erweitert Google die Integrationsfähigkeit für Gemini Enterprise um Connectors, die interne und externe Systeme ansprechen. Auf der Sicherheitsseite setzt der Anbieter mit verpflichtender […]
FortiBleed-Leak: 74.000 FortiGate-Geräte enthüllt – CISA fordert MFA und Passwort-Reset
LONDON (IT BOLTWISE) – Nach dem „FortiBleed“-Leak sind Zugangsdaten von rund 74.000 FortiGate-Geräten kompromittiert. Die US-Behörde CISA reagiert mit einer Dringlichkeitswarnung und fordert das sofortige Beenden aktiver Sitzungen, ein umfassendes Passwort-Reset sowie den Umstieg auf phishing-resistente Multi-Faktor-Authentifizierung. Damit rückt die Grundfrage in den Fokus, wie Unternehmen Authentifizierung künftig automatisiert und sicher skalieren können. Nach dem […]
Aldi Nord führt RFID- und Diebstahlschutz-Taschen ein
ESSEN / LONDON (IT BOLTWISE) – Aldi Nord erweitert sein Sortiment im Reise-Segment um RFID-geschützte Taschen für 7,99 Euro. Die Produkte kombinieren Schutz gegen kontaktloses Auslesen mit weiteren Mechanismen gegen Diebstahl. Gleichzeitig betont das BSI, dass Cyberkriminelle Urlauber zunehmend über gefälschte Buchungsportale, manipulierte Links und unsichere WLANs angreifen. Der Markt reagiert damit auf eine doppelte […]
BSI-Warnung: So planen Reisende den Cyber-Schutz für Smartphone & Konten
BERLIN / LONDON (IT BOLTWISE) – Das BSI warnt Reisende im Juni 2026 vor Cyber-Fallen: gefälschte Buchungsseiten, manipulierte Links und unsichere öffentliche WLANs. Besonders Smartphone-Daten sind auf Reisen schnell gefährdet, weil Passwörter, Fotos und Banking-Infos häufig mobil verarbeitet werden. Der Beitrag zeigt, wie sich Angriffsflächen mit VPN, sicheren Konten (2FA/Passkeys) und Vorsicht bei öffentlichen Ladepunkten […]
KI-Betrug: 63 Prozent der Generation Z und wachsende Schäden durch Phishing
NORTH CAROLINA / LONDON (IT BOLTWISE) – Berichte aus den USA, Indien und Australien zeigen: KI-gestützte Betrugsmaschen treffen immer breitere Teile der Bevölkerung. Besonders alarmierend ist der Befund, dass 63 Prozent der Generation Z bereits Finanzbetrug erlebt haben. Gleichzeitig steigen die Verluste bei Senioren 2025 spürbar, während Phishing, Deepfakes und Stimmenklon-Anrufe die Angriffstiefe erhöhen. Was […]
WhatsApp-Phishing mit echter Hotelbuchung: So vermeiden Sie Kreditkartenbetrug
BERLIN / LONDON (IT BOLTWISE) – Eine Phishing-Kampagne tarnt sich als Hotelkommunikation und nutzt echte Buchungsdetails wie Namen, Reservierungsnummern und Reisezeiträume, um Empfänger in WhatsApp zum Handeln zu bewegen. Innerhalb von 12 bis 24 Stunden sollen Opfer Zahlungsdaten über einen Link „verifizieren“ – andernfalls wird mit Storno gedroht. Der Link führt auf Webseiten, die gängigen […]
Android 17: Neues Privatsphäre-Update mit VPN- und Daten-Transparenz
LONDON (IT BOLTWISE) – Mit Android 17 rückt Google die Privatsphäre auch im Alltag sichtbar nach vorn: Nutzer sehen künftig deutlicher, wenn Apps einen verschlüsselten Tunnel aufbauen. Gleichzeitig erweitert das Update die Kontrolle über Standortzugriffe, Kontakte und Live-Informationen auf dem Sperrbildschirm. Für Unternehmen und Security-Teams bedeutet das mehr Transparenz über aktive Verbindungen – aber auch […]
Android 17 macht iPhone-zu-Android-Umzug mit Passkeys deutlich einfacher
SAN FRANCISCO / LONDON (IT BOLTWISE) – Google verzahnt Android 17 und Chrome 149 so, dass der Umzug sensibler Sicherheitsdaten vom iPhone auf Android erstmals spürbar reibungslos wird. Im Mittelpunkt stehen drahtlose Passkey-Transfers ohne Zusatz-Apps sowie eine vereinfachte Passkey-Login-Ansicht in Chrome 149. Zusätzlich verbessert Google die Portabilität: Passwörter und Passkeys sollen per Credential-Exchange-Standard zwischen Tools […]
iOS 27: Apples automatische Passwort-Aktualisierung und KI-Risiken
LONDON (IT BOLTWISE) – Apple nimmt kompromittierte Zugangsdaten künftig stärker in die Hand: Mit „Fix Passwords“ in iOS 27 aktualisiert die neue Passwort-App problematische Passwörter im Hintergrund. Dafür setzt der Konzern auf Safari in Kombination mit der Private Cloud Compute Infrastruktur und verspricht, dass während des Updates keine Nutzerdaten gespeichert werden. Gleichzeitig rückt das Unternehmen […]
Phishing-Welle 2026: Device-Code-Flow statt 2FA und Passkeys aushebeln
LONDON (IT BOLTWISE) – Im Juni 2026 gewinnen gezielte Phishing-Kampagnen gegen Microsoft-365-Umgebungen an Tempo und zielen dabei auf einen Teil des OAuth-Ökosystems, der lange als Sonderfall galt. Sicherheitsforscher beschreiben, wie Angreifer den OAuth 2.0 Device Code Flow missbrauchen, um Sitzungen und Token zu erhalten, obwohl 2FA und Passkeys aktiv sind. Betroffen sind laut Auswertungen hunderte […]
EvilTokens-Phishing: Angreifer nutzen echte Microsoft-Anmeldungen ohne Passwort
LONDON (IT BOLTWISE) – Eine neue Phishing-Kampagne namens „EvilTokens“ umgeht Passwörter, weil sie nicht nach Login-Daten fischt, sondern echte Microsoft-Anmeldeprozesse missbraucht. Dabei greifen die Angreifer per Device Code Flow auf ein OAuth-Token zu und können danach auf E-Mails, Kalender und OneDrive zugreifen. Sicherheitsanbieter berichten von einem starken Anstieg seit Jahresbeginn und warnen, dass selbst Multi-Faktor-Authentifizierung […]
Android-Lücke CVE-2025-48595: Google schließt 124 Bugs – Xiaomi rolloutt Juni-Patch
LONDON (IT BOLTWISE) – Google schließt mit dem Juni-Sicherheitsupdate 124 Android-Schwachstellen, darunter die hochriskante Lücke CVE-2025-48595 im Framework. Während Pixel-Geräte bereits gepatcht werden, startet Xiaomi parallel den Rollout seiner betroffenen Modelle auf Basis von HyperOS 3. Besonders kritisch: Die Ausnutzung erfordert nach Angaben der Sicherheitslage keine Nutzerinteraktion und kann lokal Rechte ausweiten. Zudem bringt Android […]
FBI und Google stoppen KI-Phishing-as-a-Service: Milliarden-Schaden und neue Angriffswellen
WASHINGTON / LONDON (IT BOLTWISE) – FBI und Google haben ein KI-gestütztes Phishing-Netzwerk zerschlagen, das als „Phishing-as-a-Service“ professionelle Betrugswerkzeuge vermietete und dabei einen Gesamtschaden in Milliardenhöhe auslöste. Besonders brisant: Die Täter nutzten Künstliche Intelligenz, um Phishing-Seiten in hoher Qualität zu generieren und massive SMS-Kampagnen zu starten. Parallel warnen Sicherheitsakteure vor neuen Varianten wie „EvilTokens“ und […]
 #Sophos
 #AmazonPrime
 #Bestseller

