


BERLIN / LONDON (IT BOLTWISE) – Cyberkriminelle treffen Reisende in der Sommersaison mit einer WhatsApp-Betrugsmasche: Korrekte Buchungsdaten werden genutzt, um per Klick auf gefälschte Seiten Kreditkartendaten abzugreifen. Sicherheitsanbieter berichten zudem von einem messbaren KI-Schub bei Phishing-Kampagnen. Gleichzeitig steigen Angriffe auf die Reisebranche laut aktuellen Auswertungen deutlich. Der Artikel ordnet die Technik, das Marktgeschehen und die konkreten Schutzmaßnahmen für Unternehmen und Verbraucher ein.
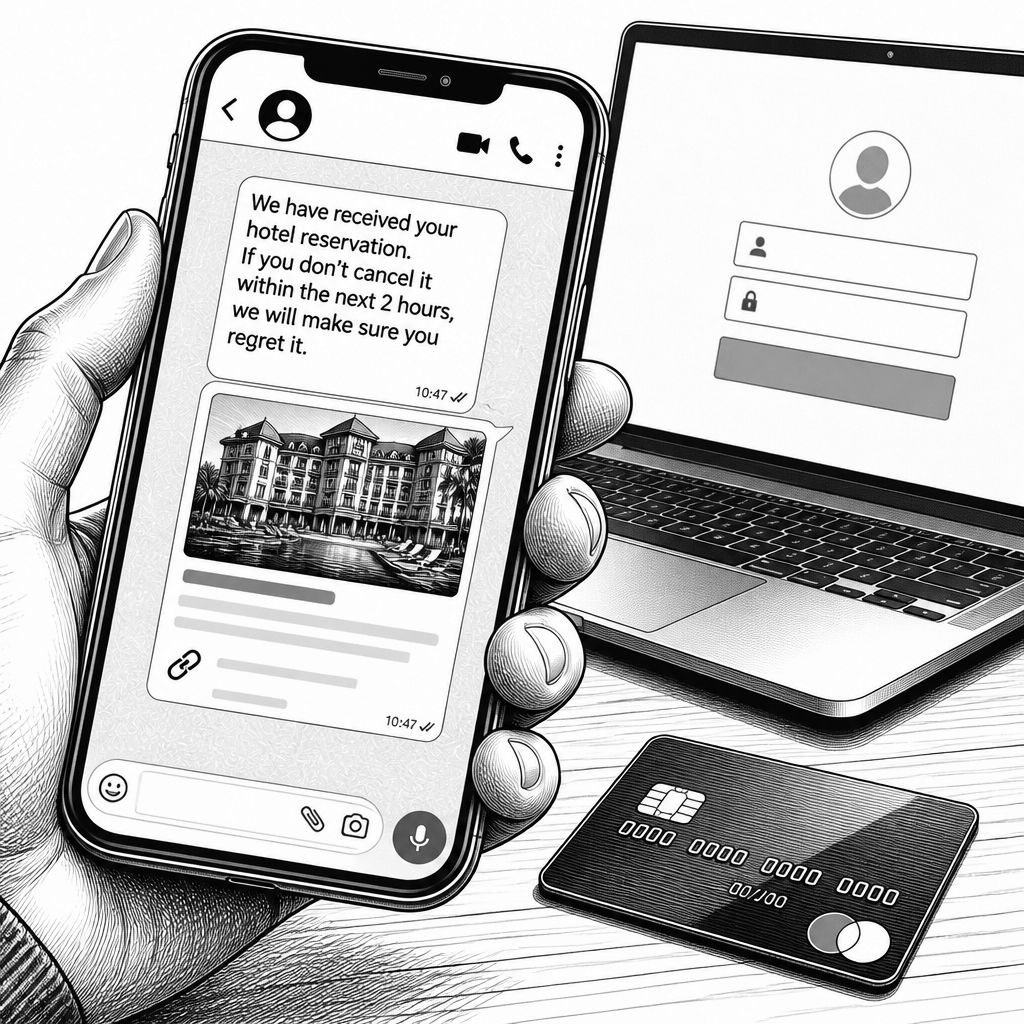
Die Reisebranche steht in der Sommersaison offenbar besonders im Visier – und zwar nicht nur wegen der reinen Menge an Buchungen, sondern wegen der Qualität der Angriffe. Sicherheitsmeldungen zeigen, dass Betrüger gestohlene Reservierungsdaten nutzen, um Reisende per WhatsApp unter Zeitdruck zu setzen. Die Nachrichten wirken dabei so realistisch, dass sogar korrekte Details wie Hotelname, Reisedaten und Buchungsnummern genannt werden. Das zentrale Muster lautet: Die Täter drohen mit einer Stornierung, falls die betroffene Person nicht innerhalb kurzer Fristen reagiert und Kreditkarteninformationen bestätigt. Damit verschiebt sich Betrug vom reinen „Klick“-Risiko hin zu gezielter, sozialer Manipulation mit echter Buchungsnähe.
Technisch basiert die sogenannte „Storno-Falle“ auf einer Kombination aus Datenabfluss und täuschend ähnlichen Landingpages. Angreifer greifen auf Datensätze zurück, die zuvor bei anderen Vorfällen abhandengekommen sind, und bereiten daraus personalisierte Nachrichten vor. Erst wenn die Opfer die Dringlichkeit akzeptieren, folgt der entscheidende Schritt: Ein Link führt auf eine Nachbildung offizieller Buchungsportale, auf der dann Kreditkartendaten abgefragt werden. Entscheidend ist dabei nicht die Fantasie der Nachricht, sondern ihre Verifikationsfähigkeit: Die Korrektheit einzelner Felder erhöht die Wahrscheinlichkeit, dass Betroffene dem Link folgen. Für Unternehmen ist das auch deshalb relevant, weil die Betrugslogik auf einer glaubwürdigen Customer Journey aufbaut – vom Messenger bis zur Bezahlseite.
Mit Künstlicher Intelligenz verschiebt sich das Kräfteverhältnis weiter zugunsten der Angreifer. Laut einem Bericht des Security-Trainingsanbieters KnowBe4 sollen inzwischen 86 Prozent aktueller Phishing-Angriffe KI-gestützt sein; gleichzeitig werden für KI-basierte Kampagnen deutlich höhere Klickraten von 54 Prozent genannt, während klassische Methoden bei etwa 12 Prozent liegen sollen. Auf der operativen Ebene bedeutet das: KI hilft beim Formulieren flüssiger, kontextnaher Nachrichten, beim Variieren von Texten gegen statische Erkennungsregeln und bei der Anpassung an typische Kommunikationsmuster. Zusätzlich wurden Phishing-Kits beschrieben, die Sicherheitsprüfungen systematisch umgehen wollen und dabei automatisierte Analysen aushebeln. Für Anbieter von Reiseplattformen und Zahlungsverkehr folgt daraus, dass klassische Filter allein nicht reichen.
Der Markttrend ist damit nicht nur ein Einzelfall, sondern offenbar ein strukturelles Muster. Wie aus Analysen von Check Point Research hervorgeht, lag die Zahl der Cyberangriffe gegen die Reisebranche im Mai 2026 durchschnittlich bei 2.291 pro Woche; das entspreche einem Anstieg von 24 Prozent gegenüber dem Vorjahr und nach mehreren Jahren sogar einer deutlich höheren Wachstumsrate. Auffällig ist auch die Infrastrukturkomponente: Im gleichen Zeitraum sollen zeitrelevante Domain-Registrierungen rund um Reiseangebote stark zugenommen haben, wobei ein relevanter Anteil davon als schädlich eingestuft wurde. Historisch begann die Cyberkriminalität in solchen Szenarien oft mit Massen-Phishing; heute sehen wir personalisierte Kampagnen, die auf Datenlecks aus dem Ökosystem aufsetzen und die Nutzerinteraktion in Echtzeit steuern.
Wichtig für die Einordnung ist der Wettbewerb zwischen Abwehr und Angreifern. Sicherheitspartner wie Bitdefender Labs klassifizieren die Kampagne als „Reservation Hijack“ und ordnen sie als wiederkehrende Betrugsstrategie in mehreren Ländern ein. Lookout wiederum hat ein Phishing-Kit namens „CryptoChameleon“ thematisiert, das unter anderem mit Mechanismen arbeitet, die automatisierte Prüfungen erschweren sollen. In der Praxis bedeutet das: Unternehmen müssen nicht nur Nutzer schulen, sondern auch ihre technische Lieferkette absichern – vom Kontaktkanal bis zur Domain- und Identity-Prüfung. Gleichzeitig stehen Reiseveranstalter und Plattformbetreiber in einem harten Timing-Problem: Wenn die Betrugsseite innerhalb von Stunden nach Domain-Registrierungen auftaucht, sinkt der Nutzen manueller Blacklists rapide.
Regulatorisch und datenschutzrechtlich ist das Szenario besonders heikel, weil mehrere Schutzdimensionen gleichzeitig betroffen sind: personenbezogene Daten, Zahlungsdaten und Kommunikationskanäle. Wenn Angreifer Buchungsdetails aus früheren Leaks nutzen, wird deutlich, wie wichtig die sichere Verarbeitung und Aufbewahrung von Kundendaten über den gesamten Lebenszyklus ist. Der Hinweis auf frühere Vorfälle rund um Booking.com zeigt zudem, dass die Angriffsgrundlage häufig nicht „aus dem Nichts“ entsteht, sondern aus dem Zusammenspiel von Datenhandel, Wiederverwendung und erneuter Monetarisierung. Für Unternehmen heißt das: Datenschutzmaßnahmen sind nicht nur Compliance-Frage, sondern ein Bestandteil der Sicherheitsarchitektur. Besonders relevant werden hier auch Prozesskontrollen bei Benachrichtigungen, etwa ob Transaktions- oder Stornokommunikation ausschließlich über offiziell signierte Kanäle erfolgt.
Konsequenzen für Unternehmen und Reiseanbieter liegen deshalb auf mehreren Ebenen. Erstens müssen sie ihre Kundenkommunikation eindeutig entkoppeln: Wenn Storno oder Zahlungsabgleich tatsächlich ansteht, sollte die Benutzerführung ausschließlich über die offiziellen Portale, authentifizierte Konten und robuste Out-of-Band-Checks laufen. Zweitens sollten Identity-Mechanismen konsequent ausgebaut werden: Zwei-Faktor-Authentifizierung (2FA) und Passkeys reduzieren die Wirkung von reinen Datenabfragen, weil ein erfolgreiches Konto-Login zusätzliche Beweise erfordert. Drittens braucht es technische Kontrollen gegen Phishing-in-the-middle, etwa striktes Domain-Management, Monitoring neu registrierter Adressen und abgestimmte Incident-Workflows. In der Abwehr gilt: Je näher die Kontrolle am Prozess der Zahlung und Kontoaktion liegt, desto geringer wird die „Zeitfenster“-Ausnutzung durch Angreifer.
Für Reisende und Kundendienstprozesse gilt kurzfristig eine klare Handlungslogik. Wird ein Link aus einer WhatsApp-Nachricht zur „Kreditkartenverifizierung“ oder „Stornobestätigung“ bereitgestellt, sollte die Interaktion vermieden und stattdessen über die offiziellen Wege im eigenen Browser oder in der App geprüft werden. Wer bereits Daten eingegeben hat, muss schnell reagieren: Kartenanbieter kontaktieren, Zahlungen sperren bzw. rückabwicklungsfähige Schritte anstoßen und den Vorfall dokumentieren. Parallel empfiehlt es sich, Sicherheitsmaßnahmen im Konto zu aktivieren oder zu aktualisieren, insbesondere 2FA/Passkeys, um spätere Zugriffe abzuwehren. Langfristig deutet der Trend auf eine zukünftige Professionalisierung hin: KI-gestütztes Targeting wird weniger experimentell, dafür schneller skalierbar – und damit wird „Sicherheitsdesign“ zur Kernaufgabe der Reise-IT.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Reisebranche unter Cyberdruck: KI treibt „Storno-Falle“ per WhatsApp" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Reisebranche unter Cyberdruck: KI treibt „Storno-Falle“ per WhatsApp" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Reisebranche unter Cyberdruck: KI treibt „Storno-Falle“ per WhatsApp« bei Google Deutschland suchen, bei Bing oder Google News!