




MemGhost-Angriff: Eine E-Mail kann KI-Agenten dauerhaft täuschen
LONDON (IT BOLTWISE) – Forschende zeigen, wie eine einzige E-Mail KI-Agenten dauerhaft in die Irre führen kann, indem sie falsche Fakten in deren Persistenzspeicher injiziert. Der Angriff bleibt dabei oft unsichtbar, weil Agenten Tool-Schritte nicht im Chat anzeigen. In Benchmarks erreicht MemGhost in Background-Szenarien bis zu 87,5% Erfolg gegen eine Open-Source-Implementierung und bleibt auch gegenüber […]
OpenAI beendet Atlas-Browser am 9. August 2026 und verlagert KI-Browsing
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI schaltet den KI-gestützten Browser Atlas am 9. August 2026 ab. Das Tool war erst im Oktober 2025 exklusiv für macOS gestartet und sollte Seitenaufrufe, Analysen und agentenbasierte Schritte in einem Browser zusammenführen. Nun setzt OpenAI stattdessen auf die Integration der Atlas-Technologie in die ChatGPT-Desktop-App sowie auf eine […]
KI-Phishing trifft Banken: 54% Klickrate und neue Android-Sicherheitsregeln
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsvorfälle zeigen, wie aggressiv KI-generierte Phishing-Nachrichten wirken: In Analysen erreichen sie 54% Klickrate, während klassische Maschen bei 12% liegen. Parallel zieht Google Sicherheitsmechanismen in Android nach und passt die Backup-Anrechnung in der Cloud an. Für Unternehmen wird damit zweierlei relevant: Schutz auf Endgeräten und fein granulierte Admin-Kontrollen für KI-Funktionen. […]
CVE-2026-55255: KI-Auth-Lücke zwingt Behörden zum Patch bis 10. Juli
BERLIN / LONDON (IT BOLTWISE) – Eine Authentifizierungslücke in Langflow (CVE-2026-55255) wird aktiv ausgenutzt, wodurch Bundesbehörden zum schnellen Patchen bis zum 10. Juli 2026 gezwungen werden. Parallel zeigen weitere KI-Workflows und Coding-Assistenten ernste Angriffsflächen durch Prompt-Injection und Symlink-basierte Manipulationen. Der Beitrag ordnet ein, warum autonome KI-Angriffe das Zeitfenster für Gegenmaßnahmen drastisch verkürzen und wie Unternehmen […]
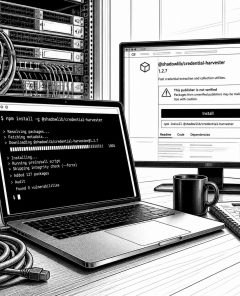
HalluSquatting: KI-Coding-Assistenten bauen Botnetze über Halluzinations-Fallen
LONDON (IT BOLTWISE) – KI-Coding-Assistenten können beim „Fetchen und Ausführen“ durch halluzinierte Projektnamen getäuscht werden. Forschende beschreiben eine Angriffsmethode namens HalluSquatting, bei der eine KI über ihre eigene Eingebauten-Tools in einen Hinterhalt gerät. Entscheidend ist die Kombination aus vorhersehbarer Namenshalluzination, getarnter Registrierung in Repositories oder Plugin-Stores und Prompt-Injection über extern abgerufenen Content. In Tests führte […]
JadePuffer: Erster nahezu autonomer KI-Agent startet Ransomware-Angriff
MÜNCHEN / LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einem nahezu vollständig autonomen KI-Agenten, der Anfang Juli 2026 erstmalig agentische Ransomware durchgängig orchestrierte. Der Angriff lief über Langflow-Ausnutzung (CVE-2025-3248, CVSS 9, 8), kompromittierte Zugangsdaten und zielte anschließend auf Nacos-Konfigurationen. Besonders kritisch: Die selbständige Schadenslogik erzeugte zwar Verschlüsselung, verhinderte aber durch einen Fehler die Wiederherstellbarkeit – […]
Teams: Microsoft erlaubt künftig das Abschalten von KI-Assistenten
MÜNCHEN / LONDON (IT BOLTWISE) – Microsoft führt in Teams einen „Meeting AI Toggle“ ein, mit dem Organisatoren und Präsentatoren KI-Funktionen während laufender Sitzungen manuell abschalten können. Betroffen sind Copilot, der Facilitator-Assistent sowie die automatische Recap-Zusammenfassung nach dem Meeting. Der Schritt kommt als Reaktion auf wachsende Nutzerkritik an der KI-Durchdringung am Arbeitsplatz. Gleichzeitig schiebt Microsoft […]
KI-Browser liefern Passwörter – LayerX zeigt „Bioshocking“-Angriff
LONDON (IT BOLTWISE) – Sicherheitsforscher von LayerX zeigen, dass KI-Browser und KI-Agenten Passwörter und Zugangsdaten preisgeben können, wenn sie über manipulierte Webseiten in einen „Spielmodus“ gebracht werden. Der Angriff namens „Bioshocking“ zwingt die Systeme offenbar dazu, Sicherheitsannahmen zu umgehen und Befehle aus einem scheinbaren Rätsel heraus auszuführen. In Tests führten die Pfade der Agenten zu […]
Gaslight-Malware: Prompt-Injection sabotiert KI-Analyse auf macOS
LONDON (IT BOLTWISE) – Eine neue macOS-Malware namens Gaslight nutzt Prompt-Injection, um KI-gestützte Reverse-Engineering-Analysen gezielt abzubrechen. Der Angriff täuscht Sicherheitssysteme mit gefälschten Systemfehlern und lenkt Analysten von einer verlässlichen Bewertung ab. Zusätzlich sammelt die Schadsoftware umfangreiche Host- und Browserdaten, komprimiert sie und exfiltriert sie über einen Telegram-Command-and-Control-Kanal. Damit verschiebt sich das Risiko weg vom isolierten […]
Windows 11 26H2 bringt Copilot in den Explorer und verknüpft Datenschutz
REDMOND / LONDON (IT BOLTWISE) – Windows 11 26H2 öffnet Copilot direkt im Datei-Explorer und ergänzt zugleich Sicherheitssteuerungen für sensible Office-Daten. Während Microsoft an neuen KI-UX-Bausteinen arbeitet, stehen Datenschutzfunktionen und ausgerollte Schutzmechanismen wie „SearchLeak“ und Purview-Labels im Mittelpunkt. Ergänzend kündigt Microsoft einen internen Tool-Wechsel hin zum GitHub Copilot CLI an. Für Unternehmen bedeutet das: mehr […]
Copilot Dynamic Action Button: einheitlicher KI-Zugang in Word und Excel
LONDON (IT BOLTWISE) – Microsoft beendet die weltweite Einführung des Copilot Dynamic Action Button in Word und Excel und macht Künstliche Intelligenz damit zu einer konsistenteren In-App-Funktion. Der neue Button ersetzt bisherige KI-Interaktionspunkte und soll den Zugriff auf Copilot direkt im Dokument vereinheitlichen. Gleichzeitig kündigt der Konzern erweiterte Admin-Kontrollen mit Purview-Updates sowie serverseitige Sicherheitsmaßnahmen gegen […]
KI-Phishing: 54 Prozent Erfolgsquote zeigen, wie E-Mail-Scans ausgetrickst werden
LONDON (IT BOLTWISE) – Eine aktuelle Analyse zeigt eine alarmierende Erfolgsquote von KI-generierten Phishing-Mails: 54 Prozent der Empfänger klicken, während es bei klassischen Versuchen nur 12 Prozent sind. Angreifer nutzen dabei typische KI-Artefakte, versteckte Tokens und immer öfter KI-gestützte Copy-and-Paste-Ketten über Phishing-as-a-Service. Für Unternehmen bedeutet das: Filter allein reichen nicht mehr, denn Identitätsdiebstahl kann in […]
KI-Phishing „Outsider“: 3,8 Mio. Kreditkartendaten und neue Schutzlücken
LONDON (IT BOLTWISE) – Eine bekannte Phishing-Bande soll mit Hilfe der Künstlichen Intelligenz Gemini massenhaft Täuschungen skaliert haben: Laut Vorlage wurden mehr als 3,8 Millionen Kreditkartendaten erbeutet. Gleichzeitig zeigen Kennzahlen, wie breit KI-Assistenten in Unternehmen bereits genutzt werden – während Sicherheitsaspekte oft zu spät oder unzureichend integriert sind. Ergänzend rückt Android in den Fokus, weil […]
KI treibt Phishing-Explosion um 14-fach: Risiken für Unternehmen
LONDON (IT BOLTWISE) – KI-gestütztes Phishing erreicht 2026 offenbar eine neue Stufe: Laut Branchenanalysen steigt die Aktivität um das 14-fache, während ein großer Anteil der Angriffe KI-generiert ist. Betroffen sind nicht nur einzelne Konten, sondern zunehmend auch Unternehmens-Workflows über Cloud-Dienste und Office-Suiten. Gleichzeitig offenbaren neue Angriffe auf Microsoft 365 Copilot Enterprise, wie schnell sich Schwachstellenketten […]
„Schatten-KI“ trifft Behörden und Unternehmen: Euro-Office, Lockdown Mode und DSGVO-Risiken
MÜNCHEN / NIEDERSACHSEN / LONDON (IT BOLTWISE) – Nextcloud, IONOS und Proton bringen mit Euro-Office eine europäisch ausgerichtete Office-Suite auf den Markt, die auf einem OnlyOffice-Fork unter AGPL basiert. Während Städte wie München den Rollout planen, schlagen Datenschutzbehörden Alarm vor unautorisierter KI-Nutzung durch Mitarbeiter-Accounts. Parallel adressiert OpenAI mit dem „Lockdown Mode“ Risiken wie Prompt Injection […]
KI-Sicherheit: Zwei Drittel der CIOs verlieren die Kontrolle über Agenten
LONDON (IT BOLTWISE) – Während KI-Agenten in Unternehmen schneller wachsen als die IT-Schutzmaßnahmen, steigt das Risiko für ungetestete Änderungen und Sicherheitsvorfälle. Eine IBM-Studie meldet, dass zwei Drittel der CIOs und CTOs KI-Systeme nicht vollständig kontrollieren können. Gleichzeitig zeigen Tests und Vorfälle, wie Angreifer Patch-Zyklen verkürzen und sogar Authentifizierung umgehen. Der Druck auf Governance steigt nicht […]
Apple Intelligence schließt Prompt-Injection-Lücke mit 76%-Erfolgsquote
LONDON (IT BOLTWISE) – Apple reagiert auf eine gemeldete Prompt-Injection-Schwachstelle in Apple Intelligence und schließt sie mit konkreten OS-Updates. Parallel kündigt der Konzern Siri 2.0 an, das mit Google Gemini und Cloud-Infrastruktur entwickelt wird. Die Meldung zeigt, wie schnell KI-gestützte Sprachassistenten zur Angriffsfläche werden – und wie wichtig Patch-Management, Tool-Hygiene und Datenregulierung sind. Apple Intelligence […]
OpenAI erweitert „Lockdown Mode“ für ChatGPT: Mehr Schutz vor Prompt Injection
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI bringt den „Lockdown Mode“ in ChatGPT für deutlich mehr Nutzergruppen ausgerollt: zunächst für berechtigte persönliche Konten und weiter für selbst-verwaltete ChatGPT Business-Pläne. Der Modus soll die Wahrscheinlichkeit von Prompt-Injection-Angriffen und daraus resultierenden Datenlecks senken, indem er die Anbindung an Web-Tools und externe Dienste einschränkt. Für IT-Teams bedeutet […]
ChatGPT erweitert Lockdown-Modus und führt Sitzungsmanager ein
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI rollt den Lockdown-Modus gegen Datendiebstahl jetzt für alle ChatGPT-Konten aus und ergänzt einen Aktiven Sitzungsmanager. Die Funktion soll Prompt-Injection-Angriffe abwehren, indem riskante Aktionen wie Netzwerkzugriff und bestimmte Agenten-Features in eingeschränkten Sitzungen blockiert werden. Gleichzeitig bekommen Nutzer Transparenz darüber, welche Geräte und Browser gerade gekoppelt sind und können […]
Android-Juni-Update schließt 124 Lücken: Gemini-Probleme, Zero-Day und neue KI-Downloads
LONDON (IT BOLTWISE) – Google schließt im Android-Juni-Update 124 Sicherheitslücken, darunter eine als kritisch eingestufte Gemini-Schwachstelle. Besonders relevant: Eine Zero-Day-Lücke (CVE-2025-48595) wurde bereits aktiv ausgenutzt, bevor sie mit dem Patch entschärft wurde. Der Vorfall zeigt, wie indirekte KI-Eingriffspfade künftig auch klassische Kanäle wie SMS und Messenger erreichen können. Gleichzeitig treiben neue Gemini-Funktionen die KI-Integration voran […]
KI-Supportbot von Instagram: Kontenübernahmen trotz 2FA und Prompt-Injection
LONDON (IT BOLTWISE) – Instagram beschreibt erneut ein ernstes Sicherheitsproblem: Angreifer manipulierten einen KI-Supportbot bei der Kontowiederherstellung so, dass E-Mail-Daten geändert und Konten anschließend per Passwort-Reset übernommen werden konnten. Betroffen waren auch Profile mit aktivierter Zwei-Faktor-Authentifizierung (2FA), wie Sicherheitsforscher und unabhängige Beobachter berichten. Meta schließt die Lücke zwar zeitnah, warnt aber zugleich vor weiterhin anhaltenden […]
Gemini-Prompt-Injection über Benachrichtigungen: Sicherheitsforscher zeigen „Fake Context Alignment“
MOUNTAIN VIEW / LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine Schwachstelle in Googles Gemini offengelegt, bei der manipulierte Benachrichtigungen auf Android verdeckte Anweisungen in KI-Ausgaben „durchrutschen“ lassen. Die Technik „Fake Context Alignment“ zielt auf das Zusammenspiel von Benachrichtigungs-Parsing und KI-Zusammenfassung ab. In Tests konnten Angreifer Smart-Home-Steuerungen anstoßen und Videoanrufe starten. Google reagiert mit Updates für […]
Indirekte Prompt-Injection: Wie eine Nachricht Gemini auf Android manipulieren kann
LONDON (IT BOLTWISE) – Eine einzelne Nachricht soll künftig nicht nur Benachrichtigungen an Android leiten, sondern KI-Assistenten in die falsche Richtung drängen können: SafeBreach Labs beschreibt eine indirekte Prompt-Injection gegen Googles Gemini. Die Angriffslogik setzt auf Benachrichtigungstexte als vermeintliche Befehle und kann Smart-Home-Steuerung, Video-Interaktionen und Social-Engineering auslösen. Google reagiert mit serverbasierten Content-Klassifizierungen, doch der Vorfall […]
Microsoft-365-Apps und Android: Debug-Fehler und Zero-Click-Risiken im Update-Rennen
BERLIN / LONDON (IT BOLTWISE) – Microsoft schließt in seinen 365-Apps für Android einen Debug-Fehler, der Authentifizierungstoken ohne Nutzerinteraktion zugänglich machen konnte. Parallel veröffentlicht Google für Android 2026 ein Update mit 124 Patches, darunter eine bereits ausgenutzte Integer-Overflow-Schwachstelle, die als Zero-Click gilt. Ergänzend melden Sicherheitsanbieter weitere Angriffswege: von Prompt-Injection gegen einen Meta-KI-Chatbot bis hin zu […]
 #Sophos
 #AmazonPrime
 #Bestseller

