




Talanx stärkt mit „CyberRisk Protect“ den Cyber-Industrieschutz für den Mittelstand
HANNOVER / LONDON (IT BOLTWISE) – Talanx startet mit „CyberRisk Protect“ einen modularen Cyberbaustein, der nicht nur Schäden durch Cyberangriffe, sondern auch Betriebsunterbrechung und Haftungsrisiken adressieren soll. Im Ernstfall verknüpft die Police finanzielle Unterstützung mit dem Zugriff auf spezialisierte Dienstleister, etwa für Forensik und Krisenkommunikation. Für CFOs und Risikomanager steht dabei die Frage im Vordergrund, […]
AIG CyberEdge: Modulare Cyberversicherung mit Incident-Response-Service
NEW YORK / LONDON (IT BOLTWISE) – AIG stärkt mit „CyberEdge“ den Schutz gegen digitale Großschäden, indem die Versicherung Deckungssummen mit einem vertraglich eingebetteten Incident-Response-Setup verknüpft. Im Ernstfall sollen Forensik, Rechtsberatung und Krisenkommunikation nicht erst später „eingekauft“ werden, sondern innerhalb einer strukturierten ersten Reaktionsphase starten. Für Unternehmen heißt das: weniger Zeitverlust, aber weiterhin klare Mindestanforderungen […]
TLS 1.0/1.1-Aus für Exchange Online: Banken müssen bis 1. Juli 2026 nachziehen
REDMOND / LONDON (IT BOLTWISE) – Microsoft stellt die Unterstützung für TLS 1.0 und 1.1 in Exchange Online ab dem 1. Juli 2026 ein. Banken und Unternehmen müssen ihre E-Mail-Verbindungen auf TLS 1.2 oder höher umstellen, sonst drohen Verbindungsabbrüche. Parallel verschärfen Vorschriften in China und Brasilien die Anforderungen an kryptografische Authentifizierung, Audits und Exit-Planung. Gleichzeitig […]
Exchange-SSRF CVE-2026-45502: PoC ist öffentlich, KB5094139 ist dringend
LONDON (IT BOLTWISE) – Ein öffentlicher Proof-of-Concept-Exploit macht die SSRF-Lücke CVE-2026-45502 in Microsoft Exchange 2016 und 2019 besonders akut. Mit dem Patch KB5094139 führt Microsoft eine URL-Allowlist ein und reduziert damit die Angriffsfläche für manipulierte InstallApp-SOAP-Anfragen. Parallel zeigte Pwn2Own Berlin 2026, dass verkettete Zero-Days in Exchange bis zur Remote-Code-Execution mit SYSTEM-Rechten führen können. Für Unternehmen […]
Beazley Breach Response: Cyberhilfe mit Incident-Response im Ernstfall
LONDON / LONDON (IT BOLTWISE) – Beazley erweitert mit „Breach Response“ eine spezielle Cyberversicherung um ein eng getaktetes Incident-Response-Setup für Datenschutzvorfälle. Im Ernstfall steht nicht nur Gelddeckung im Vordergrund, sondern die Organisation von Sofortmaßnahmen wie Netzwerk-Isolation, Forensik und abgestimmter Krisenkommunikation. Für Unternehmen bedeutet das: weniger Zeitverlust zwischen Erstalarm, Behördenmeldungen und der Wiederherstellung kritischer Systeme. Wenn […]
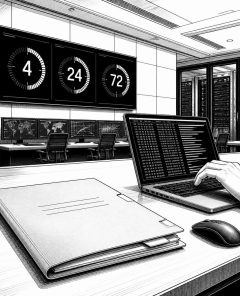
Ransomware-Meldefristen: 4h, 24h, 72h und was Unternehmen jetzt tun müssen
BERLIN / LONDON (IT BOLTWISE) – Ransomware-Angriffe werden 2025 häufiger und treffen laut Lagebilder besonders die Industrie. Für betroffene Unternehmen werden parallele Meldepflichten schnell zur Zeitfalle: DORA verlangt 4 Stunden, NIS2 24 Stunden und die DSGVO 72 Stunden. Entscheidend ist dabei nicht nur die technische Eindämmung, sondern die lückenlose Dokumentation ab Minute 1. Der Beitrag […]
Cyberforsikring von Topdanmark: Schutz bei Ransomware und IT-Ausfällen
KOPENHAGEN / LONDON (IT BOLTWISE) – Topdanmark erweitert sein gewerbliches Portfolio um ein Cyberforsikring-Produkt, das bei Ransomware, Datenlecks und IT-Ausfällen finanzielle Folgen abfedern soll. Im Mittelpunkt stehen neben Haftpflichtkomponenten auch Eigenschäden wie Wiederherstellungskosten, Krisenkommunikation und externe forensische Unterstützung. Für Mittelständler in Dänemark wird damit ein strukturierter Incident-Response-Mechanismus in eine Police übersetzt, statt nur abstrakte Risiken […]
SharkLoader-Framework liefert Cobalt-Strike über DLL-Hijacking in StrikeShark-Angriffen
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Malware-Familie namens SharkLoader, die in der Kampagne StrikeShark auf kompromittierten Systemen Cobalt-Strike Beacon nachlädt. Im Fokus stehen offenbar diplomatische Stellen, Regierungsorganisationen und Softwareentwickler in mehreren Ländern, wobei die initiale Zugriffsstrategie stark auf öffentlich bekannte Schwachstellen setzt. Besonders auffällig ist die technische Kette: Web Shells, Registry-Run-Keys […]
Oracle PeopleSoft: CVE-2026-35273 trifft 300+ Instanzen und Schulen
WASHINGTON / LONDON (IT BOLTWISE) – ShinyHunters hat offenbar mit der Oracle-PeopleSoft-Lücke CVE-2026-35273 (CVSS 9,8) Daten aus mehr als 300 Instanzen erbeutet und veröffentlicht. Nach Angaben der NAIC geht es dabei vor allem um statistische Finanzberichte und Kreditratingdaten, während personenbezogene Identifikatoren nicht betroffen sein sollen. Branchenverbände kritisieren jedoch die späte öffentliche Benachrichtigung. Der Vorfall fällt […]
Turla nutzt STOCKSTAY: .NET-Backdoor mit WebSocket und IPC-Module in Europa
BERLIN / LONDON (IT BOLTWISE) – Turla setzt mit STOCKSTAY eine bisher unbekannte .NET-Backdoor gegen Regierungs- und Militärziele in der Ukraine ein. Google Threat Intelligence beschreibt eine modular aufgebaute Windows-Implantat-Architektur, die über einen sicheren WebSocket-Kanal mit dem Command-and-Control kommuniziert und interne Komponenten per WM_COPYDATA orchestriert. Auffällig ist zudem, dass die Malware zunächst als „Stock“-Tool getarnt […]
Cyber Resilience Act: Meldepflichten ab September 2026 treiben OT-Security und Planung
BERLIN / LONDON (IT BOLTWISE) – Der Cyber Resilience Act verschärft Europas Regeln für IT-Sicherheit bei Produkten und Services. Erstmals greifen Meldepflichten voraussichtlich ab September 2026, während die Hauptpflichten ab Dezember 2027 starten. Gleichzeitig verschiebt sich der praktische Fokus in Unternehmen auf belastbare Wartungs- und Nachweisprozesse, weil Audits sonst teuer und zeitkritisch werden. Branchenbeobachter rechnen […]
Europol stoppt Socgholish, StealC und Amaday: 326 Server, 47 Mio. Dollar eingefroren
BRÜSSEL / LONDON (IT BOLTWISE) – Europol und Partner haben im Rahmen der Operation Endgame mehrere Malware-Netzwerke zerschlagen, darunter Socgholish, StealC und Amaday. Dabei nahmen die Ermittler 326 Server und 142 Domains vom Netz, darunter 40 in Deutschland. Laut BKA/BSI wurden zudem kompromittierte Zugangsdaten von über 385.000 Opfern sichergestellt und gehortete Kryptowährungen im Wert von […]
Meta stoppt KI-Training nach Sicherheitsvorwürfen: Was das für Beschäftigtenrechte und KI-Compliance heißt
BERLIN / LONDON (IT BOLTWISE) – Meta stoppt sein internes KI-Training, nachdem Berichte über ein mögliches Datenleck bekannt wurden. Dabei sollen Mausbewegungen, Tastatureingaben und Bildschirminhalte von Beschäftigten erfasst worden sein. Parallel testet Amazon in Lagern Scanner zur automatischen Zeiterfassung, was erneut die Debatte über Kontrolle und Produktivität anheizt. Mit dem AI Act der EU kommen […]
Backdoor.Mistic: Neue In-Memory-Backdoor mit Kill-Switch und möglichem IAB-Bezug
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben Backdoor.Mistic als neue, besonders stealthy arbeitende Backdoor, die seit April 2026 in Cybercrime-Intrusionen eingesetzt wird. Auffällig ist die In-Memory-Ausführung ohne dauerhafte Dateiablage und ein Kill-Switch, der die Spuren durch Selbstlöschung reduziert. In einem berichteten Fall taucht Mistic in unmittelbarer Nähe zu ModeloRAT auf, einem Python-basierten Remote-Access-Trojan, der wiederum mit […]
NIS2 trifft Mittelstand: KI-gestützte Angriffe, hohe Bußgelder und Compliance-Lücke
DEUTSCHLAND / LONDON (IT BOLTWISE) – NIS2 wird für Unternehmen in kritischen Sektoren ab Oktober 2024 zur Vorstandspflicht: Bei Verstößen drohen Bußgelder von bis zu 10 Millionen Euro. Gleichzeitig steigen Ransomware-Fälle 2025 deutlich gegenüber 2024, während Angriffe durch KI-gestützte Automatisierung unauffälliger werden. Viele Firmen setzen KI-Agenten oder Deepfake-Checks ohne ausreichende Kontrolle um. Ergänzend zeigt sich […]
Datenleck am ZOiS: Angreifer stehlen mutmaßlich Daten russischer Kooperationspartner
BERLIN / LONDON (IT BOLTWISE) – Ein Angriff auf das Zentrum für Osteuropa- und internationale Studien (ZOiS) legt mutmaßlich personenbezogene Daten aus dem Umfeld russischer Kooperationspartner offen. Die Täter hatten sich offenbar Zugriff auf interne Dateiserver verschafft und erst Wochen später wurde der Vorfall publik. Direktorin Gwendolyn Sasse warnt insbesondere vor Risiken für russische Staatsangehörige, […]
Mistic-Backdoor kombiniert In-Memory-Execution, DNS-Staging und Stealth-Operator-Features
LONDON (IT BOLTWISE) – Eine neue In-Memory-Backdoor namens Mistic ist laut Branchenberichten im Rahmen mutmaßlich finanziell getriebener Angriffe aktiv. Die Malware soll ohne Dateischreibvorgänge arbeiten, per Kill-Switch Spuren löschen und dabei auf bekannte Startpunkte einer Zugriffskette zurückgreifen. Im Zusammenspiel mit einem Python-RAT (ModeloRAT) und einer Initial-Access-Infrastruktur (KongTuke/TDS) setzt das Vorgehen auf ClickFix-Vertrieb, DNS-„Signal“-Schritte und DLL-Side-Loading, […]
Operation Endgame: RICO gegen StealC und Amadey, 18.000 PCs bereinigt
LONDON (IT BOLTWISE) – Eine internationale Strafverfolgungsaktion hat zwei weit verbreitete Malware-Netzwerke, StealC und Amadey, zeitgleich stillgelegt. Laut Ermittlungsangaben wurden zwischen dem 15. und 19. Juni 326 Server und 142 Domains abgeschaltet. Dabei spielte das US-RICO-Gesetz eine Schlüsselrolle, weil es mehrere Malware-Familien juristisch zusammenführen konnte. Microsofts Digital Crimes Unit nutzte zudem einen KI-gestützten Copilot-Workflow, um […]
Souveräne Cloud in Europa: DSGVO-Druck, US-Skepsis und neue Marktmodelle
AMSTERDAM / LONDON (IT BOLTWISE) – Niederländische KMU bevorzugen deutlich häufiger europäische Cloud- und Software-Anbieter statt US-Hyperscalern. Der Grund liegt weniger im Feature-Vergleich als in DSGVO-Konformität und Datenhoheit. Gleichzeitig treiben Sicherheitsvorfälle die Diskussion um Multi-Provider-Architekturen und verteilte Jurisdiktionen. Parallel bleibt KI-Nutzung bei vielen Unternehmen vor allem experimentell – trotz breiter Akzeptanz in der Breite. Eine […]
KI-Betrug 2025: Cyberkriminalität steigt laut Visa um 1.200 Prozent
BERLIN / LONDON (IT BOLTWISE) – Laut Visa haben KI-gestützte Cyberverbrechen 2025 um rund 1.200 Prozent zugelegt. Branchenexperten stufen KI-Betrug inzwischen als größtes Cyberrisiko ein, noch vor Ransomware. Gleichzeitig zeigen Ermittlungserfolge wie die Operation Endgame, dass entschlossene Strafverfolgung Wirkung entfalten kann. Für Unternehmen wird damit vor allem eines klar: Verteidigungsstrategien und Sicherheits-Workflows müssen schneller, datennäher […]
Operation Endgame: Ermittler stoppen Amadey und StealC und bergen 27 Mio. Passwörter
LONDON (IT BOLTWISE) – Ermittler haben im Rahmen der Operation Endgame die Infrastruktur der Malware-Familien Amadey und StealC zerschlagen. Dabei wurden 326 Server lahmgelegt, 142 Domains beschlagnahmt und rund 41 Millionen Euro in Kryptowährungen eingefroren. Besonders brisant: Über 27 Millionen gestohlene Zugangsdaten kamen zutage, darunter Browserdaten, Krypto-Wallet-Infos, E-Mail-Logins und VPN-Zugänge. Als ungewöhnlicher Hebel analysierte Microsofts […]
Operation Endgame: BKA zerschlägt KI-gestützte Botnet-Steuerung von SocGholish & Co.
FRANKFURT AM MAIN / LONDON (IT BOLTWISE) – Bei der Operation Endgame haben deutsche und internationale Behörden mehrere Schadsoftware-Varianten koordiniert zerschlagen. Laut Ermittlern wurden bis Mitte bis Ende Juni rund 15.000 kompromittierte Webseiten, über 320 Server und mehr als 140 Domains abgeschaltet. Besonders relevant: In Deutschland trafen die Maßnahmen 40 zentrale Command-and-Control-Server, über die Angreifer […]
Scattered Spider: Geständnisse nach TFL-Angriff und SIM-Swap-Kampagnen
LONDON / LONDON (IT BOLTWISE) – Nach einem schweren Cyberangriff auf Transport for London haben zwei mutmaßliche Scattered-Spider-Mitglieder in Großbritannien ihre Schuld eingestanden. Der Fall zeigt, wie SIM-Swapping, SMS-Phishing und gestohlene Identitäten zusammenspielen, um Multi-Faktor-Authentifizierung gezielt zu umgehen. Gleichzeitig dehnt sich das Verfahren über mehrere Staaten aus – von Ermittlungen in den USA bis zu […]
Operation Endgame zerschlägt Amadey- und StealC-Malware-Ökosystem
LONDON (IT BOLTWISE) – Behörden und Sicherheitsunternehmen haben in einer koordinierten Aktion Amadey- und StealC-Infrastrukturen stillgelegt und damit die „Cybercrime-as-a-Service“-Kette an der frühen Stelle getroffen. Laut den beteiligten Ermittlern konnten 326 Server und 142 Domains abgebaut sowie Kryptowertwerte kriminellen Ursprungs im Wert von mehr als 47 Millionen US-Dollar gesperrt werden. Besonders relevant für Unternehmen: Bis […]
 #Sophos
 #AmazonPrime
 #Bestseller

