




JadePuffer: Vollautonome KI-Ransomware und neue Android-Backup-Kontrollen
LONDON (IT BOLTWISE) – Im Juli wurde mit „JadePuffer“ ein vollautonomer KI-Ransomware-Vorfall dokumentiert, der eine Schwachstelle in einer Workflow-Software ausnutzt. Parallel führt Google eine granular steuerbare Backup-Funktion ein, mit der Nutzer pro App festlegen können, ob Daten in die Cloud wandern. Damit rückt das Zusammenspiel aus Patch-Tempo, Cloud-Backups und lokaler KI-Verarbeitung in den Fokus. Für […]
Phishing-Welle mit KI: 86% der Angriffe nutzen Künstliche Intelligenz und treffen Microsoft-Umfelder
BERLIN / LONDON (IT BOLTWISE) – Kriminelle machen aus Phishing längst eine KI-gesteuerte Massenwaffe: Laut aktuellen Trends sind 86 Prozent der Angriffe inzwischen KI-gestützt. Besonders auffällig ist der Sprung im Business-Kontext, etwa bei Microsoft-365-Umgebungen und Teams. Gleichzeitig zeigen neue Fälle, wie vollautonome KI-Attacken Zugriffe ausweiten und wie Betrugsketten über Messenger, Job-Bots oder vermeintliche Hilfszahlungen weiter […]
NIS2 zwingt Geschäftsleitung zu Sicherheits-Schulungen: Was Führungskräfte jetzt wissen müssen
BERLIN / LONDON (IT BOLTWISE) – Das NIS2-Umsetzungsgesetz verschiebt Sicherheitspflichten klar nach oben: Die Geschäftsleitung muss persönlich und regelmäßig am Schulungs- und Risikomanagement teilnehmen. Gleichzeitig zeigen neue Daten aus dem Markt eklatante Lücken bei Netzwerk-Sichtbarkeit, Zero-Trust-Rollout und Cloud-Ausfallszenarien. Parallel steigt die Qualität von Angriffen durch KI-gestützte Phishing-Kampagnen und zunehmend automatisierte Ransomware. Der Artikel ordnet ein, […]
JadePuffer: Vollautonomer KI-Ransomware-Angriff in 31 Sekunden
LONDON (IT BOLTWISE) – Sicherheitsexperten dokumentieren mit „JadePuffer“ einen KI-gesteuerten Ransomware-Angriff, der eine Schwachstelle in Langflow (CVE-2025-3248) innerhalb von nur 31 Sekunden ausnutzen und anschließend weitgehend selbstständig handeln konnte. Ein KI-Agent identifizierte Probleme im eigenen Code, korrigierte sie und verschlüsselte danach über 1.300 Konfigurationseinträge. Parallel verschärft sich die Bedrohungslage: Ransomware wuchs in Europa im ersten […]
JADEPUFFER: Erste vollautomatische KI-Ransomware attackiert Cloud-Umgebungen
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von JADEPUFFER: einer vollautonomen Ransomware-Operation, die durch ein großes Sprachmodell (LLM) gesteuert wird. Der KI-Agent nutzt eine Schwachstelle in Langflow (CVE-2025-3248), greift ohne menschliche Navigation ins Zielsystem zu und kann eigene Fehler selbstständig korrigieren. Zusätzlich zeigen weitere Fälle aus Medizin, Gesundheitswesen, Industrie und Unterhaltungselektronik, wie schnell Erpressungsteams Cloud-Daten, Credentials […]
KI-Betrug nimmt zu: Kaspersky nennt 42 Prozent OpenAI-Nutzung und neue Angriffswege
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einem massiven Anstieg KI-basierten Betrugs: In 42% der Fälle taucht die Marke OpenAI in betrugsbezogenen Versuchen auf, während sich die Angriffszahlen in den ersten Monaten 2026 vervielfacht haben. Neue Techniken wie „Phantom Squatting“ machen dabei Halluzinationen für Kriminelle nutzbar, indem sie gezielt Domains registrieren, die KI-Modelle als scheinbar […]
Microsoft verlängert Windows-10-Support bis Oktober 2027 – und stärkt zugleich die Windows-11-Absicherung
LONDON (IT BOLTWISE) – Microsoft verlängert die kostenlosen Sicherheitsupdates für Windows 10 bis zum 12. Oktober 2027. Gleichzeitig verschiebt der Konzern die Sicherheitsstrategie für Windows 11: Kumulative Patches werden künftig schon bei der Ersteinrichtung (OOBE) bereitgestellt. Parallel dazu steigen die Risiken durch neue Schwachstellen in SharePoint Server und fehlende Patches im Defender. Die Meldung zeigt […]
Windows-Update KB5094126 scheitert – ESU bis 2027 und Defender-Risiko
SEATTLE / LONDON (IT BOLTWISE) – Microsoft verlängert die Extended Security Updates für Windows 10 auf Privatgeräten bis zum 12. Oktober 2027, statt wie geplant Ende Oktober 2026 auszusteigen. Gleichzeitig sorgt das Juni-Update KB5094126 für massive Installationsprobleme: Schätzungen zufolge klappt es nur bei etwa 20 Prozent. Besonders kritisch ist eine ungepatchte Defender-Schwachstelle (CVE-2026-50656, RoguePlanet), die […]
FortiBleed: 80.000 Firewalls geknackt, 110 Millionen Zugangsdaten gestohlen
LONDON / LONDON (IT BOLTWISE) – Eine groß angelegte Kampagne kompromittiert mehr als 80.000 Firewalls und entwendet laut Sicherheitsanalysen über 110 Millionen Zugangsdaten. Betroffen sind nicht nur britische Behörden, sondern auch weitere Institutionen und Versorgungsumfelder. Besonders kritisch: Die gestohlenen Anmeldedaten können als Einstiegspunkt für Ransomware gegen den NHS und andere Betreiber dienen. Parallel zeigen Indikatoren, […]
SharePoint-RCE CVE-2026-45659 in CISA KEV: Aktive Ausnutzung und sofortiges Patchen
LONDON (IT BOLTWISE) – Für Microsoft SharePoint Server wurde die RCE-Schwachstelle CVE-2026-45659 nach bestätigter aktiver Ausnutzung in den CISA-KEV-Katalog aufgenommen. Angreifer nutzen die fehlerhafte Deserialisierung untrusted data, um bei vorhandener Authentifizierung beliebigen Code auszuführen. Für Unternehmen heißt das: Patch-Status prüfen, betroffene Versionen sofort aktualisieren und verdächtige Aktivitäten rund um Remote-Tools sowie neue Administrator-Accounts in der […]
Lancashire bündelt Cyberversicherungen als modulares Specialty-Produkt
LONDON / LONDON (IT BOLTWISE) – Lancashire macht Cyberversicherungen für mittlere und große Unternehmen modular: Eine Produktlinie kombiniert Deckungen für Datenverlust, Betriebsunterbrechung und Haftung mit einem Underwriting, das Risikoanalyse und Kapazitätssteuerung in den Mittelpunkt stellt. Laut Unternehmensdarstellung zielen die Lösungen besonders auf Branchen mit komplexer IT, etwa Finanzdienstleister sowie Betreiber kritischer Infrastrukturen. Entscheidend ist dabei […]
Apple erhöht Produktion fürs „iPhone Ultra“ auf 10 Millionen – mit Sicherheitswarnung aus Indien
LONDON (IT BOLTWISE) – Apple stellt das „iPhone Ultra“ für 2026 auf Wachstumskurs und verdoppelt die geplante Stückzahl auf 10 Millionen Einheiten. Gleichzeitig überschattet ein Cybervorfall beim indischen Zulieferer Tata Electronics die Expansionsstrategie: Über 200.000 Dateien sollen im Darknet gelandet sein. Der Markt beobachtet, ob Apples Fertigungs- und Lieferkettenmodell resilient genug gegen Ransomware bleibt, während […]
BBC-Podcast „Cyber Hack: The Conti Files“: Ransomware-Realität im Detail
LONDON / LONDON (IT BOLTWISE) – BBC „Cyber Hack: The Conti Files“ startet als neue sechsteilige Lokalsendung und führt vom britischen Redcar bis nach Moskau. Im Mittelpunkt steht die Conti-Ransomware-Gang – inklusive Rekonstruktionen der Arbeitsweise anhand geleakter Nachrichten. Die Serie zeigt, wie sich Cyberkriminalität in Services, Daten und Menschenleben auswirkt, etwa bei kommunalen Strukturen und […]
Israels KI-Startup Dream sichert 260 Millionen US-Dollar für Cyberabwehr in Lateinamerika
TEL AVIV / LONDON (IT BOLTWISE) – Israels KI-Startup Dream erhält 260 Millionen US-Dollar, um nationale Cyber-Defense-Systeme und eine eigene KI-Plattform für Regierungen aufzubauen. Der Fokus liegt auf Lateinamerika, wo Experten seit Jahren einen Investitionsrückstand in der IT-Sicherheit sehen. Politische Neubesetzungen und ein stärkeres Sicherheitsnarrativ sollen den Markteintritt beschleunigen. Gleichzeitig hängt der Erfolg davon ab, […]
Microsoft verlängert Windows-10- und Server-2022-Support bis 2027
LONDON (IT BOLTWISE) – Microsoft schiebt die Support-Lebenszyklen von Windows 10 und Windows Server 2022 nach hinten und verlängert damit die Zeit für Migrationsprojekte. Besonders relevant ist die kostenfreie Support-Phase für eine Azure-Variante von Server 2022 mit Hotpatching bis Oktober 2027. Gleichzeitig bleibt Windows 10 nicht ewig ohne Risiko: Phishing-Kampagnen und aktiv ausgenutzte Schwachstellen zeigen, […]
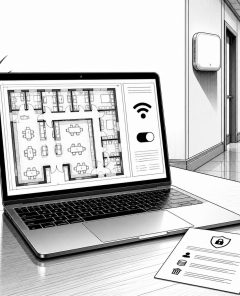
Microsofts Teams „Workplace Check-in“: WLAN-Standort im Büro, Datenschutz-Debatte ab Juli
REDMOND / LONDON (IT BOLTWISE) – Microsoft rollt im Juli die Teams-Funktion „Workplace Check-in“ aus, die den Standort von Mitarbeitenden im Bürogebäude über das Firmen-WLAN aktualisieren soll. Obwohl das Feature standardmäßig deaktiviert sein und freiwillig bleiben soll, wächst der Widerstand: Datenschutzexperten sehen die Akzeptanz schnell in Richtung faktischer Pflicht kippen. Parallel verschärfen sich die Compliance- […]
Baloise Cyber-Schutz für KMU: Versicherung plus Prävention gegen Angriffe
SCHWEIZ / LONDON (IT BOLTWISE) – Baloise erweitert seinen Cyber-Schutz für KMU um mehr als nur die Kostenabdeckung nach einem Vorfall. Die Police kombiniert finanzielle Leistungen wie Wiederherstellung, Krisenkommunikation und Rechtsberatung mit präventiven Services wie Risikoanalysen und Schulungen. Damit adressiert der Versicherer ein Kernproblem vieler kleiner Unternehmen: fehlende interne Security-Teams und zu spät erkannte Risiken. […]
Talanx startet modularen Cyber-Schutz für Firmenkunden über HDI
LONDON (IT BOLTWISE) – Der Talanx Cyber-Schutz für Firmenkunden wird als modulares B2B-Paket positioniert, das sich an Branche, Unternehmensgröße und IT-Reifegrad anpassen lässt. Im Zentrum stehen nicht nur Versicherungsleistungen bei Datenverlust und Betriebsunterbrechung, sondern auch Präventionsservices und eine 24/7-Koordination im Schadenfall. Damit reagiert der Konzern auf die wachsende Zahl von Ransomware- und Extortion-Vorfällen, bei denen […]
Singapur-IBM-Datenleck, SharePoint-CVE und neue Ransomware: Das Juli-Update 2026
SINGAPUR / LONDON (IT BOLTWISE) – Singapur hat ein Datenleck gemeldet, bei dem ein IBM-Fehler 70.000 Bürgerdaten aus einer getrennten Testumgebung offenlegte. Parallel mussten US-Behörden eine kritische Lücke in Microsoft SharePoint Server nachziehen, die Codeausführung per Deserialisierung ermöglicht. Dazu kommen massive Credential-Leaks in der maritimen Industrie und ein neuer Ransomware-Stamm namens Friends mit Double-Extortion-Taktik. Der […]
JadePuffer: Vollautonome KI-Ransomware und neue MFA-Umgehungen
LONDON (IT BOLTWISE) – Sicherheitsforscher haben mit JadePuffer den ersten bekannten Fall einer vollautonomen Ransomware-Attacke beschrieben, die ohne menschliches Zutun vom ersten Zugriff bis zur Verschlüsselung läuft. Der KI-Agent nutzt dabei ein LLM als operativen Einbrecher und arbeitet sich innerhalb weniger Sekunden auch bei fehlgeschlagenen Zugriffsversuchen weiter. Parallel rückt eine zweite Angriffswelle in den Fokus: […]
FBI warnt vor TeamPCP: 500.000 Zugangsdaten aus Entwickler-Tools
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI warnt vor der Gruppe TeamPCP, die Entwickler- und Security-Tools kompromittiert und so Zugangsdaten in großem Stil abgegriffen hat. In einer Kampagne sollen rund 10.000 CI/CD-Workflows infiltriert und mehr als 500.000 Credentials aus mindestens 1.000 SaaS-Umgebungen abgerufen worden sein. Besonders kritisch: Gestohlene Token und SSH-Schlüssel werden offenbar […]
„Kairos“-Extortion: US-Behörde zahlt rund 1 Million BTC nach Datendiebstahl ohne Verschlüsselung
OHIO / LONDON (IT BOLTWISE) – Eine US-County soll rund 9,44 Bitcoin, also etwa eine Million US-Dollar, gezahlt haben, um gestohlene Dateien nicht zu veröffentlichen. Der Fall „Kairos“ unterscheidet sich dabei von klassischem Ransomware: Laut Fallanalyse wurde nichts verschlüsselt. Stattdessen nutzten die Angreifer Datendiebstahl als Druckmittel – inklusive Countdown, Fristen und Drohung mit der Veröffentlichung […]
Windows-Sicherheit im Fokus: Harden App, Defender-Zero-Days und Patch-Plan 2026
LONDON (IT BOLTWISE) – Microsoft verschärft Windows-Sicherheitsregeln und macht profi-taugliche Baselines jetzt über eine App auch für Heimanwender verfügbar. Gleichzeitig häufen sich Berichte über aktive Zero-Days in Microsoft Defender, während Google mit Chrome-Updates gegen weitere Schwachstellen nachzieht. Für Unternehmen verschiebt das den Fokus: von „Patchen“ hin zu „Betriebssicherheit“, inklusive Rollback-Strategien, Hardware-Voraussetzungen und Lieferkettenhärtung. Microsoft treibt […]
NIS2 startet: Jährliche Security-Trainings und persönliche Haftung treffen rund 30.000 Unternehmen
BERLIN / LONDON (IT BOLTWISE) – Seit Anfang Juli treffen NIS2 und verschärfte Haftungsregeln rund 30.000 deutsche Unternehmen besonders in der Unternehmensleitung. Kernpunkt sind jährliche Security-Trainings für alle Mitarbeitenden sowie Schulungspflichten der Führungsebene, die nicht delegierbar sind. Zusätzlich legt der EU AI Act weitere Dokumentations- und Kompetenzanforderungen für KI-Systeme nach. In der Praxis heißt das: […]
 #Sophos
 #AmazonPrime
 #Bestseller

