




GREYVIBE-Angriffe zielen auf Signal-Recovery-Keys und Messaging-Medien
WASHINGTON / KIEW / LONDON (IT BOLTWISE) – US-Behörden warnen vor einer neuen Welle russischer Cyber-Spionage, die über gefälschte Dating-Profile bei Telegram startet und auf dauerhaften Zugriff zielt. Besonders gefährlich sind Angriffe auf Signal über Recovery-Keys: Wer den Schlüssel herausgibt, verliert die Kontrolle über den kompletten Nachrichtenverlauf. Neben Windows- und Android-Trojanern kommt dabei auch Streaming-Technik […]
TinyRCT-RAT: CL-STA-1062 kompromittiert zehn Organisationen in Südostasien
SÜDOSTASIEN / LONDON (IT BOLTWISE) – Eine neue Untersuchung beschreibt eine chinesischsprachige Hackergruppe, die mit dem .NET-basierten Remote-Access-Trojan TinyRCT mindestens zehn Organisationen in der Region kompromittiert hat. Die Angreifer nutzen AES-128-CBC-verschlüsselte Kommunikation, regelmäßige Verbindungs-Updates und eine Tarntechnik über AppDomainManager-Injection. Besonders kritisch: Die Ziele sind Regierungsbehörden und Energieunternehmen. Für IT-Security-Teams zählt jetzt vor allem die schnelle […]
Maliziöse npm-Pakete tarnen PostCSS-Tools und liefern Windows-RAT
LONDON (IT BOLTWISE) – Sicherheitsforschende haben mehrere bösartige npm-Pakete identifiziert, die sich als PostCSS-Tools ausgeben und beim npm install eine mehrstufige Infektionskette starten. Die Payload installiert einen Windows-Remote-Access-Trojaner und zieht über PowerShell, curl und Skript-/Python-Stufen weitere Komponenten nach. Entscheidend ist dabei die Tarnung über paketähnliche Namensmuster, die an sehr häufig genutzte Build-Dependencies wie postcss-selector-parser anknüpfen. […]
npm- und PyPI-Angriffe: KI-Scanner werden mit „easy-day-js“ und „forbidden text“ geblendet
LONDON (IT BOLTWISE) – Angreifer haben im npm-Ökosystem innerhalb von 88 Minuten mehr als 140 Pakete kompromittiert und dabei über einen Post-Install-Hook Datenabfluss bis hin zu Krypto-Wallets ermöglicht. Parallel zeigt eine neue PyPI-Welle, wie „Forbidden Text“ KI-basierte Malware-Scanner systematisch aushebeln kann, ohne klassisch sichtbaren Schaden zu erzeugen. Mit „Agentjacking“ rückt zudem ein Angriffsvektor in den […]
EU-Ratschef Antonio Costa vs. Merz und Macron: Wer führt Friedensgespräche?
BRÜSSEL / LONDON (IT BOLTWISE) – EU-Spitzen ringen darüber, wer Russland für Gespräche zum Ukraine-Krieg kontaktiert. Im Zentrum steht ein Konflikt zwischen dem EU-Ratspräsidenten Antonio Costa sowie den Ambitionen von Bundeskanzler Friedrich Merz und Präsident Emmanuel Macron, die die E3-Rolle mit Großbritannien sichern wollen. Gleichzeitig wird Costs Vorgehen wegen „unabgestimmter“ Kontakte in Frage gestellt. Für […]
EU-Budget 2028–2034: Merz fordert Kürzungen und droht mit Zeitdruck
BRÜSSEL / LONDON (IT BOLTWISE) – Bundeskanzler Friedrich Merz drängt in den EU-Verhandlungen zum Haushalt ab 2028 auf spürbare Kürzungen und fordert bereits dieses Jahr eine Entscheidung. Im Streit zwischen Nettozahlern und Nettoempfängern rücken vor allem die Schwerpunkte Sicherheit, Wettbewerbsfähigkeit und Verteidigungsbeschaffung ins Zentrum. Während die Kommission eine aufgestockte Summe in den Raum stellt, sieht […]
EU-Kontakt zu Russland: Manfred Webers „zu viel“ und Forderung nach Sanktionen
BERLIN / LONDON (IT BOLTWISE) – Manfred Weber kritisiert das jüngste Vorgehen von EU-Ratspräsident António Costa im Ukraine-Konflikt als „ein bisschen übertrieben“. Hintergrund ist eine nicht abgestimmte Kontaktaufnahme zu Russland, die nach Angaben aus Brüssel diplomatische Kanäle öffnen sollte, aber ohne Inhalt und Verhandlungen. Weber fordert hingegen, den politischen Streit zeitnah zu beenden und das […]
DragonForce nutzt QUIC über Microsoft-Teams-Relays, um C2 zu tarnen
LONDON (IT BOLTWISE) – Angreifer, die mit der DragonForce-Ransomware in Verbindung stehen, haben einen Go-basierten Backdoor-Typ entwickelt, um C2-Verbindungen in den Microsoft-Teams-Relay-Fluss zu verstecken. Laut Analysen von Symantec- und Carbon-Black-Expertise läuft aus Sicht der Verteidiger überwiegend „nur“ legitimer Teams-Traffic aus dem Netzwerk. Entscheidend ist dabei die Nutzung eines QUIC-Streams über einen TURN-Relay sowie ein anonymer […]
ClickFix-Kampagnen bauen modularere Malware-Loader und heben Fake-Update-Tricks an
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor neuen ClickFix-Kampagnen, die per PowerShell, DLL-Sideloading und „Storage Crypter“-Stufen Loader nachladen und ausführen. Besonders neu ist die modulare Trennung von Lieferung, Speicher, Entschlüsselung und Payload-Ausführung, wodurch Analysen deutlich erschwert werden. Parallel weitet ein zweiter Angriff über kompromittierte WordPress-Websites die potenzielle Opferbasis aus. Auch macOS erhält neuen Warnschutz, nachdem […]
NarwhalRAT: APT37 nutzt Fake Microsoft-Alerts für In-Memory-RAT
SEOUL / LONDON (IT BOLTWISE) – ScarCruft (APT37) setzt für die Lieferung von NarwhalRAT auf überzeugende Spear-Phishing-Mails, die wie Microsoft-Konto-Sicherheitswarnungen wirken. Im Anhang führt ein LNK-basiertes mehrstufiges Loader-Skript zur Installation einer Python-Komponente, die Befehle aus mehreren C2-Quellen abrufen und Ergebnisse zurücksendet. Auffällig ist dabei die In-Memory-Strategie der Persistenz per geplanten Task sowie die Nutzung legitimer […]
EU-Beitrittsstart für Ukraine: Wadephul setzt auf Geduld gegen Ungarn-Veto
BERLIN / LONDON (IT BOLTWISE) – Außenminister Johann Wadephul signalisiert zuversichtlich, dass das EU-Beitrittsverfahren für die Ukraine in absehbarer Zeit offiziell startet – fordert aber ausdrücklich Geduld statt Hektik. Hintergrund ist die Vorbereitung des EU-Außenministerrats und die geplante Abstimmung für den EU-Gipfel. Ungarn hebt zugleich die Einhaltung allgemeiner Kriterien hervor und betont, keine Rüstungsgüter oder […]
Android stopft 124 Lücken – inklusive Zero-Day (CVE-2025-48595)
SAN FRANCISCO / LONDON (IT BOLTWISE) – Google meldet mit einem aktuellen Security-Update gleich 124 Schwachstellen für Android, darunter eine Zero-Day-Lücke, die bereits für gezielte Angriffe genutzt wird. Besonders kritisch ist dabei CVE-2025-48595: ein Integer-Overflow im Android Framework, der Berechtigungen lokal ausweiten kann. Während Behörden wie CISA den Bug bereits als aktiv ausgenutzt einstufen, rücken […]
TA4922 erweitert Phishing nach Europa und nutzt DLL-Side-Loading für RAT
LONDON / LONDON (IT BOLTWISE) – Eine China-verbundene Cybercrime-Gruppe namens TA4922 weitet ihren Fokus auf Unternehmen in Großbritannien, Deutschland, Italien und Südafrika aus. Laut Branchenberichten kombiniert der Akteur einen „rapid operational tempo“ mit ständig wechselnden Malware-Werkzeugen wie ValleyRAT und Atlas RAT sowie neu beobachteten Loadern wie RomulusLoader und SilentRunLoader. Auffällig ist dabei, dass TA4922 zunehmend […]
DoubleClick-Malspam liefert DesckVB RAT: Angriffskette im Detail
LONDON (IT BOLTWISE) – In einer neuen Malspam-Kampagne missbrauchen Angreifer Googles DoubleClick-Domain, um eine Erkennungshürde zu umgehen und den .NET-basierten RAT DesckVB zu verteilen. Der Angriff nutzt dynamische Seiten-Inszenierung, um Empfängerinformationen automatisch einzubinden, bevor ein Loader weitere Payloads nachlädt. Besonders kritisch: Die Malware manipuliert Windows-Telemetrie auf API-Ebene, richtet Persistenz ein und führt Code in signierte […]
Weedhack und CountLoader: Minecraft-Malware als MaaS und neue Downloader-Ketten
LONDON (IT BOLTWISE) – Künstliche Zugriffe über YouTube und manipulierte Links machen neue Malware-Kampagnen für Minecraft-Accounts besonders gefährlich. McAfee Labs beschreibt „Weedhack“ als Malware-as-a-Service, der JAR-Dateien tarnt, Zugangsdaten stiehlt und sogar aus der Ferne weitere Payloads nachlädt. Parallel zeigt die Analyse zu „CountLoader“, wie JavaScript-Downloader über manipulierte Software und Wechseldatenträger Zehntausende Systeme kompromittieren. Ergänzend wird […]
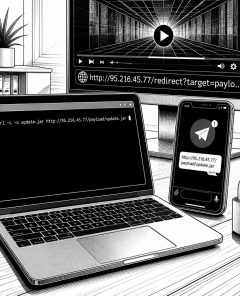
Weedhack & CountLoader: Malware für Minecraft und Mining im Umlauf
LONDON (IT BOLTWISE) – McAfee Labs meldet eine neue MaaS-Kampagne namens Weedhack, die über YouTube und manipulierte Downloads Minecraft-Konten und Systeme übernimmt. Parallel zeigt die Analyse eine groß angelegte CountLoader-Aktion mit rund 86.000 betroffenen Rechnern, verteilt über geknackte Software und Wechseldatenträger. Die Fälle verbinden Social-Engineering-Disziplin (SEO-Poisoning, Video-Weiterleitungen) mit modularen Java/Payload-Ketten und reichen bis zu Kryptomining […]
BNPL-Wachstum in den USA: Hohe Lebenshaltungskosten verlagern Käufe auf „Kaufen-jetzt-zahlen-später“
LONDON (IT BOLTWISE) – Steigende Sprit- und Lebensmittelpreise treiben US-Verbraucher zunehmend zu „Kaufen-jetzt-zahlen-später“-Diensten. Der Zahlungsaufschub entlastet kurzfristig, verlagert aber das Risiko in die Zukunft – mit potenziellen Folgen für Verschuldung und Kreditqualität. Für Investoren eröffnet der Trend zwar Wachstumschancen bei Zahlungsanbietern, gleichzeitig nehmen regulatorische und wirtschaftliche Unsicherheiten spürbar zu. Der Artikel ordnet ein, wie BNPL […]
Operation XENOFISCAL: Xeno RAT per Pashto-LNK und mshta.exe gegen Afghan Finance
KABUL / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben die gezielte Kampagne „Operation XENOFISCAL“, bei der die Gruppe SideCopy offenbar mit Pashto-sprachigen LNK-Dateien und einem mehrstufigen mshta.exe/HTA-Ablauf das afghanische Finanzministerium angreift. Im Fokus stehen Spear-Phishing-Ziparchive, obfuscated JavaScript im Speicher und eine Registry-Persistenz, die sich wie ein Microsoft-Edge-Mechanismus tarnt. Die Hinterlassenschaften reichen von TCP-basierter Fernsteuerung bis zu […]
GREYVIBE: KI-Tools wie ChatGPT und Gemini treiben Phishing- und Malware-Angriffe
KIEW / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Cybercrime-Gruppe GREYVIBE, die generative KI wie ChatGPT und Google Gemini gezielt in ihren Angriffszyklus einbindet. Die Kampagne soll mindestens seit August 2025 aktiv sein und schwerpunktmäßig ukrainische Behörden sowie Militär- und Zivilstrukturen treffen. Technisch auffällig sind mehrstufige Lieferketten mit Spear-Phishing, täuschenden CAPTCHA-Seiten und passgenauen Ladeprogrammen. […]
Blind Eagle trifft Kolumbiens Wahlinfrastruktur: RATs, Cloud-Missbrauch und Warnungen
BOGOTÁ / LONDON (IT BOLTWISE) – Die Hackergruppe Blind Eagle nutzt in der heißen Phase kolumbianischer Wahlen gezielt Spear-Phishing, RATs und Cloud-Infrastrukturen, um Regierung und Finanzsektor zu kompromittieren. Die bislang dokumentierten Angriffe setzen auf Credential-Diebstahl, Tastaturprotokollierung und die Ausspähung von Bankaktivitäten. Zusätzlich verschärft eine aktiv ausgenutzte Schwachstelle in VPN-Gateways die Lage für viele Institutionen. Der […]
GreyVibe nutzt KI-gestützte Lures und RATs – Kampf gegen Künstliche Intelligenz in der Cyberabwehr
LONDON (IT BOLTWISE) – Eine vermutlich mit Russland verknüpfte Gruppe namens GreyVibe soll mit KI-gestützten Phishing-Lures und mehreren maßgeschneiderten RATs vor allem ukrainische Organisationen angreifen. Laut Forschern setzt der Threat Actor dabei auf Inhalte, die u. a. mit ChatGPT, Ideogram AI und Google Gemini erzeugt werden, sowie auf eigens entwickelte Obfuscatoren. Besonders relevant für Unternehmen: […]
Russischer Hacker missbraucht jailbroken Google Gemini für 5 Jahre Betrug in MAGA-Telegramkanal
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einem russischsprachigen Angreifer, der einen MAGA-/QAnon-Telegramkanal mit rund 17.000 Mitgliedern über mehr als fünf Jahre missbraucht hat. Der Täter verwendete eine enthemmte, jailbreakte Version von Google Gemini, um Beiträge zu automatisieren, Personen anzusprechen und gezielt Logins abzugreifen. Zusätzlich kamen gestohlene API-Schlüssel sowie eine RAT-Infektion und KI-unterstütztes Passwort-Cracking zum […]
GREYVIBE: KI-gestützte Cyberangriffe auf Ukraine kombinieren Phishing, Loader und GenAI
LONDON (IT BOLTWISE) – Ein bisher kaum dokumentierter Akteur namens GREYVIBE soll seit August 2025 fortlaufend Angriffe auf die Ukraine und ukrainische Organisationen durchführen. Sicherheitsforschung ordnet die Kampagnen einem russischsprachigen Umfeld zu und beschreibt einen Mix aus Spear-Phishing, gefälschten Captchas, Android- und Windows-Malware sowie Datenexfiltration über mehrere Tools. Besonders brisant: Hinweise sprechen dafür, dass Generative […]
MicrosoftSystem64: Trojaner tarnt sich über HuggingFace und kapert npm-Workflows
LONDON (IT BOLTWISE) – Eine neue Malware-Kampagne nutzt manipulierte npm-Pakete, um Entwicklerrechner zu kompromittieren und anschließend Daten wie Krypto-Wallets sowie Zugangsdaten abzugreifen. Besonders brisant: Die Angreifer „tarnen“ die Infrastruktur über HuggingFace und leiten gestohlene Inhalte in öffentlich scheinende Datensätze um. Die Schadsoftware implementiert Remote-Control-Funktionen über WebSocket und setzt plattformübergreifend auf Node.js-Mechanismen. Für Unternehmen bedeutet das […]
 #Sophos
 #AmazonPrime
 #Bestseller

