




GitHub Copilot Desktop bündelt KI-Agenten – von Windows bis Linux
HAMAMATSU / LONDON (IT BOLTWISE) – Microsoft macht aus Copilot Schritt für Schritt eine lokale Entwicklungs-„Kommandozentrale“: Mit Copilot Desktop erhält die Technical Preview eine App, die KI-Agenten bündelt und direkt Workflows rund um Repositories anstößt. Im selben Nachrichtenblock zeigen Dassault Systèmes, Droi Technology und weitere Anbieter, wie stark Agenten inzwischen in Plattformen und sogar Betriebssystemdienste […]
DocJuris und neue Vorlagen-Startups: KI beschleunigt Vertragsprüfung deutlich
LONDON (IT BOLTWISE) – KI-gestützte Vertrags- und Dokumentenplattformen drängen derzeit in den Markt und senken die Bearbeitungszeit messbar. Besonders im Vertragsmanagement zeigen neue Workflows konkrete Effizienzsprünge, während Vorlagenbibliotheken rechtliche Standardfälle schneller abbilden sollen. Parallel dazu verschieben sich die Anforderungen durch Regulatorik und Sicherheitsstandards, sodass Unternehmen nicht nur schneller erstellen, sondern auch sauber prüfen müssen. Wie […]
xAI Grok Build lädt komplette Git-Repositories hoch – ZDR/Privacy schaltet nur Training ab
SAN FRANCISCO / LONDON (IT BOLTWISE) – Bei xAI wurde Grok Build offenbar so betrieben, dass es nicht nur benötigte Dateien, sondern komplette Git-Repositories samt Commit-Historie in einen Cloud-Speicher hochlädt. Ein Researcher zeigte per Netzwerk-Analyse einen Größenunterschied von rund 27.800x zwischen Modellantwort und Upload-Daten. Kurz danach schaltete xAI Server-seitig den Codebase-Upload offenbar ab und deaktivierte […]
GhostApproval & KI-Coding-Assistenten: Offline-First wird zum Sicherheitsstandard
LONDON (IT BOLTWISE) – Mehrere KI-Coding-Assistenten geraten wegen einer Symlink-Lücke unter Druck, während parallel kompromittierte Pakete aus der NPM-Lieferkette private Schlüssel abgreifen können. Sicherheitsvorfälle wie GhostApproval (CVE-2026-12958) zeigen, wie schnell „Helfer-Tools“ zum Einfallstor werden. Gleichzeitig nehmen Offline- und Client-First-Ansätze Fahrt auf: Lokale MCP-Server, Prüf-CLIs und self-host-fähige Git-Infrastrukturen versprechen mehr Kontrolle. Der Artikel ordnet die technischen […]
Verteiltes Repo-Mirroring: Entire startet gegen die KI-Coding-Agenten-Flut
SEATTLE / LONDON (IT BOLTWISE) – Ein ehemaliger GitHub-CEO setzt mit Entire auf ein verteiltes Mirroring von Code-Repositories. Damit will das Startup verhindern, dass zentrale Wege für die wachsende Zahl KI-gestützter Coding-Agenten zum Flaschenhals werden. Parallel zeigen weitere lokale Startup-Deals, wie schnell sich KI-Workflows in Richtung Indexing, Sicherheit und Produktintegration verschieben. Der Beitrag ordnet Technik, […]
Entire setzt auf verteiltes Git, um KI-Coding-Agenten zu entlasten
BELLEVUE / SEATTLE / LONDON (IT BOLTWISE) – Der frühere GitHub-CEO Thomas Dohmke bringt mit Entire ein verteiltes Git-Netzwerk an den Start, das Code-Repositories näher an KI-Coding-Agenten bringt. Ziel ist, die Engpässe zentraler Hosting-Plattformen zu reduzieren, die sich bei massenhafter Agenten-Nutzung als Rate Limits, hohe Latenz oder Ausfälle zeigen. Neben dem Mirroring kündigt Entire auch […]
JFrog und der DevOps-Lifecycle: Artefakte sicher liefern und Releases beschleunigen
TEL AVIV / LONDON (IT BOLTWISE) – JFrog rückt mit seiner DevOps-Plattform das zentrale Artefakt-Management in den Fokus, das zwischen Build, Tests und produktivem Rollout entscheidet. Für Unternehmen bedeutet das weniger Brüche in der Software-Lieferkette, weil Pakete versioniert, geprüft und automatisiert verteilt werden. Gerade in Cloud- und Container-Umgebungen steigt damit der Druck auf nachvollziehbare Prozesse […]
Final Commit: Ein digitales Archiv für Startup-Projekte, die nie über das MVP hinaus kamen
LONDON (IT BOLTWISE) – Final Commit will Startup-Misserfolge nicht löschen, sondern als Wissen konservieren: Gründer können Projekte, MVPs und Abbruchgründe öffentlich dokumentieren. Damit entsteht ein öffentlich durchsuchbares Archiv für Entwicklungs- und Lernpfade, die sonst in privaten Notizen verschwinden. Das verändert die Startup-Kultur vom „Launch-or-die“-Narrativ hin zu nachvollziehbarer Projektgeschichte. Für Teams, die heute testen und morgen […]
Spellbook bringt Autonomous Contract Management: KI steuert den kompletten Vertragslebenszyklus
TORONTO / LONDON (IT BOLTWISE) – Spellbook stellt eine KI-gestützte Plattform vor, die Verträge vom Posteingang bis zur Verlängerung automatisiert. Die Lösung zieht Dokumente direkt aus E-Mail, Slack, Microsoft Teams und Salesforce, analysiert sie per Multi-LLM-Ansatz und führt Änderungen mit einer lückenlosen Versionshistorie zusammen. In der Roadmap kündigt das Startup für das vierte Quartal 2026 […]
Claude Code: Manipulierte Setup-Skripte öffnen Reverse Shells
LONDON (IT BOLTWISE) – Forschende zeigen, wie sich über scheinbar harmlose GitHub-Repositories mit manipulierten Setup-Skripten eine Reverse Shell auslösen lässt. Der Angriff nutzt eine Laufzeit-Ausführung über DNS-Informationen, wodurch klassische statische Scanner oft keine auffälligen Muster finden. Für Unternehmen bedeutet das: KI-Agenten im Entwicklungsprozess brauchen strengere Freigabe- und Transparenzmechanismen. Gleichzeitig verschärft der Wettbewerb um KI-Modelle den […]
Amos Stealer: 56 Mio. E-Mails und 124 Mio. Passwörter geleakt – Fokus auf Entwicklerkonfigurationen
LONDON (IT BOLTWISE) – Eine neue Welle von Credential-Diebstählen rückt den Schutz von Entwickler-Workstations in den Mittelpunkt: Der Amos Stealer zielt unter macOS gezielt auf Keychain-Daten und kritische Konfigurationsdateien. Branchenmeldungen berichten zudem über 56 Millionen geleakte E-Mail-Adressen und 124 Millionen Passwörter, die in Infostealer-Logs indexiert wurden. Besonders riskant ist, dass der Schadcode nicht nur Browserzugänge, […]
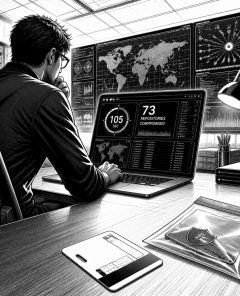
Miasma-Wurm kompromittiert 73 GitHub-Repos in 105 Sekunden
LONDON (IT BOLTWISE) – Ein selbstvermehrender Wurm namens Miasma hat in nur 105 Sekunden 73 Microsoft-relevante GitHub-Repositories stillgelegt und dabei gezielt Zugangstoken von Cloud- und KI-Entwicklern abgegriffen. Auslöser war laut Sicherheitsanalysen ein kompromittiertes Contributor-Konto, das einen schadhaften Commit in ein Azure-Framework einschleuste. Besonders brisant: Der Wurm zielt auf Token- und Geheimnisdaten über mehrere Cloud-Provider und […]
Wöchentliches Security-Update: PAN-OS-Bypass, Gogs-RCE ohne Patch und KI-Phishing im Beschleunigungsmodus
LONDON (IT BOLTWISE) – In dieser Woche zeigt sich erneut, wie schnell aus einem „mittel-sicheren“ Fehler ein operativ verwertbarer Einfall werden kann: PAN-OS/Prisma-Access wird laut Warnungen aktiv für Authentifizierungs-Bypässe missbraucht, während bei Gogs ein kritischer Zero-Day bereits Remote Code Execution ermöglicht – ohne verfügbaren Patch. Gleichzeitig sinkt mit KI-gestütztem Social Engineering die Hürde für Phishing […]
Project Lightwell: IBM und Red Hat bauen KI-Sicherheitsplattform für Open-Source
LONDON (IT BOLTWISE) – IBM und Red Hat treiben mit Project Lightwell eine 5-Milliarden-Euro-Initiative für KI-gestützte Sicherheit im Open-Source-Ökosystem voran. Ziel ist, Entwickler-Pipelines, Paket-Repositories und Integrationen in Finanzinstituten wirksamer gegen Schadpakete, Token-Diebstahl und kompromittierte Tools abzusichern. Parallel verschärft die Lage: Angriffe per Typosquatting, Dependency Confusion und trojanisierten Editor-Erweiterungen zeigen, wie schnell Sicherheitsgrenzen durchlässig werden. Der […]
GitHub prüft mutmaßlichen Leak von internen Repos durch TeamPCP und warnt vor Supply-Chain-Wurm
SAN FRANCISCO / LONDON (IT BOLTWISE) – GitHub untersucht einen mutmaßlichen unautorisierten Zugriff auf interne Repositories, nachdem der Threat Actor TeamPCP Quellcode und interne Strukturen zum Verkauf angeboten haben soll. Parallel wächst eine selbstverbreitende Malware-Kampagne weiter, die über kompromittierte Python-Pakete in automatisierten Build- und Deployment-Prozessen Fuß fasst. Besonders kritisch: der Code läuft ohne sichtbare Spuren […]
DirtyDecrypt (CVE-2026-31635): PoC für Linux-LPE nach Kernel-Patch
LONDON (IT BOLTWISE) – Für die Linux-Sicherheitslücke CVE-2026-31635 ist ein öffentliches PoC-Exploit-Programm erschienen. Die Schwachstelle DirtyDecrypt (DirtyCBC) zielt auf eine fehlende Copy-on-Write-Absicherung im Kernel-Pfad und kann lokale Rechteausweitung ermöglichen. Gleichzeitig zeigen weitere aktuelle LPE-Varianten, dass sich mehrere verwandte Fehlerbilder innerhalb kurzer Zeit häufen. Entwickler und Distributionen rüsten deshalb mit schnelleren Notfallmechanismen und beschleunigten Fix-Repositories. Dass […]
TanStack-Supply-Chain-Angriff trifft OpenAI: Zwei Geräte betroffen
LONDON (IT BOLTWISE) – OpenAI meldet einen gezielten Supply-Chain-Vorfall, der zwei Mitarbeitenden-Geräte im Unternehmensumfeld betroffen hat. Auslöser war offenbar eine Variante des als „Mini Shai-Hulud“ beschriebenen Angriffs, der über TanStack-Kettenkomponenten und den Build-Kontext Türen öffnet. Das Unternehmen betont, dass keine Kundendaten, keine Produktionssysteme und kein geistiges Eigentum unbefugt verändert wurden. Gleichzeitig zeigt der Fall, wie […]
Claude-Code: Wie Boris Cherny tausende KI-Agenten per Loops und Routines laufen lässt
SILICON VALLEY / LONDON (IT BOLTWISE) – Boris Cherny, der Erfinder hinter dem Claude-Code-Workflow, beschreibt ein Setup, bei dem nachts tausende KI-Agenten weiterarbeiten. Entscheidend sind dabei zwei Funktionen: „/loops“ für wiederkehrende Jobs und „Routines“ für serverseitige Daueraufgaben. Damit verschiebt sich KI-Programmierung von der reinen Chat-Nutzung hin zu dauerhaft aktiven Assistenzsystemen. Für Unternehmen ist das besonders […]
TeamPCP droht mit Verkauf von Mistral-KI-Code-Repositories
LONDON (IT BOLTWISE) – Eine Hackergruppe bietet offenbar fast 450 Code-Repositories aus dem Umfeld von Mistral AI zum Verkauf an, andernfalls droht ein Leak. Ausgelöst wurde der Vorfall durch eine Kettenreaktion nach einem Supply-Chain-Angriff auf CI/CD-Workflows, die auch in weitere Ökosysteme wie npm und PyPI hineinwirkten. Betroffene Akteure betonen, dass nicht das Kernmaterial kompromittiert worden […]
Sonatype Nexus Repository: Schlüsselrolle in der Softwareentwicklung
LONDON (IT BOLTWISE) – Sonatype Nexus Repository hat sich als unverzichtbares Werkzeug in der modernen Softwareentwicklung etabliert. Es ermöglicht die zentrale Verwaltung von Softwareartefakten und unterstützt eine Vielzahl von Formaten, was es zu einem wichtigen Bestandteil für Unternehmen macht, die Effizienz und Sicherheit in ihren DevOps-Pipelines anstreben. Sonatype Nexus Repository ist ein führendes Tool zur […]
Trellix bestätigt Sicherheitsvorfall: Quellcode-Repository kompromittiert
LONDON (IT BOLTWISE) – Trellix, ein führendes Unternehmen im Bereich Cybersicherheit, hat einen Sicherheitsvorfall gemeldet, bei dem ein Teil seines Quellcode-Repositories kompromittiert wurde. Das Unternehmen arbeitet mit forensischen Experten zusammen, um den Vorfall zu untersuchen und hat die Strafverfolgungsbehörden informiert. In der heutigen digitalen Welt sind Sicherheitsvorfälle keine Seltenheit mehr, und selbst die größten Unternehmen […]
AGENTS.md: Nutzen und Herausforderungen für Coding-Agenten
ZÜRICH / LONDON (IT BOLTWISE) – Eine neue Studie der ETH Zürich untersucht die Wirksamkeit von AGENTS.md-Dateien in der Softwareentwicklung. Die Ergebnisse zeigen, dass diese Dateien nicht immer den erhofften Nutzen bringen und oft zu höheren Kosten führen. Die Einführung von AGENTS.md-Dateien in Software-Repositories hat in den letzten Jahren an Popularität gewonnen. Diese Dateien sollen […]
GitHub entfernt Droppy wegen Urheberrechtsverletzungen
LONDON (IT BOLTWISE) – Die beliebte MacBook-Notch-App Droppy gerät ins Visier von Urheberrechtsstreitigkeiten. GitHub hat das Repository der App nach einer DMCA-Beschwerde entfernt, da der Code angeblich aus anderen Projekten kopiert wurde. Auch Product Hunt hat das Listing der App entfernt. Die jüngsten Ereignisse um die MacBook-Notch-App Droppy haben in der Tech-Community für Aufsehen gesorgt. […]
VS Code: Sicherheitsmodell unter der Lupe
LONDON (IT BOLTWISE) – In einer aktuellen Diskussion wird das Sicherheitsmodell von Visual Studio Code hinterfragt. Ein Teammitglied verteidigt die Workspace-Trust-Funktion, die Nutzer vor bösartigen Repositories schützen soll. Doch die Kritik an der Benutzerfreundlichkeit bleibt bestehen. In der jüngsten Debatte um die Sicherheit von Visual Studio Code (VS Code) hat ein Teammitglied des Editors die […]
 #Sophos
 #AmazonPrime
 #Bestseller

