




HollowGraph tarnt Kommando und Datenabfluss in Microsoft-365-Kalendern
LONDON (IT BOLTWISE) – Eine neu entdeckte Spionage-Implant-Variante nutzt Microsoft 365 Kalender als verschleierten Kommando- und Datenkanal. Das Vorgehen läuft über legitimen Microsoft Graph API-Traffic und hinterlässt daher bei vielen Baseline-Analysen kaum auffällige Muster. Zusätzlich aktualisiert die Malware über DNS Entra-ID-Zugangsdaten, um die App-Berechtigungen am Leben zu halten. Für Unternehmen wird vor allem das Monitoring […]
HollowGraph missbraucht Microsoft-365-Kalender als C2-Kanal bis 2050
LONDON (IT BOLTWISE) – Eine neue Spionage-Implant ist bekannt geworden: HollowGraph nutzt einen kompromittierten Microsoft-365-Kalender als verdeckten Befehlskanal und versteckt gestohlene Dateien als Anhänge in Ereignissen mit dem Datum 2050. Der Ansatz läuft über legitimen Microsoft-Graph-API-Traffic und tarnt sich damit gegen typische Netzwerkregeln, die an Angreifer-Ziele gekoppelt sind. Zusätzlich hält DNS-basierte Entra-ID-Login-Daten den Zugriff aufrecht […]
eHBA-Umstellung auf ECC: Was Zahnarztpraxen ab Juli 2026 prüfen müssen
BERLIN / LONDON (IT BOLTWISE) – Ab dem 1. Juli 2026 sind für elektronische Heilberufsausweise (eHBA) nur noch Zertifikate auf Basis von Elliptic Curve Cryptography (ECC) zulässig. Damit verlieren bisherige RSA-Zertifikate ihre Gültigkeit für gesicherte Anwendungen, und Praxen müssen ihre Integrationen rechtzeitig migrieren. Parallel wird die IT-Sicherheitslage nach § 390 SGB V weiter verschärft, was […]
ECC-Pflicht im Gesundheitswesen ab 1. Juli 2026: DSGVO-Urteile und Sicherheitswellen
DEUTSCHLAND / LONDON (IT BOLTWISE) – Ab 1. Juli 2026 müssen Zahnarztpraxen in Deutschland auf ECC-Zertifikate umstellen, weil RSA-Ausweise nur noch bis zum 30. Juni gültig sind. Gleichzeitig schränkt der EuGH missbräuchliche Auskunftsanträge nach Artikel 15 DSGVO ein und macht Schadensersatz an einen konkreten Nachweis von Schäden geknüpft. Währenddessen rollt eine Phishing-Welle nach dem PayPal-Sicherheitsmuster […]
Datenschutzfristen 2026: ECC-Pflicht, MiCA-Start und EuGH-Klarheit zu DSGVO-Auskunft
BERLIN / LONDON (IT BOLTWISE) – Ab 1. Juli 2026 müssen Heilberufsausweise von RSA- auf ECC-Zertifikate umgestellt sein. Gleichzeitig startet mit MiCA ein neuer regulatorischer Rahmen für Kryptowerte, während der Europäische Gerichtshof bei DSGVO-Auskunftsanträgen und Schadensersatz höhere Hürden gegen Missbrauch setzt. Für Unternehmen bedeutet das: IT-Umstellungen, Rechts-Workflows und Security-Kontrollen müssen zeitgleich zusammenrücken. Der Druck kommt […]
eHBA-Wechsel auf ECC ab 1. Juli 2026: Gesundheits-IT zwischen Compliance und KI-Regulierung
BERLIN / LONDON (IT BOLTWISE) – Ab dem 1. Juli 2026 läuft die Gültigkeit von eHBA-Zertifikaten mit RSA aus, im Gesundheitswesen werden dann nur noch ECC-basierte Zertifikate akzeptiert. Parallel verschärfen verbindliche IT-Sicherheitsregeln nach § 390 SGB V die Nachweispflichten für Zahnarztpraxen und deren Dienstleister. Während der Markt bereits in Cloud- und KI-integrierte Praxissoftware investiert, rückt […]
RSA-Zertifikate im Gesundheitswesen laufen am 30. Juni ab: Wechsel auf ECC
BERLIN / LONDON (IT BOLTWISE) – Zum 30. Juni läuft im Umfeld elektronischer Heilberufsausweise eine Übergangsfrist für bestimmte RSA-Zertifikate aus. Ab dem 1. Juli werden neue ECC-Zertifikate für many Anwendungen erforderlich, wodurch Betreiber ihre PKI-Prozesse und Integrationen anpassen müssen. Für Krankenhäuser, Arztpraxen und Dienstleister bedeutet das vor allem: Zertifikatsketten, Trust-Store-Updates, Rollout-Planung und Auditierbarkeit rechtzeitig vorbereiten. […]
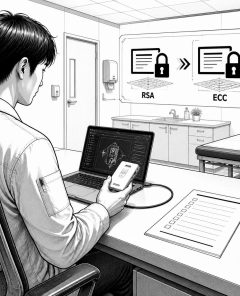
Heilberufsausweis: RSA-Zertifikate laufen aus – ECC-Umstellung bis Juli
BERLIN / LONDON (IT BOLTWISE) – Die BGW verlängert Lizenzen für den Heilberufsausweis, doch die RSA-Zertifikate verlieren zum 30. Juni 2026 ihre Gültigkeit. Ab Juli sind nur noch ECC-basierte Zertifikate zulässig, was Praxen und Softwareanbieter unter Zugzwang setzt. Parallel verschärft der Gesetzgeber mit der IT-Sicherheitsrichtlinie nach § 390 SGB V die Pflicht zur kontinuierlichen Anpassung. […]
OP-512: 75 Tage unentdeckt in IIS-Servern – was Unternehmen jetzt tun müssen
LONDON (IT BOLTWISE) – OP-512 bleibt Berichten zufolge ganze 75 Tage unentdeckt in kompromittierten Microsoft-IIS-Umgebungen und nutzt dabei eine kryptografisch geschützte Web-Shell. Besonders kritisch: Ziel waren veraltete Windows-Server-2016-Installationen mit nicht mehr unterstütztem .NET Framework 4.0. Sicherheitsforscher ordnen die Taktiken als Mischung aus Tarntechniken, speicherbasierten Abläufen und verschleierter Kommando-Kommunikation ein. Für Unternehmen heißt das vor allem: […]
eHBA-Kartenwechsel wegen Verschlüsselungslücke: 30.000 eHealth-Zertifikate bis 30.6.2026
MÜNCHEN / LONDON (IT BOLTWISE) – Rund 30.000 elektronische Heilberufsausweise (eHBA) müssen wegen einer Verschlüsselungslücke bis zum 30. Juni 2026 ausgetauscht werden. Betroffen sind vor allem Karten der zweiten Generation, die auf älterer RSA-Verschlüsselung basieren und ab dem 1. Juli automatisch deaktiviert werden. Der Wechsel trifft Praxen und Anbieter zugleich in einer angespannten finanziellen Lage […]
YubiKey 5 FIPS: Yubico erhält NIST-Zertifikat für AAL3-konforme Behörden-Authentifizierung
STOCKHOLM / LONDON (IT BOLTWISE) – Yubico hat für die YubiKey-5-FIPS-Serie ein NIST-Zertifikat nach FIPS 140-3 erhalten und damit Behörden den Weg zu AAL3-konformer Authentifizierung geebnet. Das Zertifikat #5291 bescheinigt definierte Hardware-Sicherheitsstufen und adressiert damit den Umstieg von veralteten FIPS-140-2-Anforderungen. Gleichzeitig erweitert die neue Firmware 5.7.4 den Funktionsumfang bei Passkeys, PIV-Zertifikaten und kryptografischen Algorithmen. Für […]
Tryg-Aktie nach RSA-Integration: Profitabilität, Solvenz und Dividenden im Blick
KOPENHAGEN / LONDON (IT BOLTWISE) – Tryg will nach der RSA-Integration in Skandinavien nicht über Wachstum um jeden Preis punkten, sondern über Margen, Effizienz und Kapitaldisziplin. Für Anleger rücken damit vor allem Schaden-Kosten-Kennzahlen, die Entwicklung der Solvenzquote und die Dividendenfähigkeit in den Vordergrund. Entscheidend ist, wie gut das Unternehmen Prozess- und Produktlandschaften harmonisiert und Kostenvorteile […]
Q-Day bis 2029: Warum Krypto-Umstellungen jetzt zu Pflicht werden
WASHINGTON / LONDON (IT BOLTWISE) – Google rechnet damit, dass „Q-Day“ zur Entschlüsselung heute gebräuchlicher Verfahren schon ab 2029 eintreffen könnte. Das erhöht den Zeitdruck für Regierungen und Unternehmen, rechtzeitig auf post-quantenresistente Kryptografie umzusteigen. Experten warnen zudem vor dem „Harvest now, decrypt later“-Risiko: Daten könnten heute gesammelt, aber erst später lesbar werden. Der Beitrag ordnet […]
Nx Console: Supply-Chain-Angriff klont 3.800 GitHub-Repo-Container
LONDON (IT BOLTWISE) – Ein kompromittiertes VS-Code-Plugin namens Nx Console hat offenbar Entwicklerzugänge abgegriffen und anschließend rund 3.800 interne GitHub-Repositories geklont. Der Angreifer nutzt dabei eine Remote-Python-Backdoor sowie die GitHub Search API als verdeckten Kommunikationskanal. GitHub ordnet den Vorfall bisher seinem eigenen Unternehmensnetz zu und betont, dass Kunden-Repositorys und Nutzerdaten nicht betroffen seien. Sophos beschreibt […]
Aggressive Erziehung stört die biologische Stressregulation von Kindern nachweislich
HARRISBURG / LONDON (IT BOLTWISE) – Eine neue Studie liefert biologische Evidenz dafür, dass aggressives Erziehungsverhalten die Stressregulation von Kindern dauerhaft aus dem Tritt bringt. Über ein Jahr beobachteten Forschende Mutter-Kind-Dyaden mit Messungen von Herz- und Atemrhythmen, um die physiologische „Ko-Regulation“ sichtbar zu machen. Das Ergebnis: In Haushalten mit mehr Schimpfen oder körperlicher Bestrafung nimmt […]
Autonome KI-Agenten: Die Zukunft der Cybersicherheit
SAN FRANCISCO / LONDON (IT BOLTWISE) – Die RSA-Konferenz in San Francisco zeigt, wie autonome KI-Agenten die Cybersicherheit revolutionieren. Führende Tech-Unternehmen präsentieren innovative Systeme, die Bedrohungen eigenständig erkennen und abwehren können. Diese Entwicklungen könnten die Art und Weise, wie Unternehmen ihre Sicherheitsstrategien gestalten, grundlegend verändern. Die RSA-Konferenz in San Francisco hat die Aufmerksamkeit der Cybersicherheitsbranche […]
RSA stärkt Cloud-Sicherheit durch Netzwerkzonen
LONDON (IT BOLTWISE) – RSA hat seinen Cloud Authentication Service um eine innovative Funktion erweitert, die auf der Steuerung von Netzwerkzonen basiert. Diese Entwicklung ist ein entscheidender Schritt in Richtung eines Zero-Trust-Sicherheitsmodells, das veraltete Mechanismen ersetzt. Administratoren können nun Zugriffsrichtlinien direkt mit definierten Netzwerkzonen verknüpfen, was eine flexiblere und kontextabhängige Sicherheitsregelung ermöglicht. RSA hat kürzlich […]

Quantencomputer: Bedrohung für die Kryptographie?
LONDON (IT BOLTWISE) – Die Entwicklung von Quantencomputern könnte die Kryptographie, wie wir sie kennen, grundlegend verändern. Während einige Experten eine baldige Bedrohung sehen, bleibt die Zukunft dieser Technologie ungewiss. Die Vorstellung, dass Quantencomputer in der Lage sein könnten, kryptographische Codes zu knacken und damit eine globale Sicherheitskrise auszulösen, hat in den letzten Jahren an […]

Google warnt vor schnelleren Quantenangriffen auf Bitcoin-Verschlüsselung
LONDON (IT BOLTWISE) – Die jüngsten Forschungsergebnisse von Google werfen ein neues Licht auf die Sicherheitsbedrohungen, die durch Quantencomputer für die Verschlüsselungstechnologien entstehen könnten, die unter anderem bei Bitcoin zum Einsatz kommen. Die Fortschritte in der Quantencomputing-Technologie haben in den letzten Jahren erheblich an Fahrt gewonnen, und Google steht an vorderster Front dieser Entwicklung. In […]

Google enthüllt: Quantencomputer könnten Bitcoin schneller knacken
LONDON (IT BOLTWISE) – Die jüngsten Forschungsergebnisse von Google könnten die Krypto-Community aufhorchen lassen: Quantencomputer könnten die Verschlüsselung von Bitcoin und anderen Systemen schneller knacken als bisher angenommen. Die jüngsten Forschungsergebnisse von Google haben in der Krypto-Community für Aufsehen gesorgt. Laut einem neuen Bericht des Technologieriesen könnte die RSA-Verschlüsselung, die unter anderem Bankkonten und Bitcoin-Wallets […]
 #Sophos
 #AmazonPrime
 #Bestseller

