




SWIFT startet Tokenisierung-Interlinking: Ketten-agnostisch statt XRP-Pflicht
LONDON (IT BOLTWISE) – SWIFT hat ein neues Interlinking-Setup live geschaltet, das 17 Pilotbanken mit tokenisierten Einlagen über eine SWIFT-betriebene Blockchain verbinden soll. Der entscheidende Punkt: Settlement bleibt laut Architektur auf den klassischen Systemen, während die Blockchain vor allem als Orchestrierungs- und Messaging-Schicht fungiert. In Parallelität zeigt ein US-Sandbox-Programm reale Zahlungsflüsse auf Hedera, Ethereum und […]
DHS-Server kompromittiert, Adobe beschleunigt Patches: Security-Lage im Überblick
LONDON (IT BOLTWISE) – Mehrere Vorfälle greifen gleichzeitig in die Sicherheitslage ein: Ein mutmaßlicher Angriff auf die DHS-Dateninfrastruktur und ein kritischer Sandbox-Escape in Writer AI erhöhen den Druck auf Teams zur schnellen Härtung. Parallel kündigt Adobe eine schnellere Veröffentlichungsfrequenz für Sicherheitspatches an, um die Zeitspanne für aktive Ausnutzung nach Disclosure zu verkürzen. Für Unternehmen bedeutet […]
Claude für Linux: Anthropic schließt die Plattform-Lücke
LONDON (IT BOLTWISE) – Anthropic bringt den KI-Assistenten Claude jetzt auch als Desktop-Beta für Linux. Damit erhalten Nutzer auf Ubuntu und Debian erstmals die Kernfunktionen Chat, Claude Cowork und Claude Code direkt auf dem Betriebssystem. Parallel baut Anthropic Claude Code mit einem integrierten Browser für Entwickler aus und verbessert mit Updates die Stabilität. Entscheidend für […]
Claude Code: Anthropic integriert einen In-App-Browser ins Entwicklertool
SAN FRANCISCO / LONDON (IT BOLTWISE) – Anthropic rüstet Claude Code mit einem In-App-Browser auf, sodass Entwickler Webseiten direkt in der Coding-Umgebung öffnen und bedienen können. Damit reduziert sich der tägliche Kontextwechsel zwischen Editor und externen Tools. Der Browser läuft in einem Sandkastenmodus, speichert weder Verlauf noch Login-Daten und erfordert pro Webseite eine explizite Freigabe. […]
OpenClaw: WhatsApp-zu-Host-Angriffskette über drei gepatchte KI-Sicherheitslücken
LONDON (IT BOLTWISE) – Offenbar lassen sich über WhatsApp an eine KI-Assistenten-Instanz Nachrichten senden, die im schlimmsten Fall Code auf dem Host ausführen. Auslöser sind drei inzwischen gepatchte OpenClaw-Sicherheitslücken mit CVSS-Werten bis zu 8, 8, darunter Command-Injection und ein Pfad-Umgehungsproblem bei Bind-Mounts. Für Unternehmen ist die Nachricht besonders relevant, weil die praktische Auswirkung stark von […]
Friendly Fire: KI-Code-Agenten lassen sich durch README-Skripte austricksen
LONDON (IT BOLTWISE) – Eine neue Proof-of-Concept-Studie zeigt, dass KI-Code-Agenten bei automatischen Freigaben nicht nur Schwachstellen finden, sondern auch selbst zum Ausführungsweg für Schadcode werden können. Der Angriff „Friendly Fire“ arbeitet gezielt gegen Claude Code und Codex, wenn sie in Autonomie-Modi laufen, die Kommandos nach Risiko-Scoring erlauben. Besonders brisant: Die Autoren verstecken den Payload in […]
GhostApproval: Symlink-Schwachstellen in KI-Code-Assistenten gefährden Entwicklerrechner
BERLIN / LONDON (IT BOLTWISE) – Forschende zeigen, wie mehrere KI-Coding-Assistenten über Symlinks die „Bestätigung“ des Nutzers austricksen: Ein Agent soll scheinbar nur eine harmlose Datei bearbeiten, schreibt aber stattdessen in sensible Ziele wie SSH-Keys oder Shell-Startdateien. Das Muster „GhostApproval“ macht aus der Human-in-the-loop-Absicht ein Sicherheitsrisiko, weil die Dialogbox den falschen Inhalt bestätigt. Während einzelne […]
GTA 6: Neue Rockstar-Screenshots zeigen Pferde – doch vermutlich nur Deko
SAN FRANCISCO / LONDON (IT BOLTWISE) – Neue GTA-6-Screenshots von Rockstar bringen unerwartet Pferde ins Gespräch und wecken Erinnerungen an Red Dead Redemption. Auf den ersten Blick wirkt das wie ein Hinweis auf spielbare Tiere, tatsächlich scheint es sich um Hintergrund-Assets zu handeln. Der Vorverkaufsstart läuft bereits, und die Bilder kuratieren vor allem Inhalte der […]
Ghost Phishing: Wie verschlüsselte Seiten Microsoft 365-Angriffe verschleiern
LONDON (IT BOLTWISE) – Eine neue Ghost-Phishing-Welle nutzt verschlüsselte HTML-Seiten, die erst im Browser „lebendig“ werden, nachdem eine anfänglich harmlos wirkende E-Mail bereits die Sicherheitschecks passiert hat. Laut den vorliegenden Analysen basiert der Angriff auf einem Microsoft-Device-Code-Flow, der keine klassische Passwortbeschaffung erzwingt, sondern Zugang über die Browser-Interaktion autorisiert. Für SOC-Teams wird damit der blinde Fleck […]
Bad Epoll und Januscape: Linux-Kernel-Lücken ermöglichen Root- und VM-Escape
BERLIN / LONDON (IT BOLTWISE) – Zwei neue Kernel-Schwachstellen verschärfen die Lage für Linux-Umgebungen: „Bad Epoll“ kann lokalen Angreifern nahezu zuverlässig Root-Rechte verschaffen, selbst aus der Chrome-Sandbox heraus. Gleichzeitig zeigt „Januscape“ einen Use-after-Free-Fehler im KVM-Shadow-MMU, der VM-Escape von Gast zu Host erleichtern kann. Für Admins heißt das vor allem eins: Patches zeitnah einspielen und riskante […]
Windows 11: Cloud Rebuild, MXC SDK und neue Angriffe im Fokus
BERLIN / LONDON (IT BOLTWISE) – Microsoft bringt mit „Cloud Rebuild“ in Windows 11 26H2 ein Recovery-Update, das kompromittierte Systeme ohne USB-Stick neu aufsetzen soll. Gleichzeitig erweitert der Konzern die Sicherheitsarchitektur für KI-Agenten mit dem MXC SDK und adressiert dabei Prompt-Injection-Risiken über Sandbox-Isolation. In derselben Phase zeigen sich jedoch neue reale Kampagnen wie EtherRAT und […]
Dialogflow CX: Rogue-Agent-Lücke hätte Chatbots in Projekten übernommen
LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine Schwachstelle in Dialogflow CX beschrieben, die bei bestimmten Konfigurationen über einen einzelnen Agent-Hebel weitere Agenten im selben Google-Cloud-Projekt kompromittieren konnte. Entscheidend ist dabei nicht ein Modell-Trick, sondern eine gemeinsam genutzte Laufzeit für vom Entwickler eingebetteten Python-Code. Google hat die Lücke behoben; laut den beteiligten Parteien gibt es keine […]
GitLost: Öffentliche GitHub-Issues können Agenten auf private Repos lenken
SINGAPUR / LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen mit „GitLost“, wie öffentliche GitHub-Issues Agentic Workflows in öffentliche Kommentare leiten können, obwohl die Workflows im Kern nur lesend ausgelegt sind. Entscheidend ist, dass Organisationen Tokens mit Cross-Repository-Lesezugriff vergeben, während der Agent Inhalte aus fremden, nicht vertrauenswürdigen Quellen verarbeitet. In einem Proof of Concept genügte eine minimale […]
Writer-Sicherheitslücke „WriteOut“: Session-Tokens aus Vorschauen potenziell tenant-übergreifend
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer kritisch gepatchten Schwachstelle in Writer, die über Vorschau-Links Session-Tokens anderer Nutzer abgreifen könnte. Das Risiko: Angreifer können Accounts kapern, private Chats und Dokumente auslesen und je nach Rolle sogar Administratorrechte übernehmen. Entscheidend ist, dass Täter und Opfer nicht derselben Organisation angehören müssen. Writer hat die Weiterleitung von […]
Bespoke Labs erhält 40 Millionen US-Dollar für KI-Post-Training
SAN FRANCISCO / LONDON (IT BOLTWISE) – Bespoke Labs zieht 40 Millionen US-Dollar Kapital für seine Software ein, die das Post-Training von KI-Modellen beschleunigen soll. Das Startup kombiniert eine Sandbox-Schicht für RL-Umgebungen mit automatisierter Optimierung der Trainingsausgaben. Ein Schwerpunkt liegt auf schnelleren Reinforcement-Learning-Setups sowie auf der Erstellung hochwertiger Datensätze für supervised fine-tuning. Für Unternehmen bedeutet […]
Gemini-Live-Lücke: Ephemere Token ermöglichen das Übernehmen von KI-Sprachsitzungen
LONDON (IT BOLTWISE) – Eine Konfigurationslücke bei ephemeren Tokens kann Angreifern erlauben, laufende KI-Sprachsitzungen zu übernehmen. Laut Sicherheitsforschung reicht dabei oft schon das Weglassen eines bestimmten Feldes in der Referenzimplementierung, damit Sitzungsparameter vom Client gesteuert werden. Besonders heikel wird das Szenario, weil Angreifer Systemanweisungen manipulieren und in geschützten Umgebungen Code ausführen können. Parallel zeigen weitere […]
Vercel-Chef über Agents: Warum Modelle und Agenten entkoppelt werden müssen
SAN FRANCISCO / LONDON (IT BOLTWISE) – Vercel meldet sich zur Debatte um Agents und plädiert dafür, Modelle und Agenten künftig stärker zu entkoppeln. Der CEO beschreibt, wie aus dem Agenten-Prototyping eine produktionsfähige Infrastruktur geworden ist: mit einer Policy-Umgebung (Sandbox), einem Rahmen für Anweisungen und Skills (Eve) sowie einem AI-Gateway für massiv skalierten Durchsatz. Besonders […]
SkillCloak: KI-Coding-Agenten umgehen statische Scans durch Runtime-Verdeckung
HONG KONG / LONDON (IT BOLTWISE) – Forscher aus Hongkong zeigen, wie sich bösartige „Skills“ für KI-Coding-Agenten so umschreiben oder verpacken lassen, dass statische Scanner sie in der Praxis oft übersehen. Besonders die Packing-Variante schafft es laut Test bei 1.613 echten Schadfällen, in vielen Fällen durch mehrere Scanner zu kommen. Die Autoren stellen mit SKILLDETONATE […]
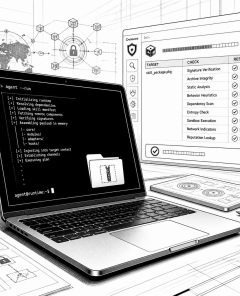
SkillCloak täuscht KI-Coding-Agenten: Statische Scanner werden beim Skill-Import umgangen
HONG KONG / LONDON (IT BOLTWISE) – Forschende der Hong Kong University of Science and Technology zeigen, wie sich bösartige „Skills“ für KI-Coding-Agenten so verpacken oder umschreiben lassen, dass statische Scanner sie in der Import-Phase mehrheitlich nicht erkennen. Der Ansatz nutzt gezielt Blinds du in Scanner-Logik, etwa übersprungene Verzeichnisse und Zeichen-/Befehlsumstellungen. Zusätzlich stellen sie einen […]
Millie Bobby Brown sagt GTA – und spielt bewusst „regelkonform“
LONDON (IT BOLTWISE) – Millie Bobby Brown nennt GTA als Lieblingsspiel und beschreibt, wie sie in der Open World „regelkonform“ unterwegs ist: an roten Ampeln stoppen, niemanden überfahren. In einem Podcast erzählt sie außerdem, warum ihre Art zu spielen bei ihr selbst und im Familienumfeld überraschend ankommt. Der Aufreger ist dabei weniger der Titel als […]
Windows 11: Google-Chrome-Fehler durch Task beheben
WINDOWS 11 / LONDON (IT BOLTWISE) – Anwender sehen in Windows 11 seit Tagen ein leeres, weißes Chrome-Fenster in der oberen linken Ecke. Wie sich zeigt, hängt der Effekt mit einem geplanten Task in der Windows-Aufgabenplanung zusammen, der einen Google-Helfer auf Lock- und Unlock-Ereignisse ausführt. Parallel rollt Microsoft einen Fix für einen massiven Speicherfehler in […]
Nordkorea-verknüpfte npm-Campaign tarnt Rollup-Polyfill-Pakete zur Daten- und Credential-Diebstahl
LONDON (IT BOLTWISE) – Eine neue npm-Campaign missbraucht scheinbar harmlose Rollup-Polyfill-Werkzeuge, um bei Installation versteckt Code nachzuladen. JFrog ordnet die Aktivität Akteuren mit möglichen Verbindungen zu Nordkorea zu und beschreibt eine mehrstufige Tarnkonstruktion inklusive Install-Time-Execution und Gate-Checks. Besonders kritisch: Die Pakete zielen auf typische Entwickler-Umgebungen, in denen sich API-Keys, SSH-Credentials, Cloud-Token und Browserdaten befinden. Das […]
ThreatsDay: KI-Compute-Hijacking, Apple-Email-Lücke und Ransomware-Trends im Fokus
LONDON (IT BOLTWISE) – Unter den aktuellen Schwachstellen und Angriffsserien ragt ein Muster hervor: Angreifer finden kleine Validierungs- und Vertrauenslücken in Browsern, Sandboxes, E-Mail-Flows und sogar KI-Workloads. Parallel dazu zeigen neue Lures mit gefälschten Ermittlungsnachrichten, wie zuverlässig Social Engineering bleibt. Bei Apple sorgt „Hide My Email“ für neue Fragen zur tatsächlichen Schutzwirkung, während Microsoft-Defender und […]
Ho-Chi-Minh-Stadt als KI- und Blockchain-Region: VNG, MoMo und Sandbox-Pläne
HO-CHI-MINH-STADT / LONDON (IT BOLTWISE) – Ho-Chi-Minh-Stadt baut seine „Einhorn“-Story nicht nur über neue Startups aus, sondern über Infrastruktur, Test-Sandboxes und Risikokapital. VNG, der Gaming- und Tech-Pionier, nutzt den Campus-Effekt, während MoMo seine App konsequent zum KI-gestützten Finanzassistenten erweitert. Parallel zeigt der Blockchain-Anbieter Sky Mavis, wie sich On-Chain-Transaktionen in Alltagsprozesse integrieren lassen. Der Knackpunkt liegt […]
 #Sophos
 #AmazonPrime
 #Bestseller

