




Rokarolla: Neuer Android-Bankentrojaner kompromittiert 217 Finanz-Apps
LONDON (IT BOLTWISE) – Ein neuer Android-Bankentrojaner namens Rokarolla zielt auf rund 217 Banking- und Krypto-Apps und missbraucht nach der Installation sogar Accessibility-Dienste. Dabei nimmt er Sperrbildschirm-PINs, OTP-SMS und Tastatureingaben ins Visier und steuert den Abfluss von Daten über zahlreiche Befehle an die Command-and-Control-Infrastruktur. Parallel rücken Unternehmen stärker spezialisierte Enterprise-Browser und härtere Authentifizierung in den […]
Eventim Queue-System: Virtuelle Warteschlange für stabile Ticketverkäufe
LONDON (IT BOLTWISE) – Beim Ticketverkauf entscheidet oft nicht nur die Nachfrage, sondern auch die Infrastruktur. Das Eventim Queue-System schaltet bei Massenanfragen eine virtuelle Warteschlange vor, um die Plattform in Spitzenzeiten stabil zu halten. Für Nutzer bedeutet das weniger komplette Ausfälle und weniger abgebrochene Bestellprozesse, aber spürbare Wartezeit. Der Beitrag ordnet ein, wie die Queue […]
Copilot-Ausfälle und Datenverlust: Microsoft rüstet KI-Funktionen weiter auf
LONDON (IT BOLTWISE) – Mehrere Tage nach einem rund vierstündigen Copilot-Ausfall berichten Nutzer zusätzlich von Datenverlust bei Re-Login während aktiver Sessions. Parallel laufen Störungen und Funktionsfehler in Windows 11, Microsoft 365 und im Edge-Browser, während Microsoft bereits neue KI-Fähigkeiten ausrollt. Der Konflikt zwischen Stabilität, Modell-Upgrades und Sicherheitsanforderungen wird damit zum Enterprise-Realitätstest. Für IT-Leitungen und Entwickler […]
Ungewöhnliche Aktivitätswarnungen: Sicherheitslogik für Investoren
LONDON (IT BOLTWISE) – Finanzplattformen setzen vermehrt auf Benachrichtigungen, sobald Systeme „ungewöhnliche Aktivitäten“ erkennen. Für Investoren können solche Alerts mehr als nur ein Hinweis sein: Sie stören Workflows, erzwingen Verifizierungen und beeinflussen damit die Trade-Zeitpunkte. Gleichzeitig zeigen die Meldungen, wie stark moderne Risikoerkennung, Authentifizierung und Compliance miteinander verzahnt sind. Der Beitrag ordnet ein, was technisch […]
Meta meldet Ausfall für Instagram, Facebook und Messenger nach Downdetector-Hinweisen
NEW YORK / LONDON (IT BOLTWISE) – Nutzer berichten von einem plötzlichen Ausfall bei Instagram, Facebook und Messenger: Viele wurden scheinbar abgemeldet, Apps ließen sich nicht mehr laden und Anmeldeversuche endeten in Fehlermeldungen. Branchenbeobachter sehen darin ein klassisches Signal für Störungen auf Authentifizierungs- oder Edge-Routing-Ebene. Meta bestätigte den Vorfall öffentlich und arbeitet an der Behebung, […]
Batwheels im Livestream: Wann der TV-Stream startet und wie die Mediathek wirkt
KÖLN / LONDON (IT BOLTWISE) – Super RTL zeigt am 12. Juni 2026 „Batwheels“ um 10:15 Uhr im Fernsehen und parallel im Livestream. Der Artikel erklärt, was Nutzer technisch erwarten können, warum Startzeiten synchron wirken und wie sich die Verfügbarkeit in der Mediathek nach dem TV-Termin häufig nach Lizenzfenstern verändert. Außerdem ordnet er die Ausspielung […]
Langflow-Sicherheitslücke CVE-2026-5027 wird aktiv ausgenutzt: Unautorisierte RCE möglich
LONDON (IT BOLTWISE) – Eine kritische, bislang nicht gepatchte Schwachstelle in Langflow, CVE-2026-5027 mit CVSS 8,8, wird laut VulnCheck bereits aktiv ausgenutzt. Die Lücke erlaubt bei unauthentifiziertem Zugriff das Schreiben von Dateien über Path Traversal und kann so in Remote Code Execution übergehen. Da Langflow standardmäßig eine unauthentifizierte Auto-Login-Funktion bereitstellt, reicht laut Security-Research eine einzige […]
RTL+ Livestream: So erreichen Sender „Explosiv – Das Magazin“ heute zuverlässig im Netz
BERLIN / LONDON (IT BOLTWISE) – RTL sendet „Explosiv – Das Magazin“ am 10.6.2026 live ab 18.00 Uhr und bietet denselben Stream über RTL+ an. Entscheidend ist dabei weniger das Boulevard-Format selbst, sondern die technische Kette dahinter: vom Streaming-Workflow bis zur Rechte- und Abrufsteuerung in der Mediathek. Der Beitrag erklärt, wie solche Plattformen Lastspitzen glätten, […]
ClickFix: Gefälschte CAPTCHA-Seiten schleusen Schadsoftware ein
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Die US-Verbraucherschutzbehörde FTC warnt vor „ClickFix“-Seiten, die gefälschte CAPTCHA-Fenster als Köder nutzen, um Schadsoftware auszuführen. Angreifer tarnen die Manipulation so geschickt, dass auch vorsichtige Nutzer den Anweisungen scheinbar legitimer Sicherheitschecks folgen. Laut der Warnung wird dabei über Zwischenablage und ein PowerShell-Skript ein Infostealer auf dem System installiert. Für […]
RTL+: So sehen Sie „Alles was zählt“ (Folge 4.961) im Livestream – mit Blick auf Rechte, Sicherheit und Verfügbarkeit
LONDON (IT BOLTWISE) – RTL+ startet die Übertragung von „Alles was zählt“ am 8.6.2026 um 19.05 Uhr, damit Sie „Wer zuletzt lacht“ (Folge 4.961) live verfolgen können. Welche Rolle spielt dabei die Rechte- und Lizenzlogik für die Online-Wiederholung nach der TV-Ausstrahlung? Außerdem ordnen wir ein, wie moderne Streaming-Plattformen Stabilität, Datenschutz und Sicherheitsmechanismen im Alltag absichern […]
OpenAI führt Lockdown Mode ein: Webzugriffe und Datenabflüsse in ChatGPT stoppen
LONDON (IT BOLTWISE) – OpenAI rollt für ChatGPT einen optionalen Lockdown Mode aus, der Datenabflüsse durch Prompt-Injection-Angriffe eindämmen und Webzugriffe sperren soll. Aktivierte Nutzerinteraktionen werden deutlich eingeschränkt: Das System greift dann nur noch auf zwischengespeicherte Inhalte zurück. Zusätzlich erweitert OpenAI das Sitzungsmanagement mit einem Dashboard, über das verbundene Geräte kontrollierbar sind. Damit reagiert das Unternehmen […]
ChatGPT erweitert Lockdown-Modus und führt Sitzungsmanager ein
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI rollt den Lockdown-Modus gegen Datendiebstahl jetzt für alle ChatGPT-Konten aus und ergänzt einen Aktiven Sitzungsmanager. Die Funktion soll Prompt-Injection-Angriffe abwehren, indem riskante Aktionen wie Netzwerkzugriff und bestimmte Agenten-Features in eingeschränkten Sitzungen blockiert werden. Gleichzeitig bekommen Nutzer Transparenz darüber, welche Geräte und Browser gerade gekoppelt sind und können […]
Arte-Livestream zu „Mord im Mittsommer“: So funktioniert der Zugriff technisch
BERLIN / LONDON (IT BOLTWISE) – Arte sendet am 5.6.2026 die dritte Folge von „Mord im Mittsommer“ live und macht den Stream parallel in der Mediathek sowie über weitere Portale verfügbar. Hinter dem nahtlosen Klick steckt jedoch ein komplexes Zusammenspiel aus Video-Delivery, Sitzungsverwaltung und Zugriffskontrolle. Für Unternehmen und Plattformbetreiber ist besonders relevant, wie Skalierung, Latenz […]
Gratis in der ARD-Mediathek: Warum Streamingrechte, UX und Privacy jetzt zählen
BERLIN / LONDON (IT BOLTWISE) – Die ARD-Mediathek bietet einen hochgelobten Film derzeit kostenlos an, allerdings mit einer klar begrenzten Verfügbarkeit. Für Nutzer wirkt das wie ein einfacher Klick, für Betreiber steckt darin jedoch ein Mix aus Rechte-Logik, CDN-Auslieferung, Authentifizierungs- und Datenschutzentscheidungen. Genau diese Detailebene entscheidet, ob Streaming schnell, stabil und datenschonend skaliert – oder […]
AI-Agents, C2-Tools und neue Angriffe: Sicherheitslage im Überblick
LONDON (IT BOLTWISE) – Angreifer nutzen KI-gestützte Automatisierung, um Erkennung zu umgehen, während gleichzeitig mehrköpfige Kampagnen von SSRF-Lücken bis zu Missbrauch vertrauenswürdiger Remote-Tools reichen. In einem breit gemeldeten Lagebild rücken mobile Spionage, ClickFix-artige Social-Engineering-Lures und datenbasierte Erpressung ohne Ransomware in den Fokus. Dazu kommen neue Hürden für Verteidiger: von schnelleren Angriffszyklen bis zu zunehmenden Schwachstellen, […]
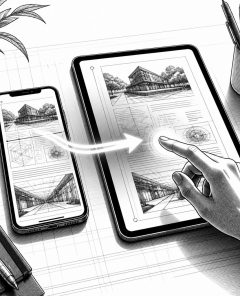
Android 17 „Continue-on“: Apps nahtlos zwischen Geräten weitergeben
LONDON (IT BOLTWISE) – Google führt mit Android 17 eine App-Übergabe zwischen Geräten ein, die Apples „Handoff“ seit 2014 nachbildet. Nutzer sollen eine App auf dem Smartphone starten und auf dem Tablet an genau der letzten Stelle fortsetzen können. Das Feature startet laut Ankündigung zunächst im Smartphone-zu-Tablet-Bereich, soll aber perspektivisch weitere Gerätetypen einbeziehen. Damit verschiebt […]
FBI: Special Crime Unit live bei Joyn – Technik, Rechte & Datenschutz
LONDON (IT BOLTWISE) – Heute Abend startet die neue Folge von „FBI: Special Crime Unit“ live im Sat.1-Stream über Joyn. Im Kern geht es aber nicht nur um Sendezeit und Rollen, sondern auch um das digitale Zusammenspiel aus Apps, Geräten und Lizenzrechten. Dazu kommt die Frage, wie Streaming-Anbieter Datenströme steuern und welche Datenschutzmechanismen dabei greifen. […]
Ninjago heute im Livestream: Rechtefenster, Synchronisation und Streaming-Setup
LONDON (IT BOLTWISE) – Super RTL zeigt heute „Ninjago – Aufstieg der Drachen“ live im Stream ab 13.40 Uhr, und Folge 2 „Die Verschmelzung: Teil 2“ läuft bis 14.10 Uhr. Im Zentrum steht nicht nur der Inhalt: Für Fans wird relevant, wie schnell ein Stream startet, wie die Abrufbarkeit in Rechtefenstern gesteuert wird und warum […]
Galileo im Livestream: ProSieben-Stream, Joyn & Mediathek-Logik im Tech-Check
LONDON (IT BOLTWISE) – Galileo startet am Dienstag um 7.15 Uhr im ProSieben-Programm und ist zusätzlich als Livestream über Joyn abrufbar. Im Fokus stehen weniger die einzelnen Themen als die digitale Übertragungstechnik: vom Geräte-Setup bis zur Rechte- und Abruflogik in der Mediathek. Der Artikel ordnet ein, wie Streaming-Plattformen Playback steuern, welche Rolle DRM und Lizenzfristen […]
NFC-Angriffe auf Android nehmen rasant zu: KI beschleunigt Zero-Day-Ausnutzung
LONDON (IT BOLTWISE) – Neue KI-gestützte Angriffsprozesse senken die Zeit bis zur Ausnutzung von Zero-Days drastisch. Gleichzeitig steigen NFC-Angriffe auf Android-Geräte um 188 Prozent, während Berichte von rückläufiger Reaktionszeit und schnellerem Datenmissbrauch sprechen. Hinzu kommen Phishing- und Social-Engineering-Wellen, die sich bei Authentifizierung, Sitzungscookies und Zahlungsflows besonders auswirken. Der Artikel ordnet ein, warum Passkeys, Session-Bindings und […]
NFC-Phishing auf Android: 188% mehr Angriffe und neue Abwehr-Standards
LONDON (IT BOLTWISE) – Kaspersky meldet im Zeitraum Januar bis April 2026 einen drastischen Anstieg von NFC-Phishing-Angriffen auf Android: +188% im Jahresvergleich. Im Fokus steht ein 2FA-Abfangkit, das Finanzinstitute in Asien und Europa gezielt angreift. Parallel verschärft sich der Cybercrime-Markt durch günstig verfügbare Spyware, während der Gesundheitssektor ebenfalls unter Druck gerät. Google, Samsung und Behörden […]
2026: Software-Schwachstellen ersetzen gestohlene Passwörter als häufigsten Einfallspunkt
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Laut Verizon startet der Großteil der Angriffe 2026 häufiger mit ausnutzbaren Software-Schwachstellen als mit gestohlenen Zugangsdaten. Damit rückt die Absicherung von APIs, SaaS-Tools, VPNs, Identitätskomponenten und Entwickler-Workflows in den Mittelpunkt. Der Bericht zeigt außerdem, wie KI Angriffe skalieren kann und warum Backup- sowie Wiederherstellungswege zum kritischen Ziel werden. […]
Datenlecks und Identitätsdiebstahl: Warum 71% der Unternehmen jetzt handeln müssen
BERLIN / LONDON (IT BOLTWISE) – Identitätsdiebstahl trifft immer mehr Organisationen: 71% melden identitätsbezogene Sicherheitsverletzungen. Die Beispiele reichen von Social-Engineering-Übergriffen auf Millionen Konten bis zu großen Lernplattform-Lecks. Parallel zeigen Behörden, dass Angreifer Authentifizierungsprozesse gezielt umgehen. Der Artikel ordnet die technischen Hebel ein und zeigt, welche Schritte Unternehmen und Nutzer kurzfristig priorisieren sollten. Die aktuelle Bedrohungslage […]
WhatsApp für iPhone: Dual-Account im selben App-Fenster und KI-Funktionen im Anmarsch
MENLO PARK / LONDON (IT BOLTWISE) – WhatsApp macht den iPhone-Alltag für Dual-SIM-Nutzer deutlich komfortabler: Am 31. Mai 2026 startet die Funktion, mit der sich zwei WhatsApp-Konten in einer einzigen App führen lassen. Damit verschwinden die typischen Workarounds wie zwei getrennte Apps und die damit verbundenen Mehrkosten für Akku und Speicher. Parallel testet Meta eine […]
 #Sophos
 #AmazonPrime
 #Bestseller

