




Chrome DBSC auf Windows: Hardwaregebundene Sitzungen gegen Cookie-Diebstahl
BERLIN / LONDON (IT BOLTWISE) – Google rollt mit „Device Bound Session Credentials“ (DBSC) eine Windows-Funktion für Chrome aus, die gestohlene Sitzungscookies praktisch unbrauchbar macht. Das Verfahren koppelt Session-Token kryptografisch an das jeweilige Gerät, sodass Angreifer sie nicht auf anderen Rechnern weiterverwenden können. Damit adressiert Google gezielt Angriffswege, die Multi-Faktor-Logins durch „Pass-the-Cookie“-Techniken umgehen. Für Unternehmen […]
Passkeys und DBSC: Sitzungstoken werden jetzt an Hardware gebunden
LONDON (IT BOLTWISE) – Passkeys ersetzen zunehmend Passwörter durch biometrische Freigaben und Public-Key-Kryptografie. Gleichzeitig wächst die Bedrohung durch Session-Hijacking: Gestohlene Cookies können oft für fremde Zugriffe missbraucht werden. Google reagiert im Chrome mit Device Bound Session Credentials, die Sitzungstoken kryptografisch an ein Gerät koppeln. Für Unternehmen bedeutet das einen neuen Modernisierungs-Schwerpunkt zwischen Identitäts- und Sitzungs-Sicherheit. […]
CVE-2026-0257: PAN-OS-L cke f ndet sich im aktiven Ausnutzen wieder – CISA fordert Sofort-Updates
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – CISA hat CVE-2026-0257 als akut eingestuf und warnt vor bereits aktiven Angriffen auf PAN-OS Firewalls. Der Exploit zielt darauf ab, die Authentifizierung an GlobalProtect-Gateways zu umgehen, indem die Software manipulierte Authentifizierungs-Cookies unzureichend pr ft. Betroffen sind vor allem Systeme, bei denen „Authentication Override“ aktiv ist und ein gemeinsames […]
NFC-Phishing auf Android: Lighthouse trifft Bankkunden in 121 Ländern
LONDON (IT BOLTWISE) – Kaspersky-Daten deuten auf eine neue Welle von NFC-Attacken gegen Android-Smartphones hin, die vor allem mobile Banking trifft. Ein Phishing-Kit namens Lighthouse hat bereits Bankkunden in 121 Ländern ins Visier genommen und arbeitet dabei mit Domain-Rotation sowie mehrstufigen Betrugswegen. Während Google und Samsung mit härteren Session-Mechanismen und Sicherheitsupdates nachziehen, bleibt der größte […]
Windows-Kritik: CVE-2026-45846 im Kernel zwingt zu sofortigen Patches
WASHINGTON / LONDON (IT BOLTWISE) – Microsoft warnt vor einer maximal kritischen Windows-Kernel-Schwachstelle (CVE-2026-45846) mit CVSS 9,8 und einer engen CISA-Frist bis zum 7. Juni. Parallel beschleunigt KI offenbar das Auffinden von Sicherheitslücken, während Browser wie Chrome und Edge neue Schutzmechanismen und dringend nötige Updates nachschieben. Zusätzlich verschärfen juristische Konflikte um Zero-Days die Lage für […]
MDR-Livestream zu „Emmas Chatroom“: Warum Rechte und Zugriffslogik die Verfügbarkeit bestimmen
LONDON (IT BOLTWISE) – MDR startet „Emmas Chatroom“ am 30.5.2026 live um 7.15 Uhr und bindet parallel einen Mediathek-Stream ein. Doch hinter der scheinbar einfachen Uhrzeit steckt eine komplexe Logik aus Nutzersitzung, Lizenzrechten und zeitlich gesteuerten Abrufen. Der Beitrag erklärt, wie Plattformen wie MDR-Mediathek und Joyn Inhalte ausspielen, warum es nach dem TV-Termin Einschränkungen geben […]
French Open 2026 heute live: Zverev gegen Halys bei Joyn kostenlos schauen
PARIS / LONDON (IT BOLTWISE) – Alexander Zverev trifft heute in der Night Session auf Quentin Halys, während Tamara Korpatsch gegen Elina Switolina spielt. Über Joyn kannst du die French Open 2026 im kostenlosen Livestream verfolgen, parallel gibt es die Übertragung im Free-TV. Damit rückt nicht nur der Turnierplan in den Fokus, sondern auch die […]
WhatsApp führt Logout ohne Datenverlust ein: Beta-Option in Android
LONDON (IT BOLTWISE) – WhatsApp testet in Android eine neue Abmelde-Funktion, die Nutzer direkt in der App abmelden lässt, ohne Chats oder Einstellungen zu löschen. Bisher zwang der Messenger viele dazu, die App zu entfernen und anschließend neu einzurichten. In der aktuellen Beta können ausgewählte Tester einen Logout-Button im Kontobereich nutzen, der zunächst eine Bestätigung […]
Disrupt 2026: Bewerbungen für Vorträge enden heute – Formate im Überblick
SAN FRANCISCO / LONDON (IT BOLTWISE) – Noch wenige Stunden bleiben, um sich für Vorträge auf der Disrupt 2026 Bühne zu bewerben. Die Veranstaltung lädt Gründer, Investoren, Betreiber und Technologieexperten ein, Sessions zu Themen wie KI, Skalierung, Fintech, Infrastruktur und Robotik beizusteuern. Gesucht werden Vorträge mit klarem Praxisnutzen oder moderierte Roundtables ohne Folien, die tiefergehende […]
Shadow AI als Produkt: 2.000 Vibe-Coding-Apps zeigen Lücken in Security-Stacks
LONDON (IT BOLTWISE) – Unternehmen sehen derzeit eine neue Form von Shadow AI: Mitarbeitende bauen nicht nur Prompts, sondern veröffentlichen ganze Applikationen per KI-gestützter Entwicklungsumgebung direkt ins Web. Eine Analyse fand Tausende solcher Apps mit sensiblen Daten und ohne grundlegende Zugriffskontrollen. Der Kern der Sicherheitslücke liegt weniger in einzelnen Tools, sondern in fehlender Sicht entlang […]
Shadow AI als Produkt: Warum Session-Layer-Security bei Vibe-Coding jetzt zählt
LONDON (IT BOLTWISE) – Eine neue Untersuchung zeigt, wie Vibe-Coding-Apps in großem Stil ohne saubere Zugriffskontrollen auf dem offenen Internet landen. Besonders kritisch: Über einfache URL-Links werden teils sensible Unternehmens- und Personendaten, Betriebsinformationen sowie Admin-Rechte zugänglich. Klassische Security-Stacks wie EDR, DLP, CASB und Firewalls erkennen solche Risiken oft nur fragmentiert, weil die entscheidenden Schritte im […]
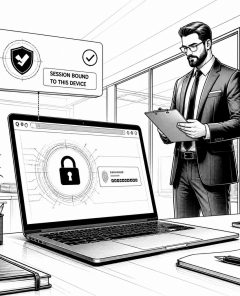
Chrome für Windows: DBSC bindet Sitzungscookies fest ans Gerät
WINDOWS / LONDON (IT BOLTWISE) – Google rollt in Chrome für Windows die „Device Bound Session Credentials“ (DBSC) aus. Die Funktion verknüpft Sitzungscookies mit dem Gerät, auf dem sich Nutzer angemeldet haben, und reduziert damit das Missbrauchspotenzial gestohlener Session-Daten. Für Workspace-Kunden und persönliche Google-Accounts startet die Freigabe gestaffelt und ist spätestens innerhalb von 60 Tagen […]
WhatsApp-Zero-Click-Exploit auf iOS 16: Updates, Risiken und Schutz
LONDON (IT BOLTWISE) – Eine neue Zero-Click-Angriffskette macht WhatsApp auf älteren iPhones zum Ziel: Schon das unbemerkt verarbeitete Bild genügt, um Sitzungen zu kapern. Betroffen sind insbesondere iOS 16-Geräte, für die Apple und Messenger-Dienste dringende Updates empfehlen. Gleichzeitig wächst der Druck auf Unternehmen, Mobil- und Identitätsprozesse härter abzusichern. Der Artikel ordnet technische Details, Marktreaktionen und […]
ClickFix-Angriff auf „Based Apparel“-Shop: Infostealer für macOS
LONDON (IT BOLTWISE) – Ein Online-Shop, der mit dem Namen eines US-Behördenchefs verbunden war, wurde Opfer eines ClickFix-Angriffs: Besucher auf macOS wurden über eine gefälschte Cloudflare-„Verify you are human“-Seite in Terminal-Aktionen gelotst. Dabei soll ein Infostealer im Hintergrund private Daten, Session-Tokens und sogar Krypto-Assets aus Wallets abgreifen. Der Shop ging nach der Entdeckung offline, meldet […]
Sichere One‑Click-Logins für Mediennetzwerke: Was My‑Nexstar-SSO technisch bedeutet
NEUSEELAND / LONDON (IT BOLTWISE) – Mediennetzwerke setzen zunehmend auf sichere One‑Click-Logins, um den Nutzerzugriff zu vereinfachen und gleichzeitig Sicherheitsanforderungen zu erfüllen. Im Zentrum steht ein zentraler Sign-in-Prozess, der auf mehreren Plattformen konsistent funktioniert. Für Betreiber heißt das: saubere Session-Modelle, robuste Token-Verwaltung und klare Datenschutzpraxis. Für Unternehmen wird die Authentifizierung damit zum Infrastruktur-Thema mit unmittelbarer […]
Kali365: FBI warnt vor OAuth-Token-Diebstahl per Phishing-Kit
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI warnt vor dem Phishing-Kit Kali365, das Microsoft-OAuth-Tokens in großer Zahl abgreift. Der Angriff kann Multi-Faktor-Authentifizierung umgehen, indem gestohlene Tokens und Sessions Zugriff auf M365-Umgebungen ermöglichen. Besonders kritisch ist der Mix aus device-code-basierten Lures und Session-Replay-Mechaniken, der herkömmliche Mustererkennung erschwert. Unternehmen sollen vor allem Conditional Access und […]
Exchange Zero-Day: XSS in OWA wird aktiv ausgenutzt
LONDON / LONDON (IT BOLTWISE) – Eine XSS-Sicherheitslücke (CVE-2026-42897) in Microsoft Exchange Server wird bereits aktiv ausgenutzt, insbesondere über Outlook Web Access (OWA). Die US-Behörde CISA hat die Schwachstelle als ausgenutzte Lücke gelistet und fordert zeitnahe Gegenmaßnahmen für Bundesbehörden. Da ein permanenter Patch noch aussteht, rücken Notfall-Mitigations wie der Exchange Emergency Mitigation Service in den […]
KI-gesteuerte Angriffe 2026: Banken und Passkeys unter Druck
BERLIN / LONDON (IT BOLTWISE) – Für 2026 prognostizieren Sicherheitsbehörden massiv steigende Schäden durch mobile Malware, die zunehmend mit KI-gestützten Methoden arbeitet. Im Zentrum der Warnungen stehen vollautomatisierte Angriffe, Deepfakes und neue Schwachstellenketten, die herkömmliche Schulungen überfordern. Gleichzeitig beschleunigen Branchenakteure den Umstieg auf passwortlose Authentifizierung mit Passkeys, während Interpol- und Anbieteraktionen die kriminelle Infrastruktur treffen. […]
Freiburg gegen Aston Villa: Finale live per Streaming – so klappt’s legal
ISTANBUL / LONDON (IT BOLTWISE) – Im Europa-League-Finale trifft SC Freiburg auf Aston Villa und die Übertragung wirft Fragen nach Paywalls, Add-on-Channels und App-Komfort auf. Während Free-TV in Deutschland weiterhin die zentrale Schiene bleibt, zeigt die Streaming-Logik über Zusatzkanäle, wie sich Nutzerzugang flexibel gestalten kann. Der Artikel ordnet die technischen und marktseitigen Hintergründe ein und […]
Credential- und Session-Exposure Monitoring als Security-Baseline
BERLIN / LONDON (IT BOLTWISE) – Viele Datenschutz- und Ransomware-Vorfälle beginnen nicht mit einem spektakulären Perimeter-Break, sondern mit gültigem Login-Material, das woanders kompromittiert wurde. Genau hier setzt Credential- und Session-Exposure Monitoring an: Es macht sichtbar, wenn Unternehmenszugänge bereits außerhalb der eigenen Security-Grenzen zirkulieren. Der Artikel ordnet ein, warum insbesondere gestohlene Browser-Sessions schwerer zu erkennen sind […]
RTL+ macht Livestreams planbar: So skaliert das Streaming die Geissens-Tour
BERLIN / LONDON (IT BOLTWISE) – RTL2 strahlt „Geiss for Gold“ am 18.5.2026 um 20.15 Uhr aus, parallel startet der Livestream auf RTL+. Für Zuschauer zählt vor allem Stabilität: Verzögerungen, Zugriffslimits und regionale Rechte müssen zur TV-Uhrzeit sauber zusammenpassen. Der Beitrag ordnet ein, wie Streaming-Plattformen solche Live-Synchronisation technisch umsetzen und warum Rechte-Management dabei oft der […]
Authenticator-Lücke: Token-Diebstahl und neue Phishing-Wellen bei MFA
LONDON (IT BOLTWISE) – Eine Schwachstelle in der Authenticator-App gefährdet die Sicherheit von Konten, indem sie gestohlene Anmelde-Tokens ausnutzt. Parallel steigen identitätsbasierte Angriffe deutlich, während Künstliche Intelligenz Phishing massentauglich macht. Microsoft setzt deshalb weiter auf phishing-resistente Passkeys und verstärkt die Abwehr in Entra- und KI-Umgebungen. Für Unternehmen bedeutet das: kurzfristig Patch- und OAuth-Checks, mittelfristig Umstieg […]
Claude Code: Agent View bringt Session-Übersicht in den Workflow
Blick nach vorne lässt sich erwarten, dass solche Session-Ansichten weitere Funktionen übernehmen: etwa feinere Filter nach Agent-Typen, Regeln für Eskalationen („wenn X eintritt, biete Eingriff an“), oder eine stärkere Kopplung an CI/CD- und Ticket-Systeme. Auch im Vergleich zu etablierten Agent-Orchestrations-Frameworks wird sich zeigen, ob die UI eher leichtgewichtig bleibt oder perspektivisch zu einem umfassenden Control-Plane-Element […]
 #Sophos
 #AmazonPrime
 #Bestseller

