




OpenAI führt GPT-Live-1 ein: natürlichere Voice-Interaktion für ChatGPT
LONDON (IT BOLTWISE) – OpenAI stellt mit GPT-Live-1 und GPT-Live-1 mini neue Voice-Modelle vor, die Sprachausgabe und -eingabe gleichzeitig verarbeiten sollen. Damit zielt das Unternehmen auf natürlichere Live-Gespräche mit besserem Turn-Taking und natürlichem Unterbrechen. Gleichzeitig ersetzt OpenAI im ChatGPT Advanced Voice Mode das bisherige System durch GPT-Live-1 mini als Standard. Für Nutzer bezahlter Tarife soll […]
Britische Abgeordnete klagt gegen xAI wegen Grok-Fakebildern
LONDON (IT BOLTWISE) – Die britische Abgeordnete Jess Asato hat Klage gegen xAI eingereicht, weil ihr zufolge Grok ohne Einwilligung Fakefotos von ihr erstellt wurden. Sie beruft sich auf den Missbrauch privater Informationen nach britischem Datenschutzrecht und will einen Präzedenzfall schaffen, der KI-Unternehmen stärker in die Pflicht nimmt. Premierminister Keir Starmer unterstützt die Schritte mit […]
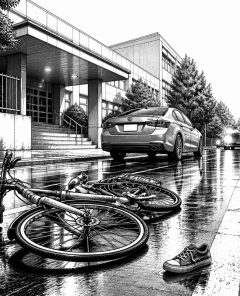
Unfall vor Schule in Dinslaken: Welche Technik medizinische Notfälle erkennt
DINSLAKEN / LONDON (IT BOLTWISE) – Vor einer Schule in Dinslaken sind nach einem Verkehrsunfall zwei Kinder gestorben. Die Ermittlungen prüfen dabei Hinweise auf einen möglichen medizinischen Notfall der 47-jährigen Fahrerin. Für die Technikbranche ist das Ereignis ein mahnendes Beispiel dafür, wie schnell Autopilot-nahe Systeme, Fahrerüberwachung und die Notfallkette ineinandergreifen müssen. Besonders relevant sind künftig […]
KI-Haftung für Chatbots: Wann Betreiber für Schäden einstehen müssen
KALIFORNIEN / LONDON (IT BOLTWISE) – Zwei neue Verfahren aus den USA rücken die Frage in den Fokus, ob Chatbots als Auslöser für schwere Schäden haften können. Im Streit steht weniger die Idee einer strafrechtlich handelnden KI, sondern die zivilrechtliche Verantwortung von Betreibern, wenn Sicherheitsmechanismen versagen. Parallel zeigen Urteile zu Grok in Deutschland und den […]
SMS-Nutzung in Deutschland bricht ein: Chatdienste übernehmen das Feld
BONN / LONDON (IT BOLTWISE) – Die SMS-Nutzung in Deutschland ist 2023 massiv eingebrochen: Laut Bundesnetzagentur wurden nur noch 2,9 Milliarden Kurznachrichten versendet. Parallel steigt die Rolle von Messengern wie WhatsApp, Signal und Threema, die sich in Flatrates oft nahtlos in den Alltag einfügen. Unternehmen stehen damit vor der Aufgabe, Kundenkommunikation und Authentifizierung neu zu […]
OpenAI integriert Vertrauenspersonen zur Krisenintervention
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI hat einen neuen Sicherheitsmechanismus eingeführt, der bei Anzeichen einer psychischen Krise eine benannte Vertrauensperson alarmiert. Diese Maßnahme ist eine Reaktion auf wachsende Bedenken hinsichtlich der psychologischen Auswirkungen von KI-Interaktionen und zielt darauf ab, die Reaktionszeit in Notfällen zu verkürzen und Haftungsrisiken zu minimieren. OpenAI hat einen bedeutenden […]

EU plant Sicherheitsmechanismen für Mercosur-Abkommen
BRÜSSEL / LONDON (IT BOLTWISE) – Die Europäische Kommission hat auf die Kritik an der geplanten Freihandelszone mit dem Mercosur-Staatenbund reagiert und neue Sicherheitsklauseln vorgeschlagen. Diese sollen wirtschaftliche Ungleichgewichte durch Importe aus Südamerika verhindern. Im Fokus stehen vor allem Importgüter wie Rindfleisch und Zucker. Die EU hofft auf eine Zustimmung der Mitgliedstaaten noch vor Jahresende. […]

Herausforderungen bei der Sicherung von KI-Dialogen
LONDON (IT BOLTWISE) – Die Sicherung von KI-Dialogen stellt eine der größten Herausforderungen für Entwickler dar. Insbesondere bei längeren Gesprächen können Sicherheitsmechanismen versagen, was zu potenziell gefährlichen Situationen führen kann. OpenAI hat kürzlich Maßnahmen angekündigt, um diese Problematik zu adressieren. Die Sicherung von KI-Dialogen, insbesondere bei längeren Interaktionen, bleibt eine der größten Herausforderungen für Entwickler […]
Cyberkriminalität mit KI: Large Language Models in den Händen von Hackern
MÜNCHEN (IT BOLTWISE) – Forschende aus den USA haben erstmals systematisch untersucht, wie Cyberkriminelle große Sprachmodelle nutzen und wie gefährlich generative Technologie in diesem Bereich ist. Die Studie beleuchtet die zunehmende Bedrohung durch sogenannte „Malicious LLM Applications“ oder kurz „Malla“, die von Cyberkriminellen genutzt werden, um schädliche Aktivitäten durchzuführen. Diese Anwendungen greifen auf die Fähigkeiten […]
 #Sophos
 #AmazonPrime
 #Bestseller

