




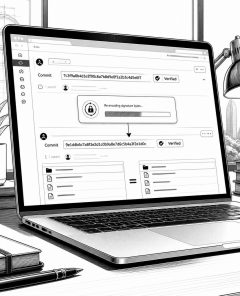
GitHub „Verified“: Signaturen lassen Hashes neu schreiben – Risiko für Hash-Blocklisten
LONDON / LONDON (IT BOLTWISE) – Eine neue Untersuchung zeigt, dass GitHub signierte Commits mit „Verified“ kennzeichnet, obwohl derselbe Commit über eine Signatur-Umkodierung neue Hashes bekommt. Das klingt nach Theorie, hat aber eine praktische Angriffsfläche: Systeme, die Commits über ihren Hash als „einmalig“ blockieren oder deduplizieren, können dieselben Inhalte unter neuen Hashes erneut ausliefern. Die […]
 #Sophos
 #AmazonPrime
 #Bestseller

