




Ungewöhnliche Netzwerkaktivität: Cybersicherheit in Investment-Entscheidungen prüfen
LONDON (IT BOLTWISE) – Ungewöhnliche Netzwerkaktivität ist für viele Unternehmen längst nicht mehr nur ein IT-Thema, sondern ein konkreter Investment-Risikoindikator. Der Artikel zeigt, wie Investoren anhand messbarer Sicherheitsfähigkeiten beurteilen können, ob ein Unternehmen Angriffe früh erkennt und Schäden begrenzt. Dabei geht es um technische Kontrollpunkte wie Logging, Anomalieerkennung und Incident Response – verknüpft mit Markt- […]
Warum das Ignorieren von Warnungen über ungewöhliche Aktivitäten Unternehmen teuer zu stehen kommt
LONDON (IT BOLTWISE) – Unternehmen stehen bei Cybervorfällen nicht nur wegen Angreifern unter Druck, sondern wegen verspäteter Reaktionen auf Warnungen über ungewöhliche Aktivitäten. Wenn Monitoring-Teams Meldungen aus ungewöhnlichen Log- und Traffic-Mustern als „false positives“ einstufen, entstehen oft echte Schäden, die sich später nur noch mit hohem Aufwand eindämmen lassen. Der Artikel ordnet ein, warum diese […]
Ungewöhnliche Cyber-Aktivitäten als Frühwarnsignal für Investoren
LONDON (IT BOLTWISE) – Finanzmärkte bewerten nicht nur Zahlen, sondern zunehmend auch das Sicherheitsniveau dahinter. Ungewöhnliche Aktivitäten in digitalen Systemen gelten daher als Frühwarnsignal, das sich schnell im Vertrauen der Anleger widerspiegeln kann. Unternehmen, die ihre Sicherheitslage messbar machen, senken nicht nur operative Risiken, sondern verbessern auch ihre Kapitalmarktkommunikation. Der Artikel zeigt, wie sich Cybersicherheit […]
Ungewöhnliche Netzwerkaktivität verstehen: Cybersicherheit als Investmentfaktor
LONDON (IT BOLTWISE) – Ungewöhnliche Aktivitäten in Netzwerken sind für Unternehmen selten nur ein technisches Randproblem: Sie können Betriebsabläufe stoppen, Kosten für Compliance erhöhen und das Vertrauen von Stakeholdern beschädigen. Für Investoren wird deshalb die Frage entscheidend, ob Sicherheitsmaßnahmen messbar wirken und Risiken früh erkannt werden. Der Beitrag ordnet ein, wie sich Netzwerk-Anomalien operational begründen […]
Cybersicherheit im Finanzwesen: Resilienz gegen digitale Angriffe
LONDON (IT BOLTWISE) – Wenn Cyberstörungen Finanzdaten-Zugriffe ausbremsen, leidet nicht nur die IT: Verzögerte Marktinformationen können Handelsentscheidungen verzerren und Vertrauen zerstören. Der Beitrag ordnet ein, welche technischen Hebel wie Zero Trust, Monitoring und Verschlüsselung die Resilienz erhöhen. Gleichzeitig zeigt er, warum Investitionen in Security auch für Investoren als Risikofaktor und als Wettbewerbsvariable an Bedeutung gewinnen. […]
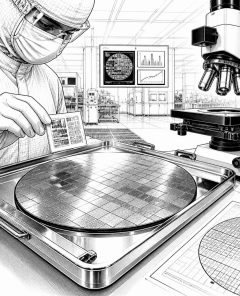
TSMC N3E: Effizientere 3-Nanometer-Fertigung für High-End-SoCs und Volumen
TAIWAN / LONDON (IT BOLTWISE) – TSMC erweitert seine 3-Nanometer-Fertigung mit N3E um eine Variante, die vor allem auf stabilere Prozessfenster und bessere Ausbeute zielt. Damit sollen High-End-SoCs effizienter werden, ohne die frühen Risiken der ersten 3-nm-Iteration in Kauf zu nehmen. Der Knoten ist bereits in der Volumenfertigung angekommen und adressiert damit sowohl Smartphones und […]
Ontinue erhält Auszeichnung für agentisches MXDR und Agentic SOC
ZÜRICH / LONDON (IT BOLTWISE) – Ontinue wird in den 2026 Cybersecurity Stars Awards als „Most Innovative XDR Platform“ ausgezeichnet und stellt mit ION Managed Extended Detection and Response (MXDR) einen agentischen Ansatz für Security Operations in den Mittelpunkt. Im Zeichen der „Autonomous Threat Era“ soll die Kombination aus Multi-Agent-KI und menschlicher Prsgängigkeit Entscheidungen schneller […]
Ontinue: Agentic SOC bringt MXDR für eine „Autonomous Threat Era“ auf Tempo
ZÜRICH / LONDON (IT BOLTWISE) – Ontinue wurde für seine MXDR-Lösung ION Managed Extended Detection and Response als „Most Innovative XDR Platform“ ausgezeichnet und setzt dabei auf ein Agentic-SOC-Operating-Modell. Der Kernversuch: Entscheidungen schneller treffen, nicht nur mehr Telemetrie sammeln, während KI unter menschlicher Governance agiert. In einer Zeit, in der Angreifer Aufklärung, Identitätsmissbrauch und laterales […]
Qualcomm-Aktie nach Kursanstieg: Bewertung rückt wieder in den Fokus
LONDON (IT BOLTWISE) – Nach einem deutlichen Kurssprung rückt die Bewertung von Qualcomm wieder stärker ins Blickfeld. Der Halbleiterwert profitierte im Nasdaq-100-Umfeld spürbar stärker als der Index selbst und wird erneut als potenzieller Gewinner struktureller Technologietrends eingeordnet. Im Zentrum stehen dabei Erwartungen an 5G, wachsendes Automotive- und IoT-Geschäft sowie die Rolle spezialisierter Chips für On-Device-KI. […]
MDR stößt an Grenzen: Warum ein AI SOC die Alert-Flut wirklich bewältigt
LONDON (IT BOLTWISE) – Managed Detection and Response klingt nach 24/7-Sicherheit, erfüllt den Anspruch aber oft nur für wenige, priorisierte Fälle. Eine neue Betrachtung zeigt, warum ein großer Anteil der Alerts unreviewed bleibt und warum Angreifer genau dort ansetzen. Der Beitrag argumentiert, dass heutige Betriebskonzepte mehr brauchen als menschliches Triage-Queue-Management. Stattdessen rückt ein AI SOC […]
AI SOC statt MDR: Warum Security-Teams die Alert-Lücke schließen müssen
LONDON (IT BOLTWISE) – Künstliche Intelligenz verändert die Logik von Security Operations grundlegend: MDR verteilt Alerts an Menschen, während Angreifer mit KI im Sekundentakt arbeiten. Der Artikel zeigt, warum ein großer Teil der Meldungen trotz „24/7“-Versprechen nie wirklich untersucht wird und wie sich dadurch echte Bedrohungen im Depriorisierungsstapel verstecken. Außerdem wird erklärt, was eine AI […]
„Switch off“ verknüpft Klima- und Antikapitalismus: Ermittlungen nach Brandanschlag in Reutlingen
STUTTGART / REUTLINGEN / LONDON (IT BOLTWISE) – Behörden gehen einem möglichen Zusammenhang zwischen einem Brandanschlag auf ein Umspannwerk in Reutlingen und einem linksextremistischen Blog nach. Laut LKA wird das Material unter der Rubrik „Aktionen/Sabotagen“ beschrieben, während ein Bekennerschreiben zunächst nicht auftaucht. Parallel ordnet das Bundesamt für Verfassungsschutz den Blog „Switch off“ als Kampagne ein, […]
Automatisiertes Pentesting liefert nur den Angriffspfad – aber nicht die Verteidigung
LONDON (IT BOLTWISE) – Automatisiertes Pentesting wirkt im Reporting oft „stabil“ – doch genau diese Ruhe kann trügerisch sein. Experten aus der Sicherheitsindustrie zeigen, warum ein erreichbarer Angriffspfad nicht automatisch bedeutet, dass EDR und SIEM auch wirklich anschlagen. Der Kern der Diskussion: Befunde richtig priorisieren, indem man validiert, ob Kontrollen das beobachtete Verhalten tatsächlich erkennen, […]
Automatisiertes Pentesting reicht nicht: So testet ihr echte Abwehr
LONDON (IT BOLTWISE) – Unternehmen verlassen sich bei Security-Teams häufig auf „sauber“ wirkende Pentest-Reports, obwohl diese in Wahrheit nur die erreichbare Angriffslinie belegen. Ein neuer Webinar-Fokus rückt die entscheidende Lücke in den Mittelpunkt: Wie gut melden und blockieren SIEM, EDR und SOC das Verhalten tatsächlich, statt nur Angriffswege zu finden? Der Beitrag erklärt, warum wiederholte […]
Politische Gewalt in Deutschland: Sicherheitsrisiken für Unternehmen und KI-gestützte Prävention
BERLIN / LONDON (IT BOLTWISE) – Steigende Vorfälle politisch motivierter Gewalt verschlechtern zunehmend das unternehmerische Umfeld, weil Planungssicherheit und öffentliche Ordnung leiden. Unternehmen stehen damit nicht nur vor Reputationsfragen, sondern vor konkreten Sicherheits- und Betriebsrisiken. Der Beitrag ordnet ein, warum Identitätskonflikte und Radikalisierung das Problem verstärken und wie Sicherheits-Teams mit modernen Analyse- und Compliance-Ansätzen dagegenwirken […]
Personalmangel im SOC: 60% der CISOs sehen Qualifikationslücke als Top-Risiko
LONDON (IT BOLTWISE) – Zwei Drittel der CISOs melden eine wachsende Qualifikationslücke im Bereich IT-Sicherheit. Ransomware nimmt zu, Angriffe werden schneller, und neue Aufgaben wie KI-Absicherung verschärfen den Bedarf an spezialisierten Rollen im SOC. Der Beitrag ordnet ein, welche Zertifizierungen, regulatorischen Anforderungen (NIS-2) und Cloud-spezifischen Prozesse jetzt entscheidend werden. Die Lage in den Security Operations […]
Iran-Israel eskalieren: Folgen für Industrie-IT und Sicherheit
TEHERAN / LONDON (IT BOLTWISE) – Nach Angaben aus dem Iran gibt es bei den jüngsten Angriffen Verletzte und keine bestätigten Todesopfer. Der Umstand, dass Teile der verletzten Personen aus Chusestan stammen, rückt die Verwundbarkeit petrochemischer und industrieller Knoten in den Fokus. Für Unternehmen wird damit die Frage entscheidend, wie schnell sich Betriebsteams, Security-Operations-Center und […]
KI-Phishing überflutet SOCs: Wie Tier-1-Teams mit Beweisketten schneller triagieren
LONDON (IT BOLTWISE) – KI-gestütztes Phishing erzeugt inzwischen nicht nur mehr Angriffe, sondern auch mehr verwertbare Arbeit für Tier 1: Jede neue E-Mail-Variante produziert zusätzliche Alerts. Der Kerntrend lautet deshalb nicht „mehr manuell prüfen“, sondern schneller zu einer belastbaren Beurteilung zu kommen. Der Beitrag zeigt, wie interaktive Sandbox-Analysen, behavior-basierte Sichtbarkeit und vorstrukturierte Escalation-Reports den SOC-Alltag […]
KI-Phishing überflutet SOCs: Tier-1-Überlast reduzieren
LONDON (IT BOLTWISE) – KI-gestütztes Phishing verwandelt jede neue Betrugsmasche in eine Flut von Alerts, die Tier 1 nur noch schwer priorisieren kann. Der Beitrag zeigt, wie SOC-Teams mit verhaltensbasierter Analyse in einer isolierten Sandbox schneller belastbare Ergebnisse gewinnen. Dazu kommt ein strukturiertes Handoff-Format für Tier 2 mit MITRE-ATT&CK-Mapping und klaren Handlungsempfehlungen. Ziel ist, MTTR […]
Iran-Israel-Eskalation: Cyberabwehr und KI-Lagebilder für Unternehmen unter Druck
LONDON (IT BOLTWISE) – Die neue Eskalationsdynamik zwischen Iran und Israel geht inzwischen weit über militärische Schlagzeilen hinaus: In vielen Unternehmen steigt der Druck auf belastbare Sicherheitsprozesse, schnelle Incident-Response und klare Kommunikationswege. Gerade in Phasen erhöhter geopolitischer Spannung nehmen Phishing, Desinformation und gezielte Angriffe auf IT- und OT-Umgebungen typischerweise zu. Gleichzeitig werden KI-gestützte Lagebilder wichtiger, […]
Iran warnt nach Beirut-Angriffen – Folgen für Cyber- und Infrastruktur-Sicherheit
TEHERAN / LONDON (IT BOLTWISE) – Nach den jüngsten Angriffen auf Beiruts Vororte verschärft sich die Eskalationsrhetorik zwischen Iran und Israel. Teheran kündigt Konsequenzen an und verknüpft die militärische Lage indirekt mit möglichen Gegenmaßnahmen. Für Unternehmen und Behörden außerhalb der Konfliktregion rückt damit vor allem eines in den Fokus: die technische Resilienz kritischer IT, Kommunikationswege […]
KI-gestützte Sicherheitslage: Wie Unternehmen Vorfälle wie Anschläge schneller einordnen können
TEL AVIV / LONDON (IT BOLTWISE) – Bei schweren Anschlägen steht die Einsatzkoordination unter massivem Zeitdruck. Für Unternehmen wird damit umso deutlicher, dass technische Frühwarnsysteme, verlässliche Incident-Workflows und datenschutzkonforme Telemetrie zusammenwirken müssen. KI kann helfen, Muster in heterogenen Signalen schneller zu clustern und Prioritäten für Sicherheits-Teams zu setzen. Gleichzeitig bleibt die Prüfung von Fakten, Rollen […]
Ungewöhnliche Netzwerkaktivität erkennen: Wachsamkeit als Sicherheits- und Werthebel
BERLIN / LONDON (IT BOLTWISE) – Unternehmen stehen zunehmend unter Druck, untypische Netzwerkmuster früh zu erkennen, bevor Angriffe zu Datenpannen und finanziellen Schäden werden. Moderne Überwachung, Incident Response und eine Security-Kultur sollen dabei helfen, Anomalien systematisch einzuordnen. Gleichzeitig verschärfen sich regulatorische Anforderungen, sodass Wachsamkeit nicht nur technisch, sondern auch wirtschaftlich zählt. Branchenbeobachter sehen in guter […]
NIS-2 zwingt 30.000 Unternehmen zur Cybersicherheit: Was Firmen jetzt technisch umsetzen müssen
BERLIN / LONDON (IT BOLTWISE) – Die NIS-2-Umsetzung weitet die Cybersicherheitspflichten in Deutschland massiv aus: Künftig sollen über 30.000 Unternehmen in den Anwendungsbereich fallen. Für viele Mittelständler bedeutet das eine Neuausrichtung von Risikomanagement, Meldeprozessen und technischer Absicherung. Gleichzeitig verschärfen sich parallel weitere regulatorische Themen, etwa im Arbeitsrecht und in anderen Schutz- und Finanzierungsbereichen. Der Artikel […]
 #Sophos
 #AmazonPrime
 #Bestseller

