




Manipulierte iOS-Kurzbefehle und AirDrop-Lücken: iPhones in Gefahr
BERLIN / LONDON (IT BOLTWISE) – Manipulierte Siri-Kurzbefehle können iPhones wiederholt in den Flugmodus versetzen und Display- sowie Bedienfunktionen bis auf Maximum treiben. Gleichzeitig melden Sicherheitsforscher Lücken in Apples AirDrop, die Dienste wie AirPlay und Handoff in Funkreichweite stören können. Auch Googles Quick Share ist betroffen, während ein neuer Android-Banking-Trojaner wie Rokarolla gefälschte Anmeldebildschirme für […]
Betrugsalarm Juni 2026: Phishing mit dem unmöglichen Stichtag 31. Juni und neue CEO-Fraud-Tricks
BERLIN / LONDON (IT BOLTWISE) – Betrüger nutzen im Juni 2026 verstärkt gefälschte E-Mails mit unmöglichen Fristen wie dem „31. Juni 2026“ und kombinieren das mit Schockanrufen, um Geld direkt auf fremde Konten zu lenken. Besonders im Unternehmensumfeld steigt der Druck durch Business Email Compromise und CEO-Fraud, bei dem Täter psychologisch und zunehmend mit Deepfakes […]
GPS-Denial in 2026: Optische Gyros für Navigation ohne Satellit
SILICON VALLEY / LONDON (IT BOLTWISE) – Verteidigungsplaner gehen zunehmend davon aus, dass GPS im Einsatz gestört, verfälscht oder ganz ausfallen kann. Der CEO und Mitgründer von ANELLO beschreibt, warum GPS-freie Navigation für autonome Systeme in den kommenden Jahren zur Pflicht wird. Im Fokus steht eine miniaturisierte Navigationstechnologie auf Basis von SiPhOG, die Bewegungen inertial […]
Outlook auf macOS: E-Mail-Threads verschwinden – und die Inbox wird härter
AUSTIN / LONDON (IT BOLTWISE) – Ein Bug in Outlook für macOS macht Threads beim Antworten und Weiterleiten unauffindbar. Gleichzeitig verschärft sich die E-Mail-Authentifizierung: DMARC, SPF und DKIM werden zum Gatekeeper für Zustellbarkeit. Firmen müssen ihre Absenderidentität und Governance neu ausbalancieren, während neue KI-Postfach-Workflows den Markt umkrempeln. Wer jetzt Domains, Zertifikate und Richtlinien nicht sauber […]
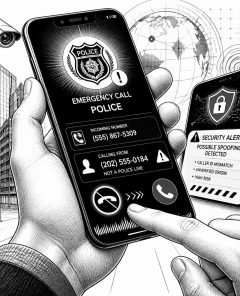
KI-Betrugswelle: 280.000 Euro in einer Woche durch Schockanrufe
STUTTGART / LONDON (IT BOLTWISE) – In mehreren Regionen Deutschlands und der Schweiz häufen sich Schockanrufe und Betrugsmaschen mit manipulierten Telefonnummern. Zwischen dem 15. und 23. Juni erbeuteten Täter laut Polizei im Raum Stuttgart rund 280.000 Euro. Besonders bei mobilen Zahlwegen und bei Nachrichten, die Stimmen imitieren, steigt das Risiko deutlich. Wie sich Angriffe durch […]
Twint-Betrug in Zürich: Fake-EWZ-Mitarbeiter nutzen Spoofing und Phishing
ZÜRICH / LONDON (IT BOLTWISE) – Die Kantonspolizei Zürich warnt vor Twint-Betrug mit gefälschten EWZ-Mitarbeiter-Ansagen. Täter kombinieren Identitätsdiebstahl mit technischer Manipulation: Per Telefonnummern-Spoofing wirken sie am Telefon wie eine offizielle Stelle. Im nächsten Schritt verleiten sie Opfer zu manipulierten Internetseiten, die Zugangsdaten abgreifen. Entscheidend: Sobald die Konten übernommen sind, autorisieren die Betrüger Zahlungen oder initiieren […]
Militär-GPS steht unter Druck: M-Code, L1/L2/L5 und Markt von 3 Milliarden US-Dollar
LONDON (IT BOLTWISE) – In umkämpften Operationsräumen wird präzise Positionierung zur Frage von Überleben und Wirkung: Der Markt für militärische GPS-Empfänger wächst auf rund 3 Milliarden US-Dollar, während elektronische Kriegsführung die Zuverlässigkeit klassischer Signale untergräbt. Treiber sind M-Code-Fähigkeiten, der Wechsel auf robuste Mehrfrequenz-Designs (L1/L2/L5) und cyber-härtete Hardware für PNT (Positioning, Navigation, Timing). Große Verteidigungszulieferer wie […]
KI-Phishing vervierzehnfacht: Gen Z besonders gefährdet beim Telefonbetrug
BERLIN / LONDON (IT BOLTWISE) – KI-gestütztes Phishing treibt Telefonbetrug auf ein neues Tempo: Sicherheitsanalysen berichten von einer vervierzehnfachten Angriffswelle und deutlich höheren Erfolgsraten im Voice-Phishing. Besonders Gen Z wird laut den vorliegenden Studien überproportional häufig zur Zielscheibe, während sich Betrüger mit KI-Stimmen und Call-ID-Spoofing tarnen. Unternehmen und Plattformanbieter reagieren inzwischen mit Sicherheitsupdates und KI-gestützter […]
Google klagt Phishing-as-a-Service an: 1,8 Milliarden Euro Schaden
NEW YORK / LONDON (IT BOLTWISE) – Google geht gegen ein Phishing-Netzwerk mit behauptetem „Phishing-as-a-Service“-Modell vor und beziffert den Schaden auf rund 1,8 Milliarden Euro. In der Klage spielt Künstliche Intelligenz eine zentrale Rolle, weil die Erstellung professioneller Betrugsmaschen deutlich schneller geworden sein soll. Parallel rücken neue technische Gegenmaßnahmen in den Fokus: Google baut Erkennung […]
Ghost-Sender in Exchange Online: Wie Fehlkonfigurationen SPF/DKIM/DMARC umgehen können
LONDON (IT BOLTWISE) – Sicherheitsanalysen zeigen eine Konfigurationssituation in Exchange Online, bei der Angreifer E-Mails unter Umständen direkt an den Tenant zustellen können – und damit Schutzketten wie SPF, DKIM, DMARC sowie Spamfilter umgehen. Besonders relevant ist das für Organisationen, die Exchange Online mit einem externen Gateway oder einer Drittanbieter-Sicherheitslösung betreiben. Die Folgen reichen von […]
SMS-Spoofing über E-Mail-zu-SMS-Schnittstellen: jahrzehntealte Lücke zeigt Karten
SAN DIEGO / LONDON (IT BOLTWISE) – Forscher haben eine Schwachstelle in E-Mail-zu-SMS-Schnittstellen großer Anbieter nachgewiesen, die über Jahre unbemerkt blieb. Angreifer konnten gefälschte SMS-Nachrichten in legitime Unterhaltungsketten einordnen und sich dabei als vertrauenswürdige Absender wie Banken oder Behörden ausgeben. Die Veröffentlichung führte zu Patches bei mehreren Mobilfunk- und Messaging-Ökosystemen – während ein Netzbetreiber den […]
iOS 26.5: Apple und Google sichern RCS-Chats Ende-zu-Ende ab
CUPERTINO / LONDON (IT BOLTWISE) – Apple schließt mit iOS 26.5 eine zentrale Sicherheitslücke in RCS-Nachrichten zwischen iPhone und Android. Gemeinsam mit Google wird Ende-zu-Ende-Verschlüsselung für den plattformübergreifenden Chat-Standard nachgerüstet. Standardmäßig aktiv, erfordert die Funktion jedoch aktuelle App-Versionen und kompatible Mobilfunkverträge. Gleichzeitig bleibt ein Teil des Schutzes eingeschränkt: Metadaten und bestimmte Backups werden nicht in […]
Google führt „Fake Call Detection“ auf Android ein – Echtzeit-Schutz gegen Anruf-Spoofing
BERLIN / LONDON (IT BOLTWISE) – Google bringt mit „Fake Call Detection“ ein neues Android-Sicherheitsfeature an den Start, das Anruf-Spoofing in Echtzeit prüfen soll. Die Funktion nutzt laut Google einen verschlüsselten Hintergrund-Handshake über RCS und warnt bei fehlender Bestätigung. Start ist auf Pixel-Geräten, danach soll die Technologie schrittweise auch auf weitere Herstellergeräten ausgerollt werden. Für […]
Android Juni 2026: Google schaltet „Fake Call Detection“ frei und schließt 124 Schwachstellen
BERLIN / LONDON (IT BOLTWISE) – Google rollt im Juni ein Update für Android aus, das per kryptografischer Anrufprüfung „Fake Call Detection“ gegen Identitätstaktik und KI-Stimmenklonen einsetzen soll. Die Funktion prüft im Hintergrund über RCS, ob Signal und angezeigte Rufnummer wirklich zusammenpassen, und warnt bei Abweichungen in Echtzeit. Parallel schließt Google 124 Schwachstellen, darunter eine […]
Sender entwickeln GPS-Backup-Dienste: Resilienz gegen Ausfälle und Cyberangriffe
US-TECH-ZENTREN / LONDON (IT BOLTWISE) – Sender wollen mit GPS-Backup-Diensten auf einen wachsenden Bedarf nach ausfallsicherer Navigation und Zeitstabilität reagieren. Im Fokus stehen Schutzmechanismen gegen Störungen wie Jamming und gegen Cyber-Bedrohungen, die kritische Abläufe treffen können. Für Unternehmen bedeutet das potenziell weniger Betriebsunterbrechungen in Logistik, Energie und Finanzsystemen. Gleichzeitig wird der Markt stark davon geprägt, […]
Google „Fake Call Detection“: KI-Stimmbetrug bei Android blockieren
LONDON (IT BOLTWISE) – Google kündigt mit „Fake Call Detection“ eine Android-Sicherheitsfunktion an, die Call-Spoofing zusammen mit KI-Stimmimitationen eindämmen soll. Der Schutz basiert auf einem verschlüsselten Geräteaustausch über RCS und soll Hinweise im entscheidenden Moment automatisch ausspielen. Ab Juni 2026 startet der weltweite Rollout, zunächst mit Google Pixel Geräten. Unternehmen und Entwickler erhalten damit einen […]
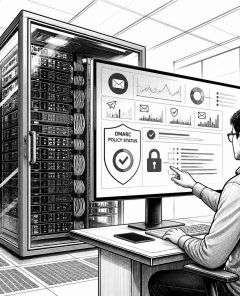
E-Mail-Sicherheit: Warum DMARC-Checks immer häufiger zum Inbox-Kriterium werden
LONDON (IT BOLTWISE) – Google und Yahoo machen E-Mail-Authentifizierung seit 2024 für Massenversender verbindlich, Microsoft zieht nach. Eine Studie ordnet geschützte Domains mit deutlich höheren Inbox-Quoten ein, gleichzeitig zeigen neue Reports, dass viele bösartige Nachrichten DMARC-Prüfungen dennoch bestehen. Unternehmen müssen daher DMARC, SPF und DKIM technisch sauber implementieren und zusätzlich ihr gesamtes Mail-Ökosystem gegen moderne […]
Microsoft 365 Android: Debug-Flag ermöglichte Token-Diebstahl zwischen Apps
REDMOND / LONDON (IT BOLTWISE) – Ein versehentlich aktiviertes Debug-Flag in mehreren Microsoft-365-Android-Apps hob eine Sicherheitsprüfung für den Austausch von Account-Token auf. Dadurch konnte eine beliebige App auf demselben Gerät an die Token des eingeloggten Nutzers gelangen und E-Mails lesen, Dateien öffnen, den Kalender nutzen und Nachrichten versenden – ohne Passwort, Login-Screen oder Berechtigungsdialog. Microsoft […]
Google schützt Android vor KI-Voice-Spoofing per RCS-Handschlag
LONDON (IT BOLTWISE) – Google startet mit einem neuen Sicherheitsmechanismus gegen KI-Stimmenbetrug auf Android. Dabei wird die Echtheit eingehender Anrufe über einen RCS-Handschlag im Hintergrund geprüft. Falls die Bestätigung ausbleibt, erscheint eine Warnung – und die App empfiehlt, das Gespräch sofort zu beenden. Der Rollout beginnt zunächst bei Pixel-Geräten und läuft im Rahmen der Juni-Feature-Drops […]
Android-Schutz gegen Spoofing: Google startet Warnungen per RCS
LONDON (IT BOLTWISE) – Google rollt im Juni 2026 einen Spoofing-Schutz für Android aus: Das System warnt Nutzer bei nicht verifizierten Anrufen, die mit vorgetäuschten Telefonnummern arbeiten. Grundlage ist der RCS-Standard (Rich Communication Services), bei dem ein „digitaler Handschlag“ die Identität des Anrufers prüft. Besonders für Unternehmen und IT-Teams wird damit ein zusätzlicher Layer gegen […]
Android 12: Google Dialer nutzt RCS zur Verifikation von Anrufern gegen Phone Scams
LONDON (IT BOLTWISE) – Google verankert in Android 12 und später eine Anti-Scam-Funktion in der Dialer-App: Sie nutzt RCS, um Anrufer in Echtzeit über eine stille Bestätigung vom echten Gerät zu prüfen. Bei fehlender Bestätigung blendet der Google Dialer im Ernstfall Kontaktdaten aus und wertet den Anruf als potenziell unsicher. Damit reagiert der Hersteller auf […]
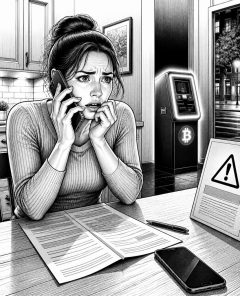
Fake-Jury-Duty-Betrug: Frau verliert 12.500 US-Dollar per Bitcoin-ATM
LAS VEGAS / LONDON (IT BOLTWISE) – Eine Las-Vegas-Bewohnerin berichtet von einem „fünf Stunden dauernden Horror“: Betrüger gaben sich als Strafverfolgungsbehörden aus, drohten mit Haft und zwangen sie schließlich, 12.500 US-Dollar über einen Bitcoin-ATM zu überweisen. Der Fall zeigt, wie effektiv Angreifer mit persönlichen Daten, juristischem Vokabular und Telefonnummern-Spoofing Vertrauen erzwingen. Behörden warnen zugleich, dass […]
KI-Phishing und Banking-Trojaner: Neue Abgründe für Unternehmen
PARIS / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor Phishing-Kampagnen, die eine offizielle Microsoft-E-Mail-Adresse missbrauchen und damit zentrale Authentifizierungsmechanismen wie SPF, DKIM und DMARC umgehen. Parallel zeigen Branchenberichte, dass KI die Personalisierung von Angriffen massiv beschleunigt und klassische Erkennungszeichen verdrängt. Im selben Atemzug steigen die Zahlen bei Banking-Trojanern explosionsartig. Das Urteil aus Paris wirft außerdem […]
 #Sophos
 #AmazonPrime
 #Bestseller

