




DARPA testet ultra-genaue Uhren für GPS-sichere PNT im Einsatz
LONDON (IT BOLTWISE) – Die US-Forschungsbehörde DARPA treibt ultra-genaue Uhren voran, die PNT auch dann stabil halten sollen, wenn GPS gestört oder verfälscht wird. Ziel ist die Nutzung in militärischen Plattformen wie Flugzeugen, Schiffen und Fahrzeugen. Die Prototypen sollen GPS-Qualität über Wochen liefern, während heutige Vergleichssysteme typischerweise nur Stunden durchhalten. Der nächste Entwicklungsschritt fokussiert auf […]
SharePoint-Zyklus: Aus als Spoofing eingestufter Schwachstelle wird Auth-RCE
BERLIN / LONDON (IT BOLTWISE) – Eine zunächst als Spoofing klassifizierte SharePoint-Schwachstelle (CVE-2026-65660) entpuppt sich laut Viettel-Cyber-Security-Forscher Dinh Ho Anh Khoa als Authentifiziertes Remote Code Execution. Der Fehler betrifft SharePoint Server 2016, 2019 und die Subscription Edition und nutzt eine unescaped-Attributverarbeitung in der ToolPane-Komponente. Die Korrektur ist seit den Security Updates vom 11. August verfügbar […]
Bond baut ein Echtzeit-Spektrumnetz für GPS- und Funk-Resilienz
LONDON (IT BOLTWISE) – Der israelische Startup Bond bringt ein verteiltes Sensorsystem auf den Weg, das Funkumgebungen in Echtzeit sichtbar machen soll. Im Fokus stehen zunächst GNSS- und GPS-Störungen, etwa Jammer- und Spoofing-Effekte, die in der Praxis zu verlorenen Drohnenmissionen führen. Die Gründer setzen dabei nicht auf einzelne teure Messgeräte, sondern auf ein Netzwerk aus […]
FAA stoppt Flüge wegen Funkstörungen – GAO kritisiert unsichere Funkkommunikation
NEWARK LIBERTY INTERNATIONAL / LONDON (IT BOLTWISE) – Ein Ground-Stop legte zeitweise den Flugverkehr an drei US-Airports lahm, nachdem Funkfrequenzen gestört waren. Parallel dazu wies ein Bericht der US-Überwachungsbehörde GAO auf Lücken in der Sicherheitsarbeit der FAA hin, insbesondere bei Risiken wie Spoofing und Jamming im Funkverkehr. Laut Bericht fehlen ein Echtzeit-System zur Erkennung solcher […]
US erklärt „Space Control“-Waffen – mögliche Eskalation im Weltraum
GENEVA / LONDON (IT BOLTWISE) – Die US-Bekundung von „in-orbit space control weapons“ erhöht den Druck auf internationale Sicherheitsrunden, weil sie den Streit um eine mögliche „Bewaffnung des Weltraums“ neu entfacht. Der Hinweis kommt überraschend, gerade weil China und Russland seit Jahren genau das den USA vorhalten. Technisch geht es in der Sache vor allem […]
US bestätigt „Space-Control“-Waffen im Orbit: Was dahinter steckt
LONDON (IT BOLTWISE) – Die US Air Force bestätigt, dass „Space-Control“-Waffen im Erdorbit stationiert sind. Luftwaffenseitig nennt man sie als Mittel, um US-Kräfte gegen feindliche Einwirkungen im Weltraum zu schützen. Konkrete Details zu Typ, Position und Anzahl bleiben jedoch aus. Damit rückt die Debatte um Gegenraum-Fähigkeiten, Abschreckung und die Reichweite der Weltraumwaffenkontrolle erneut in den […]
KRITIS-Drohnenabwehr: Private Firmen sollen abwehren dürfen – doch Haftung bleibt unklar
LEIPZIG/HALLE / LONDON (IT BOLTWISE) – Die Drohnenabwehr für kritische Infrastruktur rückt politisch näher an die Praxis: Das Bundesinnenministerium prüft ein Modell, bei dem private Sicherheitsfirmen hoheitliche Aufgaben übernehmen könnten. Im Raum steht, ob privates Personal künftig aktiv unbemannte Flugobjekte abwehren darf, etwa zum Schutz von Kraftwerken oder Flughäfen. Gleichzeitig bremsen offene Fragen zur rechtlichen […]
Drohnen im Fokus: Jamming, Spoofing und warum Regulierung das Aufspüren erschwert
MÜNCHEN / LONDON (IT BOLTWISE) – Die ARD zeigt am 6.9.2026 um 13.15 Uhr eine Dokumentation zum Thema Drohnen im Luftraum. Im Mittelpunkt steht, wie unerwünschte Drohnen Verkehr stören und kritische Infrastruktur gefährden können. Der Beitrag erklärt zugleich, warum das Aufspüren solcher Systeme technisch und operativ schwierig ist. Außerdem ordnet er ein, welche Gegenmaßnahmen wie […]
Drohnen-Sicherheit: 28 Vorfälle im 1. Halbjahr 2026 und Alarm bei Leipzig/Halle
LEIPZIG/HALLE / LONDON (IT BOLTWISE) – Am Flughafen Leipzig/Halle wurde am 5. August 2026 eine mit Sprengstoff präparierte Drohne in der Nähe ukrainischer AN-124 entdeckt. Die Experten der Bundespolizei entfernten die Sprengvorrichtung, eine Detonation blieb aus. Gleichzeitig kam es im Luftraum zu mehreren Zwischenfällen, unter anderem einer Kollision kurz nach dem Start einer DHL-Frachtmaschine. Parallel […]
Weltraum als Risiko- und Machtfaktor: Was Ukraine und Nahost für KI-gestützte Planung bedeuten
LONDON (IT BOLTWISE) – Die Erfahrungen aus dem Krieg in der Ukraine und den Konflikten im Nahen Osten zeigen, dass Weltraumsysteme zur kritischen Infrastruktur moderner Streitkräfte geworden sind. Der Beitrag argumentiert, dass nicht nur GPS und andere GNSS-Dienste entscheidend sind, sondern auch, dass ihre Signale und Daten selbst zum Ziel werden. Gleichzeitig verändert der Boom […]
Satelliten als Kriegsziel: Wie „Counterspace“ Funk, Navigation und Daten angreift
LONDON (IT BOLTWISE) – Immer häufiger geraten Satelliten ins Visier moderner Konflikte, weil sie Kommunikation, Navigation und Aufklärung tragen. Ein Beispiel ist der Vorfall im Februar 2022, als tausende Satellitenmodems in der Ukraine und in Teilen Europas zeitweise ausfielen. Die Ereignisse zeigen, dass der erste „Schuss“ im Weltraum auch Code, Störsender oder zielgerichtete Eingriffe in […]
Android-Sicherheitsupdate: Google schließt 47 kritische Lücken im Juli 2026
LONDON (IT BOLTWISE) – Google hat am 25. Juli 2026 ein umfassendes Sicherheitsupdate für Android veröffentlicht, das 47 kritische Schwachstellen schließt. Besonders relevant ist dabei eine große Klasse von Lücken, die Angreifern das Ausführen von Schadcode aus der Ferne erleichtern kann. Für Pixel-Geräte endet der reguläre Update-Zyklus für mehrere Modelle im Herbst 2026, danach folgt […]
Xona bringt 258 Satelliten in den LEO-Orbit: PNT mit cm-Genauigkeit und Anti-Jamming
KALIFORNIEN / LONDON (IT BOLTWISE) – Xona will ab 2026 mit einer ersten Serie von LEO-Navigationssatelliten starten und später eine Konstellation von 258 Pulsar-Satelliten aufbauen. Das Ziel: deutlich stärkere Signale als bei GPS und eine höhere Robustheit gegen Störungen durch Jamming. Besonders in dichten Stadtgebieten und sogar in Gebäuden soll die Positionsbestimmung künftig mehrere Zentimeter […]
PhantomEnigma: Über 20 brasilianische.gov.br-Websites als Malware-Zugang
BRASILIEN / LONDON (IT BOLTWISE) – Eine aktive Kampagne namens PhantomEnigma missbraucht mehr als 20 brasilianische Regierungs-Websites und verlagert damit den Malware-Zugriff in eine vermeintlich vertrauenswürdige Infrastruktur. Angreifer kombinieren gefälschte polizeibezogene Dokumente mit authentisch wirkenden E-Mails, die SPF, DKIM und DMARC bestehen. Entscheidend ist die nächste Stufe: Von kompromittierten.gov.br Hosts oder Lookalike-Domains wird der Weg […]
Spoofed OAuth-Client-IDs: Gefahr für Microsoft Entra-Zugriff und Account-Enumeration
LONDON (IT BOLTWISE) – Angreifer nutzen in Microsoft Entra gespoofte OAuth-Client-IDs, um Benutzerkonten zu enumerieren und Passwortvalidierung zu erschließen, ohne typische Anmelde-Erfolgsmuster auszulösen. Dadurch werden Entra-Log-Überwachungen und bedingte Zugriffsregeln für einzelne Anwendungen umgangen. Eine Kampagne erreichte laut Berichten mehr als zwei Millionen Nutzer über Millionen von gefälschten IDs. Für Security-Teams heißt das: Logik rund um […]
GoDaddy und Microsoft 365: Neue Authentifizierung und Sicherheitsregeln
LONDON (IT BOLTWISE) – GoDaddy stellt im Juli 2026 neue Authentifizierungs- und Kontoregler für Microsoft-365-Nutzer um. Im Fokus stehen eine strengere Login-Logik über die Microsoft-365-E-Mail, deutlich veränderte Kontoverwaltungswege und angepasste Infrastruktur-Schritte. Gleichzeitig erweitert der Anbieter sein Advanced Email Security-Paket gegen Spoofing, gefährliche URLs und Phishing-Angriffe. Für IT-Administratoren bedeutet das: Migrationsfenster, SPF-Prüfungen und ein sauberer Passkey-Workflow […]
70 Prozent der Smartphones knacken Face Unlock per Foto
NIEDERLANDE / LONDON (IT BOLTWISE) – Sicherheitstests an 133 Smartphones zeigen ein alarmierendes Muster: Fast 70 Prozent lassen sich mit einem simplen Foto entsperren. Besonders brisant ist die Lage bei teils teuren High-End-Geräten, während nur Apple und Google durchgehend robuste Gesichtserkennung liefern. Parallel steigen laut Datenschutzdaten sowohl Kontoübernahmen als auch KI-gestütztes Phishing. Der Artikel ordnet […]
Telefonbetrug mit KI und Call-ID-Spoofing: 25,5 Mio. Scams blockiert
LONDON (IT BOLTWISE) – KI-gestützter Telefonbetrug kombiniert sich zunehmend mit Call-ID-Spoofing: Betrüger erzeugen auf dem Display eine seriös wirkende Banknummer, während sie gleichzeitig Stimmen imitieren. In Deutschland wurden laut Sicherheitsdienstleistern in nur vier Monaten über 25,5 Millionen Betrugsversuche blockiert. Parallel nimmt die Phishing-Gefahr per E-Mail zu, unter anderem mit Maschen rund um staatliche Beihilfen. Der […]
Deepfake-Betrug explodiert: CEO-Fraud, Phishing, KI-Angriffe und Drohnen
BERLIN / LONDON (IT BOLTWISE) – Behörden warnen vor einem massiven Anstieg von Deepfake-Betrugsfällen: Laut Monitor steigen die Fälle um 1.300 Prozent. Besonders gefährlich bleibt CEO-Fraud mit manipulierten Identitäten, während eine neue Phishing-Welle kurze Zeitfenster für Datendiebstahl nutzt. Parallel verschärfen KI-spezifische Angriffe wie Agentjacking und BioShocking das Risikoprofil. Ergänzt wird das Bild durch eine wachsende […]
Schweiz stoppt ab Juli Spoofing-Anrufe auf Mobilnummern systematisch
SCHWEIZ / LONDON (IT BOLTWISE) – Ab dem 1. Juli 2026 müssen Mobilfunkanbieter in der Schweiz gefälschte Anrufernummern (Spoofing) systematisch kennzeichnen oder blockieren. Die Maßnahme erweitert den bisherigen Schutz, der zuvor vor allem für Festnetzverbindungen galt. Technisch bedeutet das vor allem eine Auswertung von Anrufen aus dem Ausland und strikte Regeln für Fälle, die sich […]
Schweiz kennzeichnet Spoofing: Was Mobilfunkanbieter ab sofort schützen müssen
ZÜRICH / LONDON (IT BOLTWISE) – Die Schweiz weitet ab sofort die Kennzeichnung gefälschter Mobilfunknummern aus. Damit müssen Anbieter wie Swisscom, Salt und Sunrise Spoofing-Anrufe sichtbar machen, bevor Kunden reagieren. Der Schritt zielt nicht nur auf geringere Betrugsquoten, sondern auch auf den Schutz vor Folgeschäden wie schädlicher App-Installation. Gleichzeitig nehmen in Europa Quishing und Deepfakes […]
Phishing-Boom mit Deepfake-Tools: MFA wird zunehmend umgangen
BERLIN / LONDON (IT BOLTWISE) – Ermittler warnen vor einem starken Anstieg hochprofessioneller Phishing-Angriffe, bei denen KI-gestützte Täuschung und Deepfake-Elemente eine größere Rolle spielen. Besonders kritisch: Angreifer nutzen eine Phishing-as-a-Service-Plattform, um Multi-Faktor-Authentifizierung bei Microsoft-365-Konten über Device-Code-Logins zu umgehen. Parallel dazu schlagen Sicherheitsteams Alarm wegen einer Oracle E-Business-Suite-Lücke mit sehr hohem CVSS-Score. Für Unternehmen und Bankkunden […]
Manipulierte iOS-Kurzbefehle und AirDrop-Lücken: iPhones in Gefahr
BERLIN / LONDON (IT BOLTWISE) – Manipulierte Siri-Kurzbefehle können iPhones wiederholt in den Flugmodus versetzen und Display- sowie Bedienfunktionen bis auf Maximum treiben. Gleichzeitig melden Sicherheitsforscher Lücken in Apples AirDrop, die Dienste wie AirPlay und Handoff in Funkreichweite stören können. Auch Googles Quick Share ist betroffen, während ein neuer Android-Banking-Trojaner wie Rokarolla gefälschte Anmeldebildschirme für […]
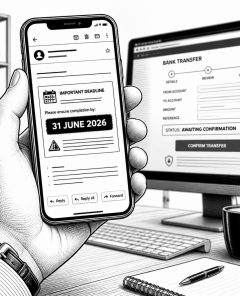
Betrugsalarm Juni 2026: Phishing mit dem unmöglichen Stichtag 31. Juni und neue CEO-Fraud-Tricks
BERLIN / LONDON (IT BOLTWISE) – Betrüger nutzen im Juni 2026 verstärkt gefälschte E-Mails mit unmöglichen Fristen wie dem „31. Juni 2026“ und kombinieren das mit Schockanrufen, um Geld direkt auf fremde Konten zu lenken. Besonders im Unternehmensumfeld steigt der Druck durch Business Email Compromise und CEO-Fraud, bei dem Täter psychologisch und zunehmend mit Deepfakes […]
 #Sophos
 #AmazonPrime
 #Bestseller

