




FRITZ!Labor-Update für sieben WLAN-Router bringt Stabilität und Fixes
LONDON (IT BOLTWISE) – FRITZ!Labor erhält ein neues Update, das gleich sieben WLAN-Router betrifft und nicht bei allen Geräten identische Änderungen mitbringt. Für den FRITZ! 7630 nennt der Hersteller umfassende Verbesserungen, darunter eine stabilere TCP-basierte Rufnummerregistrierung über Mobilfunk. Außerdem wird das Verhalten bei der Interoperabilität mit Amazon-Geräten nach einem mutmaßlichen „mDNS-Sturm“ adressiert. Daneben wurde das […]
FRITZ! liefert FRITZOS 8.40 Labor-Update für sechs WLAN-Geräte
BERLIN / LONDON (IT BOLTWISE) – AVM stellt ein Labor-Update auf FRITZ!OS 8.40 für sechs WLAN-Geräte bereit. Betroffen sind zwei Router sowie vier Repeater, darunter auch das Mesh-Set mit drei Repeatern. Laut Hersteller verbessert die Version unter anderem die stabile TCP-basierte Rufnummernregistrierung über Mobilfunk und behebt Probleme bei Internet und WLAN-Kanalwechseln. Wer im Testprogramm mitmacht, […]
FRITZ!OS 8.40 im Fritz-Labor: Sechs Router bekommen Beta-Update
LONDON (IT BOLTWISE) – AVM rollt ein Fritz-Labor-Update für sechs WLAN-Router aus, eingebettet in FRITZ!OS 8.40. Der Fokus liegt auf Stabilität in der Telefonie sowie auf Fehlerbehebungen im WLAN-Gastzugang. Bei zwei Modellen kommt zudem eine Funktion zur automatischen Erkennung und Priorisierung von Videokonferenzen hinzu. Für die Installation ist keine vorherige Anmeldung nötig – der Nutzer […]
FRITZ!OS 8.40 im großen Rollout: Acht WLAN-Router bekommen das Update
LONDON (IT BOLTWISE) – AVM rollt eine neue Labor-Version von FRITZ!OS 8.40 für gleich acht FRITZ!Box-Modelle aus. Betroffen sind sowohl DSL- als auch Kabel- und Glasfaser-Router. Das Update enthält unter anderem Änderungen zur TCP-basierten Rufnummernregistrierung über Mobilfunk mit dem Anbieter Easybell. Außerdem verbessert AVM Details beim Assistenten zum Übertragen von Einstellungen auf neue Router. FRITZ!OS […]
Firefox: Happy Eyeballs v3 beschleunigt Webseitenzugriffe mit HTTP/3 und QUIC
LONDON (IT BOLTWISE) – Firefox erweitert mit Happy Eyeballs v3 den Weg zu schnelleren Webseitenaufrufen. Der Browser startet parallele Versuche über mehrere Netzwerkvarianten und lädt dann die Verbindung, die zuerst zuverlässig funktioniert. Neu ist die Einbindung von HTTP/3 über QUIC sowie die Berücksichtigung von HTTP/2 über TCP. Gleichzeitig ordnet Firefox RCWN als früheres Konzept ein, […]
CVE-2026-20212: Nexus-9000-Switches per S1HAL per root über TCP 43210/43211 angreifbar
LONDON (IT BOLTWISE) – Eine als kritisch eingestufte Schwachstelle (CVE-2026-20212, CVSS 9,8) betrifft Cisco Nexus 9000 Switches mit Silicon-One-ASICs. Unauthentifizierte Angreifer können per TCP 43210 und 43211 im Default-Layer-3-VRF beliebigen Code mit Root-Rechten ausführen. Laut Status zum 4. September 2026 gibt es dafür bislang keine bestätigten Berichte aus der realen Ausnutzung oder einen öffentlichen Proof-of-Concept. […]
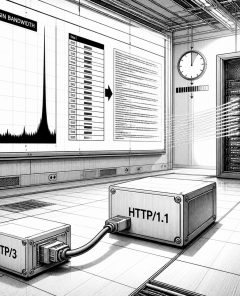
„CDN Tsunami“: HTTP/3-Umsetzung treibt DoS-Angriffe bis zu 350x hoch
LONDON / LONDON (IT BOLTWISE) – Forschende haben zwei DoS-Techniken beschrieben, die aus der HTTP/3-Übersetzung von CDNs einen massiven Verstärkungseffekt machen. Bei der Variante „HTTP/3 Bandwidth Amplification“ kann der Upstream-Verbrauch am Ursprung laut Messungen um bis zu 350x steigen. Die Variante „HTTP/3 Connection Amplification“ zielt hingegen auf das Offenhalten vieler Backend-Verbindungen. Besonders relevant ist die […]
Apple-Dokument zu TCP/UDP-Ports, Rabatte bei Eingabegeräten und neue Mac-Updates
LONDON (IT BOLTWISE) – Amazon senkt aktuell vorübergehend die Preise mehrerer Apple-Eingabegeräte deutlich. Parallel hat Apple ein Support-Dokument mit den verwendeten TCP- und UDP-Ports für Apple-Softwareprodukte aktualisiert. Für den Mac stehen zudem Updates für Google Drive (Version 130.0) sowie den Freeware-Audioeditor ocenaudio (Version 3.20.4) bereit. Damit treffen kurzfristige Hardware-Rabatte auf konkrete Hinweise zur Netzwerk-Transparenz und […]
Evooo1Bot: Neue Linux-Botnetze machen Edge-Geräte zu SOCKS5-Proxys
LONDON (IT BOLTWISE) – Forschende warnen vor einem Linux-Botnet namens Evooo1Bot, das auf Basis von Mirai-Funktionen Edge-Geräte als SOCKS5-Proxys missbraucht. Die Schadsoftware kombiniert verschlüsselte C2-Kommunikation über Port 443 mit einem SSH-Bruteforce-Scanner und einer Credential-Abfänglogik. Hinzu kommt ein integriertes Exploit-Arsenal gegen zahlreiche bekannte Schwachstellen, bevor der Code weitere Aufgaben per Operator-Kommandos ausführt. Besonders relevant ist das […]
NatJack: Neue NAT-Angriffe kapern TCP-Sitzungen und liefern Entra-ID-Zugang
BLACK HAT USA / LONDON (IT BOLTWISE) – Ein Forschungsteam hat mit NatJack eine neue Angriffsklasse vorgestellt, die Zustände in NAT-Geräten gezielt verändert und damit aktive TCP-Verbindungen kapert. Die Methode kombiniert TCP/IP-Hijacking mit DNS-Angriffen, kann dabei Opfer-IP-Adressen sowie Port-Mappings offenlegen und zusätzlich NAT-Tabellen durch Zustandsballast erschöpfen. Für Windows- und Linux-Implementierungen wurden getrennte Schwachstellen mit CVEs […]
Zoom Meetings im Überblick: Abo, Skalierung, Sicherheit und KI
LONDON (IT BOLTWISE) – Zoom Meetings bündelt Videokonferenzen, Chat, Bildschirmfreigabe und Aufzeichnungen in einer cloudbasierten Plattform. Für Unternehmen ist das Produkt besonders attraktiv, weil es über gestaffelte Abo-Stufen bis zu sehr große Teilnehmerzahlen skaliert. Technisch setzt Zoom dabei auf eine Kombination aus UDP- und TCP-Verbindungen und adressiert Verfügbarkeit sowie Sprach- und Bildstabilität. Neuere KI-Funktionen wie […]
Wenn Militär entwickelt: 15 Technik-Ideen, die unseren Alltag prägten
LONDON (IT BOLTWISE) – Viele alltägliche Technologien entstanden nicht im Labor für Komfort, sondern aus konkreten Problemen im Einsatz. Von der Entdeckung der Mikrowellen-Kochwirkung bis zu ARPANET und den Grundlagen moderner Kommunikationsprotokolle reicht die Spanne. Auch GPS, Auto-Injektoren, DEET und Superkleber zeigen, wie Verteidigungsforschung zivile Märkte erreicht. Der gemeinsame Nenner: Zeitdruck, Zuverlässigkeit und eine robuste […]
xlabs_v1: Neuer Mirai-Ableger kapert Android-Boxen per ADB für DDoS
LONDON (IT BOLTWISE) – Sicherheitsanalysten warnen vor dem Botnetz „xlabs_v1“, das vor allem Android-basierte Entertainment-Geräte wie Smart-TVs und Android-TV-Boxen für DDoS-Angriffe missbraucht. Der Einstieg erfolgt über die Android Debug Bridge (ADB), wenn sie ungeschützt aus dem Internet erreichbar ist. Auffällig ist das fehlende dauerhafte „Persistieren“ nach einem Neustart, wodurch eine ständige Neuinfektion nötig bleibt. Das […]
Daxin-Rootkit und Stupig-Backdoor: Neue Hinweise aus Taiwan
TAIPEH / LONDON (IT BOLTWISE) – Ein seit Jahren im Verborgenen agierendes Kernel-Rootkit namens Daxin ist nach mehr als vierjähriger Funkstille erneut aufgetaucht. Gleichzeitig melden Analysten eine bislang unbeschriebene Vorstufe: die Backdoor Stupig, die sich als Tastaturlayout-Komponente tarnt und vor der Anmeldung SYSTEM-Kommandos ermöglicht. Die Funde zeigen außerdem, dass sowohl Daxin als auch Stupig Kompilationszeitstempel […]
LONGLEASH-Malware: Chinesisches Proxy-Netz erweitert ORB-Infrastruktur
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine neue Malware-Familie, die Geräte als Knotenpunkte in einem Proxy-Netzwerk einbindet und so echte Ursprünge bei Cyberangriffen verschleiert. LONGLEASH gilt als Nachfolger einer früheren Backdoor und soll die Operational-Relay-Box-Infrastruktur massiv erweitern. Die Schadsoftware unterstützt mehrere Proxy-Protokolle, kann sich selbst entfernen und übernimmt zugleich Steuerfunktionen im Command-and-Control. Zusätzlich […]
Citrix schließt NetScaler-Sicherheitslücken: File-Read und DoS per Update
LONDON (IT BOLTWISE) – Citrix hat mehrere Schwachstellen in NetScaler ADC und NetScaler Gateway geschlossen, die Angreifern beliebiges Dateilesen oder Denial-of-Service ermöglichen. Besonders kritisch ist ein Fehler mit CVSS 8,8 im SAML-Kontext, der auf Speicher-Overread basiert. Ein weiterer Punkt betrifft HTTP/2-Streams und erfordert neben dem Software-Update teils eine manuelle Konfigurationsanpassung. Für Unternehmen bedeutet das: schnelle […]
RustDuck: Botnetz-Malware wird von C auf Rust umgebaut und tarnt sich vor Analyse
LONDON (IT BOLTWISE) – RustDuck nutzt infizierte Router, IP-Kameras und Server für Distributed Denial of Service. Auffällig ist die komplette Umschreibung zentraler Komponenten von C nach Rust sowie ein mehrstufiger Tarnmechanismus, der Analyseumgebungen früh erkennt. Damit verlagert sich der Fokus für Verteidiger von einzelnen Fixes auf das Schließen ganzer Angriffswege: schwache Fernzugänge, ungepatchte Geräte und […]
SprySOCKS-Hintertür: FishMonger erweitert Windows um Kernel-Rootkit
TAIWAN / LONDON (IT BOLTWISE) – Eine vormals vor allem auf Linux bekannte Malware-Familie wie SprySOCKS wird nun gezielt gegen Regierungsnetzwerke auf Windows-Systemen eingesetzt. Laut Sicherheitsanalyse nutzt die China-nah zugeschriebene Gruppe FishMonger dabei Kernel-Level-Techniken, um Erkennung durch Standard-Tools zu umgehen. Besonders brisant ist die Kombination aus signiertem Treiber-Loading, Persistenzmechanismen und Hinweisen auf eine mögliche UEFI-nahe […]
SprySOCKS: Windows-Backdoor nutzt Kernel- und Print-Spooler-Stealth
SLOWAKEI / LONDON (IT BOLTWISE) – Sicherheitsforscher haben zwei bislang unbekannte Windows-Varianten der mutmaßlich Linux-only Backdoor SprySOCKS identifiziert. Die Ausprägungen WIN_DRV und WIN_PLUS koppeln Command-and-Control über TCP, UDP und WebSocket mit stärkerem Stealth: WIN_DRV nutzt Kernel-Driver, WIN_PLUS startet über den Windows Print Spooler einen Prozess-Inject. Für Unternehmen bedeutet das vor allem erhöhten Analyse- und Abwehraufwand, […]
Windows 11 KB5094126: Low-Latency-Profil macht Menüs & Suche deutlich schneller
REDMOND / LONDON (IT BOLTWISE) – Mit dem Patch KB5094126 führt Microsoft ein „Low Latency Profile“ für Windows 11 ein. Das System setzt bei Menü-, Such- und Interaktionsmomenten auf kurzzeitige Leistungsspitzen der CPU, um Reaktionen deutlich zu beschleunigen. Gleichzeitig richtet Microsoft die Windows-11-Oberfläche stärker an WinUI 3 aus und koppelt Modernisierungen an kommende NPU- und […]
Microsoft Patchday schließt 282 Lücken – darunter 38 RCE und eine „wormable“ Schwachstelle
LONDON (IT BOLTWISE) – Microsoft hat einen außergewöhnlich großen Patchday veröffentlicht: 282 Sicherheitslücken, davon 38 als kritisch bewertet. Besonders relevant für Unternehmen sind mehrere Remote-Code-Execution-Fälle sowie eine als „wormable“ eingestufte Schwachstelle im TCP/IP-Stack. Zusätzlich verschärft ein offener Forscher-Disput die Lage, weil neue Lücken unmittelbar nach dem Patchday auftauchen. Der Beitrag ordnet ein, warum die Kombination […]
JDY-Botnet wächst auf über 1.500 IoT- und SOHO-Geräte für KI-ähnliche Zielaufklärung
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer erneuten Ausbreitung des JDY-Botnetzes: Es nutzt inzwischen über 1.500 SOHO- und IoT-Geräte, um offen einsehbare Dienste automatisiert zu entdecken und systematisch zu fingerprinten. Der Ansatz liefert strukturierte Aufklärungsdaten als Vorstufe für spätere Zieldefinition und Ausnutzung. Besonders kritisch: Das Botnet passt seine Scan-Methodik an Privilegien und verfügbare Protokolle […]
JDY-Botnet wächst auf 1.500+ Geräte: Zentrale KI-gestützte Reconnaissance für Edge-Schwachstellen
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer deutlichen Ausweitung des JDY-Botnets auf über 1.500 SOHO- und IoT-Geräte. Das Netzwerk fungiert als zentral gesteuerter Scanner, der Dienste identifiziert, systematisch profiliert und verwertbare Reconnaissance-Daten liefert. Besonders relevant ist die Umgehung klassischer IP-basierter Schutzmechanismen, da die Erkennung über viele Adressen und Standorte verteilt wird. Damit wird JDY […]
macOS Tahoe: Netzwerkfehler, tcp_now-Overflow und UDP-Drosselungen bremsen Profis
KUPERTINO / LONDON (IT BOLTWISE) – Seit dem Rollout von macOS Tahoe berichten Profis von spürbaren Netzwerkabbrüchen, wenn der interne tcp_now-Zähler nach exakt 49 Tagen überläuft. Zusätzlich zeigen Tests eine ungewöhnliche UDP-Performance-Asymmetrie mit starken Download-Verlusten und Paketdrosselungen unter Dauerlast. In virtuellen Umgebungen kommen offenbar weitere Engpässe hinzu, während Firewall- und Multicast-Konflikte sporadische Fehlerbilder verstärken. Das […]
 #Sophos
 #AmazonPrime
 #Bestseller

