




TLS 1.0/1.1-Aus für Exchange Online: Banken müssen bis 1. Juli 2026 nachziehen
REDMOND / LONDON (IT BOLTWISE) – Microsoft stellt die Unterstützung für TLS 1.0 und 1.1 in Exchange Online ab dem 1. Juli 2026 ein. Banken und Unternehmen müssen ihre E-Mail-Verbindungen auf TLS 1.2 oder höher umstellen, sonst drohen Verbindungsabbrüche. Parallel verschärfen Vorschriften in China und Brasilien die Anforderungen an kryptografische Authentifizierung, Audits und Exit-Planung. Gleichzeitig […]
ALX DataHub von Alexander’s Inc: Cloudspeicher mit granularen Rechten und Audit-Logs
LONDON (IT BOLTWISE) – Alexander’s Inc stellt mit dem ALX DataHub einen Cloudspeicher in den Vordergrund, der nicht nur Daten ablegt, sondern Zugriffe und Änderungen konsequent nachvollziehbar macht. Im Zentrum stehen fein granulierte Policies, zeitlich begrenzte Freigaben und detaillierte Audit-Logs bis auf Dateiebenen-Aktionen. Damit adressiert das Unternehmen vor allem Teams mit hohem Compliance-Druck, von regulierten […]
Ghost-Sender und Exchange Online: So sichern IT-Admins den Mailflow ab
LONDON (IT BOLTWISE) – Ghost-Sender rückt eine riskante Fehlkonfiguration im Zusammenspiel von Exchange Online und vorgeschalteten Secure-Email-Gateways in den Fokus. Entscheidend ist, ob gefälschte Absender trotz externer Filter den Weg in den Microsoft-365-Tenant finden. Der Beitrag zeigt, wie IT-Admins den vorgesehenen Zustellpfad, Connector-Restriktionen und die Senderauthentifizierung systematisch prüfen. Zusätzlich ordnet er ein, warum der Markt […]
Squidbleed: Heap-Over-Read im Squid-Proxy kann HTTP-Cleartext samt Tokens leaken
LONDON (IT BOLTWISE) – In Squid steckt mit „Squidbleed“ (CVE-2026-47729) eine Heap-Over-Read-Lücke, die Klartext-HTTP-Anfragen anderer Nutzer aus demselben Proxy-Kontext auslesen kann. Betroffen sind typische Umgebungen wie Schul-, Büro- oder Public-Wi‑Fi-Netze, in denen viele Clients den gleichen Proxy verwenden. Der Leak greift jedoch nur bei HTTP ohne Ende-zu-Ende-Verschlüsselung und erfordert zusätzlich ein FTP-Ziel auf Port 21, […]
Squidbleed: Squid-Webproxy leakt Cleartext-HTTP samt Credentials (CVE-2026-47729)
LONDON (IT BOLTWISE) – Eine Lücke im Webproxy Squid kann in bestimmten FTP-Ausnahmekonfigurationen fremde Cleartext-HTTP-Anfragen offenlegen, inklusive Credentials und Session-Tokens. Da der Fehler in der Standardkonfiguration nach wie vor aktiv sein kann, steigt der Handlungsdruck für Organisationen mit gemeinsamen Proxy-Nutzern. Sicherheitsforscher haben die Schwachstelle als Squidbleed (CVE-2026-47729) dokumentiert und zeigen einen Proof-of-Concept. Der Beitrag ordnet […]
Android 17: Neue Security-Mechanismen bei RAM, Netzwerk und TLS
GOOGLE-ÖKOSYSTEM / LONDON (IT BOLTWISE) – Android 17 rollt gerade auf Pixel-Geräte aus und bringt nicht nur sichtbare Nutzer-Features, sondern vor allem vier Security-Updates unter der Haube. Dazu zählen neue App-Memory-Limits gegen RAM-Fresser, strengere Zugriffe auf lokale Netzwerke und restriktivere Regeln für dynamisches Code-Loading. Auf Web-Ebene aktiviert Android 17 Certificate Transparency standardmäßig, um missausgestellte Zertifikate […]
Android-Verifikation ab 2026: Google fordert Identitätsprüfung für Entwickler
SAN FRANCISCO / LONDON (IT BOLTWISE) – Google führt ab September 2026 eine verpflichtende Identitätsprüfung für App-Entwickler ein. Start ist in Brasilien, Indonesien, Singapur und Thailand, bevor die Regeln 2027 weltweit auf Android-8+-Geräte ausgeweitet werden. Gleichzeitig werden Hürden gegen Sideloading nicht verifizierter Apps erhöht und für Entwickler neue Prozesse rund um Registrierung und Nachweise eingeführt. […]
macOS 27 streicht AFP: Time Capsule braucht SMBv2/v3 statt AFP
CUPERTINO / LONDON (IT BOLTWISE) – Mit macOS 27 „Golden Gate“ beendet Apple die vollständige Unterstützung für das Apple Filing Protocol (AFP). Das macht die AirPort Time Capsule für viele bestehende Setups als Time-Machine-Ziel unbrauchbar, weil sie auf veraltete Protokolle setzt. Für betroffene Nutzer rückt damit vor allem ein alternatives Setup mit SMB3 in den […]
Mastra-spezifische npm-Pakete kompromittiert: 144 Trojaner über easy-day-js
LONDON (IT BOLTWISE) – Eine Supply-Chain-Attacke hat im Mastra-npm-Scope 144 Pakete kompromittiert: Der Schadcode wird nicht direkt in den Paketen selbst versteckt, sondern über eine manipulierte Abhängigkeit („easy-day-js“) nach der Installation nachgeladen. Besonders kritisch ist die postinstall-Ausführung, die Build-Umgebungen und Workstations bereits im Setup-Phase gefährden kann, bevor Entwickler den Code überhaupt importieren. Im npm-Ökosystem schlägt […]
Microsoft-Zertifikatspanne sorgt 35 Stunden für Office-365-Testausfälle
LONDON (IT BOLTWISE) – Microsoft zeigt bei Verbindungstests zu Microsoft 365 nach einem abgelaufenen Zertifikat weiterhin Browser-Warnungen. Der Ausfall dauerte laut Meldungen mehr als 35 Stunden und verweist auf wachsenden Handlungsdruck durch deutlich kürzere TLS- und SSL-Laufzeiten. Parallel treffen IT-Teams weitere Baustellen: Secure-Boot-Zertifikate, Exchange-OWA-Sicherheitsupdates und performancelastige Änderungen in Windows 11 sowie im neuen Outlook. Schon […]
AMD Auto Updater: RCE-Lücke, verzögerte Meldung und Streit um Bug-Bounty-Regeln
LONDON (IT BOLTWISE) – Eine Schwachstelle im AMD Auto Updater ermöglicht offenbar das Einschleusen von Schadcode per Remote Code Execution, wenn Angreifer Kommunikationswege manipulieren. Der Security-Researcher MrBruh meldete den Fehler frühzeitig, doch das Bug-Bounty-Programm stufte ihn zunächst als nicht förderfähig ein. Erst später folgte die öffentliche Offenlegung mit der CVE-Nummer CVE-2026-40677 und Empfehlungen für Updates […]
Google bringt „Fake Call Detection“ für Android: Schutz vor KI-gestütztem Stimmfälschungsbetrug
LONDON (IT BOLTWISE) – Google führt mit „Fake Call Detection“ auf Android eine stille Gegenprüfung bei verdächtigen Anrufen ein. Statt nur Warnungen nach dem Klick setzt das System auf verschlüsselte RCS-Handshakes und meldet bei Abweichungen mögliche KI-Stimmfälschungen. Parallel schärft der Konzern auch rechtlich gegen Phishing-Netzwerke nach und verbindet digitale Schutzmechanismen mit Vorgaben gegen gestohlene Geräte. […]
Windows Server 2025 macht DNS over HTTPS ab Werk sicherer
REDMOND / LONDON (IT BOLTWISE) – Microsoft liefert DNS over HTTPS (DoH) für Windows Server 2025 aus und verschlüsselt damit DNS-Anfragen zwischen Clients und Resolvern per HTTPS und TLS. Die Änderung schließt eine lange bestehende Lücke in vielen Unternehmensnetzwerken, die trotz verschlüsselter Browser-DNS-Pfade häufig unverschlüsselte interne Resolver nutzten. Ergänzend kündigt Microsoft die Einstellung von DirectAccess […]
JDY-Botnet wächst auf über 1.500 IoT- und SOHO-Geräte für KI-ähnliche Zielaufklärung
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer erneuten Ausbreitung des JDY-Botnetzes: Es nutzt inzwischen über 1.500 SOHO- und IoT-Geräte, um offen einsehbare Dienste automatisiert zu entdecken und systematisch zu fingerprinten. Der Ansatz liefert strukturierte Aufklärungsdaten als Vorstufe für spätere Zieldefinition und Ausnutzung. Besonders kritisch: Das Botnet passt seine Scan-Methodik an Privilegien und verfügbare Protokolle […]
JDY-Botnet wächst auf 1.500+ Geräte: Zentrale KI-gestützte Reconnaissance für Edge-Schwachstellen
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer deutlichen Ausweitung des JDY-Botnets auf über 1.500 SOHO- und IoT-Geräte. Das Netzwerk fungiert als zentral gesteuerter Scanner, der Dienste identifiziert, systematisch profiliert und verwertbare Reconnaissance-Daten liefert. Besonders relevant ist die Umgehung klassischer IP-basierter Schutzmechanismen, da die Erkennung über viele Adressen und Standorte verteilt wird. Damit wird JDY […]
BSI warnt vor OpenSSL-Sicherheitslücke mit CVSS 9,8 und Remote-Angriff
BONN / LONDON (IT BOLTWISE) – Das BSI hat am 09.06.2026 eine Sicherheitswarnung zu mehreren OpenSSL-Schwachstellen veröffentlicht. Die Lücken ermöglichen laut Bewertung Remote-Angriffe, stellen potenziell beliebigen Code in der Zielumgebung in Aussicht und erreichen einen CVSS-Base-Score von 9,8. Betroffen sind unter anderem Debian, Ubuntu, FreeBSD sowie verschiedene OpenSSL-Versionen bis hin zu 1.0.2zq. Für Unternehmen bedeutet […]
macOS Golden Gate 27: Leistung, Liquid-Glass-Design und EU-Entfall von „Siri AI“
CUPERTINO / LONDON (IT BOLTWISE) – Apple bringt mit „macOS Golden Gate 27“ Leistungs- und Designoptimierungen in die Betaphase und plant den Rollout für den September. Im Fokus stehen ein überarbeitetes „Liquid Glass“-Erscheinungsbild, schnellere Systempfade und die Aktualisierung der Grafik-Engine Metal 4.1. Gleichzeitig macht Apple in der EU beim angekündigten „Siri AI“-Funktionsumfang einen Bruch. Für […]
Outlook-Sicherheitslücke: Unverschlüsselte POP3-Verbindungen trotz SSL/TLS seit 20 Jahren
LONDON (IT BOLTWISE) – Eine lange bestehende Outlook-Sicherheitslücke lässt POP3-Verbindungen in der Praxis unverschlüsselt bleiben, obwohl Nutzer SSL/TLS aktivieren. Das erhöht das Risiko von Datenabfluss und Account-Übernahmen über Jahre hinweg, weil die Schwachstelle offenbar architekturell im Zusammenspiel von Client-Einstellung und Serverpfad steckt. Parallel zeigen aktuelle Berichte, dass kritische Office- und Azure-Fehler zunehmen, während neue Phishing-Tools […]
CVE-2026-23479: KI-Tool findet nach 2 Jahren Authenticated RCE-Lücke in Redis
LONDON / LONDON (IT BOLTWISE) – Ein autonomes KI-Tool hat eine Use-after-Free-Lücke in Redis nach über zwei Jahren unentdeckt aufgespürt, die sich von einem Authenticated Zugriff zu Remote Code Execution (RCE) ausweiten kann. Die Kette (CVE-2026-23479) betrifft das blocking-client-Verhalten und wurde in Redis 7.2.0 eingeführt, blieb jedoch in stabilen Branches bis zu den Fixes am […]
Network Observability statt DPI: TLS 1.3 und QUIC verändern die Analyse
LONDON (IT BOLTWISE) – Mit TLS 1.3 und QUIC wird klassische Netzwerktransparenz durch DPI zunehmend unzuverlässig. Unternehmen müssen deshalb ihre Analytik von paket- oder inhaltsgetriebener Sicht auf kontextbasierte Observability umstellen. Der Umbau betrifft besonders Security-Teams, die bisher stark auf signatur- und payloadnahe Muster setzten. Gleichzeitig rücken neue Telemetriequellen, Telemetrie-Integrationen und Governance-Fragen in den Mittelpunkt. TLS […]
iOS 26: Apple öffnet PQC-Quellcode, macht Browserwahl frei und stärkt Schutzmechanismen
LONDON (IT BOLTWISE) – Apple erweitert iOS 26 um freie Browserwahl, stärkt die iPhone-Sicherheit gegen Diebstahl und öffnet seine Post-Quanten-Kryptografie als Open-Source. Für Unternehmen und Entwickler wird damit nachvollziehbar, wie PQC in iMessage, VPNs und TLS eingesetzt werden soll. Gleichzeitig warnt die Branche vor neuen Phishing-Maschen, die nach dem Update auf gefälschte iCloud-Logins setzen. Der […]
Karlsruhe-Urteil zu E-Mail-Rechnungen: Transportverschlüsselung genügt
LONDON (IT BOLTWISE) – Das Landgericht Karlsruhe stärkt Unternehmen in der Praxis: Für Rechnungen an Privatkunden per E-Mail reicht nach Ansicht des Gerichts eine Transportverschlüsselung aus. Eine Ende-zu-Ende-Verschlüsselung sei rechtlich nicht erforderlich. Gleichzeitig läuft die Umstellung auf die verpflichtende B2B-E-Rechnung in Deutschland bis 2028 schrittweise an, mit klaren technischen Anforderungen an das Datenformat. Damit verschiebt […]
BSI-Warnung zu OpenVPN Connect für macOS: CVE-2026-9560 hochriskant
BERLIN / LONDON (IT BOLTWISE) – Das BSI warnt vor einer hochriskanten Schwachstelle in OpenVPN Connect unter macOS: Mit der CVE-2026-9560 lässt sich offenbar eine Privilegieneskalation ausnutzen. Betroffen sind Mac-Varianten sowie bestimmte Versionen des Open-Source-OpenVPN-Clients. Laut Bewertung liegt der CVSS Base Score bei 9,3, was die Dringlichkeit für Unternehmen und IT-Teams erhöht. Jetzt geht es […]
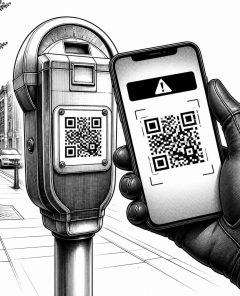
Quishing-Angriffe explodieren: Manipulierte QR-Codes treffen 18 Millionen
KÖLN / LONDON (IT BOLTWISE) – Quishing-Angriffe nutzen manipulierte QR-Codes als Brücke in Richtung Kontozugriff und Zahlungsbetrug. Branchenbeobachter melden eine rasante Zunahme: In vier Jahren stiegen die Fälle auf etwa 18 Millionen weltweit. Gleichzeitig erhöhen Android und iOS den Schutz, doch Sicherheitsforscher warnen vor neuen Angriffsflächen, etwa durch automatisierte QR-Verarbeitung. Für Unternehmen wird zudem deutlich, […]
 #Sophos
 #AmazonPrime
 #Bestseller

