




Sparkassen schalten S-ID-Check ab: Wechsel auf S-pushTAN bis 31.12.2026
BONN / LONDON (IT BOLTWISE) – Sparkassen beenden den S-ID-Check zum 31. Dezember 2026 und verlagern die Freigabe von Online-Kreditkartenzahlungen in die S-pushTAN-App über 3-D-Secure. Gleichzeitig treiben Google und Apple KI-gestützte Erkennung von Vishing und Phishing für Android und iOS voran. Der BGH verschärft parallel die Haftungslogik bei grober Fahrlässigkeit, während Gerichte konkrete Bankpflichten betonen. […]
UNC3753: Vishing, RMM-Software und USB-Intrusionen bei Datendiebstahl in den USA
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Forschende ordnen eine groß angelegte Datendiebstahl- und Erpressungskampagne in den USA einem Tätercluster namens UNC3753 zu. Die Angreifer kombinieren Vishing, Social Engineering und schnelle Datenexfiltration, um innerhalb eines Arbeitstages zu erpressen. Neu ist zudem eine Eskalation mit physischen Einbrüchen, bei denen sie sich als IT-Techniker ausgeben und über […]
Vishing & Remote-Tools bedrohen Microsoft-365-Cloud: Bandenspektrum Pink
LONDON (IT BOLTWISE) – Ermittler warnen vor einer neuen Erpressungsbande, die mit Vishing und Fernwartungswerkzeugen gezielt Microsoft-365-Umgebungen angreift. Die Gruppe „Pink“ nutzt psychologische Social-Engineering-Taktiken, um Mehrfaktor-Authentifizierung zu umgehen und Zugriff auf SharePoint sowie OneDrive zu erlangen. Danach exfiltrieren die Angreifer Daten teils in weniger als einer Stunde, bevor ein dreitägiges Ultimatum den Druck erhöht. Parallel […]
Silent Ransom Group: FBI warnt vor Vishing mit Einbruch in Kanzleien
LONDON (IT BOLTWISE) – Das FBI warnt vor der „Silent Ransom Group“, die Vishing-Angriffe mit persönlichen Einbrüchen in Büros kombiniert. In vielen Fällen erfolgt die Erpressung extrem schnell, während die Täter Daten nicht zwingend verschlüsseln, sondern gezielt exfiltrieren. Besonders kritisch: Die Bande nutzt gefälschte IT-Identitäten und greift mit USB-Sticks sowie Tools wie WinSCP und Rclone […]
Salesforce macht Passkeys für Administratoren ab 1. Juli verpflichtend
BERLIN / LONDON (IT BOLTWISE) – Salesforce verlangt ab dem 1. Juli 2026, dass Administratoren ihre Konten per Passkey nach FIDO2-Standard oder biometrischen Verfahren absichern. Ab dem 20. Juli betrifft die Umstellung dann auch alle Nutzer, während TOTP für die Belegschaft zunächst weiter erlaubt bleibt. Parallel treibt Google den Schutz gegen Fake-Anrufe in Android durch […]
KI-gestützte Bankerassistenten und passwortlose Anmeldung werden zum Standard
LONDON (IT BOLTWISE) – Banken setzen zunehmend auf Künstliche Intelligenz als „zweite Linie“ im Kundenservice und kombinieren sie mit passwortloser, phishing-resistenter Authentifizierung. Neue Agenten- und Sicherheits-Partnerschaften zielen darauf ab, Betrug in Echtzeit zu erkennen, Identitätsprüfungen deutlich zu beschleunigen und die Angriffsfläche von Zugangsdaten zu reduzieren. Gleichzeitig verschärft sich die Lage durch Clone- und Fake-Reward-Betrug, was […]
NIS2 und KI-gestützte Angriffe: Warum Haftung jetzt Führungssache wird
BERLIN / LONDON (IT BOLTWISE) – Experten warnen vor KI-gestützten Phishing- und Ransomware-Wellen, die besonders schnell und schwer zu stoppen sind. Gleichzeitig verschiebt NIS2 die Sicherheitsverantwortung in Richtung Geschäftsführung und macht Lücken direkt haftungsrelevant. Neue Risikoprofile durch KI-gestützte Betrugsmethoden und Datendiebstahl erhöhen den Druck auf ein integriertes Sicherheitsmanagement. Unternehmen müssen jetzt technische Kontrollen, Governance und […]
Googles KI-Call-Schutz: Voice-Phishing wird ab Juni in Echtzeit blockiert
SAN FRANCISCO / LONDON (IT BOLTWISE) – Google rollt ab Juni 2026 eine KI-gestützte Funktion in der Telefon-App aus, die manipulierte Anrufe während des Gesprächs erkennt. Das System warnt Nutzer bei fehlender Identitätsprüfung oder unterbricht die Verbindung, sobald Stimmmanipulation auffällige Muster zeigt. Besonders im Fokus steht Vishing, das durch KI-Instrumente zunehmend schwerer von legitimen Calls […]
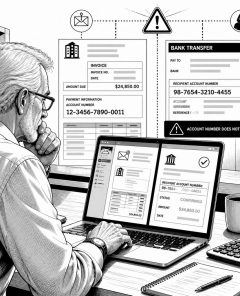
Gericht: Schuldner haften bei gefälschten E-Mail-Rechnungen – was Unternehmen daraus lernen
KARLSRUHE / LONDON (IT BOLTWISE) – Das Landgericht Karlsruhe sieht beim Zahlungsbetrug durch manipulierte E-Mail-Rechnungen eine Mitverantwortung der Schuldner: Wer überweist, muss den Zahlungsempfänger sorgfältig prüfen. Im konkreten Fall führte eine gefälschte Rechnung zu einer Überweisung von mehr als 100.000 Euro an ein falsches Konto. Zugleich bewertet das Gericht die Verschlüsselungspflichten von Unternehmen vergleichsweise pragmatisch […]
Ransomware-Welle: Qilin trifft 480.000 Patienten, ShinyHunters erpresst Unternehmen
LONDON (IT BOLTWISE) – Eine neue Ransomware-Welle trifft besonders das Gesundheitswesen: Qilin soll zwischen 18. und 26. Mai ein Netzwerk angegriffen haben, wodurch offenbar rund 480.000 Patienten und Mitarbeitende betroffen sind. Parallel geraten Telekommunikation und Retail unter Druck, während Erpressergruppen über Datenabflüsse und Account-Übernahmen operieren. Ergänzend verschärft eine Drupal-Sicherheitslücke das Risiko, und Phishing-Plattformen sollen künftig […]
KI treibt mobile Betrugswellen: Apple & Google schließen Lücken
BERLIN / LONDON (IT BOLTWISE) – Die Prognosen zu mobilem Betrug werden 2026 deutlich düster: Branchenanalysen rechnen mit rund 442 Milliarden Euro Schaden durch Angriffe auf Smartphones. Verantwortlich sind auch KI-gestützte Phishing-Varianten, die skalieren und dabei zunehmend authentisch wirken. Zeitgleich schieben Apple und Google Sicherheitsupdates nach, um Vishing, Malware und gefährliche Authentifizierungswege einzugrenzen. Ergänzend rücken […]
Mobile Phishing schlägt E-Mail: Neue OAuth-Angriffe gefährden Unternehmen
LONDON (IT BOLTWISE) – Mobile Phishing-Angriffe erzielen erstmals höhere Klickraten als klassische E-Mail-Betrügereien und treffen damit direkt Unternehmens-Accounts. Besonders kritisch: Mit OAuth-Token-Diebstahl können Täter den Zugriff auf Microsoft 365 wie Outlook, Teams und OneDrive dauerhaft übernehmen – selbst bei aktivierter Zwei-Faktor-Authentifizierung. Zusätzlich zeigen neue Kampagnen und BootROM-Schwachstellen, wie eng Social Engineering und Hardware-Risiken inzwischen verzahnt […]
Android 17: KI-Agenten als mobile Schutzschicht gegen Phishing, Quishing & Zero-Click-Lücken
BERLIN / LONDON (IT BOLTWISE) – Mobile Angriffe verursachen Schäden in Milliardenhöhe, während neue KI-Modelle sowohl Angreifer als auch Verteidiger antreiben. Mit Android 17 rückt ein Ansatz in den Vordergrund, bei dem Schutzfunktionen nicht erst im Browser oder in Apps beginnen, sondern tiefer in der Systemarchitektur verankert sind. Dazu zählen Echtzeit-Erkennung bei Diebstahl, verifizierte Bankanrufe […]
Cyberkriminalität 2026: KI treibt Phishing-Welle und neue App-Angriffe
STUTTGART / LONDON (IT BOLTWISE) – Cyberkriminelle treffen 2026 immer häufiger nicht nur Unternehmen, sondern auch Privathaushalte: In Deutschland soll inzwischen jeder neunte Internetnutzer betroffen sein. Besonders kritisch ist, dass Künstliche Intelligenz die Erstellung überzeugender Betrugsnachrichten massiv beschleunigt und dadurch Phishing, Quishing und Vishing verstärkt. Dazu kommen neue Schwachstellen in Mobilplattformen sowie raffinierte, getarnte Apps, […]
Device-Code-Phishing und CalPhishing: Warum klassische MFA bei Angreifern nicht mehr schützt
LONDON / LONDON (IT BOLTWISE) – Device-Code-Phishing und Kalenderangriffe zeigen, wie Angreifer Multi-Faktor-Authentifizierung technisch überlisten. Im Fokus stehen dabei Microsoft-Autorisierungsseiten, Sitzungstokens und das automatische Erstellen von Kalendereinträgen in Outlook. Zusätzlich verschärfen Lieferketten-Kompromittierungen und KI-gestützter Betrug das Risiko für Unternehmen und Mitarbeitende. Der Artikel ordnet die Mechanismen ein und erklärt, welche Schutzmaßnahmen jetzt besonders wirksam werden. […]
Cushman & Wakefield von massivem Datenklau betroffen
LONDON (IT BOLTWISE) – Der Immobilienriese Cushman & Wakefield sieht sich einem massiven Datenklau gegenüber. Über 500.000 Datensätze wurden durch einen gezielten Vishing-Angriff erbeutet. Zwei Hackergruppen, ShinyHunters und Qilin, drohen nun mit der Veröffentlichung der sensiblen Informationen. Der jüngste Cyberangriff auf Cushman & Wakefield hat die Sicherheitslücken in der Immobilienbranche schonungslos offengelegt. Am 1. Mai […]
Cyberkriminelle nutzen Vishing und SSO-Missbrauch für schnelle SaaS-Erpressungsangriffe
LONDON (IT BOLTWISE) – Zwei Cyberkriminalitätsgruppen, Cordial Spider und Snarky Spider, führen schnelle und hochwirksame Angriffe durch, die sich fast ausschließlich innerhalb von SaaS-Umgebungen abspielen. Diese Gruppen nutzen Vishing und SSO-Missbrauch, um Daten zu stehlen und Erpressungskampagnen durchzuführen, während sie nur minimale Spuren hinterlassen. In der Welt der Cyberkriminalität gibt es immer wieder neue Methoden, […]
Cyberangriffe 2026: Neue Bedrohungen für Identitätssysteme
LONDON (IT BOLTWISE) – Im Jahr 2026 stehen Identitätssysteme im Fokus von Cyberangriffen. Hacker nutzen zunehmend raffinierte Techniken wie Voice-Phishing und künstliche Intelligenz, um Sicherheitsmaßnahmen zu umgehen und Zugang zu Unternehmensnetzwerken zu erlangen. Die Bedrohungslage im Bereich der Cyberangriffe hat sich im Jahr 2026 dramatisch verändert. Besonders im Visier der Angreifer stehen Identitätssysteme, die als […]
Cyberbetrug 2026: Neue Dimensionen durch Vishing und Messenger-Maschen
BERLIN / LONDON (IT BOLTWISE) – Im Jahr 2026 erreichen Cyberbetrugsmethoden neue Höhen. Kriminelle nutzen ausgeklügelte psychologische Tricks und moderne Technologien, um ahnungslose Opfer zu täuschen. Die BaFin warnt vor gefälschten Investment-Apps, während die Polizei eine Zunahme von Anrufen durch falsche Bankmitarbeiter meldet. Im Jahr 2026 erleben wir eine beunruhigende Zunahme von Cyberbetrug, bei dem […]
Vorsicht vor gefälschten Behörden-Anrufen in den VAE
DUBAI / LONDON (IT BOLTWISE) – In den Vereinigten Arabischen Emiraten warnen die Behörden vor einer neuen Welle von Telefonbetrug, bei der sich Kriminelle als Regierungsvertreter ausgeben. Diese Anrufe zielen darauf ab, sensible persönliche Daten zu erbeuten. Besonders im Fokus steht eine spezifische Telefonnummer, die von den Betrügern genutzt wird. Die Vereinigten Arabischen Emirate stehen […]
Teenager-Hacker setzen auf psychologische Manipulation statt Malware
LONDON (IT BOLTWISE) – Eine neue Generation von Teenager-Hackern bedroht die Unternehmenssicherheit weltweit. Diese jungen Cyberkriminellen nutzen keine komplexe Malware, sondern setzen auf psychologische Manipulation, um Milliarden-Investitionen in IT-Sicherheit zu umgehen. Ihre Angriffe zielen auf die menschliche Schwachstelle und zeigen, wie anfällig selbst die modernsten Sicherheitssysteme sein können. In der Welt der Cyberkriminalität hat sich […]
Cyberkriminelle rekrutieren gezielt Frauen für IT-Helpdesk-Angriffe
LONDON (IT BOLTWISE) – Die berüchtigte Hackergruppe Scattered LAPSUS$ Hunters (SLH) hat eine neue Strategie entwickelt, um ihre Angriffe auf IT-Helpdesks zu verstärken. Durch die gezielte Rekrutierung von Frauen für Voice-Phishing-Kampagnen sollen die Erfolgschancen bei der Täuschung von Helpdesk-Mitarbeitern erhöht werden. Die Cyberkriminellen von Scattered LAPSUS$ Hunters (SLH) haben eine neue Taktik entwickelt, um ihre […]
Internationale Betrugsnetzwerke nutzen KI für perfide Anrufe
WIEN / BRÜNN / LONDON (IT BOLTWISE) – Europäische Ermittler haben ein internationales Betrugsnetzwerk zerschlagen, das mit KI-gestützten Stimmenklons ältere Menschen um Millionen betrogen hat. Bei Razzien in Wien und Brünn wurden 17 Personen festgenommen. Die Bundesnetzagentur meldet Rekordzahlen bei betrügerischen Anrufen. In einer groß angelegten Aktion haben europäische Ermittler ein internationales Betrugsnetzwerk zerschlagen, das […]
KI und Biometrie: Banken im Kampf gegen Cyberbetrug
LONDON (IT BOLTWISE) – Banken weltweit stehen vor einer neuen Herausforderung: Cyberkriminelle nutzen Künstliche Intelligenz, um immer raffiniertere Angriffe zu starten. Die Finanzinstitute reagieren mit massiven Investitionen in KI-Sicherheit und Biometrie, um ihre Systeme zu schützen. Die neue EU-Verordnung DORA verschärft zudem die Sicherheitsanforderungen im Finanzsektor. Die Bedrohung durch Cyberkriminalität nimmt stetig zu, und Banken […]
 #Sophos
 #AmazonPrime
 #Bestseller

