




Django-Sicherheitslücke: BSI warnt, Risiko niedrig, Updates für Linux, UNIX & Windows
BONN / LONDON (IT BOLTWISE) – Das BSI warnt vor einer neuen Sicherheitslücke im Open-Source-Webframework Django. Betroffen sind Linux, UNIX und Windows sowie bestimmte Django-Versionen ab einem klar eingegrenzten Release-Umfang. Laut CVSS wird das Risiko als niedrig eingestuft (Base Score 4,3), dennoch ermöglicht ein Remote-Angriff die Offenlegung von Informationen. Für Betreiber heißt das jetzt vor […]
BSI warnt vor Codeausführung in vim: Update dringend
BONN / LONDON (IT BOLTWISE) – Das BSI hat am 04.06.2026 einen Sicherheitshinweis für den Texteditor vim veröffentlicht und eine Schwachstelle mit der Möglichkeit zur Codeausführung adressiert. Betroffen sind unter anderem Linux, UNIX und Windows sowie bestimmte Open-Source-Varianten von vim. Der Fehler wird mit einem CVSS-Base-Score von 7,3 als mittel eingestuft, ein Remote-Angriff ist jedoch […]
CISA nimmt SolarWinds Serv-U DoS-Falle (CVE-2026-28318) in KEV auf
WASHINGTON / LONDON (IT BOLTWISE) – CISA hat die SolarWinds-Serv-U-Schwachstelle CVE-2026-28318 mit einem CVSS-Wert von 7,5 in den KEV-Katalog aufgenommen, weil es Hinweise auf aktive Ausnutzung gibt. Der Fehler ermöglicht einen Denial-of-Service: Das Service-Programm stürzt unter bestimmten, speziell präparierten POST-Anfragen ab. Betroffene Behörden im US-Bundesumfeld müssen die Lücke bis zum 19. Juni 2026 beheben. Für […]
Windows 11 K2: Kein Windows 12, dafür KI-Update, Performance- und UI-Änderungen
LONDON (IT BOLTWISE) – Microsoft setzt nicht auf ein neues Windows 12, sondern bündelt seine Roadmap im K2-Update für Windows 11. Auf der Build 2026 kündigt der Konzern tiefgreifende UI- und Performance-Optimierungen an, ergänzt durch lokale KI-Funktionen und mehr Anpassbarkeit für Entwickler. Gleichzeitig rückt eine ungepatchte Schwachstelle im Windows-Suchprotokoll sowie verschärfte Lizenz- und Upgrade-Regeln in […]
KI-Agent findet 21 FFmpeg-0-Days und Chrome patcht 429 Bugs – der neue Takt fürs Security-Patching
LONDON (IT BOLTWISE) – Innerhalb weniger Tage haben zwei Meldungen die Security-Landschaft neu kalibriert: Ein KI-gestützter Agent meldete 21 zuvor unbekannte Zero-Days in FFmpeg, während Google mit Chrome 149 einen Rekord von 429 gepatchten Schwachstellen ausliefert. Beide Fälle sind nicht nur ein technischer Erfolg, sondern zeigen, wie sich der Workload für Teams verschiebt – von […]
Cisco warnt vor aktiv ausgenutzter Lücke in Catalyst SD-WAN Manager (CVE-2026-20245)
LONDON (IT BOLTWISE) – Cisco meldet eine aktiv ausgenutzte Schwachstelle mit hoher Kritikalität im Catalyst SD-WAN Manager, die als CVE-2026-20245 geführt wird und aktuell ohne Patch auskommt. Die Lücke betrifft insbesondere die CLI-Logik und kann durch einen präparierten Upload zu Command-Injection und Root-Rechten führen. Da für betroffene Umgebungen keine direkten Mitigations verfügbar sind, empfiehlt der […]
Android-Update Juni: 124 Schwachstellen gestoppt, Zero-Day in Angriff
LONDON (IT BOLTWISE) – Das Juni-Android-Update adressiert 124 Schwachstellen, darunter 18 als kritisch eingestufte Lücken. Besonders brisant: Eine Zero-Day-Variante wird bereits aktiv ausgenutzt. Die Auswirkungsbreite reicht vom Android-Framework bis hin zu Chipsatz-Komponenten sowie zu Apps wie Microsoft-365 für Android. Zusätzlich rollt Google neue Betrugserkennung aus, die Deepfake-basierte Anrufe über RCS abwehren soll. Mit dem Android-Update […]
Zcash-Kurssturz nach kritischer Orchard-Schwachstelle: Undetectable Counterfeiting drohte
LONDON (IT BOLTWISE) – Zcash verliert kurz nach der Offenlegung einer kritischen Schwachstelle im Orchard-„Shielded Pool“ deutlich an Wert. Experten beschreiben das Risiko als potenziell dauerhaft unentdeckbar, weil die konkrete Ausnutzung ohne On-Chain-Signatur möglich gewesen sein soll. Die Korrektur wurde zwar per Notfix eingespielt, doch die Debatte über strukturelle Schwächen in Privacy-Kryptografie flammt erneut auf. […]
Underground-Tutorial zeigt, wie Schwachstellenprogramme in die Monetarisierungsfalle geraten
LONDON (IT BOLTWISE) – Eine Analyse von Flare zeigt, wie ein scheinbar einfaches Underground-Tutorial ausgerechnet Lücken in Vulnerability-Programmen als Geschäftsmodell nutzt. Der Beitrag strukturiert den Weg von öffentlich gemeldeten Schwachstellen bis zur Vermarktung und macht Einsteiger durch „mentalen“ Workflow erreichbar. Für Defender ist das vor allem deshalb brisant, weil der Ansatz nicht auf einzelne Zero-Days […]
Google Cloud bringt AI Threat Defense: Gemini & Wiz für autonome Blitzabwehr
LONDON (IT BOLTWISE) – Google Cloud startet mit „AI Threat Defense“ eine neue KI-Sicherheitsarchitektur, die Schwachstellen in Echtzeit priorisiert und Probleme eigenständig beheben soll. Die Lösung verbindet Googles Gemini, Mandiant und CodeMender mit der Sicherheitssoftware von Wiz. Parallel erweitert Google das Security Command Center um KI-spezifische Schutzfunktionen für Modelle, Datenquellen, Endpunkte und MCP-Server. Damit reagiert […]
Cisco warnt vor siebtem SD-WAN-Zero-Day ohne Patch – Microsoft schließt VS-Code-Web-Lücke
LONDON (IT BOLTWISE) – Cisco meldet den siebten SD-WAN-Zero-Day des Jahres im Catalyst SD-WAN Manager und liefert vorerst keinen Patch. Sicherheitsforscher warnen, dass ein authentifizierter Angreifer mit Admin-Rechten daraus Root-Befehle ableiten kann. Zeitgleich schließt Microsoft eine kritische Sicherheitslücke in der webbasierten VS-Code-Variante, nachdem Angreifer über „One-Click“-Skripte OAuth-Tokens abgriffen. Für Unternehmen bedeutet das: Sofortige Erkennung, schnelle […]
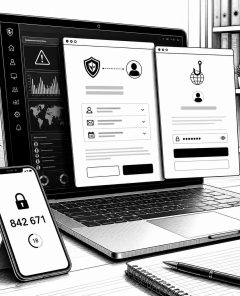
Microsoft 365 unter Druck: Kali365-Phishing umgeht MFA per OAuth-Trick
LONDON (IT BOLTWISE) – Eine neue Phishing-as-a-Service-Welle zielt auf Microsoft 365: Angreifer nutzen den OAuth-Geräteautorisierungsablauf, um MFA auszuhebeln und dann dauerhaft Zugriff auf Teams, Outlook und OneDrive zu erhalten. Parallel dazu zeigen Teams- und Android-Sicherheitsvorfälle, wie schnell Angriffsflächen in Cloud- und Office-Ökosystemen wachsen. Für Unternehmen bedeutet das: Identitäts- und Geräteschutz müssen jetzt enger verzahnt werden, […]
HTTP/2-Bomb: Neue DoS-Sicherheitslücke trifft NGINX, Apache, IIS und Envoy
LONDON (IT BOLTWISE) – Eine neu dokumentierte Sicherheitslücke in HTTP/2 ermöglicht Denial-of-Service-Angriffe, die besonders leicht durch Standard-Serverkonfigurationen ausgenutzt werden können. Laut Angaben aus der Sicherheitsforschung kombiniert die Schwachstelle eine Kompressions-Variante mit einer Slowloris-ähnlichen Verbindungshaltung, wodurch Arbeitsspeicher gezielt blockiert wird. Betroffen sind unter anderem NGINX, Apache HTTPD, Microsoft IIS, Envoy und auch Cloudflare-Implementierungen. Für Administratoren zählt […]
Emphere automatisiert Sicherheits-Patching für Linux-Distributionen und sammelt 2,1 Mio. US-Dollar
SEATTLE / LONDON (IT BOLTWISE) – Die Startup-Company Emphere will den zeitkritischen Teil der IT-Sicherheit automatisieren: das Beheben von bekannten Software-Sicherheitslücken statt nur das Finden. Dafür hat das Unternehmen 2,1 Millionen US-Dollar Pre-Seed von AI2 Incubator und Outsiders Fund erhalten. Im Mittelpunkt stehen Open-Source-Distributionen wie Ubuntu, Debian und Alpine, die Emphere mit Patches für bekannte […]
Cisco patched CVE-2026-20230 in Unified CM – PoC verkürzt Angriffsfenster
SAN JOSE / LONDON (IT BOLTWISE) – Cisco hat eine kritische Schwachstelle in seinem Unified Communications Manager behoben, bei der ein nicht authentifizierter Angreifer über manipulierte HTTP-Anfragen Dateien auf dem Server ablegen kann. Der veröffentlichte Proof-of-Concept macht aus der technischen Schwäche ein praktisch verwertbares Zeitfenster für kompromittierte Systeme, vor allem in Umgebungen mit aktivem WebDialer. […]
Samsung veröffentlicht Details zum Security Patch Juni 2026 für Galaxy-Geräte
LONDON (IT BOLTWISE) – Samsung hat den Security Patch für Juni 2026 für Galaxy-Geräte nun detailliert veröffentlicht. Die Aktualisierung, die zunächst im Umfeld der One-UI-9.0-Beta für das Galaxy S26 gestartet ist, behebt insgesamt 45 Sicherheitslücken und verteilt sich auf Google-CVEs sowie Samsung-spezifische SVEs. Besonders relevant: fünf als „Critical“ eingestufte CVEs sowie ein Exynos-bezogener Fix für […]
Gemini-Prompt-Injection über Benachrichtigungen: Sicherheitsforscher zeigen „Fake Context Alignment“
MOUNTAIN VIEW / LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine Schwachstelle in Googles Gemini offengelegt, bei der manipulierte Benachrichtigungen auf Android verdeckte Anweisungen in KI-Ausgaben „durchrutschen“ lassen. Die Technik „Fake Context Alignment“ zielt auf das Zusammenspiel von Benachrichtigungs-Parsing und KI-Zusammenfassung ab. In Tests konnten Angreifer Smart-Home-Steuerungen anstoßen und Videoanrufe starten. Google reagiert mit Updates für […]
Xiaomi startet Android-Sicherheitsupdate für Juni 2026 – besonders dringend
MÜNCHEN / LONDON (IT BOLTWISE) – Xiaomi hat mit der Auslieferung des Android-Sicherheitsupdates für Juni 2026 begonnen und richtet den Fokus damit auf potenziell bereits ausgenutzte Schwachstellen. Besonders relevant ist die Aktualisierung für Besitzer von Xiaomi, Redmi und Poco, weil das Update Lücken im Android-Framework sowie in Systemkomponenten schließt. Damit sinkt das Risiko für Angriffe, […]
CISA nimmt Magento-RCE-Lücke in den KEV-Katalog auf
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – CISA hat CVE-2026-45247, eine hochkritische RCE-Schwachstelle in Mirasvit M‚¦Cache-Warmer für Magento, in den KEV-Katalog aufgenommen. Betroffen sind Versionen vor 1.11.12, nachdem Berichte aktiver Ausnutzung in Echtzeit auftauchten. Sicherheitsanbieter beschreiben PHP Object Injection via untrusted Daten aus einem CacheWarmer-Cookie, ohne Authentifizierung oder Admin-Rechte. Für US-Behörden gilt eine verbindliche Umsetzungsfrist […]
CISA warnt: Aktive Zero-Days in Android-Framework und Linux-Kernel
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Die US-Behörde CISA hat zwei Zero-Day-Schwachstellen in Android und Linux als aktiv ausgenutzt in ihren KEV-Katalog aufgenommen. Für US-Behörden gilt eine Frist bis zum 5. Juni 2026, doch Unternehmen sollten deutlich früher handeln. Besonders kritisch ist, dass eine Android-Lücke ohne Nutzerinteraktion eine Rechteausweitung ermöglicht. Bei Linux droht ein […]
CVE-2025-48595: Android-Zero-Day-Exploit trifft Millionen – jetzt patchen
WASHINGTON / LONDON (IT BOLTWISE) – Ein aktiver Zero-Day-Exploit namens CVE-2025-48595 zwingt Android-Nutzer zur Eile: Der Fehler im Android Framework mit CVSS 8,4 ermöglicht eine Rechteausweitung und Schadcode-Ausführung ohne Benutzerinteraktion. Samsung und Google rollen dazu umfangreiche Sicherheitsupdates aus, darunter eine Notfall-Patchwelle für Galaxy-Geräte. Weil auch Behörden wie die US-amerikanische CISA die Schwachstelle prominent einordnen, stehen […]
Angreifer-Blick auf Netzwerke: Warum Zero-Days Patch-Zeitpläne entwerten
LONDON (IT BOLTWISE) – Zero-Days verschwinden nicht, und immer schnellere Exploit-Entwicklung macht starre Patch-Zeitpläne für viele Organisationen trügerisch. Stattdessen rückt die Frage in den Mittelpunkt, wie Angreifer nach einem erfolgreichen Einstieg durch Ihr Netzwerk weiterkommen. In dem Webinar von HD Moore, dem Mitbegründer von Metasploit und CEO von runZero, steht deshalb das „Attack-Path“-Denken im Vordergrund: […]
Angreiferblick auf Netzwerke: Warum Attack-Path-Mapping Patch-Zyklen ersetzt
LONDON (IT BOLTWISE) – Angriffe nutzen keine einzelnen Zero-Days isoliert, sondern bewegen sich entlang von Wegen durch das Netzwerk. Im Webinar zeigt HD Moore, wie sich Netzwerkstrukturen aus Sicht eines Angreifers abbilden lassen – und warum „Patch alles rechtzeitig“ als Strategie an Grenzen stößt. Statt statischer Asset-Listen rückt Attack-Path-Mapping die tatsächlichen Verbindungen zwischen IT, IoT […]
Ungepatchte Windows-Search-URI-Lücke leakt NTLMv2-Hashes über SMB
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer weiterhin ungepatchten Schwachstelle im Windows-Search-URI-Handler, die Angreifer zur Offenlegung von NTLMv2-Hashes ausnutzen können. Entscheidend ist dabei der Abfluss über SMB, sobald ein Nutzer eine manipulierte URL startet und der Rechner eine Verbindung zum Angreifer aufbaut. Die Folge kann sein, dass Angreifer die erbeuteten Hashes für […]
 #Sophos
 #AmazonPrime
 #Bestseller

