




Microsoft Patch Tuesday: 206 Schwachstellen, darunter drei Zero-Days und kritische RCE
LONDON (IT BOLTWISE) – Microsoft hat mit dem aktuellen Updatepaket 206 Sicherheitslücken in seinem Software-Ökosystem geschlossen, darunter drei bereits öffentlich gewordene Zero-Days und mehrere hochkritische Remote-Code-Execution-Bugs. Besonders brisant ist eine Use-after-free-Schwachstelle im Windows Kernel, die sich über präparierten Netzwerktraffic in Systemrechte ausnutzen lässt. Ergänzend adressiert Microsoft weitere kritische Angriffsflächen in Windows HTTP.sys und dem DHCP-Client […]
ServiceNow: Ausgenutzter Sicherheitsfehler ermöglicht Zugriff auf Kundeninstanzen
SANTA CLARA / LONDON (IT BOLTWISE) – ServiceNow warnt vor einer Sicherheitslücke, die von bislang unbekannten Angreifern ausgenutzt wurde, um tiefergehenden Zugriff auf betroffene Kundeninstanzen zu erhalten. Das Unternehmen beschreibt, dass am 5. Juni 2026 ein Sicherheits-Update auf gehosteten Kundeninstanzen eingespielt wurde, um unautorisierte, nicht authentifizierte Zugriffe in bestimmten Konstellationen zu begrenzen. Auffällig sei zudem […]
Microsoft Defender: RoguePlanet-Zero-Day-PoC zielt auf SYSTEM-Zugriff unter Windows 10/11
REDMOND / LONDON (IT BOLTWISE) – Ein anonymer Forscher legt einen Proof-of-Concept zu „RoguePlanet“ vor, der Microsoft Defender unter bestimmten Windows-Setups zu SYSTEM-Rechten führen kann. Der Exploit wird als Race-Condition beschrieben und soll nach Tests auf aktuellen Windows-10- und -11-Systemen mit dem Patch Tuesday Stand Juni 2026 funktionieren. Gleichzeitig betont der Forscher, dass der Angriff […]
Proto6: Sechs Protobuf.js-Schwachstellen ermöglichen RCE und DoS in Node.js
LONDON (IT BOLTWISE) – Sechs Schwachstellen in protobuf.js mit dem Codenamen Proto6 öffnen speziell in Node.js-Setups die Tür für Remote Code Execution (RCE) und Denial-of-Service (DoS). Besonders kritisch ist ein Szenario, in dem Angreifer über Prototype Pollution die Typauflösung manipulieren und so eine von protobuf.js erzeugte Encoder- oder Decoder-Logik aushebeln. Laut den Forschern reicht dafür […]
BSI stuft Microsoft-Lücken und Azure/Microsoft-365 Risiken am 4. Juni als höchstes Level ein
BERLIN / LONDON (IT BOLTWISE) – Das BSI stuft am 4. Juni Sicherheitslücken in Azure und Microsoft 365 in die höchste Risikoklasse ein. Kurz danach wird zudem ein Wurm bekannt, der GitHub-Repositorys und Azure-Funktionen beeinträchtigen kann. Parallel rückt die Diskussion um neue Standortfunktionen in Teams und um KI-gestützte Agenten wie Scout in den Fokus. Für […]
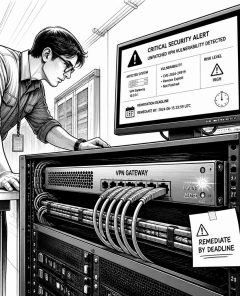
CISA setzt US-Behörden unter Druck: VPN-Fehler bei laufendem Ransomware-Angriff
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Cybersicherheitsbehörde CISA verlangt von zivilen Bundesbehörden, eine aktiv ausgenutzte Schwachstelle in weit verbreiteten VPN- und Remote-Access-Komponenten binnen weniger Tage zu beheben. Der Zeitdruck ist hoch, weil eine Ransomware-Gruppe den Fehler bereits zur Kompromittierung offenbar gezielt eingesetzter Systeme nutzt. Betroffen sind Sicherheitsprodukte, die als digitale Kontrollpunkte den Zugriff auf […]
Selbstreplizierender KI-Wurm mit lokalen Open-Weight-Modellen: Warum Patchen allein nicht reicht
TORONTO / LONDON (IT BOLTWISE) – Forschende aus Toronto haben einen Proof-of-Concept für einen selbstreplizierenden KI-Wurm vorgestellt, der vollständig mit lokal laufenden Open-Weight-Modellen arbeitet. Er durchläuft ein Netzwerk ohne menschliche Eingriffe, identifiziert Schwachstellen, generiert zur Laufzeit passende Angriffsschritte und repliziert sich über mehrere Generationen. Besonders brisant: Der Wurm liest veröffentlichte Sicherheitsadvisories zur Laufzeit und kann […]
Apache schließt „HTTP/2 Bomb“: mod_http2-DoS-Lücke (CVE-2026-49975)
LONDON (IT BOLTWISE) – Apache stellt mit 2.4.68 ein dringendes Update für eine DoS-Lücke im mod_http2-Modul bereit, die Server in Sekunden außer Betrieb setzen kann. Betroffen sind Apache-Versionen von 2.4.17 bis 2.4.67; der Fix schließt die Schwachstelle CVE-2026-49975. Die Attacke kombiniert HPACK-Kompression mit einer Slowloris-ähnlichen Flusskontrolle und kann laut Bericht innerhalb kurzer Zeit erhebliche Speicherressourcen […]
CISA nimmt LiteLLM-Kette in die KEV-Liste auf: RCE über MCP-Tests
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – CISA hat eine hochkritische Lücke in der BerriAI LiteLLM-Distribution in die Known Exploited Vulnerabilities (KEV) aufgenommen, weil Hinweise auf aktive Ausnutzung vorliegen. Betroffen ist eine Command-Injection, die es (unter bestimmten Auth-Szenarien) erlaubt, beliebige Befehle auf dem Host auszuführen. Zusätzlich hat Horizon3.ai eine Kettenausnutzung beschrieben, die über eine Starlette-Validierungsumgehung […]
Instagram-Hack: KI-basierte Support-Lücke kompromittiert 20.000 Konten
MENLO PARK / LONDON (IT BOLTWISE) – Falschmeldungen warnen derzeit vor angeblicher KI-Überwachung von WhatsApp-Chats – doch technisch lässt sich das so nicht belegen. Gleichzeitig zeigt ein realer Vorfall im Meta-Umfeld, wie schnell Angreifer Nutzerkonten übernehmen können: Eine KI-basierte Support-Komponente soll rund 20.000 Instagram-Konten kompromittiert haben. Berichten zufolge wurden dabei Schutzmechanismen wie die Zwei-Faktor-Authentisierung umgangen, […]
CVE-2026-23111: Linux-UAF ermöglicht lokales Root und Container-Breakout
LONDON (IT BOLTWISE) – Sicherheitsforscher haben einen neuen Kernel-Fehler veröffentlicht: CVE-2026-23111 erlaubt einem unprivilegierten lokalen Nutzer den Sprung auf Root und das Durchbrechen von Container-Namespaces. Die Ursache liegt in nf_tables, genauer in der Packet-Filtering-Logik, und der Upstream-Patch wurde bereits am 5. Februar 2026 eingespielt. Die vollständige Exploit-Walkthrough erschien am 8. Juni, nachdem eine unabhängige Reproduktion […]
Broadcom warnt vor Stored-XSS in VMware Cloud Foundation und Aria Operations
LONDON (IT BOLTWISE) – Broadcom hat drei hochriskante Stored-XSS-Schwachstellen in zentralen VMware-Management-Komponenten gemeldet. Betroffen sind VMware Cloud Foundation Operations und VMware Aria Operations, bewertet mit CVSS 8,0 und ohne bekannte Workarounds. Authentifizierte Angreifer könnten Schadcode dauerhaft einschleusen und damit administrative Aktionen im Kontext anderer Nutzer manipulieren. Unternehmen sollten die verfügbaren Updates zeitnah priorisieren, während parallel […]
Anthropic: Mythos macht aus bekannten Patches in Minuten einsatzfähige Exploits
LONDON (IT BOLTWISE) – Anthropic berichtet, dass sein KI-Modell Mythos neu gemeldete und bereits bekannte Softwarelücken in sehr kurzer Zeit in funktionsfähige Exploits überführen kann. Die Tests zeigten, dass sich die Phase zwischen Schwachstellen-Disclosure und flächigem Patchen („Patch Gap“) deutlich verkürzen könnte – mit klarer Angriffsrelevanz für Verteidiger. Besonders kritisch: Für Windows-Kernel-Bugs gelang innerhalb von […]
A Security startet KI-Agents für die Abwehr „Weaponized AI“ und sammelt 37 Millionen Dollar ein
ISRAEL / LONDON (IT BOLTWISE) – A Security hat 37 Millionen US-Dollar eingesammelt, um eine Plattform gegen „Weaponized AI“-Angriffe aufzubauen. Das Startup setzt auf zwei Agentenklassen: Angreifer-Agents, die Schwachstellenketten und mögliche Angriffspfade automatisiert rekonstruieren, sowie Verteidiger-Agents, die diese Lücken zeitnah schließen. Gründer Yossi Torati ordnet das als Wendepunkt ein: Cyberverteidigung müsse künftig nicht mehr nur […]
Outlook-Sicherheitslücke: Unverschlüsselte POP3-Verbindungen trotz SSL/TLS seit 20 Jahren
LONDON (IT BOLTWISE) – Eine lange bestehende Outlook-Sicherheitslücke lässt POP3-Verbindungen in der Praxis unverschlüsselt bleiben, obwohl Nutzer SSL/TLS aktivieren. Das erhöht das Risiko von Datenabfluss und Account-Übernahmen über Jahre hinweg, weil die Schwachstelle offenbar architekturell im Zusammenspiel von Client-Einstellung und Serverpfad steckt. Parallel zeigen aktuelle Berichte, dass kritische Office- und Azure-Fehler zunehmen, während neue Phishing-Tools […]
KI-Agents und Chrome-Fix: 21 Zero-Days in FFmpeg plus Rekord-429-Patches in Chrome 149
LONDON (IT BOLTWISE) – Innerhalb weniger Tage wurden neue Angriffsflächen in zwei zentralen Softwarewelten sichtbar: Ein KI-gestützter Agent deckte 21 bisher unbekannte Zero-Days in FFmpeg auf, während Google mit Chrome 149 einen Rekord von 429 Sicherheitsfixes in einer einzigen Version ausrollt. Der Unterschied liegt nicht nur in der Methodik, sondern vor allem im Betriebstempo: KI […]
Orchard-Pool-Lücke bei Zcash: Dragonfly relativiert Risiko – neue Verifikations-Mechanismen geplant
LONDON (IT BOLTWISE) – Nach der Veröffentlichung eines gefixten Orchard-Pool-Sicherheitsproblems bei Zcash ist die Debatte über mögliche Schäden neu entbrannt. Dragonfly-Partner Haseeb Qureshi hält die unmittelliche Gefahr für überzeichnet und verweist auf eine begrenzte Ausbreitung innerhalb des geschützten Pools. Gleichzeitig äußert Zcash-Gründer Wei Dai Zweifel und skizziert mehrere Szenarien, in denen ein Angreifer Künstlicheintäge verschleiern […]
Android Juni 2026: Google schließt 124 Lücken, Samsung liefert KI- und Sicherheitspatches
LONDON (IT BOLTWISE) – Mit dem Android-Update im Juni 2026 schließt Google 124 Sicherheitslücken und rüstet das System zugleich um weitere KI-Funktionen auf. Samsung ergänzt das Paket mit eigenen Patches, darunter Korrekturen für Exynos-DRM-HDR-Treiber. Zusätzlich führt Google neue Schutzmechanismen wie Fake Call Detection ein und startet parallel ein Programm, um Entwickler-Code für KI-Training zu nutzen. […]
Office auf dem Mac: 13. Juli als Frist – danach nur noch Lesemodus
LONDON (IT BOLTWISE) – Microsoft setzt für Office auf dem Mac eine harte Aktualisierungsfrist: Wer bis zum 13. Juli 2026 nicht nachzieht, kann Dokumente nur noch im „Nur-Lesen-Modus“ öffnen. Gleichzeitig häufen sich Berichte über Stabilitätsprobleme in Word, darunter Speicher-Fehlmeldungen, Startausfälle und Formatierungsfehler. Zusätzlich kommen Sicherheitswarnungen rund um mobile Office-Apps hinzu, bei denen Angreifer potenziell Token […]
Budibase-Sicherheitswarnung: CVSS 9,6 trifft Linux/UNIX-Setups
BERLIN / LONDON (IT BOLTWISE) – Das Bundesamt für Sicherheit in der Informationstechnik hat am 04.06.2026 eine Sicherheitswarnung zu Budibase veröffentlicht: Die Lücke erreicht einen CVSS-Base-Score von 9,6 (hoch) und kann Remote-Angriffe ermöglichen. Betroffen sind insbesondere Linux- und UNIX-Umgebungen sowie Budibase in Versionen unter 3.39.9. Für Betreiber heißt das vor allem: Updates und Workarounds müssen […]
BSI warnt: BigBlueButton-Sicherheitslücke (Linux/UNIX) mit hohem Risiko
LONDON (IT BOLTWISE) – Das Bundesamt für Sicherheit in der Informationstechnik stuft eine neue Schwachstelle in BigBlueButton als hoch ein und nennt dabei auch die CVE-IDs CVE-2026-46355 sowie CVE-2026-46682. Betroffen sind laut Warnung vor allem Installationen unter Linux und UNIX. Der Fehler kann nicht nur falsche Informationen in Webkonferenzen begünstigen, sondern auch einen SQL-Injection-Angriff ermöglichen. […]
Cisco Catalyst SD-WAN Manager: Hohe Privilegieneskalation (CVE-2026-20245)
LONDON (IT BOLTWISE) – Cisco warnt vor einer neuen Schwachstelle im Catalyst SD-WAN Manager mit hohem Risiko: Eine lokale Angreiferin oder ein lokaler Angreifer kann Privilegien eskalieren. Die Lücke wird mit CVE-2026-20245 geführt und erreicht laut CVSS einen Base Score von 7,8. Für Unternehmen bedeutet das vor allem dringlichen Patch- und Abhärtungsbedarf in SD-WAN-Infrastrukturen, weil […]
BSI warnt vor SolarWinds Serv-U Schwachstelle CVE-2026-28318
BERLIN / LONDON (IT BOLTWISE) – Das BSI hat am 04.06.2026 einen Sicherheitshinweis zu SolarWinds Serv-U veröffentlicht und adressiert eine Schwachstelle mit Remote-Angriffspotenzial. Betroffen sind insbesondere Windows und bestimmte Serv-U-Versionen unterhalb von 15.5.4 HF1. Die Lücke wird mit einem CVSS Base Score von 7,5 als mittel eingestuft, kann aber durch Denial-of-Service den Betrieb von FTP-Services […]
BSI-Warnung zu X.Org X11 und Xwayland: Mehrere Schwachstellen mit CVSS 7,3
BONN / LONDON (IT BOLTWISE) – Sicherheitsverantwortliche sollten X.Org X11 und Xwayland zeitnah prüfen: Für die Komponenten wurden mehrere Schwachstellen gemeldet, darunter Angriffe mit Remote-Fähigkeit. Der öffentliche Schweregrad liegt laut CVSS-Base Score bei 7,3, womit kurzfristiger Patch- und Migrationsdruck entsteht. Besonders relevant ist die mögliche Kombination aus Informationsabfluss, Privilegsteigerung und Denial-of-Service. Parallel zeigen sich typische […]
 #Sophos
 #AmazonPrime
 #Bestseller

