




usbliter8: BootROM-Fehler macht ältere iPhones und Apple-Parts angreifbar
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen mit „usbliter8“, wie ein BootROM-Hardwarefehler über den USB-Controller in älteren Apple-Geräten unsignierten Code ermöglichen kann. Weil die Schwachstelle im Nur-Lese-Speicher sitzt, lässt sie sich durch normale Software-Updates nicht schließen. Betroffen sind Modelle aus der A12/A13-Generation sowie S4/S5-Varianten der Apple Watch, während neuere Chips mit zusätzlichen Schutzmechanismen als sicherer gelten. […]
Windows 11 KB5095051: Office-Apps scheitern bei Drittanbieter-Aufrufen
REDMOND / LONDON (IT BOLTWISE) – Microsoft hat ein Problem im kumulativen Update KB5095051 für Windows 11 (Version 26H1) offiziell eingeräumt: Bestimmte Office-Apps starten nicht, wenn sie über OLE-Automatisierung von Drittsoftware angestoßen werden. Betroffen sind vor allem Word, Excel, Outlook und PowerPoint in dokumenten- und workflow-nahen Unternehmensszenarien. Direktes Starten über Startmenü oder Desktop bleibt laut […]
USB-Lücke usbliter8 macht bestimmte iPhones hardwareseitig angreifbar
LONDON (IT BOLTWISE) – Die Sicherheitslücke usbliter8 setzt am BootROM von iPhones an und erlaubt das Laden unsignierter Software – ein Update soll deshalb nicht genügen. Besonders betroffen sind Modelle mit A12- und A13-Chips wie iPhone XS, XR und iPhone 11. Der Angriff erfordert zwar physischen Zugriff und eine aktive USB-Verbindung während des Starts, doch […]
DoH, KI-Chat und npm-Lieferketten: Warum Vertrauen heute der neue Angriffsvektor ist
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – In dieser Woche zeigt sich erneut: Angreifer brechen selten „von außen“ ein, sondern missbrauchen schon vorhandenes Vertrauen—von Browser-Add-ons über OAuth-Device-Flow bis hin zu KI-Chatlinks. Microsoft macht DNS-over-HTTPS auf dem Windows-DNS-Server allgemeingültig, während parallel Search-Hijacks, fileless macOS-Ketten und neuartige Stealer unter Nutzung legitimer Plattformsignale Geld und Zugang abgreifen. Gleichzeitig […]
Microsoft arbeitet an Patch für Defender Zero-Day „RoguePlanet“ (CVE-2026-50656)
REDMOND / LONDON (IT BOLTWISE) – Microsoft bestätigt einen Defender Zero-Day mit dem Codenamen „RoguePlanet“ und hat dafür die CVE-Nummer CVE-2026-50656 vergeben. Der Fehler ist als Privilege-Escalation im Microsoft Malware Protection Engine beschrieben, der erfolgreiche Ausnutzung theoretisch zu SYSTEM-Rechten führen kann. Ein Sicherheitsforscher ordnet den Exploit als Race-Condition ein, die je nach Systemzustand unterschiedlich zuverlässig […]
Adversarial Exposure Validation macht Security-Entscheidungen zuverlässiger statt nur sichtbar zu sein
LONDON (IT BOLTWISE) – Security-Teams stehen vor einer neuen Art von Flaschenhals: Nicht mehr die Sichtbarkeit auf Schwachstellen ist das Hauptproblem, sondern die belastbare Entscheidung, welche Risiken sofort gehandelt werden müssen. Adversarial Exposure Validation (AEV) setzt dafür auf realistische Angreifer-Simulationen, um erreichbare und wirklich ausnutzbare Angriffsflächen von theoretischer Exponierung zu trennen. Der Beitrag ordnet ein, […]
Adversarial Exposure Validation: Von Security-„Sichtbarkeit“ zu belastbaren Prioritäten
LONDON (IT BOLTWISE) – Security-Teams sehen heute mehr potenzielle Schwachstellen denn je – aber damit steigt der Entscheidungsdruck. Adversarial Exposure Validation (AEV) setzt deshalb auf Validierung statt reiner Beobachtung: Sie prüft, welche Exposures real erreichbar und ausnutzbar sind. Damit sollen Teams ihre knappe Reaktions- und Remediation-Kapazität schneller dort einsetzen, wo tatsächlich Risiko für Geschäftsprozesse entsteht. […]
Angriffsfläche 2026: Intruder zeigt typische Exposures und warum Patchen allein nicht reicht
LONDON (IT BOLTWISE) – Angriffsflächen bleiben 2026 ein unterschätztes Einfallstor: Eine Auswertung von 3.000 Umgebungen zeigt, wie häufig Admin- und Management-Interfaces, riskante Ports sowie direkt erreichbare Datenbanken ohne Not ins Internet gelangen. Besonders kritisch ist der Rückstand bei der Reduktion von Exposures gegenüber dem klassischen Vulnerability-Management. Analysten verweisen darauf, dass eine geringe „Time-to-Exploit“ nicht nur […]
FortiSandbox: Drei kritische Lücken (CVSS 9,8) ermöglichen RCE und Auth-Bypass
SAN FRANCISCO / LONDON (IT BOLTWISE) – Fortinet warnt vor drei Schwachstellen in der FortiSandbox, die mit bis zu CVSS 9,8 Angreifer zur Komplettübernahme der Sandbox-Umgebung befähigen. Besonders kritisch: Eine Anmeldung ist nicht nötig, und die Fehler lassen sich aus der Ferne ausnutzen. Für Unternehmen bedeutet das vor allem eins: kurzfristig patchen, weil gestaffelte Updates […]
Android-Lücke CVE-2025-48595: Google schließt 124 Bugs – Xiaomi rolloutt Juni-Patch
LONDON (IT BOLTWISE) – Google schließt mit dem Juni-Sicherheitsupdate 124 Android-Schwachstellen, darunter die hochriskante Lücke CVE-2025-48595 im Framework. Während Pixel-Geräte bereits gepatcht werden, startet Xiaomi parallel den Rollout seiner betroffenen Modelle auf Basis von HyperOS 3. Besonders kritisch: Die Ausnutzung erfordert nach Angaben der Sicherheitslage keine Nutzerinteraktion und kann lokal Rechte ausweiten. Zudem bringt Android […]
Sicherheitslücke bei FIFA: Zugriff auf TV-Stream aller WM-Spiele möglich
ZÜRICH / LONDON (IT BOLTWISE) – Eine Sicherheitslücke in einem internen FIFA-System hätte es laut einem Forscher ermöglicht, den TV-Stream und sogar die Kameras für alle WM-Spiele gleichzeitig zu beeinflussen. Der Auslöser war eine fehlende Autorisierungsprüfung in einer Backend-API, nachdem sich der Angreifer als offizieller Agent registriert hatte. FIFA habe die Lücke nach kurzer Zeit […]
Sicherheitsforschung unter Druck: Streit um Anthropic zeigt Risiken für US-KI-Abwehr
LONDON (IT BOLTWISE) – Der Konflikt zwischen der US-Regierung und Anthropic verschiebt sich von einem Modellstreit hin zu einer Grundsatzfrage: Dürfen KI-Anbieter Sicherheitslücken selbst durch Forscher finden lassen, wenn die Ergebnisse politisch unerwünscht wirken? Dutzende führende Security-Experten warnen, dass ein solcher Präzedenzfall die Abwehr in den USA langfristig schwächen könnte. Im Zentrum steht der Vorwurf, […]
Angreifer nutzen FortiSandbox-Schwachstellen: 3 CVEs, 2 jüngst gepatcht
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen, dass Angreifer aktuell mehrere Schwachstellen in FortiSandbox ausnutzen. Betroffen sind laut Threat-Intelligence-Beobachtungen drei CVEs, darunter zwei mit CVSS 9.1, die bereits gepatcht wurden. Kritisch bleibt vor allem eine jüngst adressierte Command-Injection, deren Angriffsmuster Anzeichen für KI-gestütztes oder zumindest modellbasiertes Vorgehen zeigt. Fortinet-Administratoren sollten die betroffenen Komponenten umgehend […]
SearchLeak: One-Click-Exfiltration über Microsoft 365 Copilot Enterprise Search
LONDON (IT BOLTWISE) – Künstliche Intelligenz kann manchmal auch als Angriffsvektor dienen: Forschende zeigen mit SearchLeak, wie ein einzelner Klick auf einen scheinbar vertrauenswürdigen Microsoft-Link Daten aus der Microsoft-365-Copilot-Enterprise-Suche abziehen könnte. Der Weg kombiniert drei Schwächen, darunter eine Parameter-zu-Prompt-Injection und ein Timing-Problem beim Streaming von Antwortinhalten. Kritisch ist vor allem der Zugriff auf E-Mails, Kalenderdetails […]
Notfall-Patch CVE-2025-48595: Samsung und Xiaomi liefern Updates aus
SÜDKOREA / LONDON (IT BOLTWISE) – Samsung und Xiaomi verteilen heute Notfall-Updates, die bereits aktiv ausgenutzte Sicherheitslücken schließen. Im Zentrum steht CVE-2025-48595, das Sicherheitsforscher als besonders dringlich einstufen. Neben den Smartphone-Modellen erhalten auch Wearables frische Sicherheitsstände. Für Unternehmen ist das Timing relevant, weil Patch-Handling, Gerätemanagement und Incident-Response jetzt enger verzahnt werden müssen. Samsung und Xiaomi […]
LiteLLM-Patch schließt CVE-Kette: Angriff von Admin bis Code-Execution
BERLIN / LONDON (IT BOLTWISE) – Eine Schwachstellenkette in LiteLLM erlaubt es mit einem Standard-User bis zum Proxy-Admin aufzusteigen und anschließend Code auf dem Gateway auszuführen. Obsidian Security bewertet die komplette Kette mit CVSS 9,9 und nennt als Gegenmaßnahme den Upgrade auf LiteLLM v1.83.14-stable oder neuer. Da das Gateway als zentrale Vermittlung zwischen Agenten und […]
LiteLLM-Kettenlücke: Vom Proxy-Account zum Admin und Server-RCE
LONDON (IT BOLTWISE) – Eine mehrstufige Schwachstellenkette in LiteLLM erlaubt es Angreifern, von einem Standard-Account über mehrere Stufen bis zum Proxy-Admin und zur Code-Ausführung auf dem Gateway zu gelangen. Das zentrale Risiko: Wer den Proxy übernimmt, erhält nicht nur Modell- und Provider-Schlüssel, sondern auch die gespeicherten Secrets zum Entschlüsseln von Zugangsdaten. Zusätzlich können Antworten im […]
NCSC-Chef warnt: Ransomware-Resilienz muss zur strategischen Priorität werden
UK / LONDON (IT BOLTWISE) – Der NCSC-Chef Richard Horne fordert Organisationen auf, Ransomware-Resilienz wie eine Management-Strategie zu behandeln. In einem Podcast-Interview skizziert er einen harten Realitätscheck: Unternehmen müssen vier Wochen ohne kritische IT-Betriebssysteme durchhalten können. Im Fokus stehen getestete Wiederherstellungspläne, klare Verantwortlichkeiten in der Führungsebene und die Ablehnung von Lösegeld als belastbare „Recovery“-Strategie. Gleichzeitig […]
Microsoft stoppt RC4 in Kerberos: 30-Tage-Frist für Domain Controller ab Juli 2026
LONDON (IT BOLTWISE) – Microsoft setzt eine klare Umstellungsfrist: Die RC4-Verschlüsselung im Kerberos-Protokoll wird in Windows Domain Controllern ab dem Juli-Update 2026 aus dem Audit-Modus entfernt und in den Enforcement-Modus überführt. Damit gilt dann ausschließlich AES-basierte Verschlüsselung, eine Rückkehr zur alten RC4-Konfiguration ist nicht mehr möglich. IT-Teams sollen jetzt RC4-Abhängigkeiten identifizieren und betroffene Konten sowie […]
Microsoft-Patchday schließt 206 Lücken – darunter 39 kritisch und mehrere Zero-Click-Risiken
LONDON (IT BOLTWISE) – Microsoft schließt beim Patchday insgesamt 206 Schwachstellen, davon 39 als kritisch. Besonders heikel sind mehrere Angriffe, die ohne Dateiöffnung allein über die Vorschaufunktion in Outlook und Word funktionieren. Zusätzlich korrigiert der Konzern Kernel- und Netzwerk-Lücken sowie mehrere BitLocker-Umgehungen. Für Unternehmen bedeutet das: Patch-Reihenfolge, Rollenrechte und Entwickler-Workflows müssen jetzt kurzfristig härter abgesichert […]
Chrome 149 schließt 28 Lücken – CVE-2026-11645 aktiv ausgenutzt
LONDON (IT BOLTWISE) – Chrome 149 patched 28 teils hochkritische Schwachstellen, darunter CVE-2026-11645 im V8-JavaScript-Engine-Code. Die Lücke wird bereits aktiv in der Wildnis ausgenutzt, typischerweise über präparierte Websites und Drive-by-Angriffe. Für Unternehmen heißt das: Update sofort einspielen und das Endpoint-Monitoring auf ungewöhnliche Browser-Prozessketten und verdächtige Skript-Payloads schärfen. Zusätzlich sollten Sicherheitsverantwortliche ihre Browser-Update-Compliance und Restriktionen für […]
Microsoft schließt kritische Word- und Outlook-Sicherheitslücken
LONDON (IT BOLTWISE) – Microsoft liefert dringende Sicherheitsupdates für Word und Outlook und schließt mehrere hochriskante Lücken, über die Angreifer Schadcode einschleusen konnten. Besonders Office LTSC 2024-Nutzer sollten die Patches unmittelbar nachziehen, da die Schwachstellen mit einem CVSS-Wert von 8,4 als kritisch eingestuft sind. Parallel treibt der Konzern die KI-Integration in Word voran, während Administratoren […]
Windows-Exploits: BitLocker- und Defender-Umgehung im Patch-Fokus
LONDON (IT BOLTWISE) – Sicherheitsforscher veröffentlichen Exploit-Codes, die BitLocker sowie Microsoft Defender Offline-Szenarien angreifen sollen. Parallel fällt die Veröffentlichung auf den Juni-Patchday mit 206 Sicherheitsupdates, darunter ein BitLocker-Fix (CVE-2026-50507). Experten weisen jedoch darauf hin, dass ein Teil der beschriebenen Wirksamkeit stark von Vorbedingungen wie Administratorrechten abhängt. Für Unternehmen bedeutet das: Patchen allein reicht nicht, wenn […]
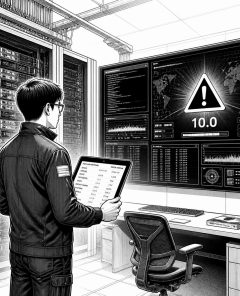
Ivanti Sentry: CVSS 10,0-Lücke wird aktiv ausgenutzt – Patch-Welle im Blick
LONDON (IT BOLTWISE) – Angreifer nutzen zwei kritische Ivanti‑Sentry-Schwachstellen bereits aktiv aus. Besonders gefährlich ist CVE-2026-10520 mit CVSS 10,0, die ohne Authentifizierung Root-Rechte ermöglicht. Parallel löst die Branche eine breite Patch-Welle aus, während Google wegen KI-gestütztem Betrug rechtlich gegen ein Phishing-Netzwerk vorgeht. Für Unternehmen heißt das: kurzfristig patchen, Langzeitrisiken senken und zugleich Mitarbeitende gegen automatisierte […]
 #Sophos
 #AmazonPrime
 #Bestseller

