




iCloud+ „E-Mail-Adresse verbergen“: Bug soll echte Alias-Adressen preisgeben
BERLIN / LONDON (IT BOLTWISE) – Nutzer von iCloud+ stehen offenbar vor einem Datenschutzproblem: Eine Sicherheitslücke in der Funktion „E-Mail-Adresse verbergen“ kann laut einem Sicherheitsforscher die eigentlich geschützte echte Adresse auslesen. Der Fehler soll seit mehr als einem Jahr existieren und trotz Meldungen noch nicht verlässlich behoben sein. Apple hat zwar Updates in Aussicht gestellt, […]
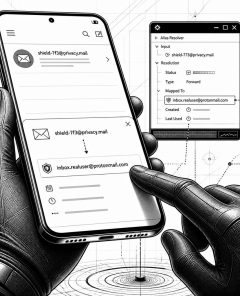
Bug in Apples „Hide My Email“ entlarvt laut Forscher echte Adressen
CUPERTINO / LONDON (IT BOLTWISE) – Apples Datenschutzfunktion „Hide My Email“ soll Nutzer vor dem Offenlegen ihrer echten Adresse schützen, indem sie Alias-Postfächer nutzt. Laut einem Forscher lässt sich die Funktion jedoch in Tests so aushebeln, dass reale E-Mail-Adressen wieder sichtbar werden. In begrenzten Versuchen waren nach Aussage des Forschers 100% der untersuchten „Hide My […]
VulNow wird CNA unter ENISA und vergibt künftig CVE-IDs für frühe PreCVE-Funde
AMSTERDAM / LONDON (IT BOLTWISE) – VulNow wurde als CVE Numbering Authority (CNA) unter der ENISA-Root-Instanz benannt und darf künftig CVE-IDs direkt für Schwachstellen vergeben, die seine KI-gestützte PreCVE-Analyse erkennt. Damit verschiebt sich das Schwachstellenmanagement von reaktiven CVE-Feeds hin zu früheren, registrierten Sicherheitshinweisen. Laut VulNow-Bericht für das erste Quartal 2026 ließen sich dabei 58 PreCVE-Erkennungen […]
Adobe patcht 7 CVSS-10.0 Schwachstellen in ColdFusion und Campaign Classic
BERLIN / LONDON (IT BOLTWISE) – Adobe hat Sicherheitspatches für mehrere CVSS-10.0-Schwachstellen in ColdFusion und Campaign Classic veröffentlicht. Die Lücken reichen von Uploads gefährlicher Dateitypen und fehlerhafter Eingabevalidierung bis zu Path Traversal, das sowohl Codeausführung als auch Dateileseangriffe ermöglichen kann. Zusätzlich schließt Adobe mit CVE-2026-48286 eine kritische Autorisierungs-Lücke in bestimmten On-Premise-Setups von Adobe Campaign Classic. […]
Progress Kemp LoadMaster: Pre-Auth RCE-Fehler wird aktiv angegriffen
TORONTO / LONDON (IT BOLTWISE) – Laut Angaben von eSentire wird der kritische Progress-Kemp-LoadMaster-Fehler CVE-2026-8037 bereits aktiv ausgenutzt. Betroffen sind laut Advisory Versuche ab dem 29. Juni 2026, bei denen Angreifer ohne gültige Zugangsdaten Befehle auf den Appliances ausführen wollen. Die Schwachstelle hat eine hohe Bewertung (CVSS 9,6) und erlaubt Remote Code Execution über eine […]
AirDrop- und Quick-Share-Lücken: Zero-Click-Risiko für Milliarden Geräte
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor kritischen Zero-Click-Schwachstellen in AirDrop und Quick Share, die Angreifer ohne Nutzerinteraktion ausnutzen können. Betroffen sind laut den Ergebnissen über fünf Milliarden Geräte weltweit. Der Angriff zielt vor allem auf die Verfügbarkeit: Dienste stürzen ab, während zentrale Funktionen wie AirDrop, AirPlay und Handoff beeinträchtigt werden. Für Unternehmen […]
Apple liefert iOS 26.5.2 & 26.5.2 mit ~30 WebKit-Lücken-Fixes nach
CUPERTINO / LONDON (IT BOLTWISE) – Apple verteilt im Juni mehrere Sicherheitsupdates ungewöhnlich früh und schließt laut Angaben rund 30 Lücken, davon mindestens 25 in WebKit. Parallel startet der Konzern die dritte Beta-Runde für die nächste OS-Generation. Der Hintergrund: KI-gestützte Exploit-Tools verkürzen die Zeitfenster zwischen Schwachstelle und Angriff. Für Unternehmen und Admins wird damit Patch-Tempo […]
iOS 26.5.2: Apple schließt rund 30 Sicherheitslücken mit KI-Hilfe
CUPERTINO / LONDON (IT BOLTWISE) – Apple verteilt mit iOS 26.5.2, iPadOS und macOS Tahoe ein vorgezogenes Sicherheitsupdate und schließt dabei fast 30 Lücken. Der Schwerpunkt liegt auf WebKit, der Browser-Engine hinter Safari, aber auch Kernel-, IOGPU-, WebRTC- und Grafikbereiche wurden abgesichert. Laut Apple reduziert der Einsatz KI-gestützter Methoden die Zeit von der Entdeckung bis […]
Progress Kemp LoadMaster: Kritische Vor-Authentifizierungs-Lücke ermöglicht Root-Command-Injection (CVE-2026-8037)
LONDON (IT BOLTWISE) – Progress hat bei Kemp LoadMaster eine Vor-Authentifizierungs-Lücke (CVE-2026-8037) geschlossen, die Angreifer über eine gezielt manipulierte API-Anfrage als Root beliebige Kommandos ausführen lässt. Die Sicherheitsbewertung liegt bei 9,8 (CVSS) und betrifft LoadMaster, sobald die API aktiviert ist. Laut Hersteller-Update vom 4. Juni gab es bislang keine gemeldeten Ausnutzungen, gleichzeitig veröffentlichten Forscher Ende […]
WinRAR-Bounty in Höhe von 70.000 Euro: RCE-Angebot wirkt fragwürdig
LONDON (IT BOLTWISE) – Ein Anbieter verlangt rund 70.000 Euro für einen angeblichen WinRAR-RCE-Exploit und verspricht eine vollständige Kompromittierung von Systemen. Sicherheitsexperten sehen dafür bisher keinen verlässlichen Nachweis und warnen vor gefälschten oder wertlosen Angeboten auf solchen Marktplätzen. Gleichzeitig zeigen die Meldungen zu mehreren laufenden Schwachstellen, wie schnell sich Angriffe ausrollen können. Für Unternehmen bedeutet […]
iOS 26.5.2 und macOS 26.5.2: Apple schließt rund 30 Sicherheitslücken
LONDON (IT BOLTWISE) – Apple verteilt mit iOS 26.5.2, iPadOS 26.5.2 und macOS 26.5.2 Sicherheitsfixes für nahezu 30 Schwachstellen. Der Schwerpunkt liegt Berichten zufolge auf WebKit-Änderungen, ergänzt um Kernel-relevante Korrekturen. Apple nennt als einzige Änderung in den Release Notes „security fixes“, liefert aber mit den detaillierten Listen jetzt mehr Substanz. Besonders für Unternehmen mit mobilen […]
Cybersecurity-Aktien legen zu: Hyperscaler-Käufe und KI-Vernunft bei Schwachstellen
NEW YORK / LONDON (IT BOLTWISE) – Cybersecurity-Werte wie Palo Alto Networks und CrowdStrike springen spürbar an, während sich der Markt gleichzeitig wieder den großen Cloud-Playern zuwendet. Als Treiber wird die Kombination aus höheren Ausgaben rund um KI-Infrastruktur und neuen KI-gestützten Methoden zur Schwachstellenfindung genannt. In diesem Umfeld rückt die Frage in den Fokus, wie […]
iOS 26.5.2 und iPadOS 26.5.2: Apple liefert Security-Patches nach
CUPERTINO / LONDON (IT BOLTWISE) – Apple hat iOS 26.5.2 und iPadOS 26.5.2 veröffentlicht und damit gezielt Sicherheitslücken für iPhone und iPad geschlossen. Die Updates kommen als kleinere Fortsetzung von iOS 26.5.1, das zuvor eine Lösung für Probleme beim Laden einiger iPhone-Modelle brachte. Wie üblich verteilt Apple die Patches Over-the-Air über die Einstellungen, während das […]
macOS 26.5.2 im Rollout: Sicherheitsfixes und Update-Dringlichkeit
LONDON (IT BOLTWISE) – Apple rollt macOS 26.5.2 aus und schließt mit dem Update zentrale Sicherheitslücken. Auch wenn die Release Notes nach Standard-Kost aussehen, ordnen Experten Neben-Updates in der Regel als „zeitnah installieren“ ein. Der Hintergrund: Vor wenigen Monaten führten Schwachstellen wie Coruna und DarkSword bereits zu Notfall-Fixes in iOS, iPadOS und macOS. Für IT-Teams […]
CVE-2026-55200: Proof-of-Concept für libssh2-SSH-RCE-Risiko
LONDON (IT BOLTWISE) – Für CVE-2026-55200, eine kritische Schwachstelle in der clientseitigen SSH-Bibliothek libssh2, ist ein öffentliches Proof-of-Concept erschienen. Der Fehler erlaubt einem bösartigen oder kompromittierten SSH-Server, beim Verbindungsaufbau Speicher zu beschädigen – ohne Credentials und ohne Benutzerinteraktion. Betroffen sind laut Meldung alle Versionen bis einschließlich 1.11.1, während der Fix bereits als Patch vorliegt und […]
CISA warnt: Drei aktiv ausgenutzte CVSS-10.0-Lücken in Ubiquiti UniFi OS
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Drei UniFi-OS-Schwachstellen mit CVSS 10.0 werden laut CISA aktiv ausgenutzt. Die Kombination aus fehlerhafter Zugriffskontrolle, Path Traversal und Command Injection ermöglicht Angriffe über das Netzwerk ohne Anmeldung und kann zu vollständigem Systemzugriff führen. Ubiquiti liefert mit Security Advisory Bulletin 064 konkrete Firmware-Fixes für verschiedene Gerätekategorien, während die CISA […]
Apple-Chip-Lücke „usbliter8“: Hardware-Fehler macht iPhones ohne Patch angreifbar
CUPERTINO / LONDON (IT BOLTWISE) – Sicherheitsforscher berichten über eine Hardware-basierte Schwachstelle in der SecureROM von Apple-Chips, die sich per Software-Update nicht schließen lässt. Betroffen sind unter anderem A12- und A13-Bionic sowie bestimmte S4/S5-Chips, wodurch eine breite Geräteliste in den Fokus rückt. Für Angriffe ist zwar physischer Zugriff nötig, doch die Lücke ermöglicht einen permanenten […]
Buffer-Overflow bleibt ein Top-Risiko: Fortinet-CVE-2025-32756 und was Unternehmen jetzt tun müssen
LONDON (IT BOLTWISE) – Fortinet meldet CVE-2025-32756 als stackbasierten Buffer-Overflow in mehreren Voice- und Kamera-Appliances, der bereits vor dem Advisory aktiv ausgenutzt wurde. Entscheidend ist dabei weniger das „neue“ Muster als die Tatsache, dass eine einzige HTTP-Anfrage auf Root-Level-Zugriff hinauslaufen kann. Der Artikel erklärt, warum moderne Mitigations wie DEP/NX, ASLR und Stack-Canaries das Grundproblem nicht […]
SecureROM-Lücke im iPhone SE 2020: Unpatchbar, Angriffsweg bleibt
LONDON (IT BOLTWISE) – Eine als unpatchbar beschriebene Sicherheitslücke im SecureROM der A12- und A13-Chips rückt Apples alte iPhone-Modelle in den Fokus. Da der fehlerhafte Code schon in der frühen Boot-Phase sitzt, sollen sich Updates nicht als echte Lösung eignen. Betroffen sind unter anderem das iPhone SE (2020) sowie Teile der iPhone-11-Reihe und weitere Geräte […]
OpenAI zeigt GPT-5.6 Sol, Terra und Luna – mit neuen Cyber-Schutzmechanismen
LONDON (IT BOLTWISE) – OpenAI hat GPT-5.6 in drei Varianten (Sol, Terra, Luna) als begrenztes Preview für ausgewählte Unternehmen und Behörden gestartet. Der Fokus liegt auf einem deutlich verstärkten Safety-Stack, der höhere Risiken, sensible Cyber-Anfragen und wiederholtes Fehlverhalten besser abweisen soll. Gleichzeitig betont das Unternehmen, dass die Modelle zwar sehr gut bei Vulnerability Research und […]
OpenAI bringt GPT-5.6 Sol im eingeschränkten Preview mit Fokus auf Cyber-Schutz
WASHINGTON / LONDON (IT BOLTWISE) – OpenAI stellt GPT-5.6 in drei Varianten vor, darunter Sol als Flaggschiff mit einem erweiterten Sicherheitsstack. Der Preview läuft zunächst nur für ausgewählte Unternehmen und zuvor freigegebene „Trusted Partners“, um legitime Sicherheitsarbeit zu ermöglichen, aber offensive Nutzung konsequent zu blockieren. Laut Systembeschreibung sollen Forscher weiterhin bei Code-Reviews, Patch-Entwicklung und Debugging […]
CISA nimmt Windchill-RCE CVE-2026-12569 in KEV auf – PTC warnt vor JSP-Webshells
WASHINGTON / LONDON (IT BOLTWISE) – CISA hat die RCE-Sicherheitslücke CVE-2026-12569 für PTC Windchill in die Known Exploited Vulnerabilities (KEV) aufgenommen, nachdem aktive Ausnutzung nachgewiesen wurde. PTC meldet, dass Angreifer die Schwachstelle nutzen, um JSP-Webshells auf betroffenen Systemen zu platzieren. Trotz verfügbarer Patches aus der Vorwoche steigt damit der Druck, betroffene Windchill-Instanzen zeitnah zu härten […]
Galaxy A16 5G: Sicherheitslücken im Juni-Update, FRP-Risiken und was Unternehmen tun sollten
SUWON / LONDON (IT BOLTWISE) – Samsung rollt im Juni 2026 neue Sicherheitsfixes für das Galaxy A16 aus, während Community-Anleitungen die anhaltende Angriffsfläche rund um Reset- und Recovery-Prozesse thematisieren. Besonders heikel: In den Diskussionen tauchen Hinweise auf, dass aktuelle Sicherheitsstände in FRP-nahe Workflows einbezogen werden. Für IT-Teams bedeutet das vor allem eins: Patch-Disziplin, Gerätekonfiguration und […]
Windows 10 ESU läuft länger: Microsoft verlängert Security Updates bis 2027
LONDON (IT BOLTWISE) – Microsoft verlängert die Extended Security Updates für Windows 10 um ein weiteres Jahr. Wer sich mit einem Microsoft-Konto in das Programm einschreibt, erhält die Sicherheits-Patches weiterhin kostenlos bis Oktober 2027. Damit verschiebt der Konzern die Sicherheitslücke vieler Rechner, die nach dem regulären Support-Ende ohne Aktualisierungen zurückgeblieben wären. Gleichzeitig bleibt der Druck […]
 #Sophos
 #AmazonPrime
 #Bestseller

