




CISA warnt vor aktiv ausgenutzter Lantronix-RCE-Lücke (CVE-2025-67038)
WASHINGTON / LONDON (IT BOLTWISE) – CISA warnt vor einer aktiv ausgenutzten kritischen Sicherheitslücke in Lantronix-Eds5000-Geräten. Die Lücke CVE-2025-67038 (CVSS 9,8) ermöglicht laut Beschreibung eine Code- bzw. Command-Injection bis hin zur Ausführung beliebiger OS-Kommandos mit Root-Rechten. Betroffene Federal Civilian Executive Branch (FCEB)-Behörden sollen die Fixes bis zum 26. Juni 2026 einspielen. Parallel bestätigt CISA weitere […]
Samsung Knox: Kernel-Lücke CVE-2026-20971 zeigt Update-Risiken für Millionen
SEOUL / LONDON (IT BOLTWISE) – Samsung schließt mit dem Januar-Update 2026 eine lange unentdeckte Kernel-Schwachstelle (CVE-2026-20971), die als Use-after-Free (UAF) eingestuft ist. Sicherheitsforscher beschreiben eine Race Condition zwischen PROCA und FIVE, die potenziell tief in Speicherbereiche eingreifen könnte. Besonders relevant ist der hohe CVSS-Score von 7,8: Unternehmen sollten Update-Zyklen für Android-Geräte deutlich straffen. Der […]
Cisco Unified CM: CVE-2026-20230 wird ausgenutzt – Root via WebDialer möglich
LONDON (IT BOLTWISE) – Angreifer nutzen offenbar CVE-2026-20230 in Cisco Unified Communications Manager aus: Über speziell präparierte HTTP-Anfragen soll ein unauthentifizierter SSRF-Impuls bis zum willkürlichen Datei-Write führen, der später Root-Rechte ermöglichen kann. Entscheidend ist dabei der WebDialer-Service, der standardmäßig deaktiviert ist. Cisco hat die Lücke bereits in Unified CM sowie Unified CM SME mit 14SU6 […]
GPT-5.5-Cyber: OpenAI verkürzt Patch-Zyklen auf Stunden mit Daybreak
LONDON (IT BOLTWISE) – OpenAI bringt mit „5-Cyber“ und der Tool-Suite „Daybreak“ neue KI-Werkzeuge an den Start, die Patch-Zyklen in Unternehmen von Wochen auf wenige Stunden verkürzen sollen. Das Modell erreicht im CyberGym-Benchmark 85,6 % und übertrifft damit sowohl sein Basismodell als auch ein Konkurrenzsystem. Ergänzend soll das Codex Security-Plugin große Codebasen automatisiert analysieren und […]
OpenAI verbessert GPT-5.5-Cyber für den Daybreak-Defender-Einsatz
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI stellt die verbesserte Version GPT-5.5-Cyber im Rahmen von Daybreak für vertrauenswürdige Defender bereit. Das Modell soll laut Anbieter „tiefergehende Analysen“ in großen Codebasen ermöglichen, Sicherheitslücken strukturieren, Validierung im kontrollierten Umfeld unterstützen und Patches entwickeln sowie testen. Ergänzend kommt ein Update für den Codex Security Plugin, das die […]
KI-gestützte Sicherheitsanalyse: Angreifer nutzen Lücken schon nach 18 Stunden
BERLIN / LONDON (IT BOLTWISE) – Angreifer können laut Branchenmeldungen bekannte Schwachstellen häufig binnen 18 Stunden ausnutzen. Gleichzeitig steigt der regulatorische Druck durch Vorgaben wie Cyber Resilience Act, RED und IEC 62443. Unternehmen setzen deshalb verstärkt auf automatisierte Plattformen, die Firmware-Analyse, SBOMs und Schwachstellenmanagement kombinieren. Parallel rückt KI-gestützte Verteidigung in den Fokus – bis hin […]
OpenAI bringt GPT-5.5-Cyber für Daybreak-Defender und beschleunigt Patching
LONDON (IT BOLTWISE) – OpenAI erweitert seine Daybreak-Initiative und stellt Verteidigern mit GPT-5.5-Cyber eine überarbeitete KI für Schwachstellenanalyse und Patch-Entwicklung bereit. Das Modell soll tiefere Analysen über große Code-Basen hinweg ermöglichen, Findings kontrolliert validieren und konkrete Remediations vorschlagen. Gleichzeitig erhält das Codex-Security-Plugin ein Update, das die Entdeckung und Absicherung bestehender Systeme beschleunigen soll. Für Unternehmen […]
OpenAI erweitert Daybreak: GPT-5.5-Cyber und „Patch the Planet“
LONDON (IT BOLTWISE) – OpenAI stellt mit Daybreak eine verbesserte GPT-5.5-Cyber-Version für vertrauenswürdige Security-Teams bereit und aktualisiert den Codex Security Plugin, um das Finden, Validieren und Patchen von Schwachstellen zu beschleunigen. Parallel startet „Patch the Planet“ mit Trail of Bits, um Open-Source-Projekte über den gesamten Defensiv-Loop hinweg zu unterstützen. Die Meldung kommt, weil KI die […]
OpenAI Daybreak: GPT-5.5-Cyber & Patch the Planet für schnelle Patches
LONDON (IT BOLTWISE) – OpenAI macht mit Daybreak einen Schritt vom reinen Finden von Schwachstellen hin zur beschleunigten Patch-Entwicklung: GPT-5.5-Cyber soll Code tief analysieren, Findings in kontrollierten Umgebungen verifizieren und konkrete Fixes erzeugen. Ergänzend aktualisiert das Unternehmen den Codex Security Plugin-Flow für Scans, Triage, Validierung und Berichte. Parallel startet „Patch the Planet“ in Zusammenarbeit mit […]
Squidbleed: 29 Jahre alte Squid-Lücke (CVE-2026-47729) offenbart Passwörter und Tokens
LONDON (IT BOLTWISE) – Eine fast drei Jahrzehnte alte Schwachstelle in Squid wurde als CVE-2026-47729 bekannt: Angreifer könnten Passwörter und Sitzungstokens auslesen. Sicherheitsforscher berichten, dass der Bug im FTP-Parser über einen Heap-Overread Speicherinhalte preisgibt. Squid 7.6 liefert den Fix, dennoch bleibt für viele Umgebungen die Frage nach schneller Verteilung und Notfallbetrieb. Gleichzeitig zeigt der Fund, […]
„Patch the Planet“: OpenAI hilft Open Source beim Bugfixing mit KI und Trail of Bits
LONDON (IT BOLTWISE) – OpenAI startet mit „Patch the Planet“ ein Programm, das Open-Source-Projekte gezielt beim Identifizieren und Beheben von Sicherheitslücken unterstützen soll. Dabei arbeiten Sicherheitsingenieure der Firma Trail of Bits direkt mit Maintainers zusammen und nutzen OpenAIs Sicherheitswerkzeuge wie Codex Security, um Befunde schneller in Patches und Tests zu überführen. Das Ziel ist, den […]
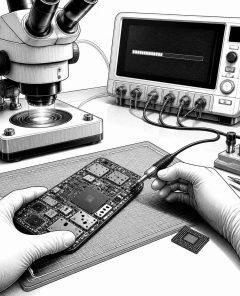
Unpatchbare Boot-ROM-Schwachstelle in Apple-Chips ermöglicht potenziellen iPhone-Jailbreak
BARCELONA / LONDON (IT BOLTWISE) – Eine offensive Security-Firma beschreibt eine Schwachstelle in Apple-Chips, die nicht nachträglich per Software behoben werden kann. Konkret betrifft die Lücke die Boot-ROM-Phase, also die früheste Verteidigungsschicht beim Start älterer iPhones. Damit könnten Forschende mit physischem Zugriff weitere Schutzprüfungen umgehen und Kettenangriffe entwickeln. Gleichzeitig bleibt die Lage für die Praxis […]
Squidbleed: Heap-Over-Read im Squid-Proxy kann HTTP-Cleartext samt Tokens leaken
LONDON (IT BOLTWISE) – In Squid steckt mit „Squidbleed“ (CVE-2026-47729) eine Heap-Over-Read-Lücke, die Klartext-HTTP-Anfragen anderer Nutzer aus demselben Proxy-Kontext auslesen kann. Betroffen sind typische Umgebungen wie Schul-, Büro- oder Public-Wi‑Fi-Netze, in denen viele Clients den gleichen Proxy verwenden. Der Leak greift jedoch nur bei HTTP ohne Ende-zu-Ende-Verschlüsselung und erfordert zusätzlich ein FTP-Ziel auf Port 21, […]
Edge 149: Drop fliegt raus, 28 Chromium-Lücken geschlossen, Copilot rückt vor
BERLIN / LONDON (IT BOLTWISE) – Microsofts Edge 149 beendet Drop und stärkt stattdessen die Copilot-Ausrichtung. Gleichzeitig schließt das Update 28 Schwachstellen in der Chromium-Engine, darunter fünf kritische Use-after-free-Bugs. Für Unternehmen wird es zudem wegen Patchday-Nebenwirkungen und ablaufenden Secure-Boot-Zertifikaten zeitkritisch. Wer Migrationen und Security-Baselines plant, muss jetzt Prioritäten neu ordnen. Mit Edge 149 vollzieht Microsoft […]
Korea: Han Seong-sook entschuldigt sich wegen Datenleck im Startup-Programm
SEOUL / LONDON (IT BOLTWISE) – Ministerin Han Seong-sook, die als Premierminister-Kandidatin gilt, hat sich für ein Datenleck im staatlichen Startup-Audition-Programm „Startup for All“ entschuldigt. Ein KI-Dienstleister soll über eine Sicherheitslücke E-Mail-Adressen sowie Bewertungen und Ideen von 5.000 Bewerbern ausgelesen und anschließend weiterverarbeitet haben. Der Vorfall wurde laut Behörden erst rund 70 Stunden nach Bekanntwerden […]
Secure-Boot-Deadline am 24. Juni: KB5094126 triggert Fehler auf Windows-Systemen
REDMOND / LONDON (IT BOLTWISE) – Ein Windows-Update soll zwar Sicherheitslücken schließen, verursacht aber Berichten zufolge neue Probleme wie kryptische Dateinamen im Papierkorb, Bluescreens und unerwartete BitLocker-Abfragen. Gleichzeitig steht am 24. Juni 2026 eine Secure-Boot-Zertifikatsperre an, die betroffene Systeme bei fehlender Aktualisierung vom Starten abhalten kann. Parallel wird mit RoguePlanet eine weitere Schwachstelle diskutiert, bei […]
Richtiges Laden: So vermeidest du Spannungsspitzen, Akku- und USB-Schäden
LONDON (IT BOLTWISE) – Wer beim Laden erst das Smartphone und dann das Netzteil einsteckt, provoziert unter Umständen kurzzeitige Spannungsspitzen, die Akkus und empfindliche Schaltkreise belasten. Gleichzeitig rückt eine Sicherheitslücke in älteren USB-Controllern in den Fokus, die wegen einer Schwachstelle im Boot-ROM nicht per normalem Software-Update geschlossen werden kann. Für Verbraucher bedeutet das: korrekte Reihenfolge, […]
SearchLeak in Microsoft 365 Copilot: Cloud-Risiko steigt für Unternehmen
BERLIN / LONDON (IT BOLTWISE) – Eine neu identifizierte Schwachstelle in Microsoft 365 Copilot namens SearchLeak zeigt, wie schnell Cloud-Produktivität in den Fokus von Angreifern rückt. Obwohl ein serverseitiger Fix vorliegt, machen die Details deutlich: Manipulierte Inhalte könnten im ungünstigsten Fall Zugriff auf sensible Daten ermöglichen. Gleichzeitig bleibt laut Branchenbeobachtern das Patch-Management in vielen Umgebungen […]
Copilot-Sicherheitsvorfälle: 20.000 GitHub-Repos in Risiko geraten
LONDON / LONDON (IT BOLTWISE) – Sicherheitsforscher melden, dass Microsoft Copilot und Bing-Caches auf tausende private GitHub-Repositories zugreifen konnten. Betroffen waren über 16.000 Organisationen, darunter bekannte Unternehmen, während laut Berichten auch sensible Tokens und Schlüssel sichtbar wurden. Kurz darauf wurden weitere KI-nahe Schwachstellen wie SearchLeak und AutoJack bekannt, die Microsoft bereits beheben wollte. Der Vorfall […]
Usbliter8: Unpatchbarer SecureROM-Exploit für Apple A12 und A13 über USB
LONDON (IT BOLTWISE) – Ein USB-Exploit namens usbliter8 ermöglicht Sicherheitsforschern eine vorhersagbare Manipulation der SecureROM-Bootkette von Apple auf den Chips A12 und A13. Entscheidend ist dabei: Der Code sitzt bereits im Silizium und lässt sich weder per Software-Update noch per Firmware-Fix nachrüsten. Betroffen sind mehrere iPhone-, iPad-, Watch- und HomePod-Modelle, wobei der Angriff physische Kontrolle, […]
usbliter8: Unpatchbare BootROM-Lücke bei Apple A12/A13 ermöglicht Code-Ausführung
LONDON (IT BOLTWISE) – Forschende beschreiben usbliter8 als eine unpatchbare BootROM-Schwachstelle, die über den USB-Controller in Verbindung mit einem Firmware-Fehlkonfigurationsfehler bei A12- und A13-Geräten willkürliche Codeausführung vor dem iOS-Start ermöglicht. Da sich BootROM-Fehler praktisch nur durch neue Hardware beheben lassen, rückt für Unternehmen besonders der Risiko- und Gerätemigrationsplan in den Fokus. Gleichzeitig bleibt die Secure […]
Agentic KI für CTEM: Bedrohungen kontinuierlich verstehen, testen und entschärfen
LONDON (IT BOLTWISE) – Immer mehr Security-Teams sehen, dass klassische Tool-Landschaften zwar Daten liefern, aber Bedrohungen zu spät stoppen. Der Paradigmenwechsel von assistierender zu agentischer KI soll CTEM von einer Strategiefolie in eine laufende Sicherheitsoperation überführen. Dazu braucht es eine Orchestrierungsschicht, die Bedrohungswissen, Exposure-Validierung und Response zu einem geschlossenen Prozess verbindet. Der Beitrag zeigt, warum […]
BootROM-Lücke „usbliter8“: A12/A13-iPhones und -iPads bleiben dauerhaft angreifbar
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben mit „usbliter8“ eine neue BootROM-Schwachstelle in Apples A12- und A13-Chips, die sich gezielt im sehr frühen Startvorgang ausnutzen lässt. Da die BootROM im Chip fest hinterlegt ist, kann sie bei bereits ausgelieferten Geräten nicht per iOS-Update ersetzt werden. Der Angriff setzt eine präparierte USB-Sequenz und damit deutlich mehr Zugang […]
Mythos-Preview bleibt frühen Testern nach US-Order zugänglich
LONDON (IT BOLTWISE) – Trotz einer US behördlichen Anordnung, die andere Mythos-Versionen abschaltete, behalten offenbar ausgewählte Frühtester weiterhin Zugriff auf eine Preview des Modells. Besonders in einem Umfeld aus Banken und Technologieunternehmen soll die Vorschau über Project Glasswing bereitgestellt werden. Brancheninterne Stimmen beschreiben, dass der Zugriff für rund 200 von Anthropic freigegebene Organisationen stabil blieb. […]
 #Sophos
 #AmazonPrime
 #Bestseller

