




Microsoft beschleunigt Windows-Updates: KI-Scan MDASH und Drei-Tage-Regel
LONDON (IT BOLTWISE) – Microsoft verschiebt den Takt bei Windows-Sicherheitsupdates: KI-gestütztes Scannen soll Schwachstellen schneller finden, bevor Patches entstehen. Mit MDASH und einer mehrstufigen Prove Pipeline sollen Fehlalarme reduziert und Fixes zügiger validiert werden. Für Unternehmen nennt Microsoft zudem eine neue Zielvorgabe: kritische Updates innerhalb von drei Tagen einspielen, Ausnahmen enger fassen. Der Schritt reagiert […]
Microsofts MDASH findet 16 Windows-Lücken: KI-Scans vor Patch-Tuesday
REDMOND / LONDON (IT BOLTWISE) – Microsoft integriert sein KI-gestütztes Sicherheitssystem MDASH tief in den Windows-Entwicklungsprozess, um Schwachstellen in kritischen Systemdateien früher aufzuspüren. Im Mai-2026-Praxistest traten dabei 16 neue Lücken zutage, darunter vier mit potenziell entfernter Codeausführung. Die Erkennung läuft über mehr als 100 spezialisierte KI-Agenten, die sich gegenseitig validieren, bevor ein Bericht an Entwickler […]
EPA-Sicherheit unter Druck: CCC zeigt PIN-Schwächen und fordert Stopp
BERLIN / LONDON (IT BOLTWISE) – Der Chaos Computer Club macht das deutsche ePA-System zum Streitfall: Er behauptet, dass sich Krankenversichertennummern ohne echten PIN-Schutz rekonstruieren lassen. Besonders brisant sei laut Demonstration eine ePA-Version, die ohne wirksamen PIN-Mechanismus auskommt. Während die zuständige Gematik die Sicherheit betont, läuft die politische Diskussion in eine sensible Phase rund um […]
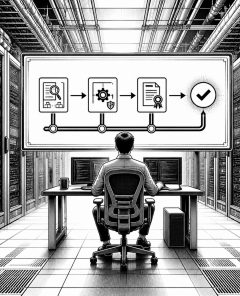
Clearinghouses im Sommer: Warum die eigentliche Leistung in der schnellen Ausspielung steckt
LONDON (IT BOLTWISE) – In den letzten Wochen sind besonders viele neue Clearinghouses für Sicherheitslücken angekündigt worden – oft mit viel PR. Der Kern der Analyse dreht sich jedoch um eine unbequemere Frage: Wie schnell wird aus einem Fund eine tatsächlich verteilte, getestete und signierte Fix-Version, die wirklich in der jeweiligen Produktlandschaft landet? Dabei wird […]
Clearinghouses im KI-Zeitalter: Warum nicht der Pool, sondern die Actuation zählt
LONDON (IT BOLTWISE) – In diesem Sommer schießen angeblich neue Clearinghouses für Sicherheitslücken wie Pilze aus dem Boden. Der entscheidende Punkt steckt jedoch weniger im „Pool“ als in der Geschwindigkeit, mit der aus einem Befund ein getesteter, signierter Patch wird. Der Text beschreibt außerdem, warum private Pre-Disclosure-Befunde gerade deshalb entstehen: KI-Modelle finden Schwächen im laufenden […]
GhostApproval: Symlink-Schwachstellen in KI-Code-Assistenten gefährden Entwicklerrechner
BERLIN / LONDON (IT BOLTWISE) – Forschende zeigen, wie mehrere KI-Coding-Assistenten über Symlinks die „Bestätigung“ des Nutzers austricksen: Ein Agent soll scheinbar nur eine harmlose Datei bearbeiten, schreibt aber stattdessen in sensible Ziele wie SSH-Keys oder Shell-Startdateien. Das Muster „GhostApproval“ macht aus der Human-in-the-loop-Absicht ein Sicherheitsrisiko, weil die Dialogbox den falschen Inhalt bestätigt. Während einzelne […]
CVE-2026-55255: KI-Auth-Lücke zwingt Behörden zum Patch bis 10. Juli
BERLIN / LONDON (IT BOLTWISE) – Eine Authentifizierungslücke in Langflow (CVE-2026-55255) wird aktiv ausgenutzt, wodurch Bundesbehörden zum schnellen Patchen bis zum 10. Juli 2026 gezwungen werden. Parallel zeigen weitere KI-Workflows und Coding-Assistenten ernste Angriffsflächen durch Prompt-Injection und Symlink-basierte Manipulationen. Der Beitrag ordnet ein, warum autonome KI-Angriffe das Zeitfenster für Gegenmaßnahmen drastisch verkürzen und wie Unternehmen […]
Ubiquiti fixt kritische UniFi-Sicherheitslücken in Connect, Talk, Access, Protect und OS
SAN FRANCISCO / LONDON (IT BOLTWISE) – Ubiquiti liefert Updates für mehrere kritische UniFi-Sicherheitslücken nach, die bis hin zu Privilege Escalation und Command-Injection auf Host-Systemen führen können. Betroffen sind UniFi Connect, UniFi Talk, UniFi Access, UniFi Protect sowie UniFi OS. Zwar gibt es laut Bericht keine Hinweise auf aktive Ausnutzung, dennoch stuft CISA Teile der […]
CISA nimmt vier aktiv ausgenutzte Schwachstellen in die KEV-Liste auf
WASHINGTON / LONDON (IT BOLTWISE) – CISA ergänzt vier Schwachstellen mit Nachweis aktiver Ausnutzung in den KEV-Katalog. Unter den Einträgen sind hochkritische Probleme in Adobe ColdFusion sowie Joomla Page Builder, die direkt in RCE- und Webshell-Szenarien münden können. Besonders bei Langflow dreht sich die Lage um einen IDOR-Vektor, der Zugriff über Mandantengrenzen hinweg auf Flows […]
EU will Notfallplan für KI-Sperren nach US-Exportbeschränkungen
BRÜSSEL / LONDON (IT BOLTWISE) – Die EU-Kommission plant bis Ende des Jahres einen Aktionsplan, der regelt, wie Europa reagiert, wenn Drittländer den Zugang zu KI-Modellen mit potenziell missbrauchbaren Cyberfähigkeiten einschränken. Hintergrund ist die kurzzeitige Blockade relevanter Modelle durch die US-Regierung und die anschließend wieder aufgehobenen Exportsperren. Im Zentrum stehen Leitfäden, eine sichere Testplattform und […]
Writer-Sicherheitslücke „WriteOut“: Session-Tokens aus Vorschauen potenziell tenant-übergreifend
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer kritisch gepatchten Schwachstelle in Writer, die über Vorschau-Links Session-Tokens anderer Nutzer abgreifen könnte. Das Risiko: Angreifer können Accounts kapern, private Chats und Dokumente auslesen und je nach Rolle sogar Administratorrechte übernehmen. Entscheidend ist, dass Täter und Opfer nicht derselben Organisation angehören müssen. Writer hat die Weiterleitung von […]
KI in der Software-Supply-Chain: Von der Scan-Pflicht zur Agent-Governance
LONDON (IT BOLTWISE) – KI-gestütztes Schreiben und autonome Agents drängen in Build-Pipelines und verändern damit das klassische Threat-Model der Supply-Chain-Sicherheit. Statt nur nach Paketen und Transitiv-Dependencies zu suchen, verschiebt sich die Kernfrage auf Modell-, Agent- und Prompt-Provenienz bis hin zur Laufzeit. Für Security-Teams heißt das: Validierung reicht nicht mehr, Governance und Exploit-gestützte Priorisierung werden zum […]
Qualys: Cloudbasierte Cybersecurity- und Compliance-Plattform im Anlegerfokus
SAN FRANCISCO / LONDON (IT BOLTWISE) – Qualys positioniert seine Cloud-gestützten Sicherheits- und Compliance-Dienste als Antwort auf wachsende Angriffsflächen und strengere Prüfpflichten. Für Anleger ist vor allem das skalierbare Plattformmodell relevant, das wiederkehrende Erlöse über Abonnements ermöglicht. Gleichzeitig verschiebt sich die Erwartungshaltung im Markt hin zu Security, die sich in bestehende Toolchains integrieren und Risiken […]
Tenable-Aktie TENB: Tenable One und Exposure Management im Cloud-Zeitalter
NASDAQ / LONDON (IT BOLTWISE) – Tenable steht mit TENB an der Nasdaq für Software, die Schwachstellen nicht nur findet, sondern im Kontext von realem Risiko priorisiert. Im Zentrum steht Tenable One als Exposure-Management-Plattform, die Daten aus mehreren Quellen zusammenführt. Für Anleger ist das Spannungsfeld entscheidend: wiederkehrender Bedarf durch laufende Angriffsflächenanalyse trifft auf Bewertungslogik für […]
Proxy-Botnetze, Browser-Ransomware und KI-Agenten: Das Sicherheits-Update der Woche
LONDON / LONDON (IT BOLTWISE) – In dieser Woche zeigt sich ein wiederkehrendes Muster: Angreifer missbrauchen „normale“ Bausteine wie Geräte-Routing, Abhängigkeiten, Identitäts-Workflows und Browser-Funktionen, statt auf spektakuläre Null-Tage zu setzen. Besonders auffällig sind zwei Themenstränge, die sich gegenseitig verstärken: große Botnetze über Residential Proxies und neue Ransomware-Angriffe, die im Browser selbst ablaufen. Dazu kommen KI-gestützte […]
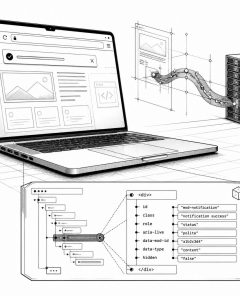
Opera GX patched Silent-Mod-Installation: XS-Leak entwendet Daten
LONDON (IT BOLTWISE) – Opera GX schließt eine Schwachstelle, die ohne Klick oder Genehmigung eine GX-Mod-Erweiterung installiert und per CSS Werte aus besuchten Seiten ausliest. In einem Proof of Concept gelang es Forschern, aus einem einzigen Besuch die vollständige Gmail-Adresse eines angemeldeten Kontos zu rekonstruieren. Die Kette startet über den automatischen Installationspfad für.crx-Dateien und läuft […]
EUCC-Zertifizierung: Hikvision erhält erste EU-Cybersicherheits-Auszeichnung für DeepinView
BRÜSSEL / LONDON (IT BOLTWISE) – Hikvision bekommt als erster CCTV-Hersteller die neue EUCC-Zertifizierung für seine DeepinView-Netzwerkkameras. Damit wird die Produktsicherheit erstmals entlang eines EU-weit einheitlichen Prüfrahmens nachweisbar. Der Prozess umfasst nicht nur technische Schutzfunktionen, sondern auch Entwicklungs- und Schwachstellenmanagement. Für Betreiber und Integratoren bedeutet das: Compliance-Check, Audit-Vorbereitung und Risikoabschätzung rücken messbar zusammen. Hikvision setzt […]
SharePoint-RCE CVE-2026-45659 in CISA KEV: Aktive Ausnutzung und sofortiges Patchen
LONDON (IT BOLTWISE) – Für Microsoft SharePoint Server wurde die RCE-Schwachstelle CVE-2026-45659 nach bestätigter aktiver Ausnutzung in den CISA-KEV-Katalog aufgenommen. Angreifer nutzen die fehlerhafte Deserialisierung untrusted data, um bei vorhandener Authentifizierung beliebigen Code auszuführen. Für Unternehmen heißt das: Patch-Status prüfen, betroffene Versionen sofort aktualisieren und verdächtige Aktivitäten rund um Remote-Tools sowie neue Administrator-Accounts in der […]
CISA fordert SharePoint-Patch bis 4. Juli: CVE-2026-45659 mit 8,8 CVSS
WASHINGTON / LONDON (IT BOLTWISE) – Microsoft schließt mit seinen Updates für Teams und SharePoint eine als kritisch eingestufte On-Premises-Sicherheitslücke. Die US-Behörde CISA verlangt von Bundesstellen die Installation bis zum 4. Juli 2026. Parallel treibt Microsoft KI-gestützte Copilot-Agenten mit RAG voran, während Unternehmen ihre Rechte- und Speicherlogik für neue Workflows absichern müssen. Microsoft hat Anfang […]
Cybercrime, Datenlecks und Zero-Days: die wichtigsten Security-Signale der Woche
LONDON (IT BOLTWISE) – Die aktuelle Security-Rundschau zeigt, wie heterogen die Bedrohungslage bleibt: von Haftstrafen wegen Website-Hijacking bis zu großflächigen Datenlecks in der Telekommunikation. Gleichzeitig rückt KI-gestützte Angriffs- und Testautomatisierung in den Fokus – etwa beim sogenannten LLM-Fuzzing für Zero-Days. Auf der Verteidigungsseite liefern Cisco und Synology Patches für mehrere kritische Schwachstellen. Für Unternehmen bedeutet […]
Microsoft beendet InfoPath 2013 und warnt: CVE-2026-45659 mit RCE
BERLIN / LONDON (IT BOLTWISE) – Microsoft schließt den Support für InfoPath 2013 am 14. Juli 2026 endgültig. Parallel stuft die US-Behörde CISA die Sicherheitslücke CVE-2026-45659 (CVSS 8,8) als aktiv ausnutzbare RCE ein. Admins sollen den Patch bis spätestens 4. Juli einspielen und gleichzeitig die verbleibenden InfoPath-Formulare modernisieren. Ohne schnelles Handeln drohen Backdoors und Manipulationen […]
Fortinet-Bedrohung FortiBleed: 430.000 FortiGate betroffen, Datenabfluss belegt
SUNNYVALE / LONDON (IT BOLTWISE) – Fortinet meldet Markt- und Anlegerrekorde, während Sicherheitsforscher parallel eine groß angelegte Angriffswelle dokumentieren: Unter dem Namen „FortiBleed“ sollen rund 430.000 FortiGate-Firewalls kompromittiert worden sein. Die Angreifer haben laut den Berichten mehr als 110 Millionen Datensätze exfiltriert und in betroffene Systeme dauerhafte Hintertüren implementiert. Zusätzlich wird eine Schwachstelle in FortiClient […]
iCloud+ „E-Mail verbergen“: Alias-Fehler soll echte Adresse preisgeben
CUPERTINO / LONDON (IT BOLTWISE) – Apple bewirbt iCloud+ und „E-Mail verbergen“ als wichtigen Schutzmechanismus für den Alltag. Berichten zufolge lässt sich jedoch die vermeintlich anonyme Alias-Adresse über eine Schwachstelle auf die echte E-Mail zurückführen. Besonders brisant: Dem Vernehmen nach existiert das Problem seit über einem Jahr, ohne dass ein Fix öffentlich angekündigt oder ausgeliefert […]
iCloud+ „E-Mail-Adresse verbergen“: Bug soll echte Alias-Adressen preisgeben
BERLIN / LONDON (IT BOLTWISE) – Nutzer von iCloud+ stehen offenbar vor einem Datenschutzproblem: Eine Sicherheitslücke in der Funktion „E-Mail-Adresse verbergen“ kann laut einem Sicherheitsforscher die eigentlich geschützte echte Adresse auslesen. Der Fehler soll seit mehr als einem Jahr existieren und trotz Meldungen noch nicht verlässlich behoben sein. Apple hat zwar Updates in Aussicht gestellt, […]
 #Sophos
 #AmazonPrime
 #Bestseller

