




Gezielte Cyberangriffe: UNK_MassTraction missbraucht Roundcube-Lücken an US- und kanadischen Hochschulen
LONDON (IT BOLTWISE) – Sicherheitsforscher sehen eine neue Welle gezielter Angriffe, die sich gegen Universitäten in den USA und Kanada richtet. Im Zentrum steht der Missbrauch mehrerer Roundcube-Webmail-Schwachstellen, um langfristige Spionage und Datendiebstahl vorzubereiten. Parallel melden Analysten ähnliche Muster gegen Infrastruktur in Südasien sowie wachsende Risiken für Android-Nutzer. Für IT-Teams wird damit einmal mehr klar: […]
Security-Wochenrückblick: DirtyClone, Gaslight, PTC-Server und KI-Dual-Use
LONDON / LONDON (IT BOLTWISE) – Diese Woche zeigte, wie schnell aus kleinen Lücken große Vorfälle werden: DirtyClone erlaubt unter bestimmten Bedingungen Root-Rechte per manipulierten Paketen, während Gaslight KI-gestützte Analyseumgebungen mit Prompt-Injection-Strings aushebeln soll. Gleichzeitig wurden PTC Windchill und FlexPLM-Installationen offenbar aktiv ausgenutzt, um JSP-Webshells nachzuladen. Auf der defensiven Seite rücken koordinierte Disclosure-Ansätze und Patch-Priorisierung […]
TinyRCT-RAT: CL-STA-1062 kompromittiert zehn Organisationen in Südostasien
SÜDOSTASIEN / LONDON (IT BOLTWISE) – Eine neue Untersuchung beschreibt eine chinesischsprachige Hackergruppe, die mit dem .NET-basierten Remote-Access-Trojan TinyRCT mindestens zehn Organisationen in der Region kompromittiert hat. Die Angreifer nutzen AES-128-CBC-verschlüsselte Kommunikation, regelmäßige Verbindungs-Updates und eine Tarntechnik über AppDomainManager-Injection. Besonders kritisch: Die Ziele sind Regierungsbehörden und Energieunternehmen. Für IT-Security-Teams zählt jetzt vor allem die schnelle […]
SharkLoader setzt auf Cobalt Strike: StrikeShark kompromittiert Systeme über Exchange, Openfire und GeoServer
LONDON / LONDON (IT BOLTWISE) – Eine neue Malware-Familie namens SharkLoader wird im StrikeShark-Kampagnenkontext beobachtet, die Cobalt Strike Beacon auf kompromittierten Rechnern nachlädt. Laut Kaspersky zielt die Aktion breit auf diplomatische Einrichtungen, Behörden und Softwareunternehmen in mehreren Ländern. Entscheidend ist der technische Einstieg: Verwundbarkeiten in Exchange Server, Openfire und GeoServer werden als opportunistische Hebel genutzt. […]
TinyRCT: Neue Backdoor eines APT zielt auf kritische Infrastruktur in Südostasien
SÜDOSTASIEN / LONDON (IT BOLTWISE) – Ein chinesischsprachig operierender APT-Akteur setzt in laufenden Kampagnen auf eine neue, maßgeschneiderte Backdoor namens TinyRCT. Die Malware kann beliebige Befehle ausführen, Dateien auflisten und exfiltrieren, Screenshots erfassen und sich anschließend selbst löschen. Laut Analyse eines Security-Teams wurden dabei auch Web-Shells gegen Regierungsstellen und kritische Infrastrukturen genutzt, um erst zu […]
CISA nimmt Windchill-RCE CVE-2026-12569 in KEV auf – PTC warnt vor JSP-Webshells
WASHINGTON / LONDON (IT BOLTWISE) – CISA hat die RCE-Sicherheitslücke CVE-2026-12569 für PTC Windchill in die Known Exploited Vulnerabilities (KEV) aufgenommen, nachdem aktive Ausnutzung nachgewiesen wurde. PTC meldet, dass Angreifer die Schwachstelle nutzen, um JSP-Webshells auf betroffenen Systemen zu platzieren. Trotz verfügbarer Patches aus der Vorwoche steigt damit der Druck, betroffene Windchill-Instanzen zeitnah zu härten […]
Cisco Unified CM: SSRF-Lücke wird aktiv ausgenutzt, Webshells landen auf Servern
SAN JOSE / LONDON (IT BOLTWISE) – Angreifer nutzen aktiv eine SSRF-Schwachstelle in Cisco Unified CM (CVE-2026-20230), um persistente Webshells auf anfälligen Systemen zu platzieren. Erste Ausnutzungsversuche wurden offenbar bereits um den 22. bis 23. Juni 2026 beobachtet, also nach dem Versand des öffentlichen Proof-of-Concept, aber auch schon nach der Veröffentlichung des Cisco-Patches vom 3. […]
WordPress: Supply-Chain-Angriff manipuliert ShapedPlugin-Pro-Updates mit Backdoor
LONDON (IT BOLTWISE) – Ein Supply-Chain-Angriff hat mehrere Pro-WordPress-Plugins von ShapedPlugin kompromittiert und Backdoor-Code über offizielle Update-Kanäle ausgeliefert. Betroffen sind ausschließlich lizenzierten Builds, die über die EDD-Infrastruktur und den Account des Anbieters verteilt wurden. Die Malware lädt per HTTP Payloads nach, tarnt sich als vermeintliches Plugin und kann Anmeldedaten, 2FA-Codes sowie Web-Shells ablegen. Für betroffene […]
CISA stuft Joomla-JCE-Fehler CVE-2026-48907 als aktiv ausnutzbar ein
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Behörde CISA hat den Joomla-JCE-Fehler CVE-2026-48907 mit Höchstpriorität in ihr KEV-Katalogwerk aufgenommen, weil Hinweise auf eine aktive Ausnutzung vorliegen. Der Zugriff nutzt unzureichende Zugriffskontrollen, um über neue Editor-Profile für nicht authentifizierte Nutzer PHP-Code hochzuladen und auszuführen. Parallel beschreibt die Sicherheitsbranche neue Supply-Chain-Angriffe gegen WordPress-Plugins mit Backdoor-Mechanismen und persistenter […]
CVE-2026-20262: Cisco Catalyst SD-WAN Manager unter Ausnutzung
SAN JOSE / LONDON (IT BOLTWISE) – Cisco warnt vor einer Path-Traversal-Lücke im Catalyst SD-WAN Manager, die seit Anfang Juni 2026 aktiv ausgenutzt wird. Die Schwachstelle (CVE-2026-20262) ermöglicht authentifizierten Angreifern das Überschreiben beliebiger Dateien. CISA hat die Lücke zudem in den KEV-Katalog aufgenommen, wodurch für betroffene Organisationen schneller Handlungsbedarf entsteht. Ohne Patch droht die Kompromittierung […]
CISA nimmt LiteSpeed-cPanel-Plugin ein: Root-Privilegien per KEV
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Die US-Behörde CISA hat eine Schwachstelle im LiteSpeed-cPanel-Plugin (CVE-2026-54420) in die KEV-Liste aufgenommen. Damit müssen Bundesbehörden die Lücke bis zum 18. Juni 2026 schließen und betroffene Shared-Hosting-Setups gezielt prüfen. Die Sicherheitslücke ermöglicht bei CloudLinux- oder CageFS-Installationen das Eskalieren von Privilegien bis hin zu Root, wenn Angreifer bereits über […]
OP-512: Neue Web-Shell-Frameworks kompromittieren IIS-Server gezielt
LONDON (IT BOLTWISE) – Sicherheitsforscher melden einen neuen Angreifer-Cluster, der gezielt Microsoft-IIS-Server kompromittiert und ein maßgeschneidertes Web-Shell-Framework einsetzt. Im Fokus steht nicht nur der Zugriff, sondern auch das gezielte Umgehen von Signaturerkennung und das Verschleiern von Spuren durch Timestomping. Besonders relevant ist die Kombination aus einzigartig generierten Deployments, kryptografisch eingeschränktem Zugriff und automatischem Reporting für […]
OP-512 kompromittiert IIS-Server mit maßgeschneidertem Web-Shell-Framework
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben den neuen Threat-Cluster OP-512, der gezielt Microsoft IIS-Server kompromittiert, um ein eigenes Web-Shell-Framework nachzuladen. Besonders auffällig ist, dass das Setup nicht nur Remotezugriff ermöglicht, sondern auch gezielt Spuren verwischt, indem Zeitstempel umdefiniert werden. ReliaQuest stuft den Ursprung der Kampagne mit moderater bis hoher Wahrscheinlichkeit als China-assoziiert ein. Für Unternehmen […]
BeyondTrust Remote Support: CVE-2026-1731 mit CVSS 9,9 im Visier
LONDON (IT BOLTWISE) – Angreifer nutzen seit Monaten die kritische Schwachstelle CVE-2026-1731 in BeyondTrust Remote Support, bewertet mit CVSS 9,9. Die Lücke erlaubt unauthentifizierte Remote-Code-Ausführung mit Systemrechten, wodurch kompromittierte Umgebungen besonders schnell eskalieren können. Sicherheitsforscher berichten zudem von wiederkehrenden Angriffsmustern inklusive Hintertüren, Kommando-und-Kontroll-Struktur und Webshells. Für Unternehmen bedeutet das: Patch-Status, Härtung und Netzwerküberwachung müssen sofort […]
KnowledgeDeliver: Kritische ASP.NET-Lücke ermöglichte Webshells und Backdoors
TOKIO / LONDON (IT BOLTWISE) – Google Mandiant beschreibt eine aktiv ausgenutzte Kritikalücke im KnowledgeDeliver-LMS, die Angreifern die Installation von Webshells und persistenter Malware ermöglicht hat. Der Angriff baut auf hardcodierten ASP.NET machineKeys auf und nutzt ViewState-Deserialisierung, um per Remote-Request Code auszuführen. Besonders brisant: Die Kampagne ging nach der Serverkompromittierung weiter und manipulierte JavaScript sowie […]
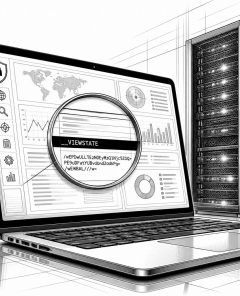
KnowledgeDeliver-LMS: CVE-2026-5426 ermöglicht Godzilla und Cobalt Strike über ViewState
LONDON (IT BOLTWISE) – Eine Schwachstelle im KnowledgeDeliver-LMS wird laut Sicherheitsberichten als Zero-Day missbraucht, um erst einen Webshell-Zugriff (Godzilla) und anschließend eine Cobalt-Strike-Implementierung bereitzustellen. Der Angriff nutzt eine ViewState-Deserialisierung in ASP.NET, die durch hardcodierte machineKey-Werte ermöglicht wird. Für Unternehmen bedeutet das vor allem: Standardisierte Secrets in Deployment-Templates können ganze Installationslandschaften gleichzeitig kompromittieren. Jetzt rücken Patch-Verfügbarkeit, […]
JOMANGY nutzt sechs Persistenz-Schichten, um FreePBX-Server nach Angriffen wiederherzustellen
BERLIN / LONDON (IT BOLTWISE) – Angreifer der Gruppe INJ3CTOR3 halten kompromittierte FreePBX-Telefonsysteme mit einem neu entdeckten PHP-Webshell namens JOMANGY langfristig unter Kontrolle. Die Kampagne kombiniert sechs redundante Persistenzkanäle, die sich gegenseitig neu aufbauen können – selbst wenn Verteidiger Teile bereinigen. Dadurch bleibt die Infrastruktur trotz Patchen und öffentlicher Meldungen über Monate aktiv. Besonders kritisch: […]
JOMANGY-Backdoor kapert FreePBX per selbstheilender Persistence-Kette
BERLIN / LONDON (IT BOLTWISE) – Eine neue PHP-Webshell-Familie namens JOMANGY zielt gezielt auf FreePBX-Systeme und missbraucht SIP-Trunks für betrügerische Auslandsrufe. Laut Forschern wird die Kompromittierung über eine mehrstufige Bash-Chain mit „Self-Healing“-Persistence abgesichert, sodass selbst bereinigte Systeme binnen Minuten wiederhergestellt werden. Zusätzlich legt der Angreifer 18 Backdoor-Zugänge an, darunter Root-Äquivalente, um Administrator-Aktivitäten zu imitieren. Die […]
CISA nimmt Cisco SD-WAN CVE-2026-20182 in KEV auf
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Behörde CISA hat CVE-2026-20182 in die Known Exploited Vulnerabilities (KEV) aufgenommen und fordert damit beschleunigte Gegenmaßnahmen für betroffene Cisco Catalyst SD-WAN Controller. Die Schwachstelle ermöglicht einen Authentifizierungsbypass, der Angreifern ohne gültige Zugangsdaten Administratorrechte verschaffen kann. Laut Cisco Talos wird die Lücke bereits aktiv ausgenutzt, wobei es Hinweise auf […]
Microsoft enthüllt Cookie-gesteuerte PHP-Webshells auf Linux-Servern
LONDON (IT BOLTWISE) – Microsoft hat eine neue Bedrohung für Linux-Server aufgedeckt: PHP-Webshells, die über HTTP-Cookies gesteuert werden. Diese Technik ermöglicht es Angreifern, unbemerkt auf Server zuzugreifen und schädlichen Code auszuführen. Die Verwendung von Cookies als Kontrollmechanismus bietet eine zusätzliche Tarnung, da sie in normalen Webverkehr eingebettet sind. Microsoft hat eine neue Sicherheitsbedrohung für Linux-Server […]
Sicherheitslücke in FreePBX: 900 Systeme betroffen
LONDON (IT BOLTWISE) – Eine schwerwiegende Sicherheitslücke in Sangoma FreePBX hat zur Infektion von etwa 900 Systemen geführt. Angreifer nutzten eine Schwachstelle im Endpoint Manager aus, um Webshells zu installieren und dauerhaften Zugriff zu erlangen. Die Angriffe begannen im Dezember 2025 und betreffen vor allem Systeme in den USA, aber auch in Europa und anderen […]
Über 900 Sangoma FreePBX-Instanzen von Web-Shell-Angriffen betroffen
LONDON (IT BOLTWISE) – Eine kürzlich entdeckte Sicherheitslücke in Sangoma FreePBX hat zu einer massiven Kompromittierung von über 900 Instanzen weltweit geführt. Diese Schwachstelle ermöglicht es Angreifern, über die Administrationsoberfläche von FreePBX auf die Systeme zuzugreifen und beliebige Befehle auszuführen. Besonders betroffen sind die USA, Brasilien, Kanada, Deutschland und Frankreich. Die Sicherheitslücke in Sangoma FreePBX, […]
Sicherheitslücke in ArrayOS AG VPNs: Hacker nutzen Schwachstelle aus
TOKIO / LONDON (IT BOLTWISE) – Eine kritische Sicherheitslücke in den VPN-Geräten der Array AG Serie wird von Hackern ausgenutzt, um Webshells zu installieren und unbefugte Benutzerkonten zu erstellen. Trotz eines Sicherheitsupdates im Mai bleibt die Nachverfolgung der Schwachstelle aufgrund fehlender Identifikatoren schwierig. In den letzten Monaten haben Cyberkriminelle eine Schwachstelle in den VPN-Geräten der […]

Russische Hacker setzen auf unauffällige Techniken in der Ukraine
KIEW / LONDON (IT BOLTWISE) – Russische Hacker haben ukrainische Organisationen ins Visier genommen, um sensible Daten zu stehlen und langfristigen Zugang zu Netzwerken zu erhalten. Die Angriffe nutzen unauffällige Techniken, um unentdeckt zu bleiben und umfassen den Einsatz von Web-Shells und PowerShell-Befehlen. In den letzten Monaten sind ukrainische Organisationen verstärkt Ziel von Cyberangriffen geworden, […]
 #Sophos
 #AmazonPrime
 #Bestseller

