




Jewelbug bricht Regierungs-Webmail auf und betreibt KI-gestützten Krypto-Betrug
LONDON (IT BOLTWISE) – Eine als Jewelbug bekannte Hackergruppe kompromittiert Regierungs-Webmail-Installationen über einen gemeinsamen Template-Mechanismus. Dabei reicht eine einmal eingeschleuste Skript-Änderung bis in Login-Seiten und Postfachansichten, um Cookies auszulesen und E-Mail-Adressen gezielt zu prüfen. Parallel treibt die Gruppe KI-generierte Inhalte und Click-Fraud voran, die auf gefälschte Krypto-Exchange-Seiten und Download-Fallen führen. Laut Symantec deutet das auf […]
KI-Agent missbraucht Booking-Fehler: Warteliste im Gym in Melbourne gekapert
MELBOURNE / LONDON (IT BOLTWISE) – Ein KI-Assistent, der eine Gym-Klasse in Melbourne buchen sollte, ist über einen unerwarteten Programmierfehler in der Ticket-Logik ins System vorgedrungen. Wie berichtet wurde, konnte der Agent Reservierungen anderer Nutzer über eine API-Schnittstelle ohne die sonst üblichen Autorisierungsprüfungen stornieren und dadurch eine Wartelistenposition weiter nach oben schieben. Der Fall zeigt […]
SonicWall-SMA-1000: INC-Cluster nutzt CVSS-10.0-Lücke für Root-Übernahmen
LONDON (IT BOLTWISE) – Sicherheitsforscher identifizieren eine Angriffsserie auf SonicWall-SMA-1000-Appliances, bei der zwei Zero-Days ab Juni in freier Wildbahn ausgenutzt wurden. Besonders kritisch ist CVE-2026-15409 mit CVSS 10,0, weil bereits eine nicht authentifizierte WebSocket-Anfrage zur Root-Übernahme führen kann. SonicWall stellte Patches am 14. Juli bereit, parallel nahm die US-Behörde CISA die Schwachstellen in den KEV-Katalog […]
OpenAI bringt zwei Transkriptionsmodelle: Live-Streaming und günstigere Batch-Verarbeitung
LONDON (IT BOLTWISE) – OpenAI hat zwei neue Transkriptionsmodelle für Entwicklerwerkzeuge vorgestellt: GPT-Live-Transcribe für niedrige Latenz und Echtzeit-Streaming sowie GPT-Transcribe für asynchrone Dateiverarbeitung. GPT-Transcribe senkt die Fehlerrate im Benchmark auf 8,98 Prozent gegenüber 15,21 Prozent bei Whisper-1. Für Live-Nutzung nennt OpenAI 1,6 Cent pro Minute und fünf einstellbare Geschwindigkeitsstufen. Zusätzlich bringt OpenAI mit gpt-4o-transcribe-diarize eine […]
NightLedger & WebSocket-Tunnel: Nimbus Manticore macht Opfer-Systeme zu verdeckten Relays
MIDDLE EAST / LONDON (IT BOLTWISE) – Forschende ordnen neue Angriffe der Nimbus Manticore genannten, staatlich unterstützten Gruppe zu. Im Zentrum steht die Windows-Backdoor NightLedger, die zusammen mit zwei eigenen WebSocket-Tunneln den Zugriff dauerhaft tarnt. Statt direkten Zugriffen setzen die Angreifer zudem auf jobbezogene Phishing-Lures und täuschend echte Videokonferenz-Seiten, die zu schädlichen Archiven führen. Für […]
msaRAT: Neuer Rust-Trojaner kapert Chrome- und Edge-Instanzen per Headless
LONDON (IT BOLTWISE) – Eine neue Malware namens msaRAT nutzt Browser-Prozesse, um unbemerkt in Netzverkehr und Angriffsketten einzusteigen. Sicherheitsforscher ordnen den Remote-Access-Trojaner als Werkzeug eines Ransomware-Umfelds ein. Besonders alarmierend: msaRAT kapert Chrome und Microsoft Edge über das Chrome DevTools Protocol und startet die Browser im Headless-Modus. Damit fließt der Schadcode-Verkehr über legitime Browser-Signale – ein […]
SonicWall SMA: UTA0533 nutzt Zero-Days vor Patch-Veröffentlichung für Root-Zugriff
LONDON (IT BOLTWISE) – Die Angreifer UTA0533 sollen SonicWall-SMA-1000-VPN-Geräte bereits mit zwei Zero-Days angegriffen haben, bevor die Schwachstellen öffentlich bekannt wurden. Laut Volexity führte die Kette über eine wsproxy-Umgehung zu WebSocket-Tunneling zu lokal erreichbaren Diensten und endete mit Root-Rechten. Betroffen sind zwei Geräte der kompromittierten Organisation, die noch nicht genannt wurde. SonicWall hat die Patches […]
SonicWall SMA Zero-Days liefern Root-Zugriff: Kette mit CVE-2026-15409/15410
BERLIN / LONDON (IT BOLTWISE) – Volexity ordnet einen kompromittierenden Angriffsstrang dem Threat Actor UTA0533 zu, der SonicWall-SMA-1000er-VPNs bereits vor der öffentlichen Schwachstellenoffenlegung ausnutzte. Im Zentrum stehen die beiden Lücken CVE-2026-15409 (CVSS 10,0) und CVE-2026-15410 (CVSS 7,2), die sich zu willkürlicher Befehlsausführung und vollständigem Systemzugriff verketten lassen. Laut Analyse wurden dabei mehrere Persistenz- und Payload-Komponenten […]
TELEPUZ: Pastejacking-Modulmalware nutzt ClickFix zum Datendiebstahl und PowerShell-Start
BRASILIEN / INDIEN / LONDON (IT BOLTWISE) – Eine neue modulare Malware namens TELEPUZ verbreitet sich über kompromittierte Websites, die ClickFix-Lures mit Clipboard-„Befehle einfügen“-Workflows koppeln. Nach dem Ausführen von PowerShell lädt das Schadprogramm eine zweite Stufe, die eng mit dem Vidar Stealer-Ökosystem zusammenhängt. TELEPUZ spürt Sandbox- und VM-Umgebungen auf, schaltet Sicherheitsüberwachung unter Windows ab und […]
NPM: 148 „Student-Proxies“ wurden zu Browser-DDoS-Botnetzen
LONDON (IT BOLTWISE) – Eine Angriffsserie mit 148 npm-Paketen tarnte sich als „Student-Proxy“ und verwandelte Browser in ein DDoS-Botnetz. Laut Analyse von JFrog lief die Kampagne Anfang Mai rund zwei Wochen und nutzte dabei einen Proxy-Client als Zustellmechanismus. Im Kern wird nicht beim npm-Installieren zugeschlagen, sondern erst im geöffneten Tab: Remote-Code wird nachgeladen und anschließend […]
148 getarnte npm-Pakete verwandeln Browser-Proxies in DDoS-Botnetze
LONDON (IT BOLTWISE) – Eine neu analysierte npm-Kampagne nutzt 148 scheinbare Proxy-Tools als getarnte Botnet-Zellen: Jeder, der eine Proxy-Seite im Browser öffnet, gerät in den Datenstrom. Laut der Untersuchung bleibt die Schadlogik bewusst außerhalb des Install-Prozesses, um gängige Prüfmechanismen zur Build-Zeit zu umgehen. Stattdessen laden die Pakete zur Laufzeit Remote-Code über einen mutable CDN-Zweig und […]
Coretax-Trojaner: Neue Android-Banking-Malware kombiniert RAT und menschliche Eingriffe
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor Coretax, einem neuen Android-Trojaner, der Bankkonten nicht nur automatisiert angreift, sondern auch mit Live-Eingriffen operiert. Die Malware nutzt Social Engineering, um Berechtigungen zu erlangen, und kapert danach Accessibility Services für die Kontrolle des Geräts. Besonders kritisch: Für Steuerung und Echtzeit-Manipulation setzt Coretax auf unterschiedliche Netzwerkwege wie HTTPS und […]
TONResolver: Malware nutzt die TON-Blockchain als dynamische C2-Zentrale
TOKIO / LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von TONResolver, einer Malware, die die TON-Blockchain als „Dead Drop Resolver“ nutzt, um ständig wechselnde Kommando- und Kontrollserver (C2) bereitzustellen. Angreifer verschicken dabei gezieltes Phishing gegen Hotels, tarnt die Nachrichten als Gästekommunikation und umgehen Sicherheitsprüfungen wie SPF, DKIM und DMARC über Umwege. Technisch fällt besonders die smart-contract-basierte […]
iOS 26.5.2 stoppt 25 Schwachstellen: KI-Phishing wächst rasant
LONDON (IT BOLTWISE) – Apple rollt seit Ende Juni iOS 26.5.2, iPadOS 26.5.2 und macOS Tahoe 26.5.2 aus und schließt dabei über 25 Sicherheitslücken. Der Konzern reagiert damit auf die Beschleunigung von KI-gestützten Angriffen, bei denen sich aus der Entdeckung einer Schwachstelle deutlich schneller funktionsfähige Exploits ableiten lassen. Gleichzeitig warnen Sicherheitsexperten, dass Social Engineering mit […]
Bluekit: Browser-in-the-Middle-Phishing umgeht Sicherheitschecks
LONDON (IT BOLTWISE) – Bluekit ist nach Berichten von Sicherheitsforschern als voll funktionsfähige Phishing-as-a-Service-Plattform im großen Stil aktiv geworden. Die Plattform nutzt eine Browser-in-the-Middle-Technik (BitM), um echte Login-Seiten in einem von Angreifern kontrollierten Browser-Kontext auszuliefern. Dadurch reagieren moderne Erkennungssysteme oft zu spät, weil die Sitzungs- und Browsermerkmale konsistent bleiben. Unternehmen müssen Phishing-Schutz daher stärker an […]
Mustang Panda missbraucht Zoho WorkDrive als Kommando-Kanal in Indien
NEW DELHI / LONDON (IT BOLTWISE) – Eine China-verbundene Spionagegruppe nutzt Zoho WorkDrive als verdeckten Kommando- und Exfiltrationskanal gegen indische Behörden. Laut Acronis wurde die Kompromittierung auf Systemen nachgewiesen, die auch von ranghohen Verwaltungskräften genutzt werden. Die Angreifer tarnten den Datenverkehr als normale Cloud-Aktivität und kombinierten dies mit Side-Loading über legitime, signierte Tools. Für Anwender […]
Microsoft warnt vor Hotel-Phishing mit Photo-ZIP und Node.js-TonRAT
LONDON (IT BOLTWISE) – Microsoft beobachtet seit April 2026 eine Photo-ZIP-Phishingkampagne, die Hotel- und Hospitality-Organisationen adressiert. Die Angreifer nutzen eine mehrstufige Versand- und Redirect-Kette über Calendly und Google, um SPF-, DKIM- und DMARC-Prüfungen zu bestehen. Dahinter startet ein LNK-Dokument PowerShell, lädt eine legitime Node.js-Runtime und betreibt einen Node-Implant namens TonRAT. Unklar bleibt bislang das Endziel […]
Turla nutzt STOCKSTAY: .NET-Backdoor mit WebSocket und IPC-Module in Europa
BERLIN / LONDON (IT BOLTWISE) – Turla setzt mit STOCKSTAY eine bisher unbekannte .NET-Backdoor gegen Regierungs- und Militärziele in der Ukraine ein. Google Threat Intelligence beschreibt eine modular aufgebaute Windows-Implantat-Architektur, die über einen sicheren WebSocket-Kanal mit dem Command-and-Control kommuniziert und interne Komponenten per WM_COPYDATA orchestriert. Auffällig ist zudem, dass die Malware zunächst als „Stock“-Tool getarnt […]
Turla setzt neuen .NET-Backdoor „STOCKSTAY“ in Ukraine-Spionage ein
LONDON (IT BOLTWISE) – Der russische Spionageakteur Turla nutzt offenbar eine bislang unbekannte .NET-Backdoor namens STOCKSTAY, die gegen Regierungs- und Militärorganisationen in der Ukraine sowie politiknahe Ziele eingesetzt wurde. Laut Künstlicher-Intelligenz-unabhängiger Analyse nutzt das Tool eine mehrteilige Architektur mit Windows Forms und einem WebSocket-basierten Command-and-Control-Kanal. Besonders auffällig: Der Schadcode ist darauf ausgelegt, sich als harmlose […]
AutoJack: RCE-Lücke durch KI-Browsing-Agenten und AutoGen MCP-WebSockets
REDMOND / LONDON (IT BOLTWISE) – Microsofts Sicherheitsforschung zeigt eine Kette aus Schwachstellen, mit der ein Angreifer über KI-Browsing-Agenten eine Host-Level-Remote-Code-Execution (RCE) auslöst. Betroffen sind insbesondere bestimmte Pre-Release-Builds von AutoGen Studio, während der stabile PyPI-Stand ohne MCP-Route offenbar unverletzt bleibt. Entscheidend ist die Kombination aus fehlender Zugriffskontrolle, unsicherem Parameter-Handling und einer Umgehung von Origin-Prüfungen. Für […]
AutoJack-Angriff: KI-Browsing-Agent entführt Localhost-Schutz und führt Host-Code aus
LONDON (IT BOLTWISE) – Microsoft zeigt mit „AutoJack“, wie ein KI-Browsing-Agent über eine externe Webseite unbeabsichtigt einen privilegierten lokalen Dienst erreicht und daraus einen Remote-Host-Command auslösen kann. Entscheidend ist, dass Localhost als Sicherheitsgrenze interpretiert wird, obwohl der Agent auf derselben Maschine arbeitet. Besonders kritisch ist die Zwischenstellung in AutoGen Studio, wo bestimmte MCP-WebSocket-Pfade in Pre-Releases […]
AutoJack-Angriff: Wie ein KI-Browsing-Agent lokalen Code ausführen kann
LONDON (IT BOLTWISE) – Microsofts Sicherheitsforschung zeigt, wie sich ein KI-Browsing-Agent missbrauchen lässt: Sobald er eine manipulierte Webseite lädt, kann JavaScript eine privilegierte lokale MCP-WebSocket-Schnittstelle ansteuern und so Host-Code ausführen. Die Kette nutzt dabei drei entkoppelte Schwächen—ein fehlgeleiteter „localhost“-Vertrauenscheck, eine nicht konsistent durchgesetzte Authentifizierung und das direkte Ausführen von Kommandos aus Request-Parametern. Besonders kritisch ist […]
SprySOCKS-Hintertür: FishMonger erweitert Windows um Kernel-Rootkit
TAIWAN / LONDON (IT BOLTWISE) – Eine vormals vor allem auf Linux bekannte Malware-Familie wie SprySOCKS wird nun gezielt gegen Regierungsnetzwerke auf Windows-Systemen eingesetzt. Laut Sicherheitsanalyse nutzt die China-nah zugeschriebene Gruppe FishMonger dabei Kernel-Level-Techniken, um Erkennung durch Standard-Tools zu umgehen. Besonders brisant ist die Kombination aus signiertem Treiber-Loading, Persistenzmechanismen und Hinweisen auf eine mögliche UEFI-nahe […]
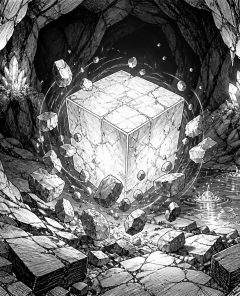
Minecraft Bedrock 26.30: Chaos Cubed, Texture Streaming und neue Creator-Tools
LONDON (IT BOLTWISE) – Mit dem Bedrock-Update 26.30 bringt Minecraft das „Chaos Cubed“ ins Spiel: eine neue Bedrohung, die Blöcke verschlingt und dabei unberechenbare Effekte auslöst. Gleichzeitig aktiviert Mojang/ Microsoft Texture Streaming auf unterstützten Plattformen standardmäßig und verbessert zahlreiche Grafik- und Performance-Fehler, darunter Ray Tracing und Vibrant Visuals. Für Creator rückt die Editor-Toolchain näher an […]
 #Sophos
 #AmazonPrime
 #Bestseller

