




Exchange Zero-Day: XSS in OWA wird aktiv ausgenutzt
LONDON / LONDON (IT BOLTWISE) – Eine XSS-Sicherheitslücke (CVE-2026-42897) in Microsoft Exchange Server wird bereits aktiv ausgenutzt, insbesondere über Outlook Web Access (OWA). Die US-Behörde CISA hat die Schwachstelle als ausgenutzte Lücke gelistet und fordert zeitnahe Gegenmaßnahmen für Bundesbehörden. Da ein permanenter Patch noch aussteht, rücken Notfall-Mitigations wie der Exchange Emergency Mitigation Service in den […]
KI-gesteuerte Angriffe 2026: Banken und Passkeys unter Druck
BERLIN / LONDON (IT BOLTWISE) – Für 2026 prognostizieren Sicherheitsbehörden massiv steigende Schäden durch mobile Malware, die zunehmend mit KI-gestützten Methoden arbeitet. Im Zentrum der Warnungen stehen vollautomatisierte Angriffe, Deepfakes und neue Schwachstellenketten, die herkömmliche Schulungen überfordern. Gleichzeitig beschleunigen Branchenakteure den Umstieg auf passwortlose Authentifizierung mit Passkeys, während Interpol- und Anbieteraktionen die kriminelle Infrastruktur treffen. […]
Windows 11: KB5089549 scheitert und öffnet Angriffsfläche für MiniPlasma
MÜNCHEN / LONDON (IT BOLTWISE) – Nach Medienberichten scheitert das Windows-11-Sicherheitsupdate KB5089549 auf jedem dritten System und lässt Lücken offen, die Angreifer unmittelbar ausnutzen können. Besonders kritisch ist der Verdacht, dass eine neue Zero-Day-Schwachstelle im Umfeld des Cloud-Files-Treibers „MiniPlasma“ auch nach dem Patch weiter angreifbar bleibt. Parallel verschärft sich die Debatte über Zuverlässigkeit von Treiber-Updates, […]
Microsoft modernisiert digitale Identitäten: Secure Boot & Passkeys im Umbruch
MÜNCHEN / LONDON (IT BOLTWISE) – Microsoft setzt die Modernisierung digitaler Identitäten mit neuen Schritten rund um Secure-Boot-Zertifikate, Windows-Update-Stabilität und die Migration zu Passkeys fort. Damit verschiebt sich der Schwerpunkt weg von manuellen oder medienabhängigen Faktoren wie SMS hin zu kryptografischen, plattformintegrierten Lösungen. Gleichzeitig zeigt der Blick auf Zero-Days und wachsende Schwachstellenklassen, warum automatisiertes Patchen […]
KI-generierte Exploits und Passkeys: Der neue Kampf um Unternehmens-Sicherheit
LONDON (IT BOLTWISE) – Sicherheitsforscher melden erstmals einen vollständig von KI erzeugten Zero-Day-Exploit. Gleichzeitig nimmt die Angriffsfläche durch Passkey-Umstellungen und neue Phishing-Techniken rasant zu. Für Unternehmen bedeutet das: Patch-Disziplin allein reicht nicht mehr, vielmehr müssen Identity- und Authentifizierungskonzepte an die neue Bedrohungslogik angepasst werden. Der Artikel zeigt, wie sich KI-gestützte Offensive und passwortlose Verteidigung gegenseitig […]
CISO-Update: GitHub-Token-Erpressung, Azure-Zoff und aktive WordPress-Angriffe
LONDON (IT BOLTWISE) – Mehrere Vorfälle zielen aktuell auf zentrale Angriffsflächen in Unternehmens-IT: vom missbrauchten GitHub-Token bis zu bereits ausgenutzten Schwachstellen in Cloud- und Mail-Umgebungen. Besonders kritisch ist, dass Angreifer bei mehreren Bugs offenbar schnell reagieren und Patches oder Mitigations nicht abwarten. Gleichzeitig sorgt uneinheitliche Disclosure-Praxis in der Cloud für zusätzliche Unsicherheit bei Risikobewertung und […]
Banken reagieren auf KI-getriebene Cyberrisiken: Patch-Tempo, Deals und neue Zero-Days
GENF / LONDON (IT BOLTWISE) – Banken sehen sich mit neu entdeckten Cyberrisiken konfrontiert, die durch KI-gestützte Schwachstellensuche beschleunigt werden. Parallel versuchen Bildungsanbieter nach Datenvorfällen durch Deals die Veröffentlichung gestohlener Datensätze zu verhindern. Neue Meldungen reichen von KI-entwickelten Zero-Day-Exploits bis zu Supply-Chain-Effekten, die die Sicherheitskette erneut in den Fokus rücken. Experten warnen jedoch vor Risikoverschiebungen […]
Microsoft 365: KI-Offensive trifft Sicherheits- und Lizenzentscheidungen
LONDON / MÜNCHEN / LONDON (IT BOLTWISE) – Microsoft schiebt in Microsoft 365 eine neue KI-Agenten-Generation an und bringt zugleich zusätzliche Sicherheits- und Compliance-Funktionen in den Vordergrund. Für KMU wird damit aber auch die Frage nach dem richtigen Sicherheitsniveau, den Kosten und der betrieblichen Umsetzbarkeit konkreter. Gleichzeitig häufen sich Berichte über Schwachstellen, Patch-Probleme und Angriffswege, […]
Zero-Day in Exchange: E-Mail-Treffer statt Patch erzwingt Sofortmaßnahmen
MÜNCHEN / LONDON (IT BOLTWISE) – Eine neu gemeldete Zero-Day-Sicherheitslücke in einer verbreiteten Unternehmens-E-Mail-Umgebung wird bereits aktiv ausgenutzt. Angreifer können über präparierte E-Mails beim Öffnen im Browser-Kontext beliebigen JavaScript-Code ausführen, wenn bestimmte Interaktionsbedingungen erfüllt sind. Der Hersteller stellt aktuell eine Notfall-Mitigation bereit, während ein regulärer Patch erst später erwartet wird. Für IT-Teams bedeutet das: schnell […]
Cybersecurity-Rundup: Grafana-Token, Azure-Klassifizierung, WordPress-Skimming und Notfall-Patches
BERLIN / LONDON (IT BOLTWISE) – Mehrere Sicherheitsvorfälle rücken Entwickler- und Cloud-Umgebungen gleichermaßen in den Fokus: Von einem kompromittierten Quellcode-Token bei einem Dashboard-Anbieter bis zu umstrittener Azure-Disclosure. Zeitgleich wird bei einem WordPress-Plugin aktiv Zahlungsdaten abgegriffen, während Behörden in den USA beschleunigte Reparaturen für kompromittierte Netzwerkkomponenten und Exchange-nahe Angriffsflächen fordern. Das Gesamtbild zeigt, wie schnell aus […]
Exchange-Zero-Day & Windows-Schutz: Microsoft schärft Security-Lage
BERLIN / LONDON (IT BOLTWISE) – Microsoft schließt aktiv ausgenutzte Zero-Day-Lücken in Exchange Server und ergänzt Windows 11 um eine automatische Treiber-Wiederherstellung. Gleichzeitig verschiebt sich die Sicherheitsagenda Richtung passwortloser Identitäten, während KI-gestütztes Phishing die Angriffsflächen weiter verengt. Für Unternehmen bedeutet das: kurzfristige Patch-Disziplin trifft mittelfristige Umstellung auf Passkeys und präventive, identitätszentrierte Kontrollen. Wer diese Ebenen […]
Windows „MiniPlasma“-Zero-Day: SYSTEM-Zugriff trotz Patches
LONDON (IT BOLTWISE) – Ein neu veröffentlichter Proof-of-Concept zu einem Windows-Privilege-Escalation-Zero-Day namens „MiniPlasma“ soll auf vollständig gepatchten Systemen SYSTEM-Rechte ermöglichen. Der Fehler betrifft offenbar den Cloud Filter Treiber und eine bislang undokumentierte API zur Registrierungshydration. Besonders brisant: Die Veröffentlichung widerspricht der Behauptung, der Bug sei bereits im Dezember 2020 behoben worden. Zudem ordnet die Branche […]
MiniPlasma: Neue Hinweise auf ungepatchte Windows-Privilegeskalation
BERLIN / LONDON (IT BOLTWISE) – Ein neuer Proof of Concept zu „MiniPlasma“ zeigt, dass eine Windows-Schwachstelle trotz offizieller Schließung offenbar weiter existiert. Betroffen ist ein Cloud-Filter-Treiber, der lokale Konten auf höchste Systemrechte heben kann. Sicherheitsforscher verweisen auf eine Meldung aus dem Jahr 2020 und werfen dem Hersteller Nachlässigkeit bei der vollständigen Behebung vor. Während […]
MiniPlasma: Windows Cloud-Filter Zero-Day verleiht SYSTEM-Rechte trotz Patch
BERLIN / LONDON (IT BOLTWISE) – Ein neuer Windows-Zero-Day mit dem Namen „MiniPlasma“ zeigt, dass selbst vollständig gepatchte Windows-11-Systeme auf Standard-Accounts unerwartet schnell eskalieren können. Der Proof-of-Concept setzt über einen Cloud-Filter-Treiber an und verschafft einen SYSTEM-Level-Command-Prompt. Besonders brisant: Der Bug gilt als alt, wurde aber offenbar bis in aktuelle Builds nicht verlässlich unterbunden. Für Unternehmen […]
Windows-Zero-Day „MiniPlasma“: Forscher veröffentlicht PoC für Rechteausweitung
LONDON (IT BOLTWISE) – Ein Sicherheitsforscher veröffentlicht einen funktionsfähigen PoC für eine Windows-Schwachstelle namens „MiniPlasma“, die Rechteausweitung auf Systemebene ermöglichen soll. Die Veröffentlichung bezieht sich auf eine vermeintlich bereits behobene Lücke aus dem Jahr 2020 und stützt sich auf eine Race-Condition im Cloud-Filter-Treiber. Besonders brisant: Der Code liegt öffentlich vor, wodurch betroffene Organisationen ihre Schutz- […]
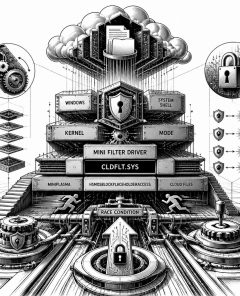
MiniPlasma: Windows-0-Day ermöglicht SYSTEM-Privilege-Eskalation auch auf gepatchten Systemen
LONDON (IT BOLTWISE) – Ein neu veröffentlichter Windows-0-Day mit dem Namen MiniPlasma nutzt eine Kernel-Komponente, um auf vollständig gepatchten Systemen SYSTEM-Rechte zu erlangen. Betroffen ist offenbar der Cloud-Files-Mini-Filter-Treiber cldflt.sys, der über eine Routine im Treiberpfad angreifbar sein soll. Sicherheitsforscher weisen zudem auf einen möglichen Patch-Rollback oder ein Wiederauftreten exakt derselben Schwachstelle hin. Für Unternehmen heißt […]
Windows 11 Mai-Update: EFI-Fehler, Treiber-Regeln und Sicherheits-Patches im Spannungsfeld
LONDON (IT BOLTWISE) – Das Mai-Update für Windows 11 sorgt bei vielen Nutzern für Installationsabbrüche und Folgeschäden wie Systemabstürze. Besonders kritisch ist der Fehlercode 0x800f0922, der auf eine zu knapp bemessene EFI-Systempartition zurückgeführt wird. Parallel dazu laufen Sicherheitskorrekturen für den Browser sowie Warnungen zu potenziell ausgenutzten Schwachstellen in Unternehmensumgebungen. Damit verschärft Microsoft die Lage: Update- […]
CVE-2026-42897: Manipulierte E-Mails missbrauchen Exchange-OWA mit JavaScript-Ausführung
LONDON (IT BOLTWISE) – Microsoft bestätigt die aktive Ausnutzung einer neuen Zero-Day-Schwachstelle in lokalen Exchange-Servern: Angreifer verschicken präparierte E-Mails, die im Browser von Outlook Web Access beliebiges JavaScript ausführen. Für die Lücke (CVE-2026-42897) gibt es zunächst keinen dauerhaften Patch, sondern eine Notfallmaßnahme mit URL-Rewrite. Die Korrektur kann dabei sichtbare Nebenwirkungen in OWA-Funktionen auslösen, während Behörden […]
Microsoft Teams: Über 60.000 Support-Anfragen und Sicherheitsrisiken
REDMOND / LONDON (IT BOLTWISE) – Microsofts Kollaborationsplattform Teams steht unter spürbarem Druck: In den Community-Foren sammeln sich über 60.000 Support-Anfragen, und viele Meldungen drehen sich um Stabilität statt neue Features. Parallel dazu verschärfen Sicherheitsvorfälle rund um Exchange und den Edge-Browser die Lage für IT-Teams. Der Artikel ordnet die technischen Ursachen, die Auswirkungen auf den […]
Microsoft rüstet Windows 11 mit Cloud-Treibern, Taskleisten-Flexibilität und KI-„Computer Use“ auf
LONDON (IT BOLTWISE) – Microsoft bringt Windows 11 in mehreren Richtungen gleichzeitig voran: Cloud-basierte Treiber-Rollbacks sollen Abstürze nach Updates deutlich reduzieren, während neue Performance-Optimierungen das System beim Start spürbar beschleunigen. Parallel öffnet der Konzern die Benutzeroberfläche weiter, etwa durch eine frei platzierbare Taskleiste und flexiblere Startmenü-Optionen. Ergänzend erweitern KI-Agenten in Copilot Studio die „Computer Use“-Fähigkeiten, […]
Exchange-Server-Zero-Day per E-Mail ausgenutzt: OWA-XSS ohne Permanent-Patch
LONDON (IT BOLTWISE) – Microsoft meldet eine aktive Ausnutzung einer Exchange-Server-Zero-Day-Schwachstelle (CVE-2026-42897) durch speziell präparierte E-Mails. Betroffene Unternehmen müssen vorerst eine Notfall-Minderung anwenden, weil es für On-Prem-Installationen noch keinen dauerhaften Patch gibt. Besonders kritisch ist, dass die Lücke bei geöffnetem Posteingang im Outlook-Webzugriff (OWA) unter bestimmten Bedingungen beliebigen JavaScript-Code im Browser ausführen kann. Für Cloud-Nutzer […]
Android 17: KI-Agenten als mobile Schutzschicht gegen Phishing, Quishing & Zero-Click-Lücken
BERLIN / LONDON (IT BOLTWISE) – Mobile Angriffe verursachen Schäden in Milliardenhöhe, während neue KI-Modelle sowohl Angreifer als auch Verteidiger antreiben. Mit Android 17 rückt ein Ansatz in den Vordergrund, bei dem Schutzfunktionen nicht erst im Browser oder in Apps beginnen, sondern tiefer in der Systemarchitektur verankert sind. Dazu zählen Echtzeit-Erkennung bei Diebstahl, verifizierte Bankanrufe […]
Windows 11 Mai-Update 2026: Sicherheitspatches, aber Instabilitäten in 25H2 und neue KI-Hardware-Anforderungen
REDMOND / LONDON (IT BOLTWISE) – Mit dem Mai-Update für Windows 11 schließt Microsoft zahlreiche Sicherheitslücken und adressiert mehrere Zero-Days, stellt IT-Teams aber zugleich vor neue Stabilitätsfragen. Betroffene Anwender berichten von Installationshürden, Problemen mit Internetgeschwindigkeit, einer nicht reagierenden Windows-Suche und unerwarteten Rücksetzungen von Systemeinstellungen nach dem Update. Ergänzend sorgen Treiberneuausrichtungen und ein geplanter Cloud-Rollback (CIDR) […]
Windows 11 im Fokus: Drei Zero-Days bei Pwn2Own Berlin führen zu Fix-Fenster
BERLIN / LONDON (IT BOLTWISE) – Auf Pwn2Own Berlin haben Sicherheitsforscher mehrere Zero-Day-Lücken in Windows 11 demonstriert. Die Erkenntnisse werden an Microsoft übergeben, das anschließend ein Fix-Fenster von 90 Tagen startet. Das klingt nach Alarmstimmung, ist aber auch ein Zeichen dafür, dass verantwortungsvolle Disclosure-Prozesse funktionieren. Für Unternehmen bedeutet das vor allem: Patch-Strategien und Monitoring müssen […]
 #Sophos
 #AmazonPrime
 #Bestseller

